JS解析JSON字符串报错SyntaxError怎么处理
详细讲解 JavaScript 中 JSON.parse 解析字符串报 SyntaxError 错误的原因、排查步骤与解决方案。涵盖单引号、尾随逗号、HTML返回页、非字符串入参等高频诱因,并提供生产环境健壮防御代码。
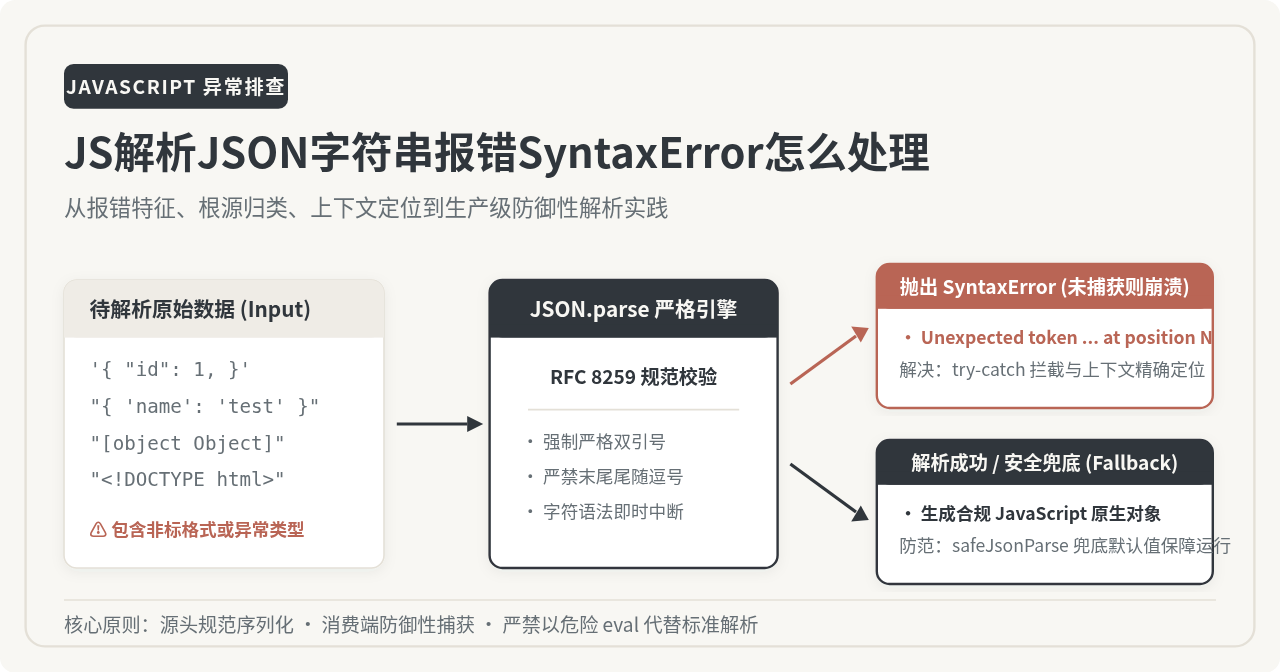
在 JavaScript 中调用 JSON.parse(str) 抛出 SyntaxError,直接原因始终是待解析的字符串不符合 RFC 8259 规范定义的 JSON 语法。处理此类报错的标准路径分为三步:首先使用 try...catch 块捕获错误,阻止脚本中断并打印原始字符串的内容和数据类型;接着根据报错信息中的字符位置(position 索引)截取上下文片段,核对是否包含单引号、无引号键名、尾随逗号、未转义换行符或 [object Object] 等典型格式缺陷;最后在消费端部署带默认回退值的安全解析函数,并从数据来源端纠正序列化生成逻辑。
一、辨识报错特征与常见控制台提示
JSON.parse() 在执行词法分析时,一旦扫描到不符合规则的字符,便会立刻中断并抛出不可恢复的 SyntaxError。在不同运行环境下,错误信息的提示格式略有差异,但通常都会包含发生异常的关键字符(token)及其在字符串中的下标(position):
| 控制台报错信息 | 典型错误原因 | 触发场景示例 |
|---|---|---|
SyntaxError: Unexpected token ' in JSON at position 1 |
属性名或字符串值使用了单引号 | "{'status': 'ok'}" |
SyntaxError: Unexpected token } in JSON at position 18 |
对象或数组末尾存在多余的尾随逗号 | '{"id": 101, "type": "user",}' |
SyntaxError: Unexpected token < in JSON at position 0 |
将 HTML 页面当成了 JSON 解析 | 接口 404/502 返回了 "<!DOCTYPE html>..." |
SyntaxError: Unexpected token o in JSON at position 1 |
误将原生对象当成字符串二次解析 | JSON.parse(userObj),对象隐式转为 "[object Object]" |
SyntaxError: Unexpected end of JSON input |
传入了空字符串、仅含空格或被网络中断截断的 JSON | JSON.parse("") 或未闭合的 '{"data": [1, 2' |
SyntaxError: Unexpected token u in JSON at position 0 |
传入了未定义的变量 | JSON.parse(undefined),隐式转为 "undefined" |
二、系统化排查四步法
排查 SyntaxError 时,最常见的误区是在没有看到完整原始字符串的情况下盲目猜测。遵循以下四个步骤,可以高效锁定问题字符并确认修复方向:
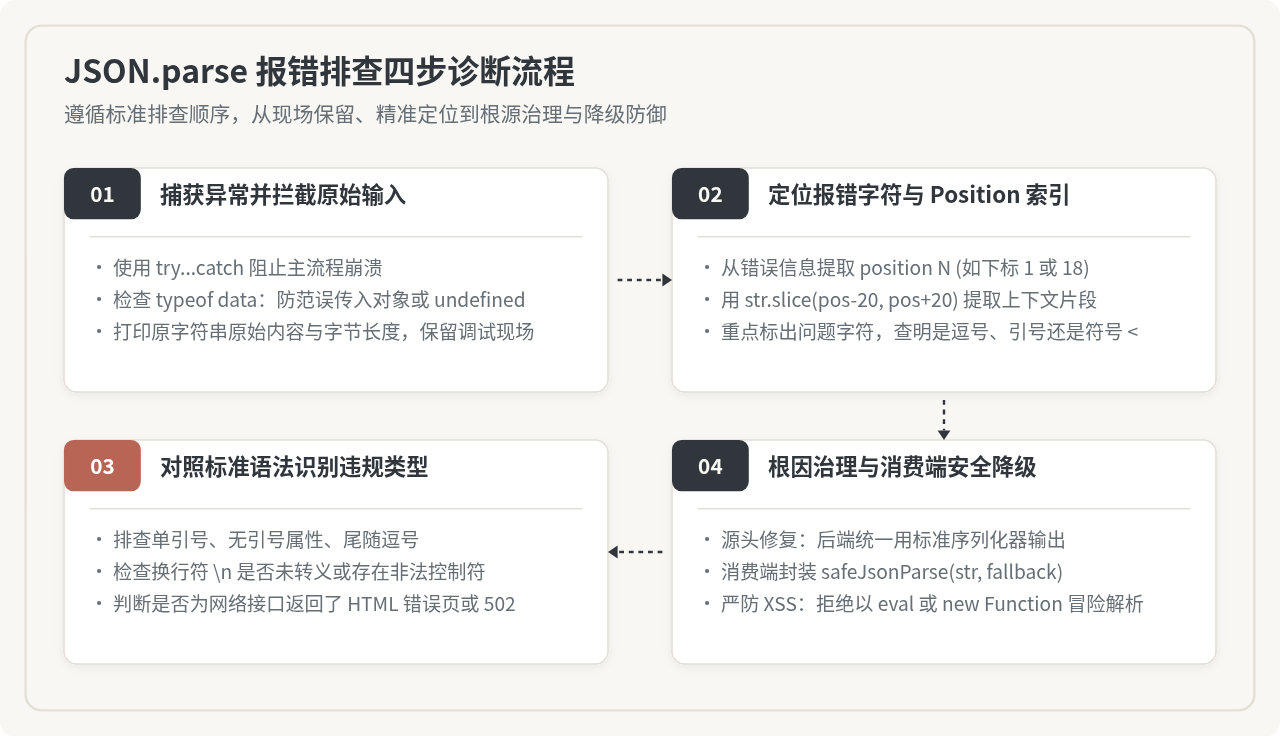
步骤一:使用 try...catch 保护现场并输出元数据
直接执行 JSON.parse() 一旦抛错会导致后续代码全部停止执行。排查的第一步是用结构体捕获错误,输出原始入参的 typeof 类型以及字节长度。很多时候,控制台报错是因为传入的值并非预期的字符串,而是 undefined、null 或已经被其他中间件解析过的对象。
步骤二:提取 position 索引并切片前后文本
当 JSON 字符串长达数千甚至数万字符时,单纯将整个字符串打印到控制台几乎无法肉眼定位错误。V8 引擎和各大浏览器提供的报错信息中都标有 at position N。可以通过编写一个诊断辅助函数,以报错下标为中心截取前后 20 个字符,直观暴露异常字符:
// 诊断辅助函数:精确定位 JSON.parse 报错位置及上下文片段
function debugJsonParse(rawInput) {
  // 1. 检查输入基本类型
  if (typeof rawInput !== 'string') {
    console.error(`[解析失败] 期望接收 string 类型,实际接收到: ${typeof rawInput}`);
    return null;
  }

  try {
    return JSON.parse(rawInput);
  } catch (err) {
    console.error(`[解析失败] 错误信息: ${err.message}`);

    // 2. 从错误信息中正则提取 position 索引
    const match = err.message.match(/position\s+(\d+)/i);
    if (match) {
      const pos = parseInt(match[1], 10);
      const start = Math.max(0, pos - 20);
      const end = Math.min(rawInput.length, pos + 20);
      const snippet = rawInput.slice(start, end);
      const pointer = ' '.repeat(pos - start) + '^';

      console.error(`[错误定位] 字符位置: ${pos} / 总长度: ${rawInput.length}`);
      console.error(`上下文片段: "${snippet}"`);
      console.error(`指示器标记:  ${pointer}`);
    } else {
      console.error(`完整原始文本预览(前200字): "${rawInput.slice(0, 200)}"`);
    }
    return null;
  }
}
步骤三:对照标准语法识别违规类型
观察定位出来的字符片段,与标准 JSON 规范对照。如果看到 ' 说明是单引号;如果看到紧贴闭合括号的 , 说明是尾随逗号;如果看到开头的 < 说明是 HTML 响应;如果看到
说明是未双重转义的换行符。
步骤四:确定责任边界并实施修复
排查出的原因明确后,应当区分是生产端(数据源)的缺陷还是消费端(当前代码)的处理不当。如果是后端服务接口返回的格式错误,应该推动后端使用官方 JSON 库(如 Python json.dumps、Java Jackson)序列化,杜绝手动拼接字符串;如果是前端自身读取缓存或参数拼接有误,则修正前端赋值逻辑并接入降级兜底。
三、七种高频 SyntaxError 诱因与针对性解法
绝大多数 SyntaxError 都可以归入以下七种具体场景中。针对不同场景,解决方式各有侧重:
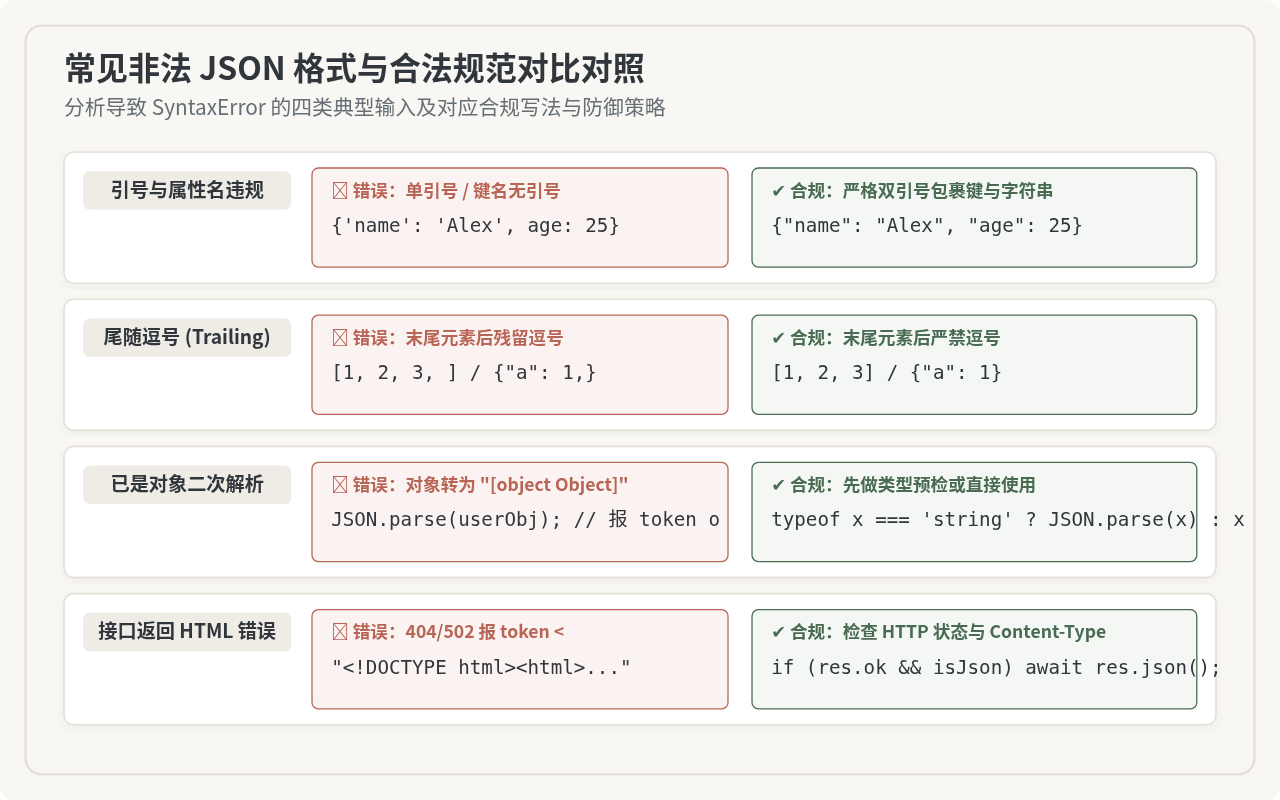
1. 属性名未加引号或使用了单引号
在编写 JavaScript 对象字面量时,开发者习惯了 { name: 'Alice' } 这种简写,但 JSON 规定:所有键名和字符串值必须用双引号 " 包裹。单引号在 JSON 中属于非法字符,属性名无引号同样无法被识别。
// ❌ 错误写法(抛出 Unexpected token ')
const badJson = "{'id': 101, 'name': 'Alice'}";

// ✔️ 合法 JSON(严格使用双引号)
const validJson = '{"id": 101, "name": "Alice"}';
const data = JSON.parse(validJson);
2. 数组或对象末尾存在尾随逗号(Trailing Comma)
现代 JavaScript、TypeScript 及主流代码格式化工具支持甚至推荐在末尾项添加尾随逗号以优化 Git Diff。然而,JSON 语法严格规定最后一项后面严禁出现逗号,否则解析器在期待下一个属性或值时读到闭合符号 } 或 ],便会报错。
// ❌ 错误写法(最后一项后面带有逗号)
const badJson = '{"scores": [98, 85, 92, ], "isPassed": true, }';

// ✔️ 正确写法
const validJson = '{"scores": [98, 85, 92], "isPassed": true}';
3. 将原生对象传入 JSON.parse(Unexpected token o)
控制台出现 Unexpected token o in JSON at position 1 是极为常见的高频错误。其原因通常是变量在当前步骤之前已经被 fetch 或其他工具反序列化为对象了,开发者又多调用了一次 JSON.parse(data)。
由于 JSON.parse 期望入参为字符串,JavaScript 运行时会隐式执行 String(data),普通对象的字符串表示为 "[object Object]"。当解析器扫描完第 0 位 '[' 之后,第 1 位遇到了字母 'o',这既不是合法的数字、字符串引号,也不是合法的 JSON 记号,因而报错。
// 场景还原
const userObj = { id: 1, name: "Bob" };
// userObj 隐式转为 "[object Object]",下标 1 为 'o'
JSON.parse(userObj); // 抛出: Unexpected token o in JSON at position 1

// ✔️ 解决对策:解析前增加类型预检
function ensureObject(input) {
  if (typeof input === 'object' && input !== null) {
    return input; // 已经为对象,无需二次 parse
  }
  if (typeof input === 'string') {
    return JSON.parse(input);
  }
  return {};
}
4. 接口返回 HTML 错误页面(Unexpected token <)
使用 fetch(url).then(res => res.json()) 时,如果服务端抛出了 500 内部错误、404 未找到、502 网关错误或被反向代理(如 Nginx)重定向到登录页,接口返回的响应体通常是 HTML 格式(如 <!DOCTYPE html>...)。解析器遇到第 0 位的字符 < 就会直接抛出 Unexpected token < in JSON at position 0。
// ✔️ 健壮的网络请求解析策略
async function fetchJsonSafe(url) {
  const res = await fetch(url);
  const contentType = res.headers.get('content-type') || '';

  // 先检查 HTTP 状态码是否正常
  if (!res.ok) {
    const errorText = await res.text();
    throw new Error(`HTTP ${res.status} 请求异常: ${errorText.slice(0, 100)}`);
  }

  // 确认返回的是 JSON 格式再解析
  if (!contentType.includes('application/json')) {
    const rawText = await res.text();
    throw new Error(`非预期 Content-Type (${contentType}),返回内容: ${rawText.slice(0, 100)}`);
  }

  return await res.json();
}
5. 字符串值中包含未转义的换行符或特殊控制字符
在 JSON 规范中,字符串字面量中不能直接包含未转义的控制字符(ASCII 0x00 至 0x1F),例如物理换行符
(0x0A)或制表符 (0x09)。如果在手写或通过模板字符串拼接时直接换行,将导致 Bad control character in string literal 或 Unexpected token 错误。
// ❌ 错误:模板字符串内包含了真实的物理换行符
const badJson = `{
  "intro": "第一行
第二行"
}`;
// JSON.parse(badJson) 抛出 SyntaxError

// ✔️ 正确:必须双重转义,确保传入解析器的是转义字符序列 \n
const validJson = '{"intro": "第一行\n第二行"}';
const obj = JSON.parse(validJson); // obj.intro 值为 "第一行
第二行"
6. 空字符串或空值处理不当(Unexpected end of JSON input)
在从本地存储(如 localStorage.getItem(key))获取缓存时,如果指定的 key 不存在,返回值为 null;如果缓存被初始化为 ""(空字符串),直接调用 JSON.parse("") 会立刻抛出 Unexpected end of JSON input。值得注意的是,JSON.parse("null") 是合规的且会返回 null,但 JSON.parse(null) 隐式转换为 "null" 虽能执行,却可能带来逻辑隐藏 bug。
// ❌ 容易崩溃的读取方式
const cached = localStorage.getItem('user_profile'); // 可能为 null 或 ""
const profile = JSON.parse(cached); // 当 cached 为 "" 时直接抛出 SyntaxError

// ✔️ 安全的读取方式
const profileSafe = cached ? JSON.parse(cached) : null;
7. 非法的数值格式(前导零、NaN、Infinity)
JSON 数值语法与 JavaScript 存在显著区别:JSON 中不支持十六进制表示法(0xFF)、不支持前导零(如 0123 会被视作非法)、不支持 NaN 和 Infinity。如果数值计算结果溢出为 NaN 并在前端未通过序列化工具直接拼接,解析将立即失败。
// ❌ 非法格式(包含前导零或 NaN)
const badNum1 = '{"phoneCode": 010}'; // 报错:Unexpected number
const badNum2 = '{"ratio": NaN}';      // 报错:Unexpected token N

// ✔️ 合规格式:前导零编码应作为字符串存储,无效数值转为 null
const validNum = '{"phoneCode": "010", "ratio": null}';
四、规范溯源:JavaScript 运行时语法与 RFC 8259 的边界
理解为什么 JSON.parse 如此严苛,有助于从根本上摆脱“写 JS 对象的思维惯性”。
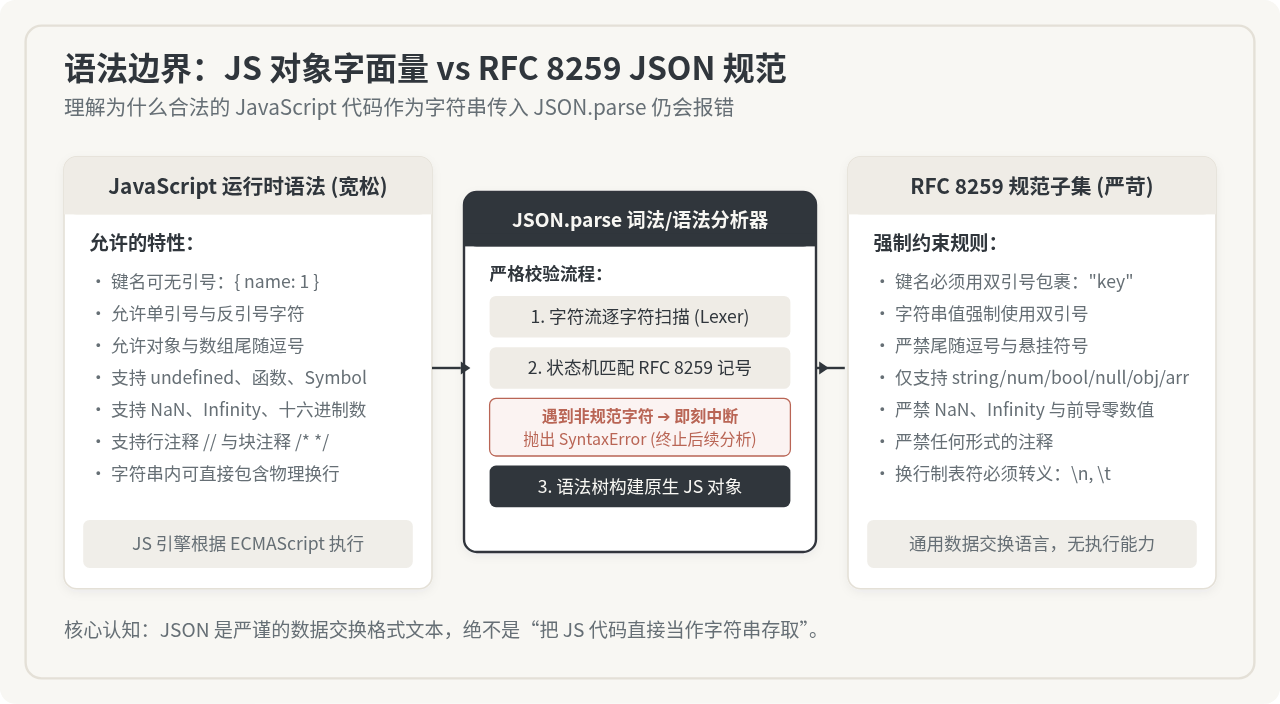
JSON 诞生于 JavaScript 的对象字面量语法,但它被标准化为独立的数据交换语言(RFC 8259 / ECMA-404)。为了保证在不同编程语言(C++、Java、Python、Go 等)中都能一致、高效且安全地解析,JSON 剔除了 JavaScript 中所有具备动态性与灵活性的语法特性:
- 去除代码执行能力:禁绝函数、正则表达式对象、Symbol、
undefined等与 JS 引擎上下文绑定的类型。 - 确立唯一的符号规范:字符串与属性名统一规定只能使用双引号(ASCII 0x22),消除了不同语言在解析单引号或未引号键名时的歧义。
- 严格的词法确定性:严禁末尾尾随逗号、严禁任何形式的注释(
//或/* */),确保流式解析器(Streaming Parser)能够以确定的状态机构造语法树,避免二义性。
五、生产环境工程化防御与代码实践
在实际生产项目中,消费端永远不能假设外部输入(接口响应、用户输入、缓存)是绝对合规的。通过系统化的工程封装,可以有效阻断 SyntaxError 造成的业务白屏。
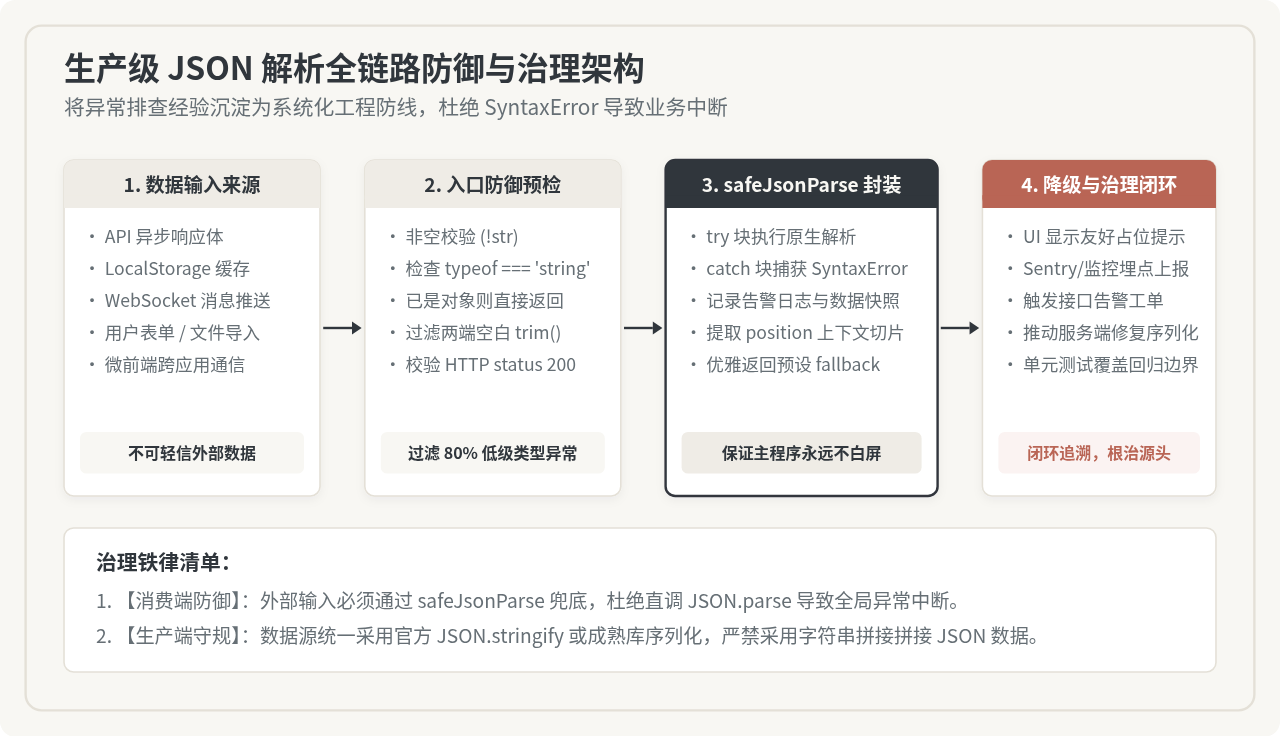
1. 通用安全解析函数 safeJsonParse
在项目中统一引入安全解析函数,对入参进行类型预检与错误保护,并提供自定义默认回退值:
/**
 * 生产级安全 JSON 解析函数
 * @param {unknown} input 待解析数据
 * @param {any} fallback 解析失败时的默认兜底值
 * @returns {any} 解析后的对象或兜底值
 */
function safeJsonParse(input, fallback = null) {
  // 1. 如果已经是对象类型且非 null,直接返回复用
  if (typeof input === 'object' && input !== null) {
    return input;
  }

  // 2. 非字符串类型或空字符串直接返回兜底值
  if (typeof input !== 'string') {
    return fallback;
  }

  const trimmed = input.trim();
  if (!trimmed) {
    return fallback;
  }

  // 3. 拦截解析异常并记录告警埋点
  try {
    return JSON.parse(trimmed);
  } catch (err) {
    // 仅在开发环境或埋点系统记录错误详情
    if (typeof process !== 'undefined' && process.env && process.env.NODE_ENV !== 'production') {
      console.warn(`[safeJsonParse] 格式异常: ${err.message}, 原始片段: ${trimmed.slice(0, 60)}`);
    }
    return fallback;
  }
}反面一:绝对禁止使用 eval() 或 new Function() 替代 JSON.parse。部分开发者为了图省事,用 eval('(' + badJson + ')') 来容忍单引号和无引号键。这会把文本直接交给 JS 引擎当做可执行代码执行,极易引发跨站脚本攻击(XSS)与原型链污染。恶意用户只需在 JSON 字符串中注入闭合表达式即可接管当前执行上下文。
反面二:切忌全局粗暴使用 str.replace(/'/g, '"')。如果字符串内容本身包含英文缩写(如 "It's sunny"),暴力全局正则替换会把合法的单引号误改造成双引号,导致原有字符串被打散,产生更严重的语法错误。若必须在前端容错修复,应采用正规的 AST 词法替换工具或推动上游更正输出。
六、验证与验收:如何确认问题已彻底解决
在修复了报错代码或重构了数据流后,可通过以下指标与测试用例验证系统的健壮性:
- 边界值单测覆盖:编写针对解析逻辑的单元测试,涵盖
""(空串)、" "(纯空白)、null、undefined、原生合规对象、包含 HTML 标签的错误文本,确认函数均能平稳返回兜底值而不抛出未捕获异常。 - 网络异常仿真:通过 Mock 工具模拟接口返回 502 状态码及
<html>502 Bad Gateway</html>,检验前端页面是否能够正常展示“网络异常,请稍后重试”的友好占位,而非控制台报错导致整个 UI 组件白屏。 - 源头序列化闭环:核查所有后端接口与消息队列推送逻辑,统一使用标准序列化库输出,禁止使用
format()、printf或模板引擎手工拼装 JSON 字符串。
JavaScript处理文本框浮点数运算精度丢失的解决方案
2026-11-12 09:21:16
JS数组末尾添加元素:push()方法详解与返回值陷阱
2026-11-11 15:39:57
JS怎么在字符串中加字符:+运算符与concat方法
2026-11-11 14:28:21
JavaScript比较参数怎么给新人讲明白
2026-11-08 18:19:07
JavaScript基础选择题出问题按什么顺序排查
2026-11-08 14:15:35
相关标签: