JavaScript已禁用如何启用的底层执行过程是怎样的
深入解析当浏览器禁用JavaScript后重新启用的底层执行全过程,从设置界面操作、PrefService配置持久化、IPC跨进程通知,到Blink渲染引擎脚本策略切换、V8上下文初始化及DOM生命周期恢复。
一、用户操作到浏览器主进程的配置更新与持久化
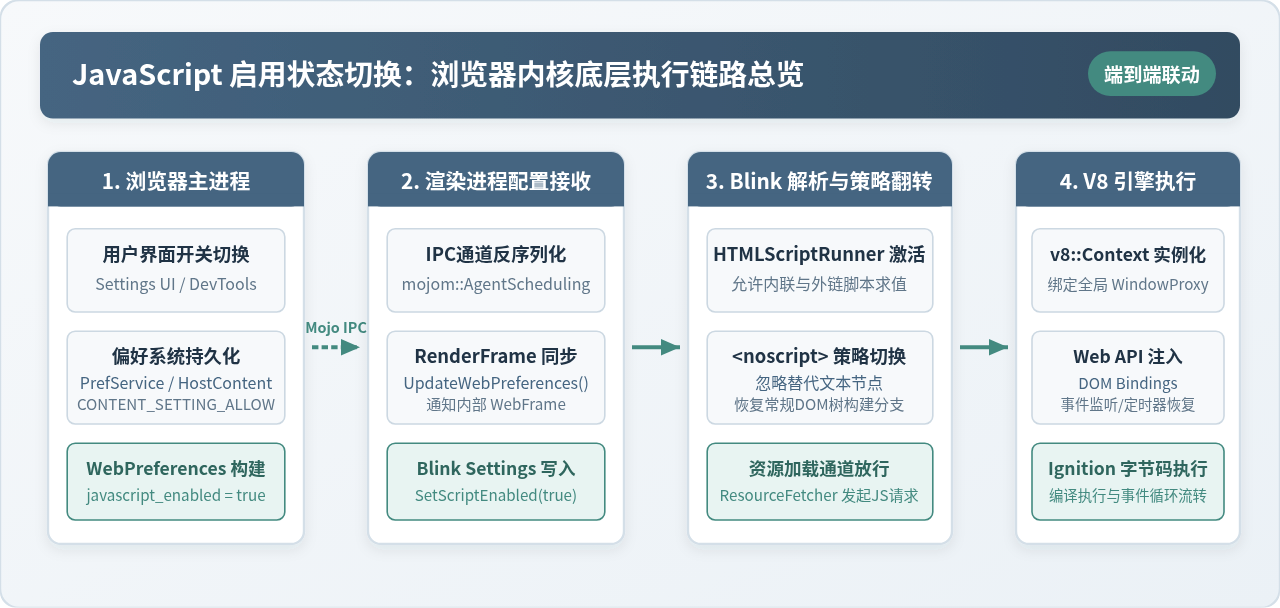
用户启用已禁用的 JavaScript 通常有两种途径:一是在浏览器全局或特定站点“内容设置”中将 JavaScript 权限由“不允许”改为“允许”;二是通过开发者工具(DevTools)的 Command Palette 取消勾选“Disable JavaScript”。
在 Chromium 多进程架构中,用户界面(UI)运行在浏览器主进程(Browser Process)中。主进程负责统一管理所有站点的权限规则与偏好设置。当用户触发启用开关后,主进程内部执行如下具体步骤:
-
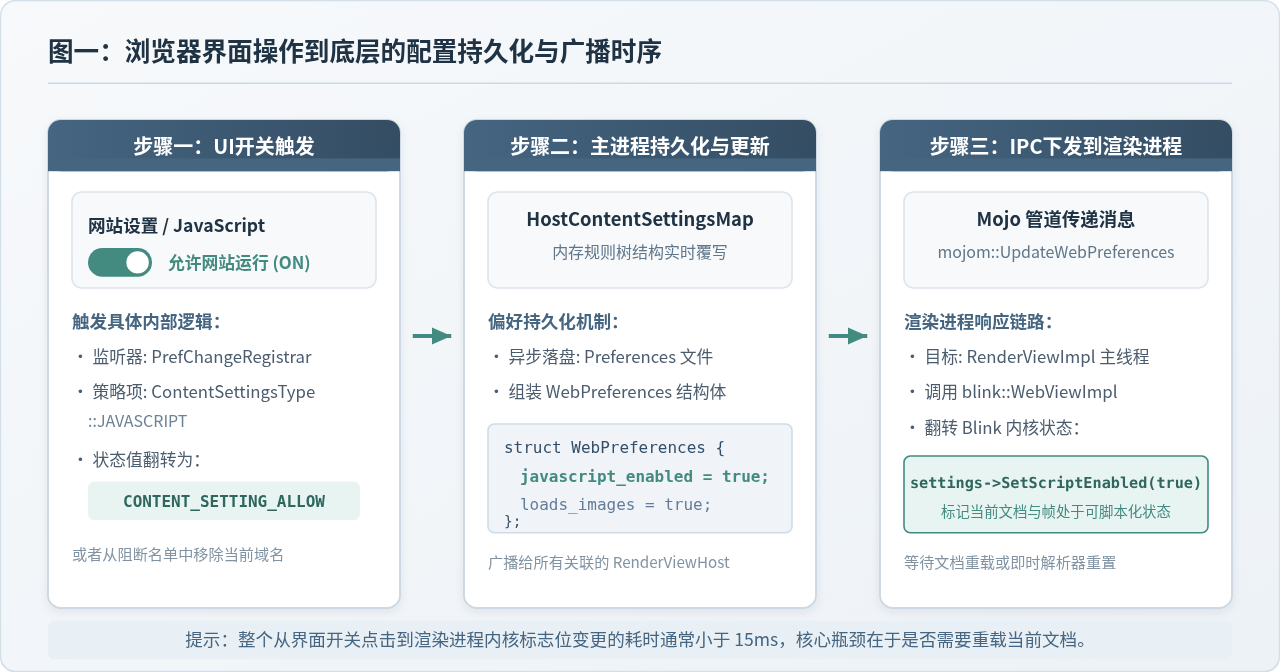
HostContentSettingsMap 状态覆写:
主进程调用HostContentSettingsMap::SetContentSettingDefaultScope(),传入内容类型枚举ContentSettingsType::JAVASCRIPT,将该 URL 模式(Pattern)对应的权限值由CONTENT_SETTING_BLOCK更改为CONTENT_SETTING_ALLOW。 -
偏好系统(PrefService)异步落盘:
权限字典更新后,主进程的PrefService模块会将该配置写入用户个人资料目录下的PreferencesJSON 磁盘文件,确保持久化存储。同时在内存缓存中同步更新对应的访问控制列表(ACL)。 -
构造 WebPreferences 配置结构体:
主进程检查当前所有打开标签页的活动帧(RenderFrameHost)。如果某个标签页匹配刚刚启用的规则,主进程将读取该页面的渲染配置,并将WebPreferences.javascript_enabled字段设置为true。
如果是在 DevTools 中取消勾选“Disable JavaScript”,其底层并不写入磁盘上的
Preferences 文件,而是通过 Chrome DevTools Protocol(CDP)发送 Emulation.setScriptExecutionDisabled(value: false) 命令。该命令直接在 DevToolsAgent 对应的渲染帧内强行覆盖执行策略,关闭调试拦截钩子。
二、跨进程同步:Browser Process 到 Renderer Process 的 IPC 信号传递
出于安全性与稳定性考虑,现代浏览器将网络与网页渲染严格隔离在不同沙箱进程中。包含 DOM 树构建与脚本执行的渲染进程(Renderer Process)运行在低权限沙箱中,无法直接访问主进程的内存或磁盘设置。因此,配置变更必须依赖进程间通信(IPC)同步。
在 Chromium 底层,通信协议由 Mojo IPC 实现:
// 位于 content/common/renderer_host.mojom
interface RenderViewHost {
  UpdateWebPreferences(blink.mojom.WebPreferences preferences);
};
其执行序列如下:
- 主进程中的
RenderViewHostImpl将打包好的WebPreferences序列化为二进制消息,通过 Mojo 消息管道发送给对应的渲染进程; - 渲染进程的主线程(Main Thread)上的
RenderViewImpl接收到 IPC 信号并完成反序列化,进入RenderViewImpl::OnUpdateWebPreferences; RenderViewImpl继而将设置下发到 Blink 内核的核心外观类blink::WebViewImpl,最终调用blink::Settings::SetScriptEnabled(true)。
至此,渲染内核内部维护的全局配置标志位正式完成状态翻转,耗时通常在数毫秒之内。
三、Blink 渲染引擎内部解析流水线的策略翻转
Blink 引擎的核心职责是将 HTML/CSS 转换为像素并执行页面包含的逻辑。在 HTML 解析器(HTMLDocumentParser)与 DOM 树构建器(HTMLTreeBuilder)内部,针对 JavaScript 是否启用存在截然不同的分支逻辑。
1. HTMLScriptRunner 的决策转移
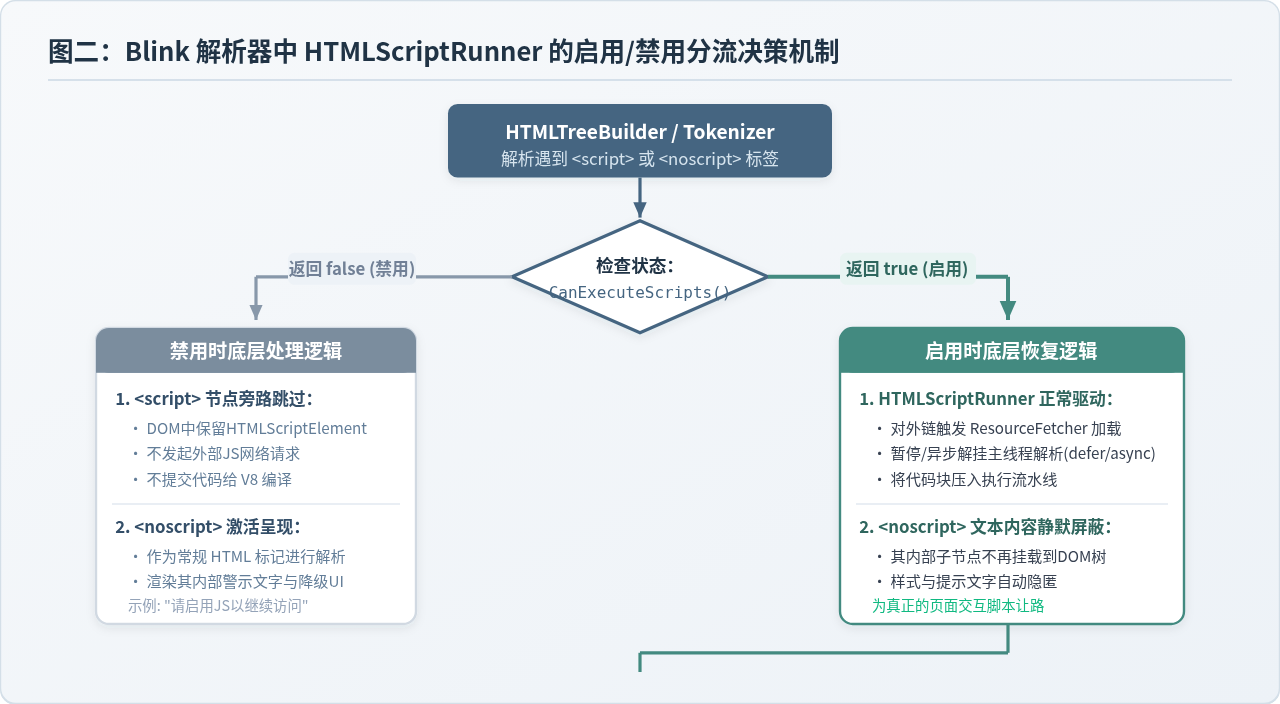
在解析 HTML 遇到 <script> 标签时,解析器会将控制权移交给 HTMLScriptRunner,并在底层调用 ScriptController::CanExecuteScripts() 校验当前环境:
- 禁用状态下的行为:
CanExecuteScripts()返回false。解析器虽然仍会创建HTMLScriptElement节点并插入到 DOM 树结构中,但会将其标记为不可执行。如果标签带有src属性,底层的ResourceFetcher也会受到策略拦截,通常不发起网络请求;内联脚本的文本内容仅作为纯文本节点存在,不会提交给 V8 编译。 - 启用状态下的行为:
CanExecuteScripts()返回true。HTMLScriptRunner恢复标准加载执行流。外链脚本通过ResourceFetcher::RequestScript()发送网络加载任务;针对阻塞型脚本,主线程 HTMLToken 解析挂起,等待脚本资源下载并编译执行完毕后再继续解析后续 HTML。
2. <noscript> 标签的处理分支切换
HTML 规范对 <noscript> 的定义完全取决于当前的脚本启用状态(Scripting Flag):
| 状态 | Scripting Flag | 底层 Tokenizer / TreeBuilder 行为 | 用户可见表现 |
|---|---|---|---|
| JavaScript 已禁用 | disabled | 解析器将 <noscript> 内部的所有内容当作普通 HTML 标签逐个解析并挂载到 DOM 树。 |
显示“您的浏览器已禁用 JavaScript,请开启以继续”等降级提示或静态占位内容。 |
| JavaScript 已启用 | enabled | 解析器进入原始文本模式(Rawtext Mode),将其内部全部内容视为纯字符串忽略,不向 DOM 树插入子元素节点。 | 降级提示完全消失,页面为即将执行的动态逻辑让出渲染与布局空间。 |
四、V8 引擎层面的上下文重构与 Web API 绑定
启用 JavaScript 后,最重要的执行环境重构发生于 JavaScript 虚拟机——V8 引擎中。如果页面从一开始就在禁用状态下加载,Blink 出于性能与内存优化考虑,往往会延迟创建甚至完全跳过当前帧(Frame)的 V8 执行上下文。
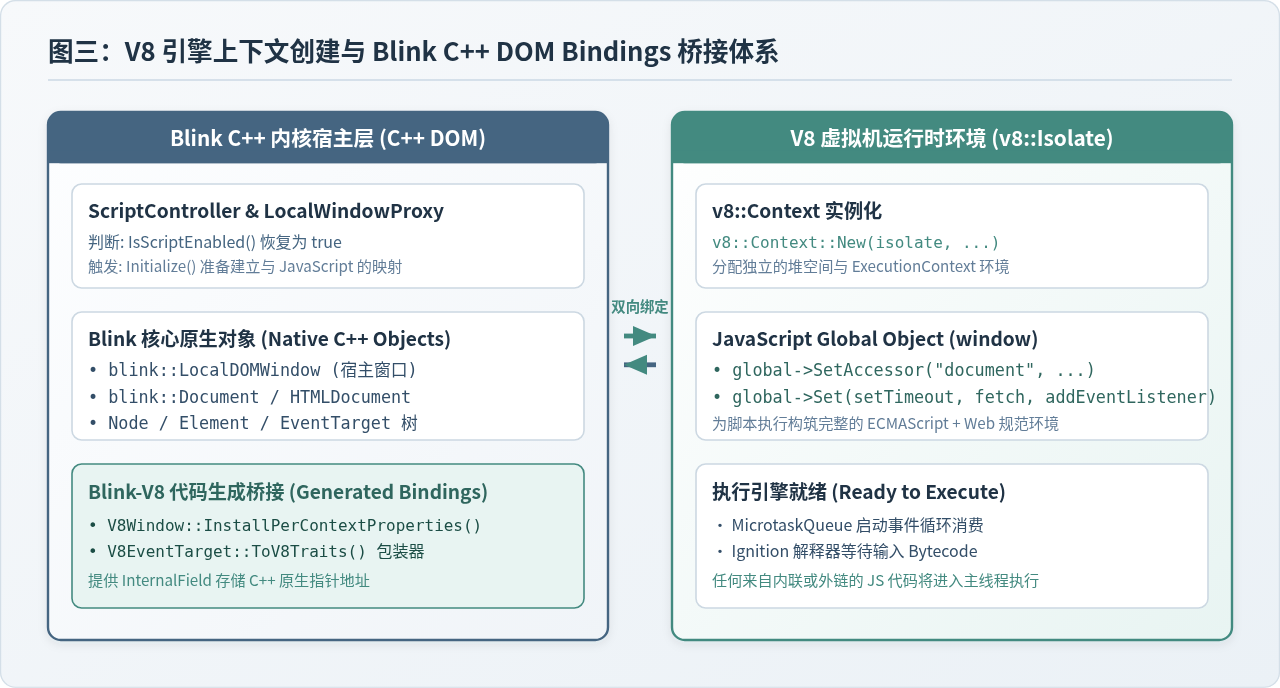
一旦确认启用 JavaScript 并进入脚本准备阶段,底层将执行精密的上下文装配过程:
1. 实例化独立的 v8::Context
Blink 的 ScriptController 调用 LocalWindowProxy::Initialize()。V8 虚拟机(v8::Isolate)在隔离堆中分配一块新的上下文存储区,并调用底层 C++ API:
// Blink 内核创建全局执行上下文核心逻辑示意
v8::Local<v8::Context> context = v8::Context::New(
    isolate,
    nullptr, // ExtensionConfiguration
    global_template // 挂载了 Web 规范全局属性的模板
);
2. 挂载 WindowProxy 与全局对象
在浏览器环境中,全局变量 window 在底层由 WindowProxy 对象代理。当导航发生或配置重置时,代理对象保持不变,但其内部指向的真实全局对象(Global Object)被替换为新创建的 v8::Context 的全局实例。
3. Blink C++ 原生对象与 JS 对象的双向 Bindings 注入
纯净的 V8 引擎仅包含 ECMAScript 规范定义的基本数据结构(如 Object、Array、Promise)。网页运行所必需的 DOM 操作与网络功能,是通过 Blink 生成的 Bindings 代码桥接注入的:
- 注入全局接口与构造函数:将
document、location、history、fetch、XMLHttpRequest等注册到全局命名空间中。 - 关联 C++ 实例指针:例如,当 JS 访问
document.getElementById时,V8 内部包装器通过InternalField读取保存在堆中的 Blink C++blink::Document原生对象指针,调用真正的 C++ 节点查询算法,并将结果包装为v8::Value返回。 - 初始化事件循环与微任务队列:建立当前上下文与渲染主线程的
v8::MicrotaskQueue,确保Promise.then和MutationObserver能够随浏览器事件循环正确调度。
五、页面生命周期恢复、代码编译与执行全链路
许多用户会注意到:在浏览器设置中启用 JavaScript 后,页面通常需要手动刷新(Reload)或者浏览器会自动弹出提示重新加载,这是由底层执行生命周期决定的。
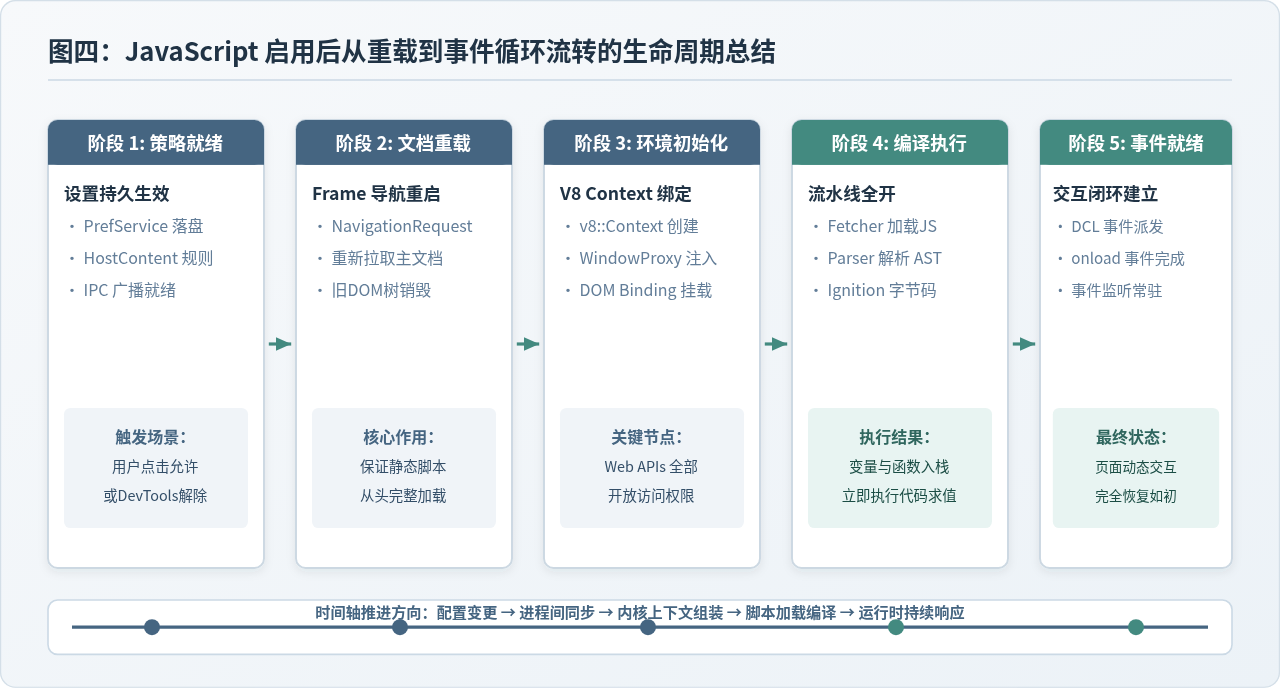
1. 为什么“热启用”无法自动恢复已有静态脚本
如果页面已经完成加载,旧的 HTML 文档已经由解析器处理完毕。在先前禁用状态下,那些没有被执行的 <script> 标签虽然躺在 DOM 树中,但它们的加载生命周期(ScriptElementBase::PrepareScript)已经被永久终结。Blink 不会遍历 DOM 树重新触发旧标签的加载。因此,必须发起一次页面重载(Reload / Navigation),让主进程重新发起网络导航请求,并在启用了脚本策略的全新文档环境中从第一行 HTML 重新开始解析。
2. 重载后的执行流水线:从字节码到交互就绪
在全新的文档生命周期中,完整的执行链路顺畅打通:
- 预加载扫描器(Preload Scanner)启动:在主解析器忙碌时,后台线程先行扫描
<script src="...">并由ResourceFetcher发起高优先级网络加载; - V8 Parser 与 AST 生成:脚本源码进入 V8 流式解析器,生成抽象语法树(AST)及作用域(Scope)信息;
- Ignition 解释器生成字节码:V8 的解释器
Ignition将 AST 编译为高紧凑度的字节码(Bytecode),并由主线程进入求值执行(Evaluate); - 派发 DOM 生命周期事件:
- 所有同步脚本执行完成后,文档解析完成,派发
DOMContentLoaded事件,相关回调函数(如 jQuery$(document).ready或addEventListener('DOMContentLoaded'))被触发; - 外链图片、样式与异步脚本全部加载执行后,派发
window.onload事件;
- 所有同步脚本执行完成后,文档解析完成,派发
- 事件循环进入稳态:用户点击、滚动或定时器回调注册进渲染主线程任务队列,页面彻底恢复动态响应能力。
六、操作验证方法与常见异常排查
在排查特定站点 JavaScript 是否真正恢复正常工作时,可以通过以下步骤进行验证和原因定位:
1. 底层执行状态验证
按 F12 打开开发者工具,在 Console(控制台) 中输入以下命令并回车:
console.log({
  jsActive: true,
  engine: navigator.userAgent,
  domReady: document.readyState
});
若控制台正常输出对象,则说明 V8 上下文创建正常、主线程执行通道已开启。若控制台报错或完全无响应,说明页面进程仍处于硬性阻断中。
2. 启用后脚本仍未执行的常见底层拦截
-
内容安全策略(CSP,Content Security Policy)拦截:
服务器响应头中若包含Content-Security-Policy: script-src 'none',即便浏览器本地启用了 JavaScript,Blink 的ContentSecurityPolicy模块依然会在解析阶段直接拦截所有脚本执行,并在 Console 中打印安全违例警告。 -
站点独立隔离规则未清除:
全局设置虽然已开启,但该域名可能此前被单独添加到了“不允许使用 JavaScript”的例外规则黑名单中。由于HostContentSettingsMap遵循“精确主机匹配优先于全局通配符”的规则,必须在chrome://settings/content/javascript中检查是否有该网站的单独阻断项。 -
Service Worker 离线缓存响应:
若此前在禁用状态下生成的静态降级页面被 Service Worker 缓存,刷新时可能会直接返回旧缓存内容,导致看似“未生效”。此时可勾选 DevTools 中的 Bypass for network 后强刷页面。
七、总结
“启用已禁用的 JavaScript”表面上只是浏览器设置面板中一个轻量的滑动按钮或复选框,但其底层跨越了现代操作系统的多进程架构与复杂的编译器工程:
它以浏览器主进程的权限字典持久化为起点,借由 Mojo IPC 跨进程通道 将新的配置意图广播给沙箱内的渲染进程;在 Blink 内核中,HTMLScriptRunner 与 <noscript> 状态机 翻转了解析策略,为脚本放行;在 V8 虚拟机中,完整的 ExecutionContext、全局代理与 Blink C++ DOM Bindings 建立起双向映射,最终使 JavaScript 源码得以在主线程被解析、编译为字节码并驱动事件循环。
理解这一完整链路,不仅有助于在日常开发中准确排查静态降级与权限配置故障,也能帮助我们更深刻地体会现代浏览器在性能、安全隔离与运行时动态环境管理上的精妙设计。
js判断整数正则表达式出问题按什么顺序排查
2026-11-08 14:12:50
Ramda 与 Lodash FP 在 JavaScript 中的区别与选择
2026-11-07 14:01:31
为什么JS对象直接转字符串显示[object Object]
2026-11-06 23:11:05
手写JS isEmpty函数与Lodash实现的对比分析
2026-11-06 22:44:19
JS中slice、substring和substr截取字符串的区别与选用
2026-11-06 14:11:50