使用在线JS编辑器时怎么保护代码隐私与安全
详细讲解在使用CodePen、JSFiddle、StackBlitz等在线JS编辑器时,如何通过敏感信息脱敏、Mock数据替代、权限隔离及凭据轮换等具体方法,全面保护代码隐私与数据安全。
一、在线JS编辑器的常见泄露风险与暴露点
在日常开发中,CodePen、JSFiddle、StackBlitz、CodeSandbox 等在线编辑器提供了即开即用的快速验证体验。但在复制粘贴代码的过程中,开发者很容易忽略这些平台所带来的隐私与安全隐患。
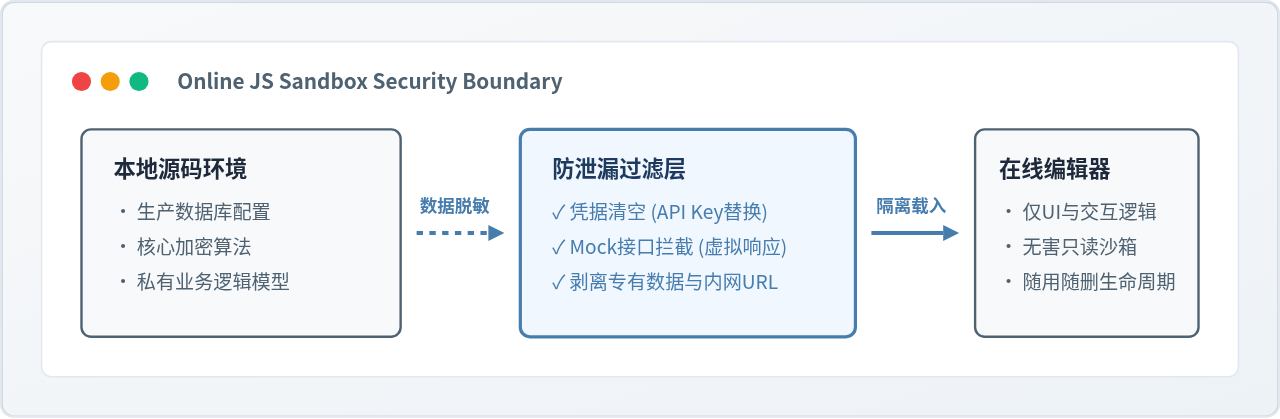
理解风险才能精准防御。在线编辑环境存在四个最典型的泄露与攻击途径:
- 默认公开与搜索引擎索引:大部分在线编辑器(如免费版 CodePen、JSFiddle)创建的片段(Pen/Fiddle)默认是完全公开的。平台不仅向社区公开展示,还会被 Google、Bing 等搜索引擎爬取收录。许多代码看似没有被他人访问,实际上只需在搜索引擎中检索特定函数名即可查看到完整代码。
- 硬编码密钥直接泄露:很多开发者为了快速调试网络请求,顺手将生产或测试环境的
API_KEY、云存储 Token、OAuth Client Secret、数据库连接凭据直接写在 JS 代码中。一旦页面保存,这些私钥就会永久暴露。 - 共享执行环境与 XSS 投毒:在线编辑器的预览窗口通常使用
<iframe>容器运行代码。如果引入了未受信任的第三方 CDN 脚本,或者平台本身的沙箱策略配置较宽,运行恶意代码可能导致同域名下的 Cookie、本地存储数据(LocalStorage/SessionStorage)被非法窃取。 - 内部网络拓扑与业务逻辑逆向:在前端代码中暴露的企业内部域名、接口路由命名规范(如
https://api-internal.corp.example.com/v1/user/export),会成为攻击者探测企业内网架构的指路明灯。
二、敏感信息剥离与安全脱敏四步法
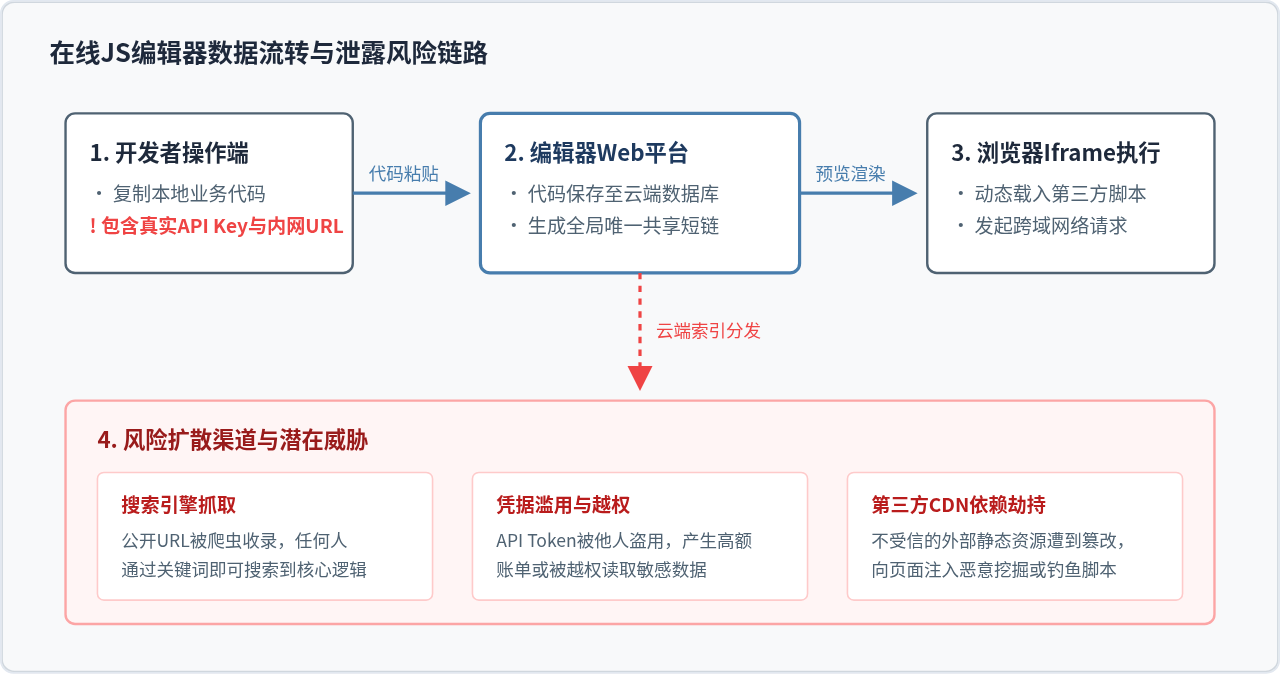
保护代码隐私最直接且不可逆的防线是:绝不让敏感信息离开本地设备。在将代码复制到在线编辑器之前,应严格按照标准化四步流程进行脱敏。
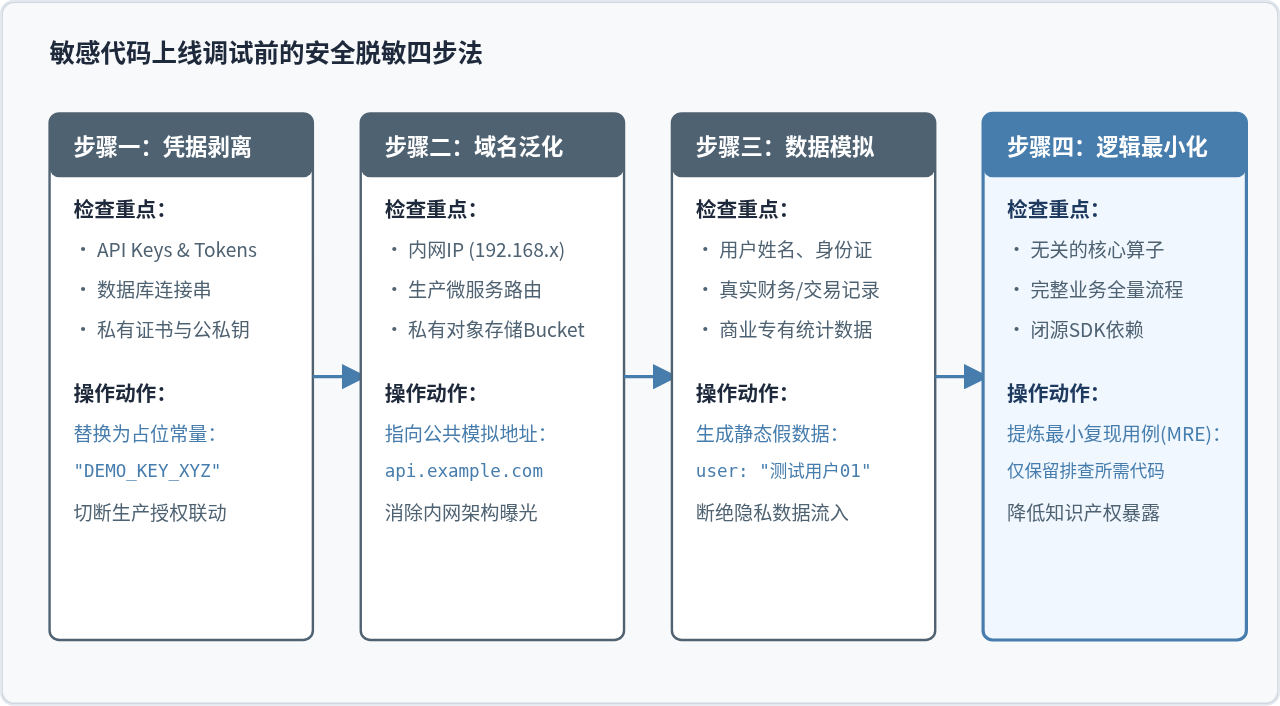
实操对比:敏感代码与脱敏安全代码
假设我们正在排查一个用户数据展示卡片的渲染异常,以下两段代码清晰展示了从“危险代码”到“安全可用代码”的转换过程:
❌ 危险代码(严禁直接粘贴至在线编辑器):
// 错误示范:包含公司生产密钥、真实API接口与真实用户信息
const API_CONFIG = {
  endpoint: "https://api-prod.internal.mycompany.com/v2/users/detail",
  secretKey: "sk_live_98a7df6b8e21c33a9f00d2e8b7c12", // 真实生产秘钥泄露!
  organizationId: "org_corp_99482"
};

async function fetchUserData(userId) {
  const response = await fetch(`${API_CONFIG.endpoint}?id=${userId}`, {
    headers: {
      "Authorization": `Bearer ${API_CONFIG.secretKey}`,
      "X-Org-Id": API_CONFIG.organizationId
    }
  });
  const data = await response.json();
  // data 包含真实客户姓名、身份证与手机号
  renderCard(data.realName, data.idCard, data.balance);
}
✅ 脱敏后的安全代码(适合在线编辑器调试):
// 正确示范:使用Mock假数据与抽象占位,完全切断外部数据依赖
const MOCK_USER_DATA = {
  id: "test-001",
  name: "测试用户A",
  role: "开发者测试角色",
  avatarUrl: "https://via.placeholder.com/64"
};

// 使用模拟异步函数代替真实网络请求,精准复现UI渲染流程
function fetchMockUserData() {
  return new Promise((resolve) => {
    setTimeout(() => {
      resolve(MOCK_USER_DATA);
    }, 200);
  });
}

async function initDebugView() {
  const user = await fetchMockUserData();
  // 仅验证DOM渲染与样式逻辑,无需任何生产凭据
  const container = document.getElementById("app");
  container.innerHTML = `<div class="user-card">
    <img src="${user.avatarUrl}" alt="Avatar" />
    <h4>${user.name}</h4>
    <span>${user.role}</span>
  </div>`;
}

initDebugView();三、需要网络交互时的安全替代方案
如果代码必须测试网络异步请求与状态流转,不能仅靠写死的局部变量,如何兼顾安全与调试效率?可以采用以下三种经过验证的安全方案:
1. 使用公共只读 Mock API 服务
不要使用公司后端接口,改为使用公开的测试用 REST API(如 JSONPlaceholder 或 httpbin.org)。这些服务返回通用的无害数据,结构标准且不受跨域策略(CORS)阻拦:
// 使用公共测试服务验证网络请求与错误处理逻辑
fetch("https://jsonplaceholder.typicode.com/posts/1")
  .then(res => res.json())
  .then(data => {
    console.log("模拟请求成功:", data.title);
  })
  .catch(err => console.error("网络异常模拟:", err));
2. 在浏览器端集成 Mock Service Worker (MSW) 或轻量拦截器
在编辑器中利用原生 window.fetch 拦截机制,就地捕获并返回自定义数据包,无需部署任何外部服务器:
// 在代码顶部劫持 fetch,拦截特定路径
const originalFetch = window.fetch;
window.fetch = async (...args) => {
  const [url] = args;
  if (url.includes("/api/debug-data")) {
    return new Response(JSON.stringify({
      status: "ok",
      items: [{ id: 1, label: "虚拟组件测试项目" }]
    }), {
      status: 200,
      headers: { "Content-Type": "application/json" }
    });
  }
  return originalFetch(...args);
};

// 业务调用代码无需修改,正常触发拦截响应
fetch("/api/debug-data")
  .then(r => r.json())
  .then(res => console.log(res.items));
3. 使用时效极短的沙箱测试凭据(Scoped & Ephemeral Token)
某些特殊场景(如集成地图 SDK、富文本组件、第三方云端校验服务)必须传入有效的开发者密钥。此时应遵守以下权限约束:
- 严格限制域名白名单:在服务商后台(如高德地图、Mapbox、Google Cloud Console)为该测试 Key 设置 HTTP Referer 限制,仅允许
cdpn.io、run.stackblitz.com等编辑器域名调用。 - 设置最小只读权限:严禁赋予写权限、管理权限或计费查询权限,仅开启当前组件渲染必需的单一接口。
- 设定 24 小时自动过期:使用临时凭据生成工具,确保测试完成后即便忘记注销,凭据也会在指定时间后自然失效。
四、平台隐私设置与环境安全隔离
除了代码本身的内容控制,正确配置在线编辑器平台的安全选项同样至关重要。不同的使用场景应当匹配不同的运行模式。
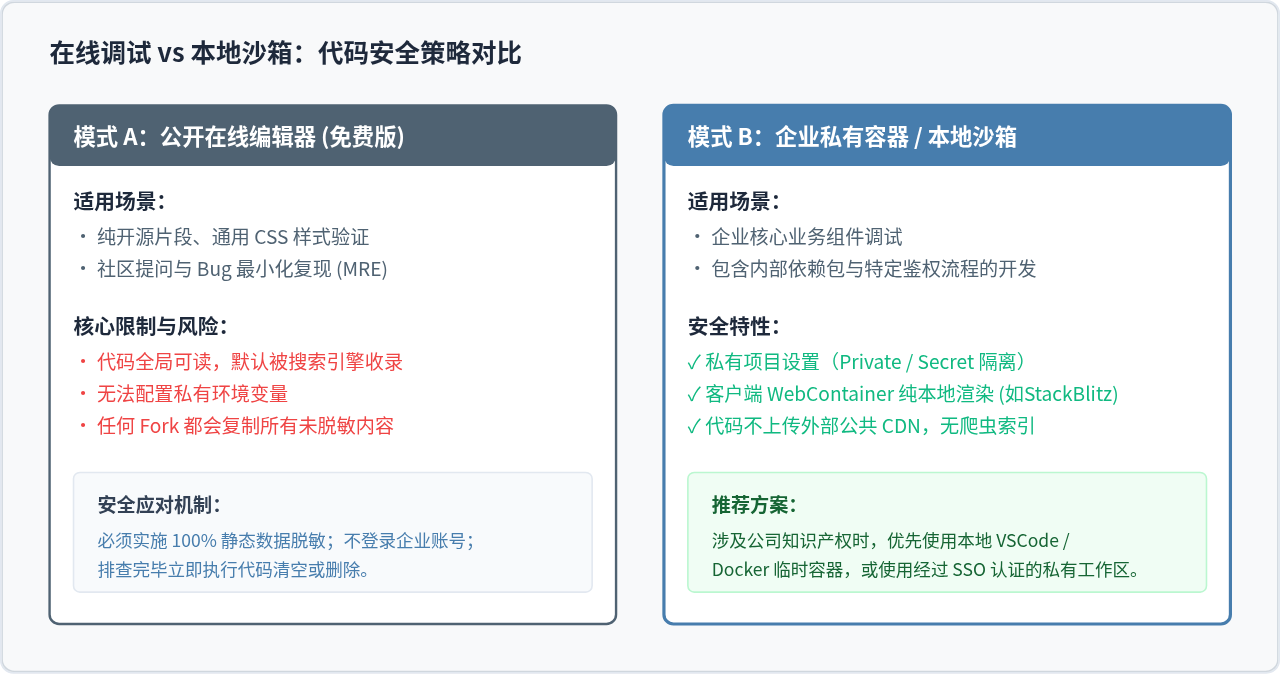
主流平台的具体隐私配置步骤
| 平台 | 关键隐私配置项 | 操作路径与保护效果 |
|---|---|---|
| CodePen | 设置为 Private Pen | 点击设置 (Settings) > Privacy > 勾选 Private。链接不公开展示且自动禁止搜索引擎收录(需要 Pro 权限)。若为免费用户,不要保存代码,调试完直接刷新关闭。 |
| JSFiddle | 关闭 Public Listing | 在 Fiddle Meta 设置中取消勾选 Show in public listing。生成的哈希链接不会出现在公共列表中,但仍需防止链接泄露。 |
| CodeSandbox | 沙盒可见性 (Visibility) | 在顶部项目名称旁切换为 Private 或 Unlisted。Unlisted 模式下只有持链接者可访问,搜索不可见;Private 则仅授权团队可见。 |
| StackBlitz | WebContainer 本地运行 | 利用其浏览器内 Node.js 虚拟容器,尽量在本地内存态运行。关联 GitHub 仓库时务必确认未误设为公开仓库同步。 |
五、调试完成后的收尾与凭据销毁
很多安全事件并非发生在调试中,而是发生在“问题解决之后”。调试任务结束并不代表流程闭环,必须建立严格的退出防线。
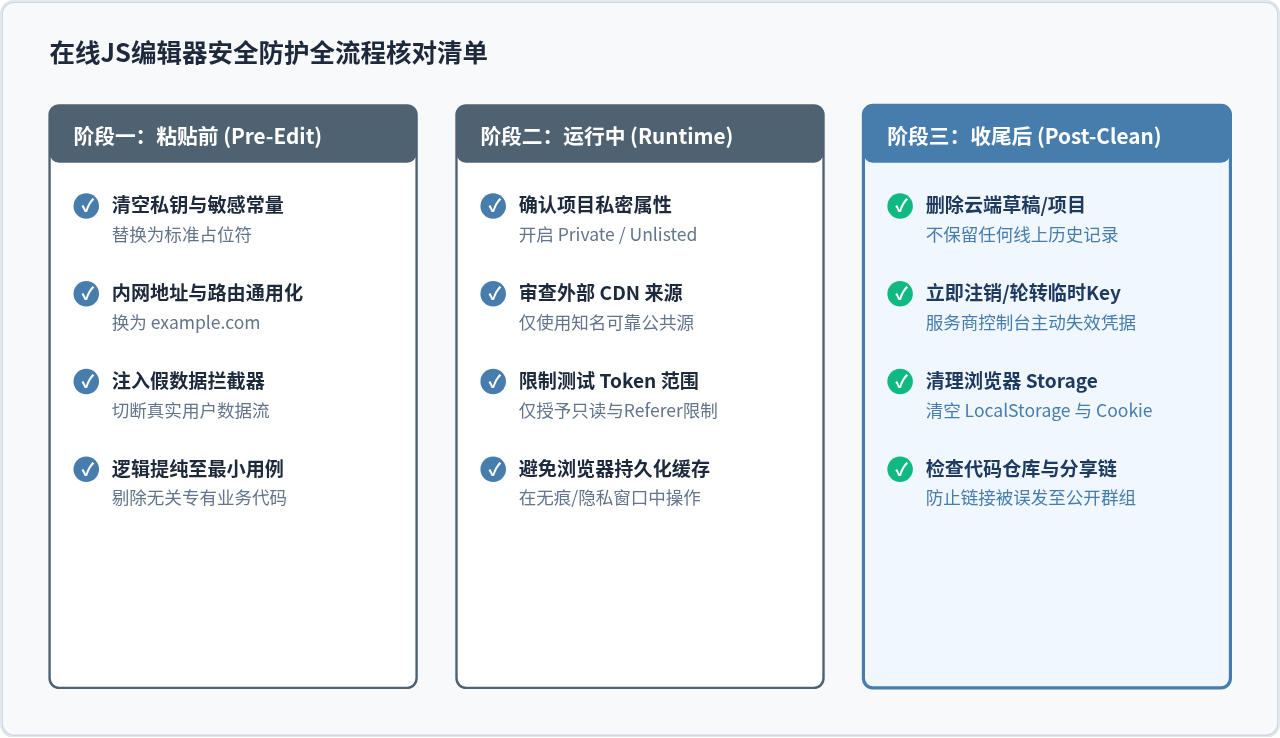
在结束在线调试工作时,务必完成以下三项清理动作:
- 删除在线片段而非仅关闭标签页:如果编辑器账号中保存了包含排查代码的草稿,应在项目列表中找到该项目并执行
Delete。若未登录账号,由于临时链接可能已被云端缓存,最好在离开前手动清空编辑器输入框并点击一次“保存”或“运行”,覆写远端快照。 - 及时吊销临时测试凭据:如果调试过程中在第三方平台生成了特定用途的 API Key,调试结束后应立刻进入控制台将其手动删除或执行轮转(Revoke / Regenerate),避免密钥长期处于无人监管的状态。
- 定期使用搜索引擎自检:对于常在技术社区提问或分享代码片段的团队,可在搜索引擎中定期定向检索公司特定的特殊标识符或模块名(如
site:codepen.io "mycompany"),及时发现并清理被无意泄露的历史代码。
掌握并落实上述规范,能够让开发者在充分利用在线 JS 编辑器敏捷、高效优势的同时,将代码泄密与安全合规风险降至最低。
怎么在代码编辑器中集成ESLint和Prettier规范JavaScript代码
2026-11-05 23:24:22
JavaScript和Java有什么区别?澄清名称混淆
2026-11-05 18:32:43
JS空字符串、null和undefined转数字的结果是什么
2026-11-05 14:49:16
CodePen、JSFiddle与StackBlitz:主流JS在线编辑器对比
2026-11-05 13:38:29
JS怎么将时间戳转换为“刚刚”、“几分钟前”等相对时间
2026-11-05 12:55:14