为什么JS代码在线格式化后运行报错?
深入解析JavaScript压缩代码在线格式化后运行报错的核心根源:自动分号插入(ASI)诱发断句故障、模板字符串空格污染、老旧解析器破坏现代语法,以及剪贴板不可见字符篡改。提供系统化的四步排查流程与防坑修复指南。
一、自动分号插入(ASI)与换行导致的断句灾难
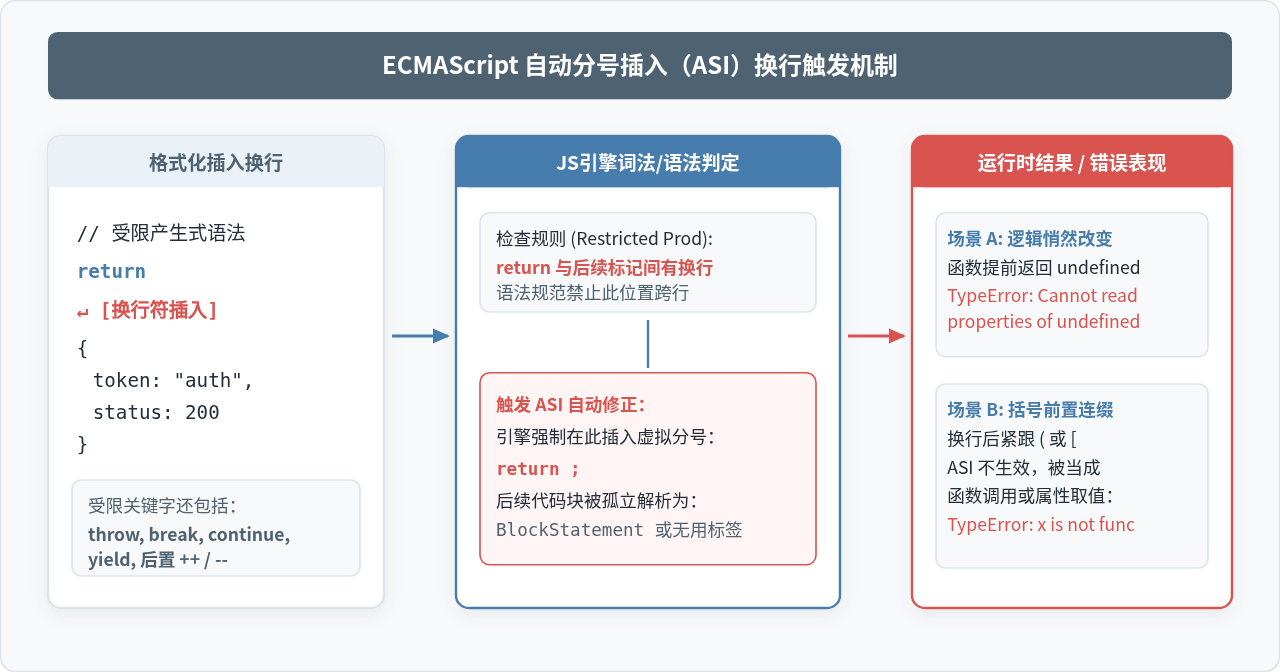
JavaScript 规范中定义了“自动分号插入”(Automatic Semicolon Insertion,简称 ASI)机制。当词法解析器在遇到非法语法标记时,如果当前位置满足特定规则,引擎会自动虚拟插入一个分号(;)来尝试让语句成立。
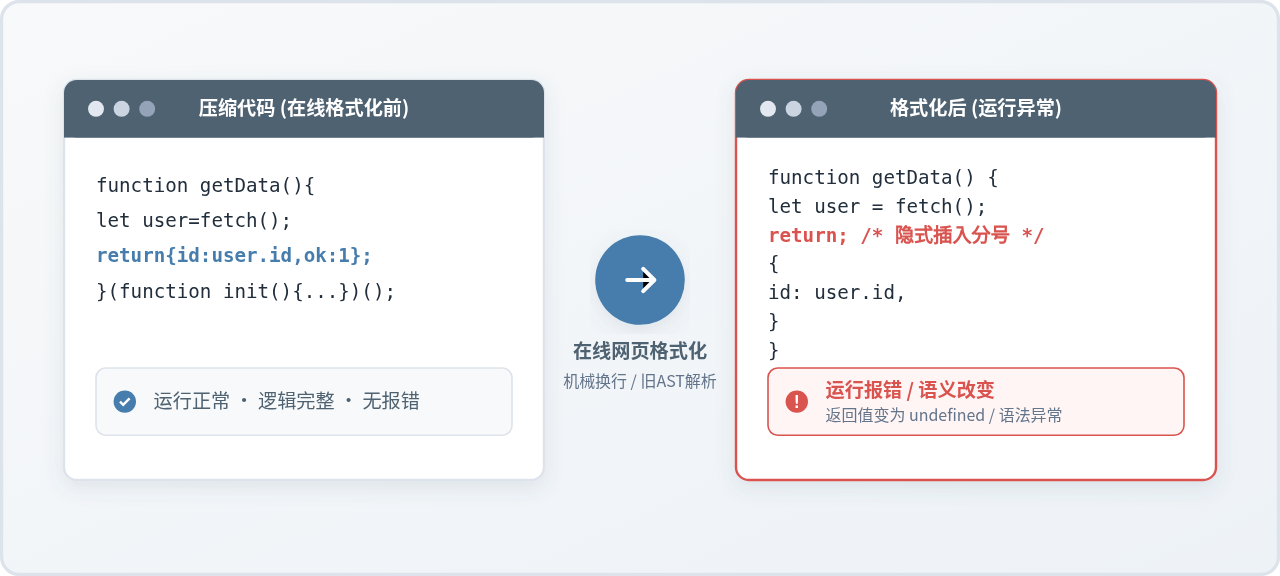
很多在线格式化工具只根据大括号、操作符和缩进规则生硬地换行,并不具备完整的语义感知能力。一旦换行被错误地插入在 ECMAScript 规范规定的“受限产生式”(Restricted Productions)之后,就会彻底扭曲代码语义。
1. return、throw、break、continue 后面的换行陷阱
在压缩代码中,对象返回语句通常被写为单行:return{status:200,data:res};。当在线工具将其展开成换行时,常见的结果如下:
// 原始压缩代码
function fetchUser() { return{ id: 101, name: "Antigravity" }; }

// 某些在线工具格式化后的代码
function fetchUser() {
  return
  {
    id: 101,
    name: "Antigravity"
  }
}
JavaScript 规范强制规定:在 return、throw、break、continue、yield 关键字与后续表达式之间,不允许出现换行符(LineTerminator)。如果解析器发现关键字后紧随换行,会立即在关键字末尾自动补全分号。因此上述格式化后的代码在运行时实际变成了:
function fetchUser() {
  return; // <-- 引擎自动插入分号,直接返回 undefined!
  {
    id: 101,
    name: "Antigravity"
  } // 此处变成了完全不可达的代码块(Block Statement)
}
调用 fetchUser().id 时,便会抛出极其经典的致命异常:TypeError: Cannot read properties of undefined (reading 'id')。代码没有任何语法红线,但运行逻辑已被彻底斩断。
2. 行首以括号或中括号开头的连缀意外
在无分号编码风格或部分混淆器生成的代码中,前一条语句末尾没有分号,紧接着是自执行函数 (function(){...})() 或数组解构 [a, b] = [b, a]。压缩时它们通过物理换行或局部变量隔离:
// 原始代码:两行看似独立的语句
let logger = createLogger()
(function initSubsystem() {
  // 初始化逻辑
})()
格式化工具排版后,如果两行之间依然没有显式分号,JavaScript 词法分析器在遇到第二行的开括号 ( 时,不会触发 ASI!因为在语法上,logger(...) 是一个完全合法的函数调用表达式。解析器会把第二行的自执行函数作为参数传给 logger 尝试执行,直接报错:
TypeError: createLogger(...) is not a function
// 或者如果是中括号开头:
TypeError: Cannot read properties of undefined (reading '0')
二、模板字符串与正则字面量的格式化污染
除了断句机制,JavaScript 中的部分字面量具有高度的“空白敏感性”。在线格式化工具如果在处理字符串或复杂标记时缺乏精细的词法识别,很容易引入隐蔽的数据变异。
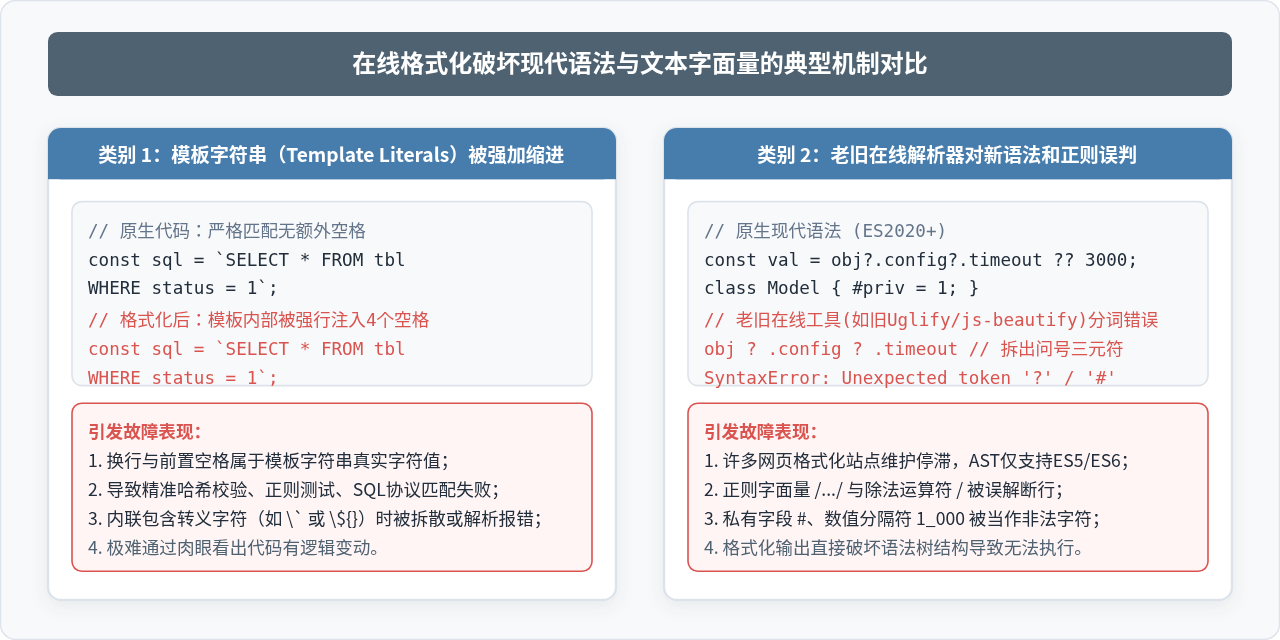
1. 模板字符串(Template Literals)内部强行缩进
在 ES6+ 语法中,反引号(`)包裹的模板字符串会原汁原味地保留内部的所有空格、制表符和换行。不少通用的在线代码美化器无法分辨模板字符串的内部与外部边界,会一律按代码层级添加 2 个或 4 个缩进空格:
// 原始定义
const query = `SELECT id, name
FROM users
WHERE status = 'active'`;

// 在线格式化强加缩进后
const query = `SELECT id, name
    FROM users
    WHERE status = 'active'`;
如果这段模板字符串被用于构建精确的 SQL、Markdown 内容、代码签名或哈希计算,内部多出来的空格会导致业务校验失败;更严重的是,当模板字符串中嵌套了复杂插值表达式 ${...} 时,劣质工具甚至会插断转义斜杠,直接造成 SyntaxError: Unterminated template literal。
2. 正则表达式字面量与除法符号的歧义混淆
在 JavaScript 词法规范中,斜杠 / 既可以作为除法操作符,也可以作为正则表达式字面量的定界符。在没有完整语义树(AST)支持的轻量格式化正则中,遇到类似下面的压缩片段时极易误判:
var res = a / b + (c / d);
var matcher = /pattern\/[a-z]+/gi;
老旧工具常会将正则内部的转义斜杠当作普通除号重新调整空格,甚至把修饰符 gi 孤立换行,导致浏览器引擎报出 SyntaxError: Invalid regular expression flags。
三、在线工具内核滞后与隐藏字符污染
1. 网页剪贴板污染与“隐形字符”
许多在线工具网页在输出渲染后的高亮代码时,为了实现行号对齐或语法美化,会在 DOM 中插入零宽空格(Zero-Width Space,)、字节顺序标记(BOM,)或不间断空格(NBSP, )。
当你从网页复制代码并粘贴回编辑器时,这些字符肉眼完全不可见,但 JavaScript 引擎会严格将其作为非法的代码 Token 处理,直接报出:
Uncaught SyntaxError: Invalid or unexpected token
另外,部分操作系统或浏览器在复制富文本时,会自动将半角单双引号转换为全角中文双引号(“ ”),或者将半角分号替换为全角分号(;),直接让代码失效。
2. 在线工具对 ES2020+ 现代特性的支持脱节
网络上流通的大量免费 JS 在线格式化网站,其底层依然停留在十年前的 js-beautify 1.7 或 UglifyJS 2.x 时代。当现代前端代码使用了以下特性时,老旧工具会彻底解析崩溃:
- 可选链操作符(Optional Chaining,
?.):被错误切分为条件表达式问号与点操作符(? .)。 - 空值合并操作符(Nullish Coalescing,
??):被解析为连续的非法三元问号。 - 类的私有字段与方法(Private Identifiers,
#privateField):将#当作非法字符拦截。 - 数值分隔符(Numeric Separators,
1_000_000):报错语法非法。
四、格式化报错排查与定位四步法
面对格式化后无法执行的代码,切忌盲目胡乱猜测。按照以下四个标准步骤,可以迅速锁定问题根源并完成修复:
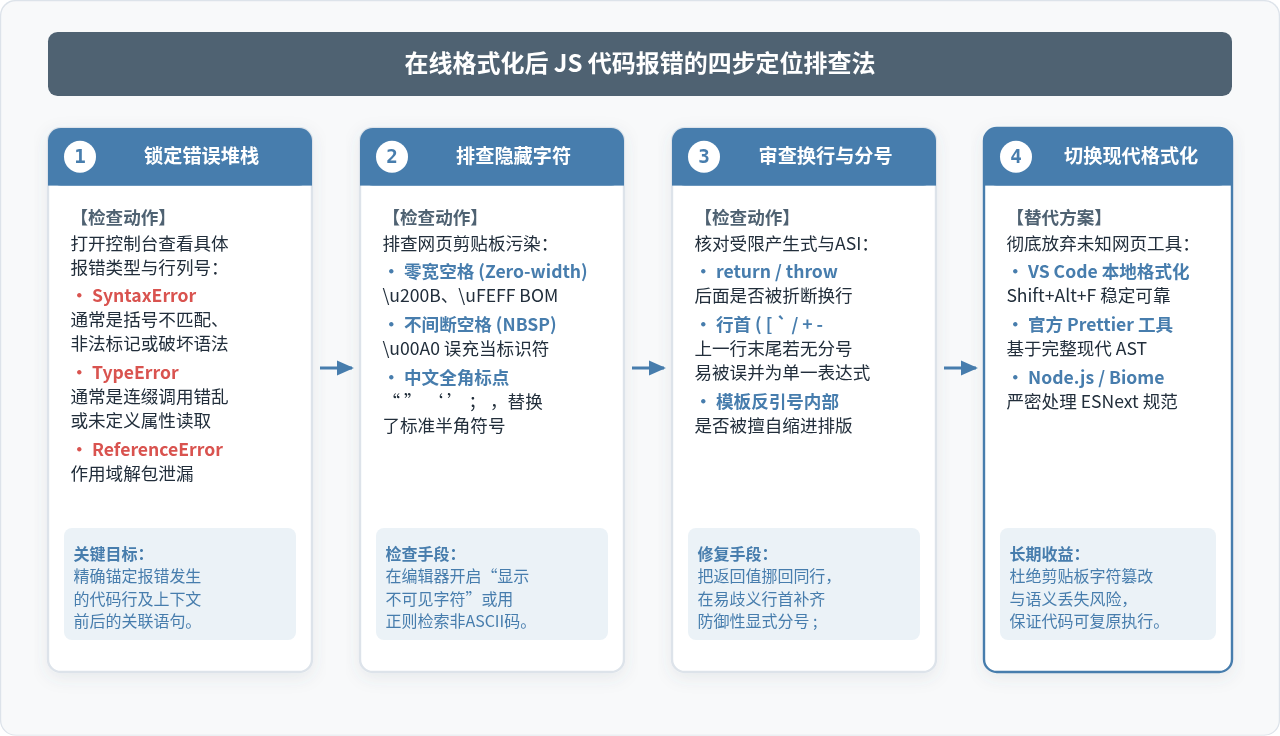
第一步:依据控制台 Call Stack 锁定行号与异常类型
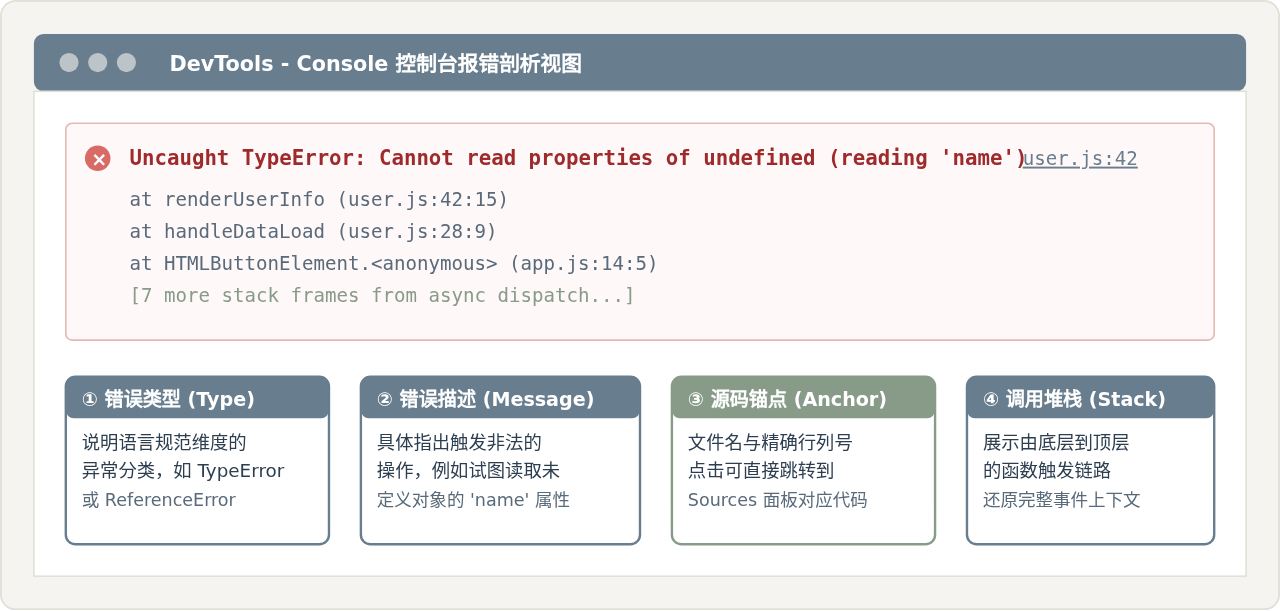
打开浏览器 DevTools(或终端 Node.js 输出),查看报错堆栈第一行的具体类型:
- 如果是
SyntaxError: Unexpected token,重点检查该行及前一行是否存在断句截断、括号不匹配或老旧解析器拆解操作符; - 如果是
TypeError: ... is not a function,重点检查该行开头是否是(或[,上一行末尾是否缺少分号; - 如果是
TypeError: Cannot read properties of undefined,在调用栈对应的函数内部排查是否存在被换行折断的return语句。
第二步:排查不可见字符与全角标点
在 VS Code 中,按 Cmd + Shift + P(Windows 下为 Ctrl + Shift + P),输入并选择 Preferences: Toggle Render Whitespace,开启空格可见模式。若存在 或 ,VS Code 会以特殊高亮边框提示。
也可以在编辑器中使用正则表达式快速搜索全角符号与特殊非 ASCII 字符:
[^ -]此正则可迅速高亮中文全角引号、全角分号以及隐形零宽字符,一键将其替换为标准半角符号。
第三步:审查换行敏感关键字与 ASI 边界
在编辑器中全局搜索 return、throw、break、continue,检查是否有将返回值排在下一行的情况。例如:
// 错误排版
return
  item.getValue();

// 正确修复:将表达式提升至同行,或用小括号包裹起头
return (
  item.getValue()
);
使用小括号 ( 紧随关键字同行起头,是防止 ASI 误切断的最安全写法。
第四步:弃用未知网页工具,切换至基于现代 AST 的本地格式化
立即停止使用未知的在线网页小工具。直接在本地环境使用成熟工具进行格式化,既能保障语法解析 100% 遵从 ECMAScript 最新规范,也能杜绝代码敏感信息泄露:
- VS Code 内置格式化:直接在文件中按下
Shift + Option + F(macOS)或Shift + Alt + F(Windows),其底层基于最新 TypeScript/JavaScript 语言服务。 - Prettier 命令行:在终端直接对目标文件执行:
npx prettier --write broken_file.js。 - Node.js 快速语法自检:执行
node -c broken_file.js,该命令仅进行词法与语法分析而不实际运行,毫秒级反馈语法合规性。
五、安全格式化与防坑自查指南
为了在日后的开发与调试中彻底避免格式化引发的运行灾难,建议建立如下防范基准:
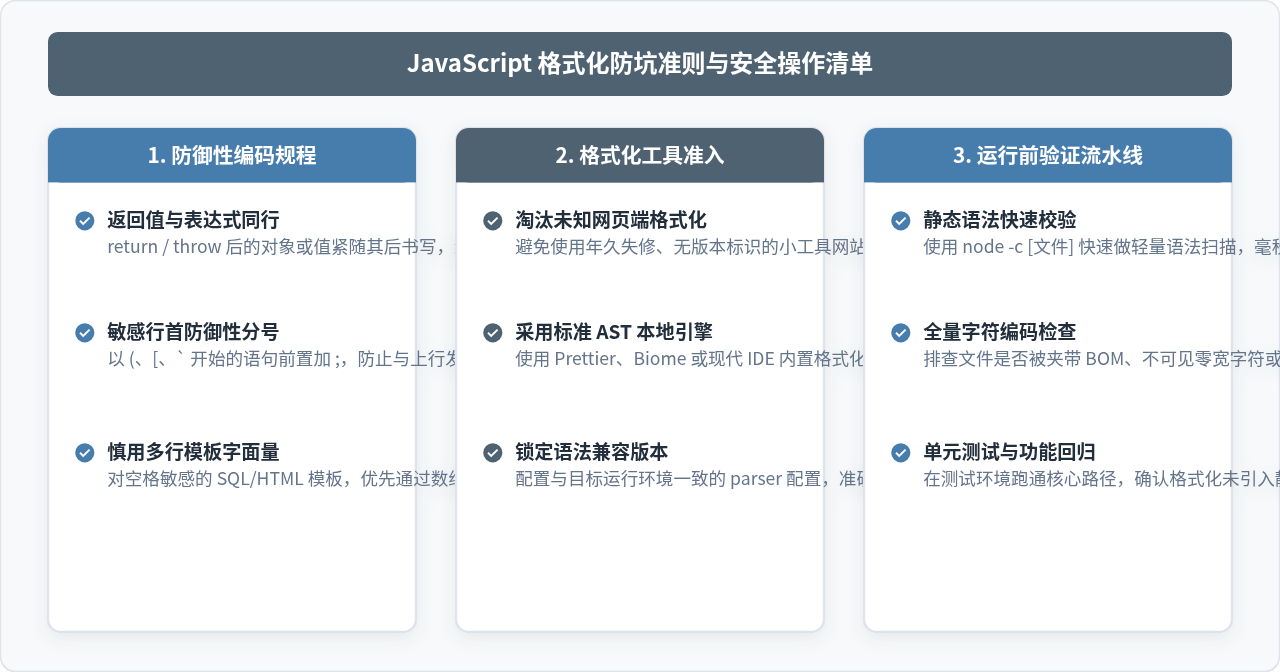
| 隐患维度 | 典型错误表象 | 防御性规范 / 修复策略 |
|---|---|---|
| 受限产生式断句 | return 换行后返回 undefined |
返回值紧随关键字同行,换行时使用括号首行包裹 return (...) |
| 行首连缀歧义 | TypeError: x is not a function |
在以 (、[、` 起始的行首显式添加防御性分号 ; |
| 剪贴板字符污染 | SyntaxError: Invalid or unexpected token |
开启编辑器不可见字符渲染,使用正则 [^ -] 快速筛查 |
| 新旧语法断层 | 可选链 ?. 或私有属性 # 被拆散 |
彻底淘汰未知网页格式化站,统一采用 Prettier 或 IDE 本地格式化 |
为什么叫JavaScript:语言命名由来及与Java的历史渊源
2026-11-05 11:37:48
JS获取当前时间年月日时分秒并格式化为YYYY-MM-DD HH:mm:ss
2026-11-04 21:25:21
不同语言间JS与Java/Python加密结果不一致怎么办
2026-11-04 18:27:23
Mock.js 拦截 Axios 和 Fetch 请求的原理与配置方法
2026-11-04 08:13:59
JS怎么获取当前日期并格式化为YYYY-MM-DD
2026-11-03 18:47:03
相关标签: