

JavaScript Ajax请求遇到CORS跨域报错怎么解决
针对JavaScript在Ajax或fetch请求中遇到的CORS跨域报错,系统解析同源策略机制、简单请求与预检请求判定,并给出服务端响应头配置、开发环境反向代理及排查验证的完整解决方案。
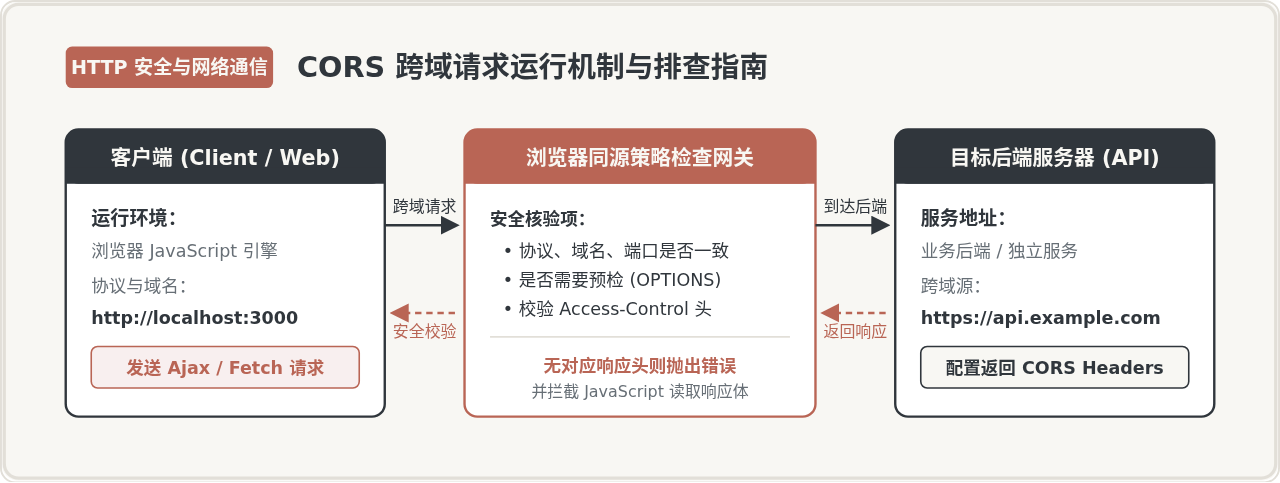
针对JavaScript在Ajax或fetch请求中遇到的CORS跨域报错,系统解析同源策略机制、简单请求与预检请求判定,并给出服务端响应头配置、开发环境反向代理及排查验证的完整解决方案。
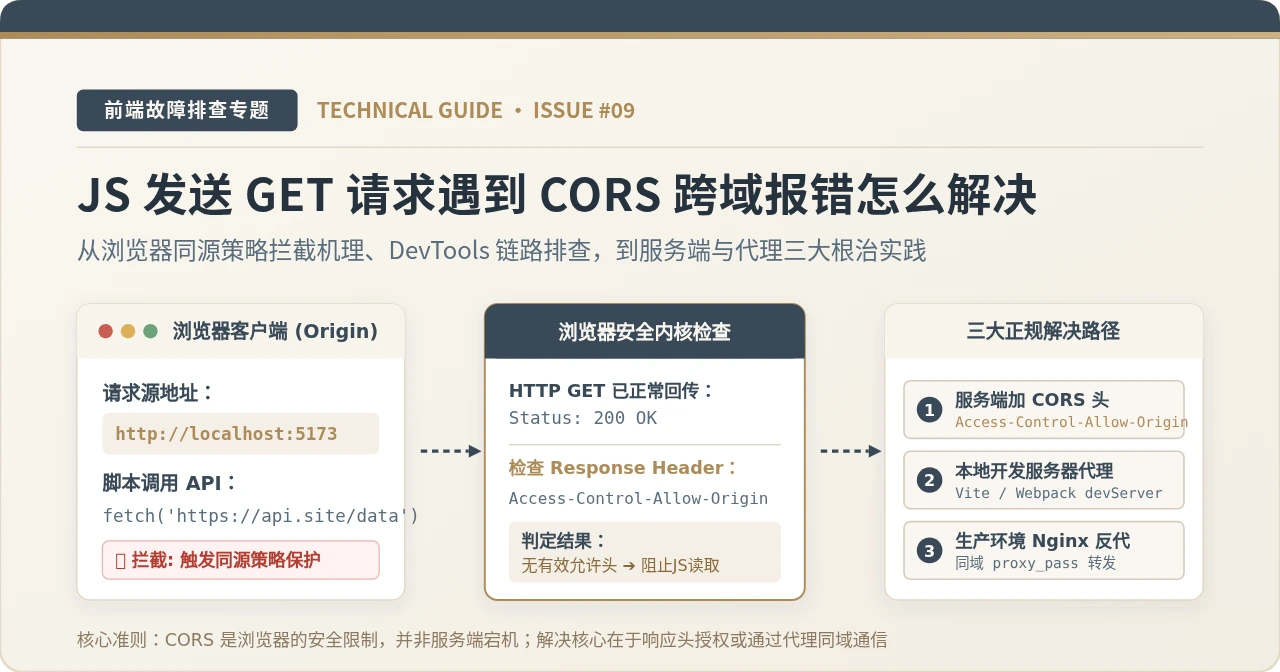
前端使用JavaScript发送GET请求时出现CORS跨域报错,本质是浏览器同源策略在生效。本文系统讲解CORS拦截原理、DevTools精准排查步骤,并提供后端响应头配置、前端开发代理以及生产环境Nginx反向代理三大根治方案与防踩坑指南。
本文详细解析JavaScript实现跨域请求的两种主流方式。首先介绍JSONP通过动态创建script标签实现GET请求的原理及其局限性,随后重点讲解基于CORS的标准跨域方案,通过设置Access-Control-Allow-Origin头支持POST请求,并对比两种方案的代码实现与安全差异。

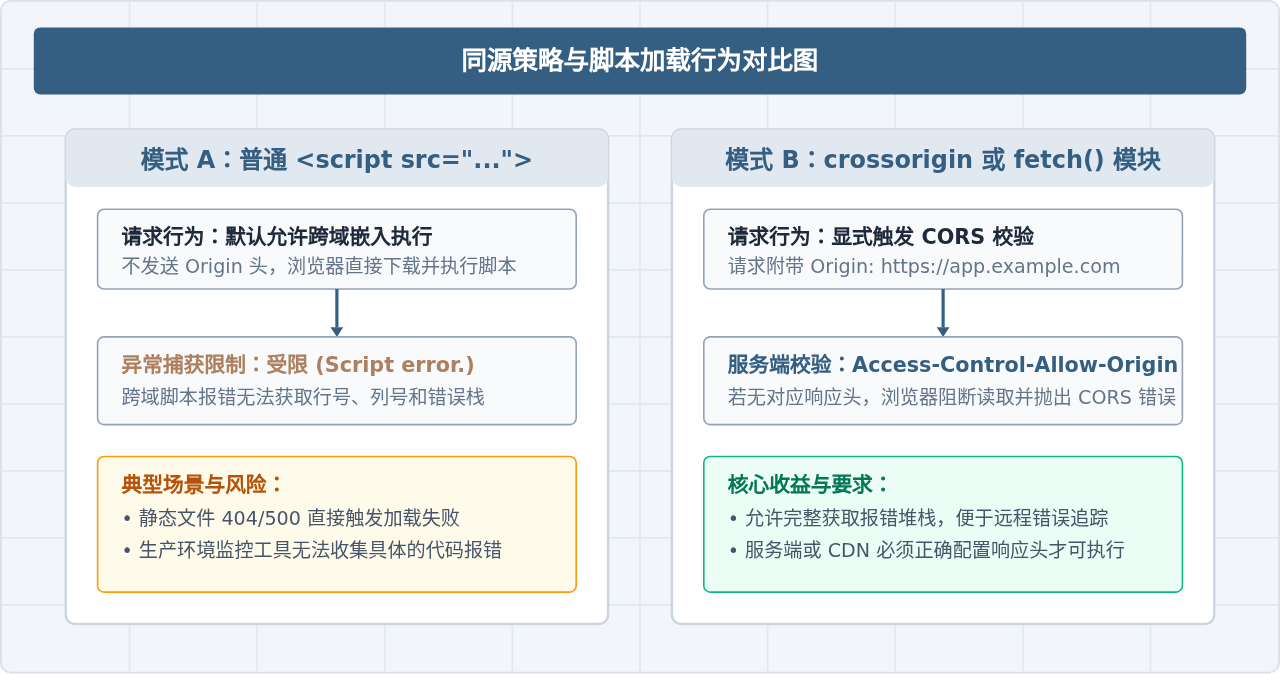
系统讲解JavaScript脚本加载失败与CORS跨域报错的成因及排查方案,包含同源策略原理、Nginx/Node.js服务端配置、CDN跨域头设置以及前端工程化代理调试指南。
本文详细解析JSONP(JSON with Padding)技术,旨在解决浏览器同源策略限制下的跨域数据获取问题。通过利用script标签不受同源策略限制的特性,将数据封装在回调函数中返回,实现了跨域通信。文章展示了从原生JavaScript动态创建script标签到jQuery封装实现的完整过程,并指出了潜在的安全风险。