

reCaptcha 3.0验证码使用指南
作者:技术拾光时间:2026-07-29 11:31:14浏览:580
集成reCaptcha3.0可在不打扰用户的情况下完成验证,系统后台分析交互行为智能识别真人或脚本。实现流程包括前端表单、基于AJAX的验证处理、POST提交数据、获取验证结果、PHP插件化架构设计以及服务端校验与响应处理。
集成 reCaptcha 3.0 的最大优势在于,它能在完全不打扰用户的情况下完成验证。用户正常填写表单,而系统在后台默默分析交互行为,智能识别出是真人操作还是自动化脚本在跑。这比那些让用户点“我不是机器人”或者选红绿灯照片的方案,体验上确实高出一个档次。
那么,具体怎么实现?先别急,咱们一步步来拆解。
1. 表单功能的核心代码
第一步自然是准备前端表单。直接把相关代码贴出来,这部分没什么好说的,按常规结构写好就行。
2. 基于 AJAX 的 reCAPTCHA 验证处理逻辑
为了不刷新页面,验证逻辑走 AJAX 会更顺畅。这里需要封装一个方法,用来处理验证请求和响应。具体实现如下:
3. 使用 POST 请求方式提交表单数据
验证通过后,数据得发出去了。这里用 POST 方式提交,既规范又安全。代码示例长这样:
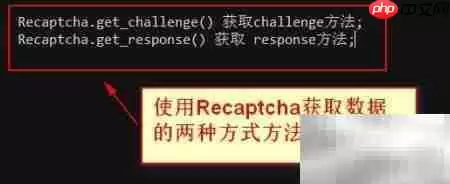
4. 获取 reCAPTCHA 验证结果的两种常用方式
拿到验证结果,通常有两种路子可走。一种是直接通过接口拉取,另一种是结合回调函数处理。两种方式各有适用场景,代码示例一并附上:
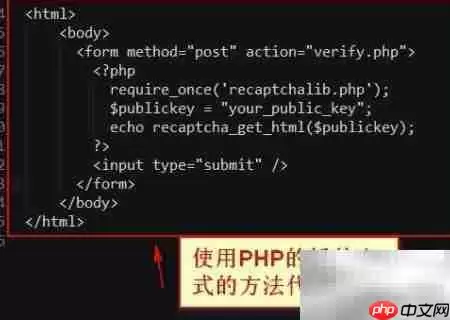
5. 基于 PHP 插件化架构设计实现 reCAPTCHA 功能
如果把 reCAPTCHA 做成一个插件,后续维护和复用都会方便很多。这里有一个基于 PHP 的插件化设计思路,代码结构清晰,直接拿来用就行:
6. 服务端校验与响应处理逻辑
最后一步,也是底线——服务端必须做校验。前端验证再花哨,后端没兜底,就等于把大门敞开。这里给出核心的校验与响应处理代码,确保万无一失。