

Friend.tech关联信息暴露后,Web3社交应用隐私如何保障?
Friend.tech通过公开API暴露超10万用户钱包地址与推特账户关联信息,引发隐私与安全风险。该去中心化社交应用将社交关系代币化,但缺乏隐私政策,易遭MEV机器人抢跑及社会工程学攻击。建议完善隐私政策、限制API权限,用户应使用新钱包并警惕钓鱼攻击。
不少法律领域的观察者已经注意到,Friend.tech这种模式,未来很可能引发SEC的关注。而更让人悬着心的,是它当前暴露出的隐私与安全问题。
上线不过十来天,Friend.tech已经火爆到让人不得不关注。从邀请制Beta测试开始,这款去中心化社交应用就像病毒一样传播开来,吸引了大量用户,包括加密货币圈的意见领袖、NBA球员,甚至OnlyFans的创作者都纷纷加入。
简单来说,它允许用户交易自己关注的影响者的“股票”——一种代币化的社交关系。但热度来得快,问题也暴露得快。
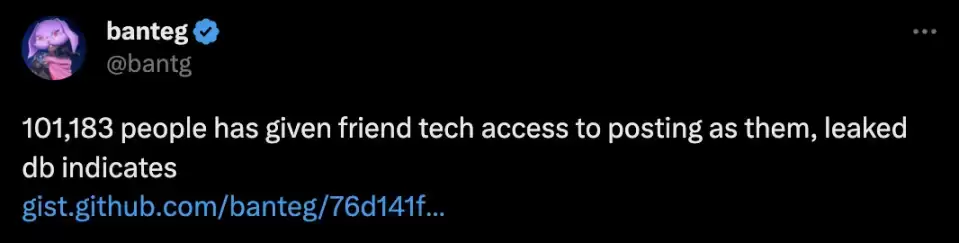
8月21日,Yearn核心开发者banteg发推称,超过10万名Friend.tech用户的关联信息——包括钱&包地址和推特账户——被暴露了。消息一出,立刻炸开了锅。
事件发生后,安全分析机构Beosin第一时间进行了调查,并梳理了Friend.tech的项目机制。以下是一些关键信息。
我们先来搞清楚,Friend.tech到底是什么?
Friend.tech搭建在Base链上,是一款去中心化社交应用。使用之前,你得先绑定你的推特账号和钱&包。它的核心逻辑,是把人的影响力变成一种可交易的资产——你买某个人的“Shares”,就能获得和他直接私聊的权限。
Coinbase的高级软件工程师Yuga Cohler曾解释,Friend.tech的创新在于,它把社交关系做成了“股票”。Shares是一种数字资产,象征着与某个特定加密人物互动的“所有权”。
目前,Friend.tech的官网信息很少,没有白皮书,也没有路线图。已知的机制是:每增加一个股东,代币价格就会上涨;每笔交易收取10%的手续费,协议和创作者各拿5%。数据显示,用户数已经超过10万,Cobie、Ansem等加密圈大佬都已入驻,Shares交易量突破了3400万美元。
那么,为什么Friend.tech能在这么短的时间内火起来?
1. KOL带流量,也带交易量
作为社交产品,Friend.tech把影响力变成了现金流。每次用户购买Shares,对应的KOL都能拿到5%的交易费。这对有影响力的KOL来说,吸引力很强——他们入驻后,不仅能靠粉丝赚钱,还能带动平台的热度,形成正向循环。
2. 空投预期,用户狂欢
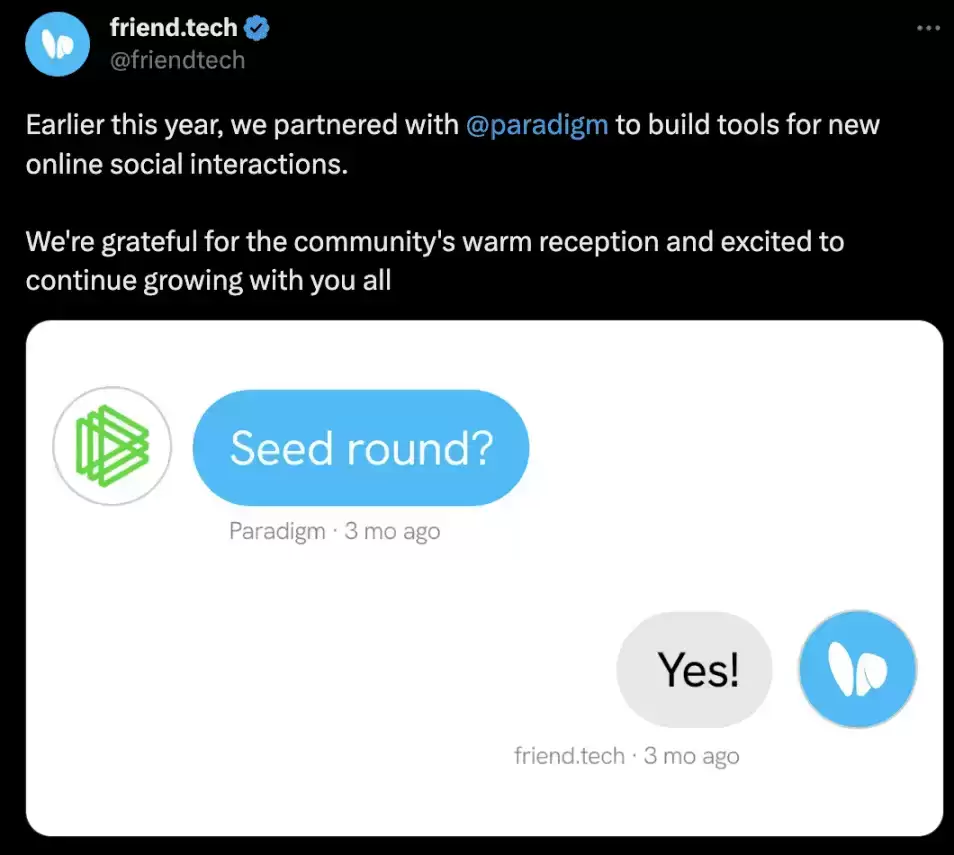
8月19日,Friend.tech在推特上宣布,Paradigm参与了他们的种子轮融资,双方将合作开发新的社交工具。
同时,用户使用过程中会获得积分,项目方暗示这些积分在6个月测试期结束后会有特殊用途,具体取决于活跃度。空投预期,成了吸引用户疯狂参与的催化剂。
隐私与安全:Friend.tech的“阿喀琉斯之踵”
8月21日的风波,源于Friend.tech的一个公开API。这个API可以直接查询用户的钱&包地址和推特账户之间的对应关系。换句话说,超过10万份用户数据被暴露在公开环境中。
相关API示例曾被公开展示:
https://prod-api.kosxxxx.com/users/0xfd7232e66a69e1ae01e1e0ea8fab4776e2d325a9
(出于安全考虑,完整链接已做隐藏处理)
只要把链接中的钱&包地址换成另一个与Friend.tech交互过的地址,就能查到对应的推特账号。上述API返回结果如下:
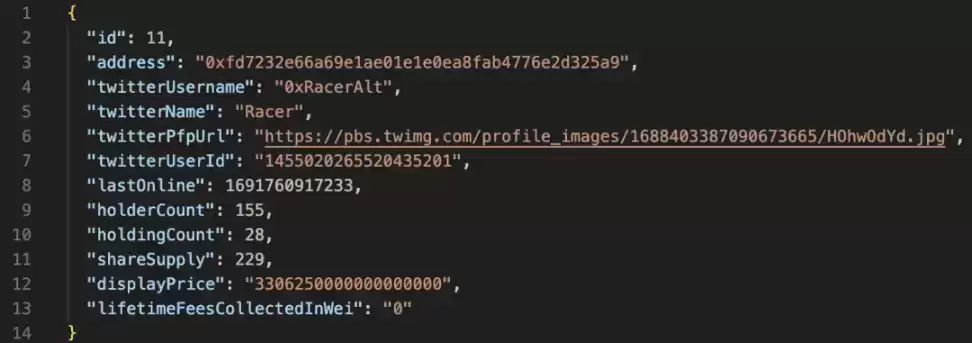
Friend.tech回应说,这是公开API,不算“泄漏”。但争议的核心在于,它把链上身份和链下身份直接挂钩了——对黑客或中心化机构来说,这种关联信息价值极高。
更麻烦的是,MEV机器人可以结合API信息和Base链上的公开数据,监控哪些KOL刚刚入驻,然后第一时间买入他们的Shares,推高价格后卖出套利。这种“抢跑”行为,对普通用户来说,体验非常糟糕。
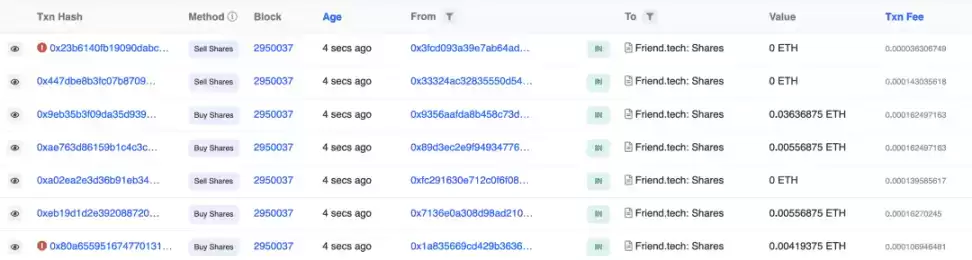
更进一步,如果攻击者把这些数据和已有的10万+暴露信息结合起来,还能拼凑出更多交易行为和身份线索。受影响用户,很可能面临社会工程学攻击的风险。
那么,这些问题该怎么解决?
1. 隐私政策,赶紧补上
Friend.tech上线12天了,还没有隐私政策。如果继续用现在的API,就得在隐私政策里说清楚,公开API会暴露哪些信息;如果调整权限,也得同步更新,告诉用户谁能看到什么。
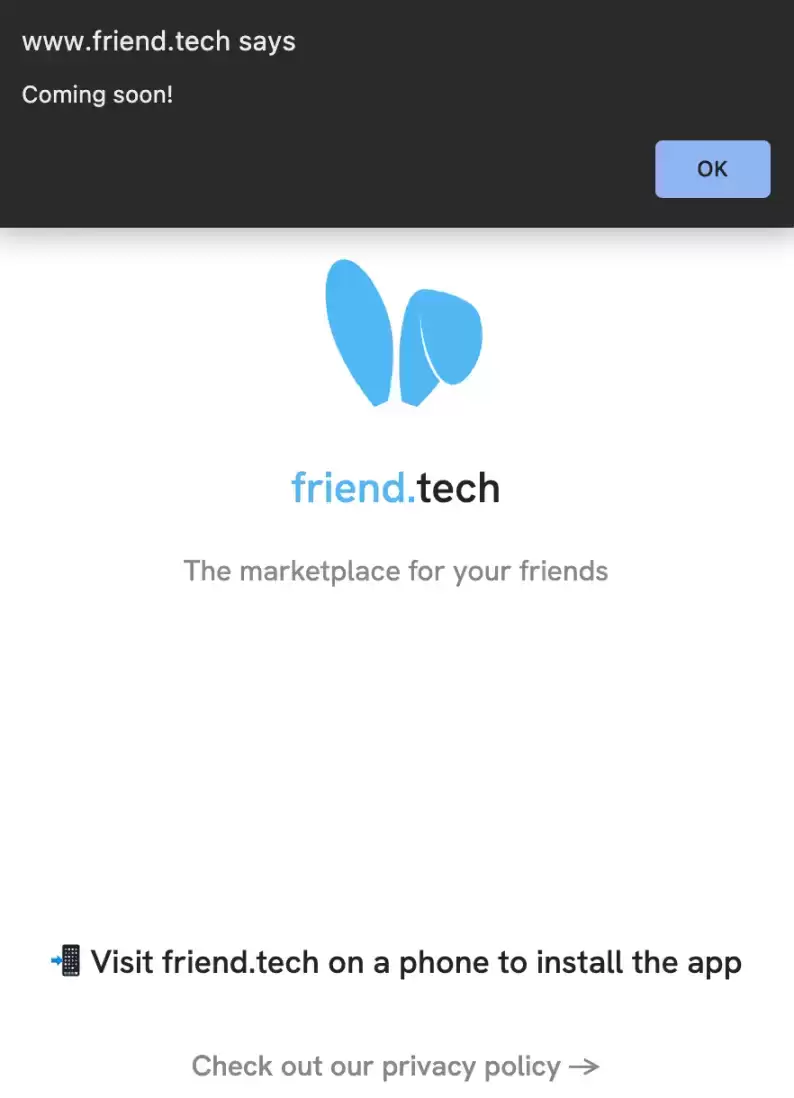
Friend.tech当时尚未提供隐私政策。
2. 访问权限,该收就收
虽然链上地址是公开的,但不代表平台应该把地址和推特账号的关联关系也向所有人开放。公开API,不应该同时暴露这两类信息。
还可以限制权限,比如只有持有一定数量Shares的用户才能查看对应账户的信息。这样能减少MEV机器人抢跑的空间。更完善的API规则,能提升隐私保护和用户体验。
3. 账户隔离,用户自己也得留心
对于用户来说,建议使用全新的钱&包与Friend.tech交互,最好通过中心化交易所直接提币到新钱&包,减少地址与既有身份标签的关联。
对于8月21日之前已经交互过的用户,数据可能已经暴露,要特别警惕钓鱼、冒充客服等社会工程学攻击。
也可以使用一些Web3安全工具,识别可疑网站和交互请求,保护钱&包和资产安全。
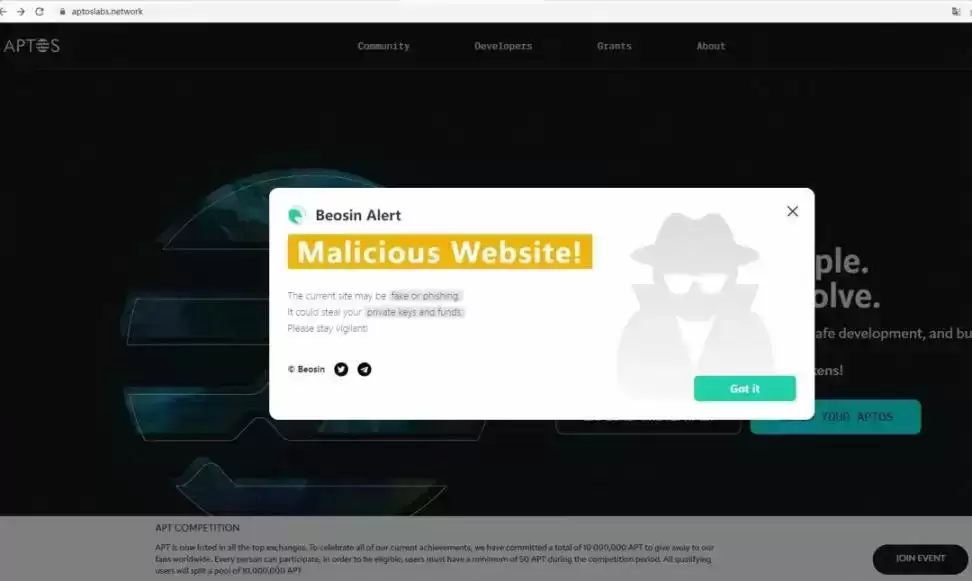
总的来说,Friend.tech的爆发,反映了Base生态在应用层面的吸引力。作为一款刚上线不久的产品,它已经积累了数万用户,这是积极的信号。但法律合规、隐私安全这些问题,也值得行业持续关注。用户在参与类似Web3社交应用时,得多留个心眼。