

微软紧急推送Win11热补丁:修复RRAS远程代码执行漏洞
微软紧急发布 Win11 热补丁更新,修复 RRAS 远程代码执行漏洞 就在昨天,微软来了个“加急操作”,专门针对 Windows 11 企业版设备发布了一项带外(out-of-band)安全更新。这事儿值得企业管理员们重点关注一下。 先说清楚:这个热补丁更新,只面向那些早已启用热补丁功能的设备。如
微软紧急发布 Win11 热补丁更新,修复 RRAS 远程代码执行漏洞
就在昨天,微软来了个“加急操作”,专门针对 Windows 11 企业版设备发布了一项带外(out-of-band)安全更新。这事儿值得企业管理员们重点关注一下。
先说清楚:这个热补丁更新,只面向那些早已启用热补丁功能的设备。如果你的设备乖乖接收每月的“星期二更新”,那这次就不用额外操心了,该干嘛干嘛。最大的好处是,这个更新安装后立马生效,服务器都不用重启,对业务连续性来说是颗“定心丸”。
那么,这次代号为 KB5084597 的热补丁,到底修了什么关键问题?矛头直指 Windows 路由和远程访问服务(RRAS)的管理工具。这里头藏着一个安全漏洞,危险之处在于,一旦用户不小心连接到了恶意服务器,攻击者就可能借此机会远程执行代码。说白了,这相当于给黑客开了个不该有的后门。
具体哪些系统需要留意?此次更新覆盖 Windows 11 版本 25H2 和 24H2,以及 Windows 11 企业版 LTSC 2024。可以说,主流的企业版 Win11 都在影响范围内。
微软揭晓了漏洞的具体编号:CVE-2026-25172、CVE-2026-25173 和 CVE-2026-26111。其实,这三个漏洞在本月早些时候的“星期二更新”中已经被修补过了。那为什么还要专门再发一次热补丁?这里头有点门道,我们稍后细说。
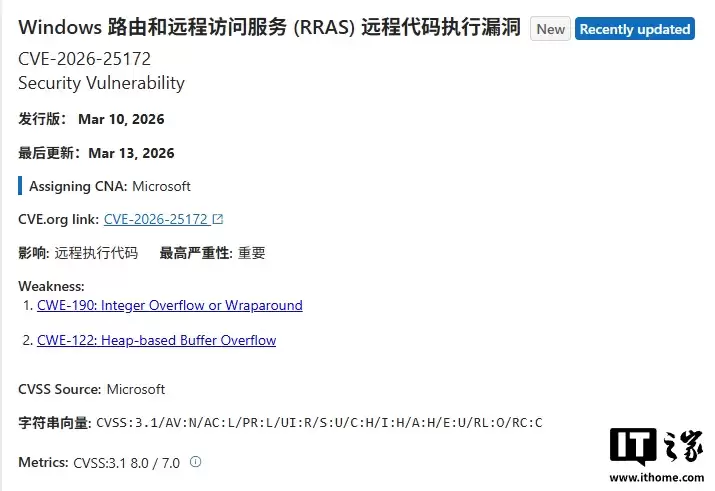
关于这几个漏洞的攻击手法,官方描述很明确:攻击者首先需要在域内完成身份验证,然后诱骗已经加入域的用户,通过 RRAS 管理单元向一台恶意服务器发送请求。一旦中招,漏洞就会被成功利用。这显然是一种针对企业内部网络的精准打击。
需要强调的是,这个热补丁是累积性的。这意味着它不仅包含了对上述三个漏洞的修复,还打包了3月10日发布的那个“星期二更新”里所有的安全改进,算是一个功能完整的补丁包。
话说回来,为什么热补丁对企业如此重要?众所周知,常规的 Windows 更新往往要求重启设备,这对那些运行着核心数据库、生产线系统或关键服务的服务器来说,简直是“不可承受之重”。重启意味着服务中断,可能带来实实在在的损失。
为了解决这个痛点,微软的热补丁机制就派上了用场。它的原理很巧妙:直接对内存中运行的相关进程进行“在线修补”,即时堵上安全漏洞,实现“秒级”防护。同时,它也没忘记更新硬盘上的文件,确保设备下次正常重启时,修复依然稳固存在。这相当于给系统穿了一件既能即时御敌、又持久耐用的“防弹衣”。
那么,微软为何在已经发布修复后,又来一次“重复推送”呢?官方解释是,为了“确保在所有受影响场景中实现全面覆盖”。这暗示之前的修复可能存在某些边缘场景的覆盖不足,此次属于加固性措施。不过,值得注意的是,此次热补丁的推送范围有明确限制:只提供给那些已经加入热补丁更新计划,并且通过 Windows Autopatch(Windows 自动修补)服务进行集中管理的设备。对于这些设备,更新会自动、静默地安装,全程无需人工干预,也无须重启,真正实现了安全防护的“无感”升级。