

黑客利用假手机窃取加密货币
黑客通过销售预装Triada木马的仿冒智能手机实施加密货币诈骗,恶意软件深植于硬件,可窃取钱包、拦截双重认证消息并替换地址。受感染设备难以检测和清除,攻击链已渗透供应链,建议仅从官方渠道购机以防范此类零点击攻击。
想象一下,你刚拆开一部全新的智能手机,满心欢喜地完成设置、试用相机、安装常用App,甚至直接从官方应用商店下载了可靠的加密货币钱&包,存入一笔资产以备不时之需。一切都很完美——直到某天你打开钱&包,看见一个令人窒息的画面:里面空空如也。
这怎么可能?你分明每一步都小心翼翼,仔细核对了下载来源,甚至开启了双重认证(2FA)。但问题在于,从你开机的那一刻起,就已经被入侵了。
黑客正在手机到达用户手中之前,就将危险的恶意软件预装进了设备。这个套路,就叫“假手机加密货币反诈”。本文将带你彻底看穿这一切。
要点
- 黑客被发现销售外观仿冒正品、但预装了隐蔽恶意软件的智能手机,专门用于窃取加密货币和敏感数据。
- Triada木马是一种加密货币黑客工具,它将恶意软件深埋于手机硬件中,使攻击者能访问加密货币钱&包、读取信息、伪造通话、拦截双重认证(2FA)消息。
- 仿冒手机通过拍卖市场和非官方零售商,以令人难以抗拒的低价流入供应链。
- 应对这类移动端加密货币攻击,最根本的办法是:只从可信零售商或品牌官方渠道购买手机。
假手机反诈的真实案例
你做的所有操作都是“正确”的——下载内容仔细检查过,双重认证也开了。但黑客的突破口不在你的行为上,而在你拿到手机之前。这种策略,就叫“假手机加密货币反诈”。下面我们来拆解它的运作方式。
什么是假手机加密货币反诈?
简单说,就是有人销售外观和手感都像全新正品的仿冒智能手机。从外表看,它们和普通安卓手机没有区别,但内部预装了隐藏的恶意软件。这套恶意软件的目的只有一个:偷你的加密货币。
黑客的目标很明确——加密货币用户、交易者、投资者,任何可能用手机管理钱&包的人。由于硬件和软件都伪装得天衣无缝,受害者往往要等到资产被盗后,才后知后觉。
这类骗局的规模近年来持续扩大。一个典型的例子是,2025年网络安全研究人员发现了一个欺诈活动,当时已有超过2600名受害者报告,他们都以为自己买的是正版安卓手机。
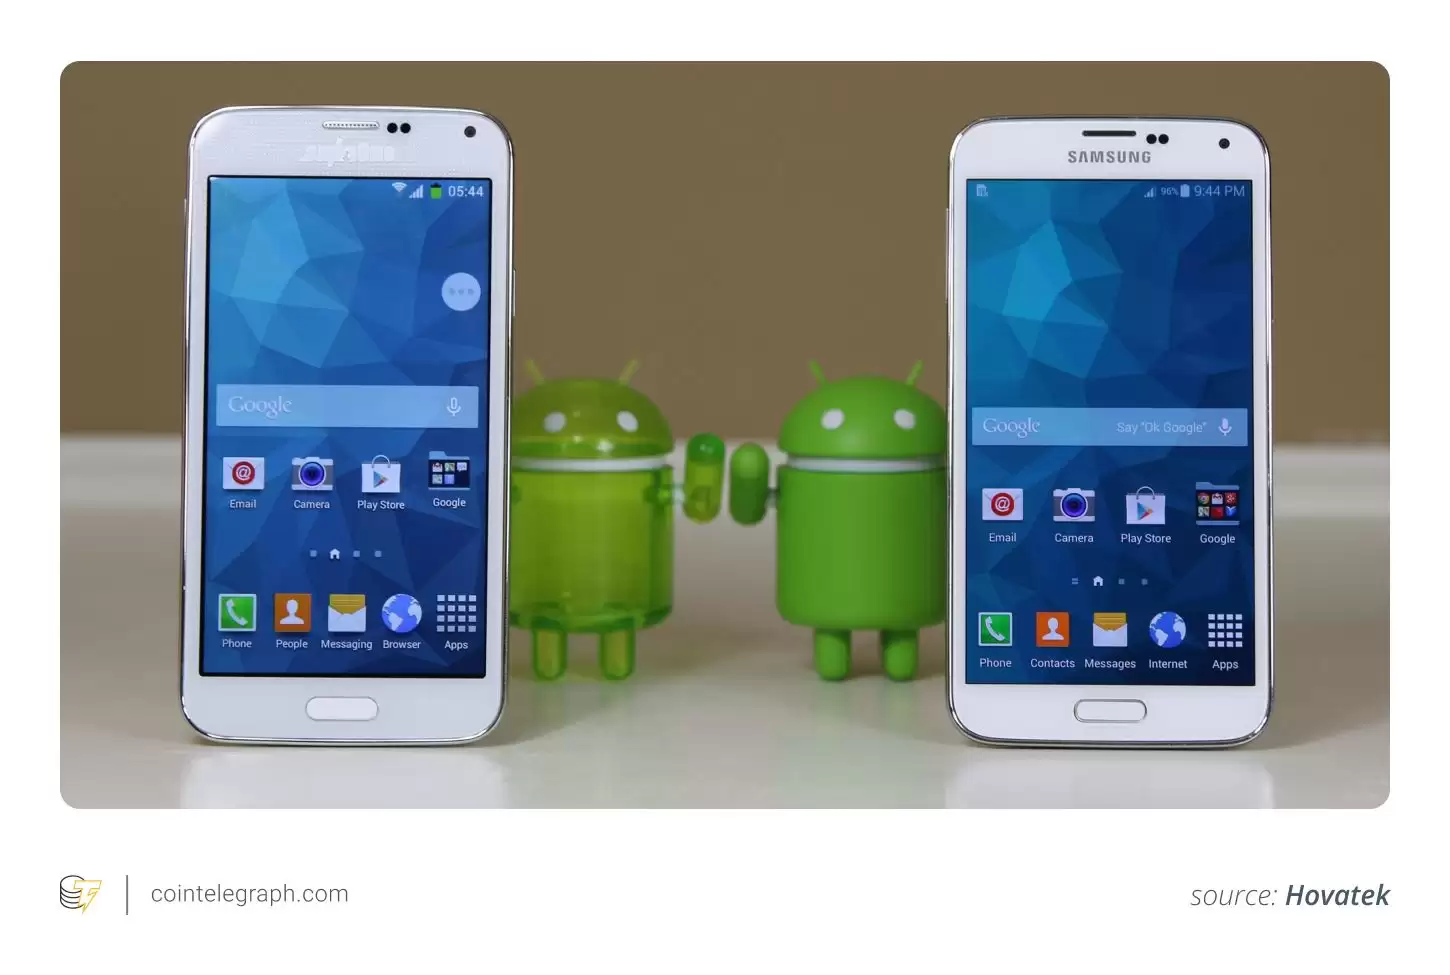
卡巴斯基的专家发现,数千部预装恶意软件的假安卓手机正在网上流通。这款恶意软件名为Triada木马,它在受感染设备上秘密执行一系列操作:
- 窃取WhatsApp、Telegram等应用的消息和社交账号凭证,并冒充用户发送或删除消息
- 替换钱&包地址、跟踪浏览记录、重定向链接,从而劫持加密货币
- 在通话中伪造来电号码,拦截或操控信息
- 开通付费信息订阅以产生费用,并远程安装更多恶意应用
- 阻断网络连接以逃避检测,瓦解安全防御
需要警惕的是:根据链分析(Chainalysis)的数据,2024年加密货币反诈金额已达990亿美元,而2025年很可能创下新高。生成式AI的普及,让反诈犯能以更低成本、更大规模地实施攻击。
假手机加密货币恶意软件如何运作?
Triada木马最早于2016年被发现,当时它主要通过钓鱼活动或恶意下载感染设备,从金融App和消息平台(如WhatsApp、Facebook)中窃取数据。
但现在玩法变了——反诈者在把手机卖给用户之前,就已经把恶意软件装进去了。真正的威胁深埋在手机操作系统中,与你可能不小心下载的普通病毒完全不同:它在你接触设备之前就预装好了。
一旦设备被Triada感染,犯罪分子就获得了近乎无限制的手机访问权。简单来说,攻击者可以替换你的加密货币钱&包地址,把资金全部抽走。他们可以直接进入钱&包、获取私钥或登录凭证,甚至在你毫无察觉的情况下转移资产。
卡巴斯基安全专家Dmitry Kalinin指出:“新版本Triada的作者正在积极变&现,根据交易分析,他们已经将约27万美元的各类加密货币转移到自己的钱&包里。”
此外,该木马还能劫持用户账户信息、读取消息,包括双重认证(2FA)验证码。
恶意软件的严重影响
在这种访问级别下,你的全部金融账户几乎完全暴露。黑客可以窃取密码、拦截2FA消息,更可怕的是,Triada还能伪造来电号码并拦截私人通话。
由于恶意软件被深植于手机核心软件中,恢复出厂设置和传统杀毒软件通常无法清除它。它几乎无法被检测或删除——只要你还在用这台设备,你的数字资产就始终处于风险之中。
关键点在于:Triada被设计为在设备的随机存取存储器(RAM)中运行,这使它能够避开常规杀毒工具的检测,并在恢复出厂设置后存活。换句话说,它在受感染的手机上极难被发现和清除。
黑客如何分发仿冒手机
那么,犯罪分子是如何在设备到达用户之前完成恶意软件安装的呢?答案是:供应链的某些环节已经被攻破。有些零售商甚至自己都不知道在销售受感染的手机。
通常情况下,仿冒手机会出现在信誉较差的在线商店、拍卖市场以及非官方零售渠道。反诈者还会刻意设计出复制知名品牌的设备,使消费者很难辨别真伪。而对买家来说,这些安卓手机的低价实在难以抗拒。
尽管这类反诈在俄罗斯最为普遍,但它正迅速向全球蔓延,亚洲、欧洲和北美都已出现受害者。攻击者可以轻松在线销售手机,这意味着在拍卖网站和信誉不佳的商店购物的人,都可能成为目标。
如果你正打算购买新手机,采取必要的预防措施至关重要。
值得强调的是:假手机加密货币黑客攻击是一种典型的“零点击攻击”——用户无需任何操作,恶意代码就能自动执行。这正是它如此隐蔽且极具威胁的原因。
如何防范假手机加密货币反诈
随着加密货币日益普及,黑客的动力只会越来越强。一些简单的习惯,可能决定你是保住资产和数据,还是在几秒钟内失去一切。
以下是几个实用的保护建议:
- 只从官方品牌或信誉良好的零售商处购买手机。避免从拍卖网站或不知名商店购买廉价或二手设备
- 始终安装官方系统更新。不要下载来历不明的应用——尤其是加密货币钱&包,务必只从官方应用商店和品牌官网下载,下载前仔细核对发布者信息
- 对异常的设备行为保持警惕。例如电池突然耗电加快、出现陌生弹窗、或出现你不认识的应用
- 不点击未经请求的消息和链接。陌生人发来的链接,很可能是钓鱼反诈的一部分
- 为所有加密货币和金融账户开启2FA,这能增加一层有效防护,拖延或阻止攻击者行动
- 将长期持有的资产存储在离线硬件钱&包中,不要在便携式联网设备上囤积大量加密货币
最后,对可疑的钱&包活动保持警觉,避免仓促进行资金转账。安装可信的安全工具并及时更新设备,是抵御Triada这类恶意软件威胁的基本功。
当然,还有一个亘古不变的真理:只从有备案的官方网站下载金融类应用,永远不要轻信那些通过非正常渠道推送的链接或平台。