

三分钟上手Semgrep,代码扫描更便捷
Semgrep是一款快速开源的静态分析工具,支持30多种语言,覆盖SAST、SCA及密钥扫描。可通过pip或源码安装,使用`semgrepscan--configauto`命令快速扫描代码并生成详细报告。支持自定义规则,能灵活集成IDE、CI/CD及AI自动化工作流,有效提升代码安全检测效率。
如果您对AI的使用还停留在写功能、完善代码的阶段,那可能并未充分发挥其潜力。要让AI实现全流程自动化,静态代码扫描是必不可少的一环。本文介绍Semgrep——一款覆盖面广、支撑力强的静态分析工具,能够帮助您打通AI自动化链条。
Semgrep概述
Semgrep是一款快速、开源的静态分析工具,核心功能包括搜索代码、发现漏洞,并强制执行安全防护和编码标准。它支持30多种语言,可以在IDE中运行,可作为提交前检查,也能轻松集成到CI/CD工作流中。
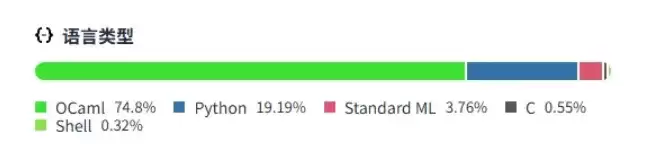
支持的语言范围
Semgrep Code支持的30多种语言包括:Apex、Bash、C、C++、C#、Clojure、Dart、Dockerfile、Elixir、HTML、Go、Java、JavaScript、JSX、JSON、Julia、Jsonnet、Kotlin、Lisp、Lua、OCaml、PHP、Python、R、Ruby、Rust、Scala、Scheme、Solidity、Swift、Terraform、TypeScript、TSX、YAML、XML,以及通用型(ERB、Jinja等)。
供应链分析覆盖
Semgrep Supply Chain覆盖12种语言及15个包管理器,包括:C#(NuGet)、Dart(Pub)、Go(Go modules、go mod)、Java(Gradle、Maven)、JavaScript/TypeScript(npm、Yarn、Yarn 2、Yarn 3、pnpm)、Kotlin(Gradle、Maven)、PHP(Composer)、Python(pip、pip-tool、Pipenv、Poetry)、Ruby(RubyGems)、Rust(Cargo)、Scala(Maven)、Swift(SwiftPM)。
为何选择Semgrep
选择Semgrep的理由直接:它支持静态应用安全测试(SAST)、软件成分分析(SCA)以及密钥扫描,覆盖了代码安全的核心场景。使用简单,完美适配各种开发工具,一条命令即可运行。语言覆盖面广,包管理器支持全面。扫描速度快,结果全面,可直接生成多种格式报告。最关键的是,支持自定义规则,可依据项目需求灵活调整。
安装方法
以下仅介绍命令行操作步骤,CLI可视化注册和操作请自行体验。
方法一:从源码安装
git clone https://gitcode.com/GitHub_Trending/se/semgrep
cd semgrep
make install
如遇报错,多数为版本不匹配,尝试特定版本即可解决。
方法二:pip安装
pip install semgrep此方法报错概率稍大。若pip不行,换成pipx通常可以解决。
使用方法
快速开始:三步完成首次代码扫描
基本扫描命令
在项目根目录运行以下命令,Semgrep会自动开始扫描:
semgrep scan --config auto若在其他AI工具中使用,可写成:
/bash semgrep scan --config auto这两条命令不会生成单独报告文件,而是将整体结果打印在控制台。如需详细报告,可通过对话输出。
扫描结果
扫描完成后,可让Semgrep给出详细报告。它会输出完整分析内容,包括问题具体位置、类型、路径,甚至给出修改建议和严重性等级。实际操作中,可对话指定所需文件类型,它会按要求输出。默认不输出HTML,但可让AI做格式转换,效果更直观。
自定义规则
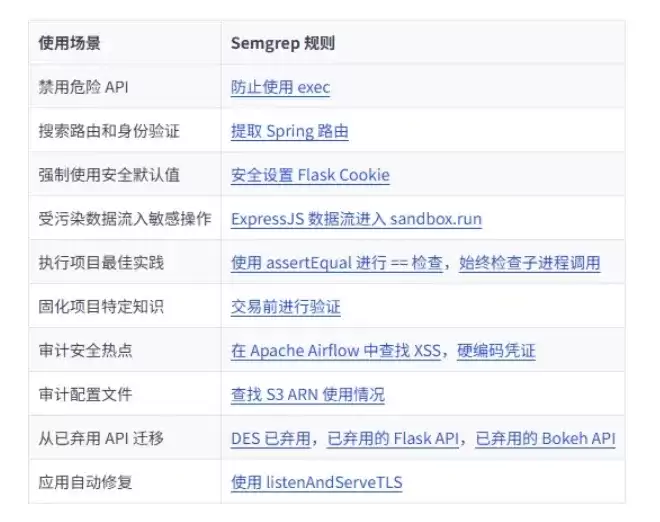
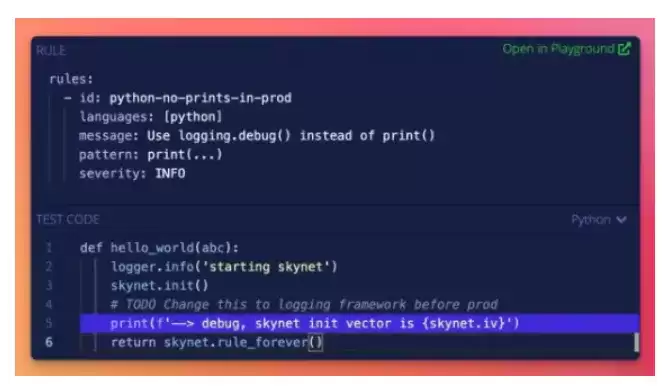
目前尚未深入使用,但根据官方文档,自定义规则灵活度高,可玩性强。
总结
建议将Semgrep直接集成到AI工作流中,而非单独使用。单独使用时,市面上有更多方便、功能更强的工具可供选择,但集成到AI自动化流程中,Semgrep才能真正发挥价值。具体使用方法请参考官方文档,基本不会遇到问题。后续将尝试其他工具,对比效果。