

MySQL安全模式下创建账号指南
引言 提到MySQL安全模式下创建账号的操作,很多DBA的第一反应往往是“跳过权限表直接操作就行”。然而实际操作中,MySQL安全模式的细节远比想象复杂。安全模式本质上让数据库运行在一种“半开放”状态,常见于管理员密码遗忘或权限表损坏等紧急场景。在这种特殊状态下创建账号,不仅需要掌握命令语法,更要理
引言
提到MySQL安全模式下创建账号的操作,很多DBA的第一反应往往是“跳过权限表直接操作就行”。然而实际操作中,MySQL安全模式的细节远比想象复杂。安全模式本质上让数据库运行在一种“半开放”状态,常见于管理员密码遗忘或权限表损坏等紧急场景。在这种特殊状态下创建账号,不仅需要掌握命令语法,更要理解安全模式的运行机制以及操作完成后的权限恢复流程。一旦操作不当,极易留下严重的安全隐患。
一、理解MySQL安全模式的核心机制
1. 安全模式的两种主要形态
MySQL安全模式并非单一概念,实际运维中常见以下两种形态:
- 第一种:跳过权限表模式(Skip-Grant-Tables)
启动时添加--skip-grant-tables参数,MySQL将完全跳过权限系统加载。任何用户只要能够连接数据库端口,无需身份认证即可获得全部控制权限。这是运维人员最常使用的紧急恢复模式。 - 第二种:只读模式或限制模式
某些场景下,安全模式也指限制写入操作、禁止网络连接或仅允许本地访问的状态。这种模式主要用于数据抢救,防止误操作大面积扩散。
本文重点讨论第一种——跳过权限表模式,因为这是创建账号时最常遇到的紧急状态。
2. 安全模式的潜在风险
跳过认证机制意味着数据库处于完全暴露状态:
- 任何能连接数据库端口的用户都拥有等同于root的权限
- 身份无法识别,审计日志基本失效
- 若数据库端口暴露在外网,后果将极其严重
因此,安全模式下的操作必须遵循一条铁律:快速进入,完成任务,立即退出,绝不能长时间停留。
二、安全模式的适用场景
1. 典型使用场景
- 管理员账号完全丢失
root密码彻底遗忘,且没有其他拥有SUPER权限的账号可用,正常方式无法重置密码。 - 权限表损坏
因异常操作或磁盘故障导致mysql.user表损坏,MySQL无法正常启动或完成认证。 - 批量账号重建
在测试环境或数据迁移场景中,需要绕过正常权限检查快速批量创建账号。
2. 非必要不使用
若能够通过正常认证连接数据库,就不应使用安全模式。使用CREATE USER和GRANT才是规范安全的操作方式。
三、安全模式下创建账号的完整步骤
1. 先停止MySQL服务。
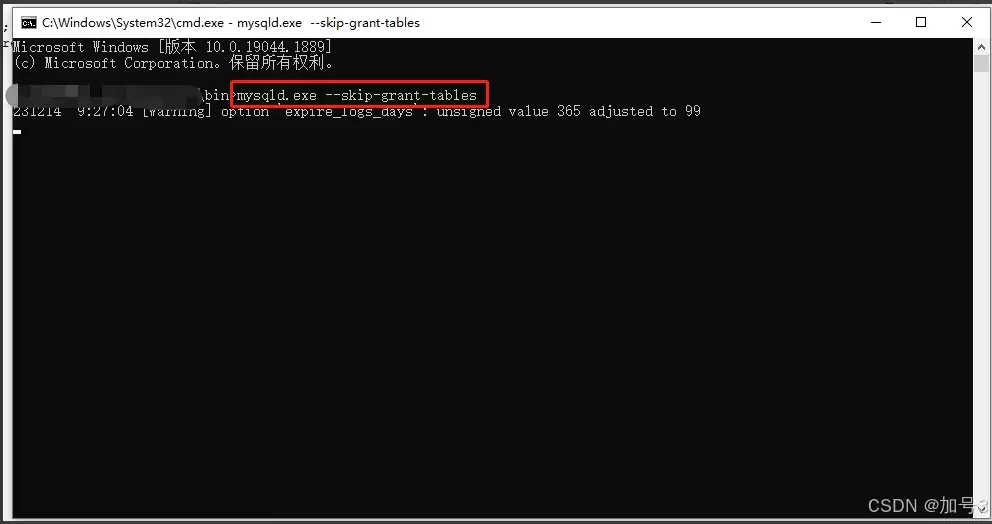
2. 进入MySQL的bin目录,打开命令行,以--skip-grant-tables模式启动数据库:
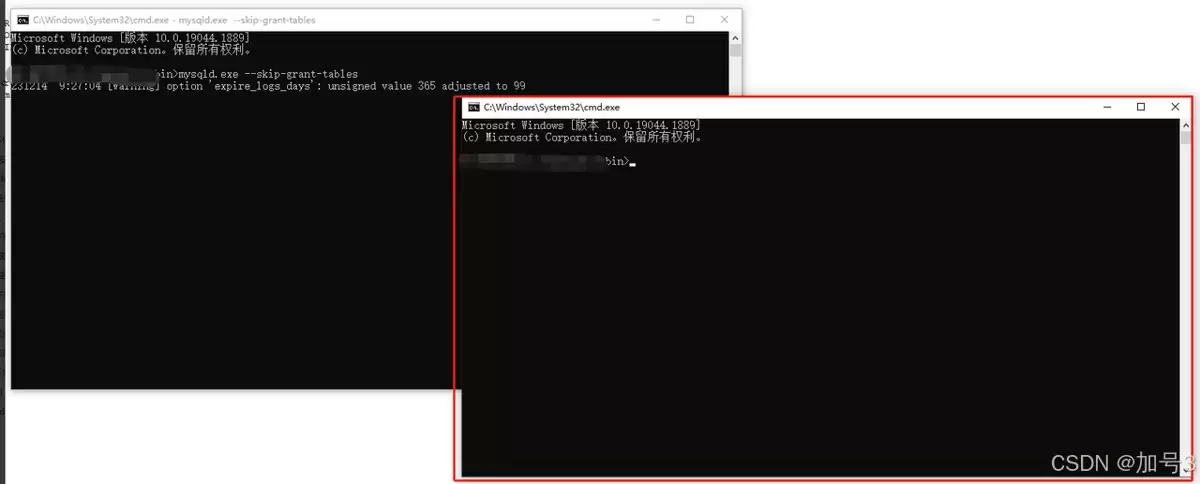
3. 安全模式启动MySQL服务后,再打开一个新的命令行窗口(仍在bin目录下)。
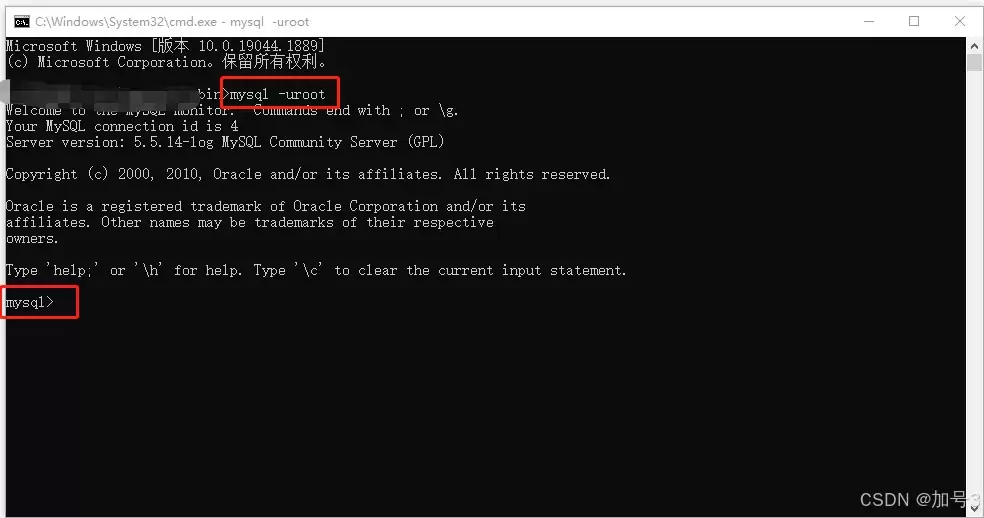
4. 直接以root账号登录:mysql -uroot(无需密码即可进入)。
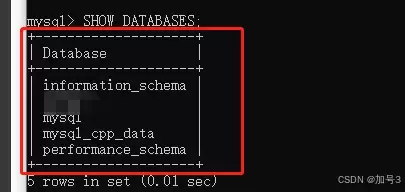
5. 查看当前数据库列表:SHOW DATABASES;
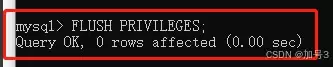
6. 手动刷新权限表:FLUSH PRIVILEGES;
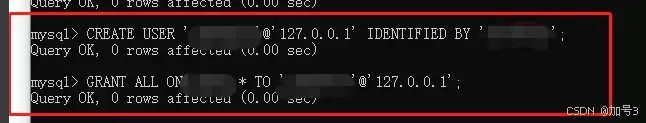
7. 创建一个只读账号:
# MySQL 5.6及以上版本
CREATE USER '账号名'@'%' IDENTIFIED BY '密码';
GRANT SELECT ON 数据库名.* TO '账号名'@'%';
# MySQL 5.6以下版本
CREATE USER '账号名'@'%' IDENTIFIED BY '密码';
GRANT SELECT ON 数据库名.* TO '账号名'@'%';
8. 再次刷新权限表:FLUSH PRIVILEGES;
9. 验证账号是否创建成功:SELECT * FROM mysql.user\G;
10. 账号创建完毕,退出当前命令行。
11. 直接关闭安全模式启动的MySQL服务进程。
12. 重新启动MySQL服务,使用新创建的账号和密码登录验证。
四、安全模式下的关键注意事项
1. 权限表状态对操作的影响
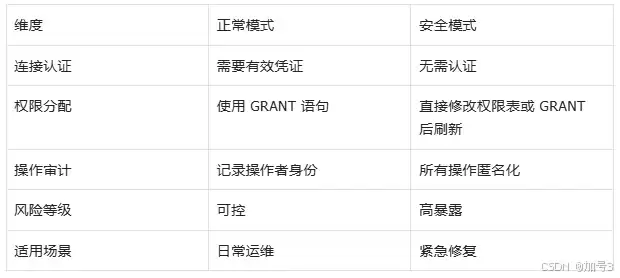
在跳过权限表模式下,MySQL的权限系统处于离线状态——权限表虽然存在,但服务器并不加载。此时:
GRANT语句无法正常使用,因为权限表未被加载- 权限设置只能通过直接修改
mysql.user、mysql.db等系统表来实现 - 任何权限表的修改都需要手动执行
FLUSH PRIVILEGES才能生效
这意味着,在安全模式下创建账号并分配权限,比正常模式复杂得多。如果只是重置密码,操作相对简单;但若要创建带完整权限的业务账号,需要对权限表的字段设计有深入理解。
2. 与正常创建账号的主要差异
3. 密码重置与账号创建的区别
安全模式下最常见的需求是重置root密码,而非创建新账号。两者的流程相似,但目标完全不同:
- 密码重置:修改已有账号的认证信息
- 账号创建:新增用户记录并分配权限
如果目标只是恢复管理员访问能力,重置root密码即可;只有确实需要新增业务账号时,才需执行完整的创建流程。
五、操作后的安全加固措施
1. 检查并清理遗留风险
从安全模式切换回正常模式后,务必完成以下检查:
确认没有匿名账号。安全模式下操作容易无意创建或激活匿名账号(用户名为空的记录),这些全是安全隐患,必须彻底清除。
审查账号的主机范围。检查新创建的账号是否绑定了合理的主机限制。特别注意同时存在'user'@'%'和'user'@'localhost'的情况,这种配置容易导致权限冲突或安全漏洞。
验证密码强度。使用MySQL密码验证插件或第三方工具,检测新账号密码是否符合企业安全规范。
2. 更新配置文件与文档
- 若为进入安全模式修改过启动配置文件,记得恢复原样,避免下次重启直接以无认证状态上线。
- 记录本次账号创建的时间、原因、权限范围,归入运维审计日志。
- 若执行的是密码重置操作,务必更新密码管理工具或保险柜中的记录。
3. 网络层防护
操作安全模式期间,如果临时调整过防火墙或绑定了公网地址,操作完成后务必恢复:
- 将数据库端口重新限定为仅对必要IP开放
- 如果数据库不应暴露公网,检查防火墙规则是否已回归正常状态
六、替代方案与最佳实践
1. 减少对安全模式的依赖
安全模式是最后的应急手段,日常运维应建立机制减少依赖:
保留备用管理员账号。创建多个具备SUPER权限的账号,分散风险,避免将所有权限集中在root账号上。
使用密码管理工具。将数据库管理员密码纳入企业级密码管理工具,降低遗忘概率。
定期备份权限表。mysql系统数据库应纳入常规备份策略。若权限表损坏,依靠备份恢复远比手动重建安全可靠。
2. 使用初始化脚本
在自动化部署环境中,通过初始化脚本在数据库首次启动时创建账号,比事后手动进入安全模式操作更加高效安全。
3. 遵循权限最小化原则
无论通过哪种方式创建账号,都应遵循最小权限原则:
- 只分配完成任务所必需的权限
- 明确区分管理账号、应用账号、只读账号等不同角色
- 定期使用
SHOW GRANTS审查权限,及时回收不再需要的授权
七、总结
在MySQL安全模式下创建账号,本质上是一种应急操作。其核心价值是在权限系统损坏或密码遗忘的情况下,恢复数据库的可管理性。整个流程并不复杂:停止服务 → 安全模式启动 → 创建或修复账号 → 刷新权限 → 恢复正常模式 → 验证加固。
但必须清醒认识到,安全模式完全绕过了认证机制,操作期间数据库几乎处于无防护状态。操作时间窗口必须尽可能压缩,网络访问范围必须严格收紧。完成操作后,权限刷新和配置恢复是两道绝不能省略的安全保险——任何遗漏都可能让数据库在无防护状态下长期运行。
归根结底,日常运维中建立完善的账号管理流程、保留备用管理员账号、定期备份权限表,才是避免依赖安全模式的根本之道。安全模式只应作为应急预案,而非常规手段。每一次不得已使用安全模式后,都应复盘:为什么会走到必须绕过权限系统的这一步?如何优化流程才能避免再次发生?