Wireshark抓包数据导出文本教程
作者:技术拾光时间:2026-05-25 08:26:24浏览:496
Wireshark可将捕获的网络数据包导出为纯文本。操作时先加载.pcap文件,在界面中选择需导出的数据包范围,通过文件菜单找到“导出数据包解析”功能,选择纯文本格式并配置保存路径。生成的文本文件包含时间戳、地址、协议等结构化信息,便于阅读与分享。
在网络管理与安全分析工作中,Wireshark 是广泛使用的专业工具,能够捕获并解析网络数据包,协助排查连接问题、分析性能瓶颈以及识别安全风险。本文将介绍如何将 Wireshark 捕获的数据包导出为纯文本格式,便于后续查看、分享与存档。
导出过程简单直观,只需按照以下步骤操作即可完成。
加载数据包文件
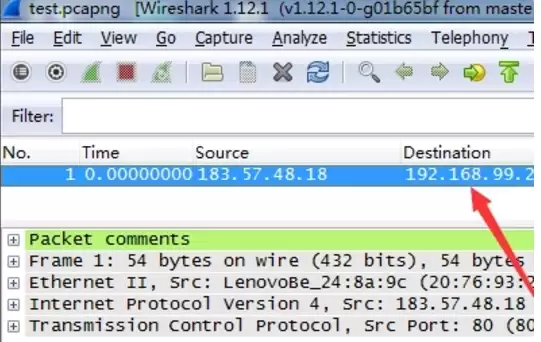
打开 Wireshark 软件,依次点击菜单栏中的“File” → “Open”,导入已保存的 .pcap 或 .pcapng 格式捕获文件。
选择要导出的数据包
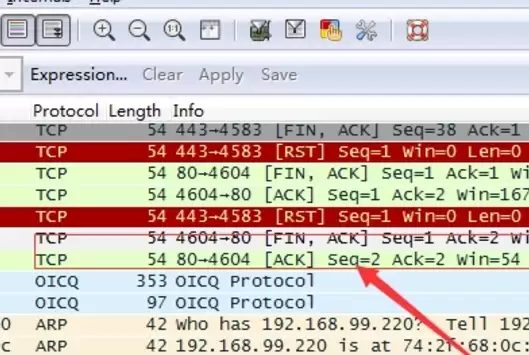
文件加载后,主界面会列出所有数据包。您可以选择单个数据包、按住 Ctrl 键多选,或不做任何选择(默认导出全部数据包)。
打开导出功能
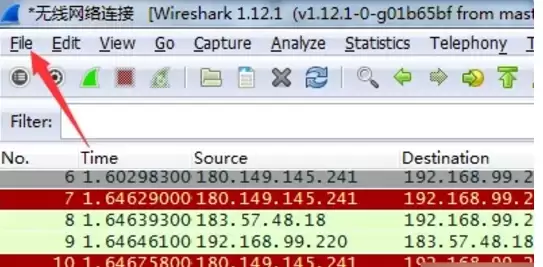
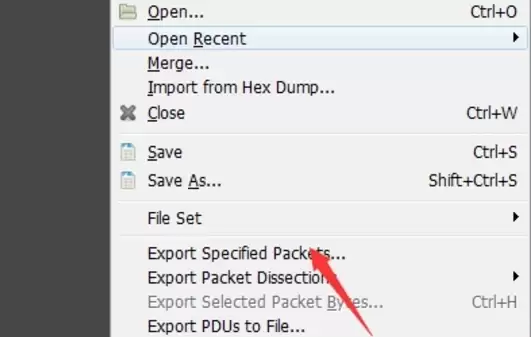
点击菜单栏的“File”,在下拉列表中找到“Export Packet Dissections...”选项。
选择纯文本格式
在弹出的子菜单中,选择“As Plain Text...”格式。
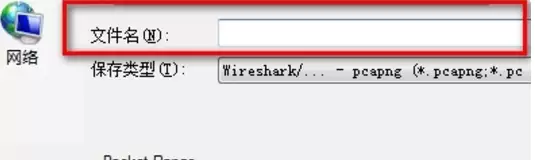
设置导出选项并保存
在导出设置窗口中,确认导出的数据包范围(如全部或已选数据包)。在“Export As File”区域填写文件名并选择保存路径,最后点击“Save”完成保存。
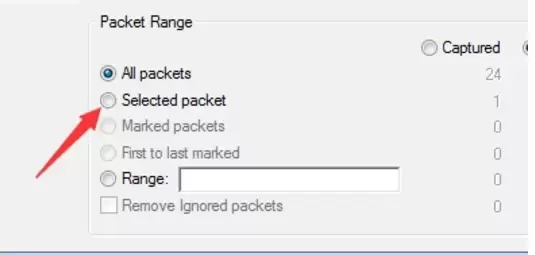
查看导出的文本文件
导出完成后,在指定位置会生成一个 .txt 文件。使用记事本等文本编辑器打开,即可查看包括时间戳、源/目的地址、协议类型及各层协议解析内容在内的详细数据,所有信息均以结构化纯文本形式呈现,适合用于文档记录或分析报告。