

Win11组策略数值异常:4294967295变2147483647问题解析
Windows11的24H2和25H2版本存在组策略编辑器写值错误。当输入特定大数值如4294967295时,系统会将其篡改为2147483647。该问题由数据类型处理错误导致,可能影响超过50条关键策略,对企业IT管理的准确性与合规性构成风险。目前微软尚未修复,建议管理员在未受影响的系统上操作并交叉核对数值。
Windows 11组策略编辑器曝出数值篡改漏洞
科技媒体Borncity于5月8日发布报告,指出Windows 11的24H2与25H2版本存在一个组策略编辑器漏洞,可能导致管理员配置的策略值被系统擅自修改。
漏洞现象:特定大数值被自动缩减
当管理员通过本地gpedit.msc或远程的组策略管理控制台进行操作时,若输入某些超大的十进制策略值,编辑器并不会保存原始输入。一个已被稳定复现的案例是:输入数值4294967295并保存后,该值会被自动更改为2147483647。
漏洞披露与影响范围
该漏洞由Mark Heitbrink报告给微软,案件编号为111952。根据披露,在Windows 11 24H2和25H2版本上可稳定复现此问题。测试表明,Windows 11 25H2专业版会在保存时篡改参数。然而,在Windows 10 IoT 2019企业版LTSC、Windows 10 22H2专业版及Windows Server等系统上,测试数值则能正确保留。这显示问题可能主要存在于较新的Windows 11客户端系统中。
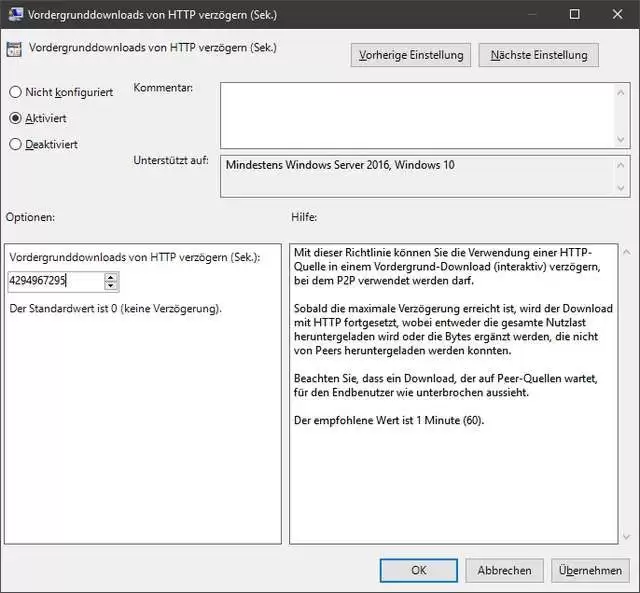
Windows客户端中的gpedit.msc Bug展示
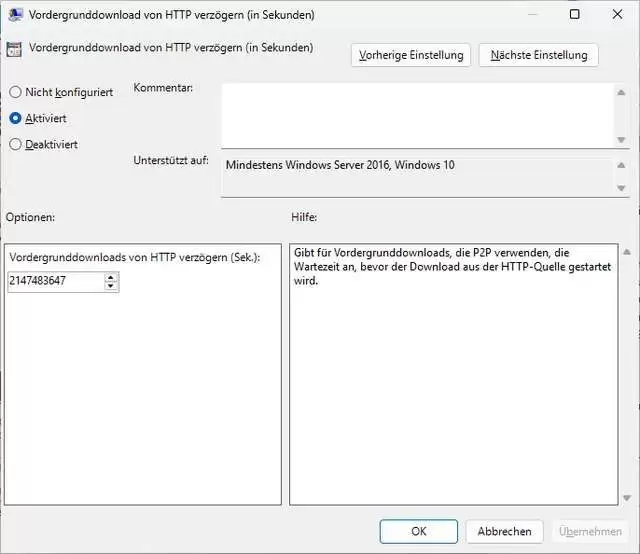
Windows 11 25H2中gpedit.msc的异常结果
漏洞复现步骤
复现过程相对简单:打开组策略编辑器,定位到“延迟http的前台下载(以秒为单位)”策略。在启用状态下,输入十进制值4294967295(十六进制为FFFFFFFF)。在受影响的Windows 11 25H2系统上,关闭对话框后再次查看,该值会变为2147483647。
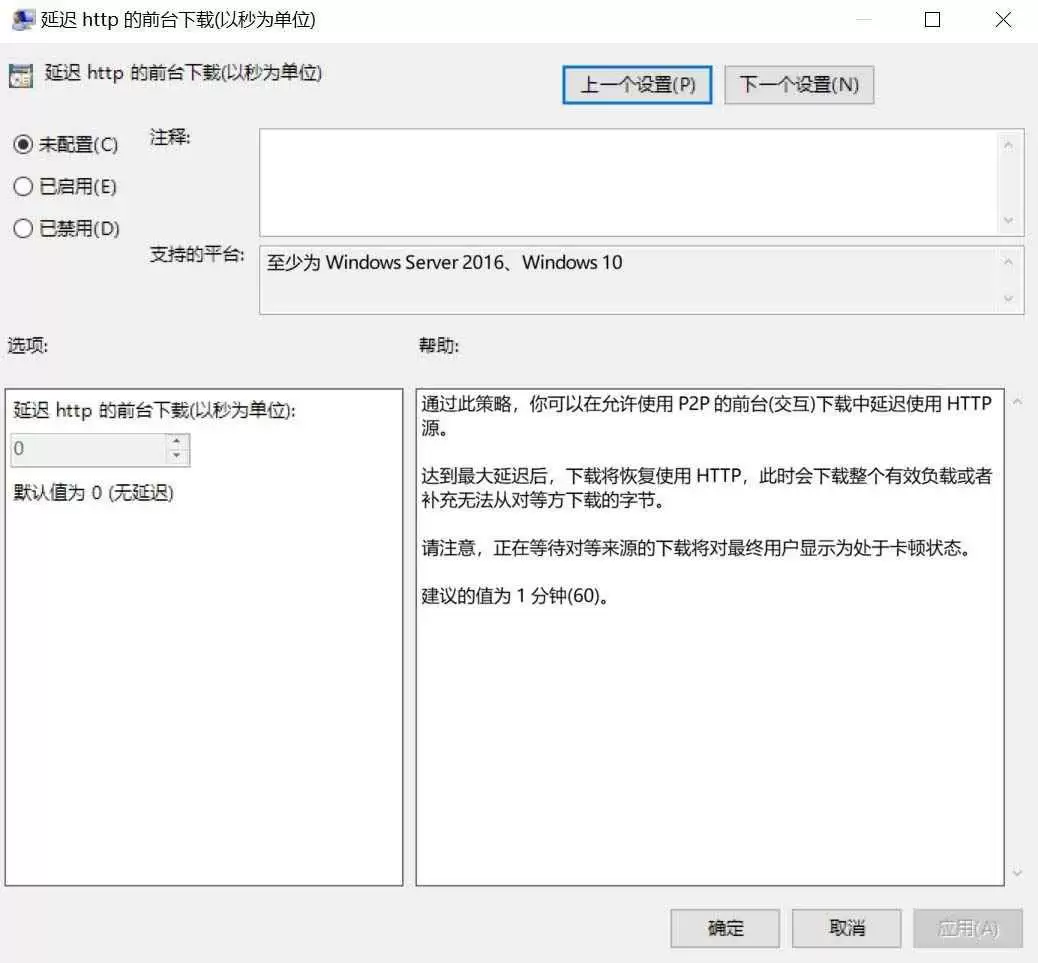
问题根源:数据类型处理错误
社区分析指出,问题的根源可能在于底层的数据类型处理失误。Windows 11客户端在读取策略定义文件后,可能错误地将本应作为“DWORD”(无符号32位整数)处理的字段,当作“LONG”或“INT”(有符号32位整数)来处理。这导致当输入值超过有符号整数的最大值(2147483647)时,系统发生溢出并错误地将其改写为最大值。
潜在风险与影响
此漏洞并非单纯的数字游戏,它对依赖精确策略配置的企业IT环境构成实际风险。据报告,存在此类“最大值”问题的策略可能超过50条,涉及操作系统、Defender及Office等相关设置。这可能导致管理员在控制台的操作看似成功,但底层策略值已被篡改,从而影响批量部署的准确性和合规控制,引入管理隐患。
临时应对建议
目前微软尚未发布官方修复补丁。建议受影响的企业管理员采取以下临时措施:在未受影响的系统(如Windows Server或可靠的Windows 10设备)上进行策略操作和验证。设置完成后,务必在最终生效的客户端上交叉核对策略值是否被改写。在官方更新发布前,谨慎验证有助于避免因策略失效导致的问题。