

甲骨文借AI加速漏洞修复,安全补丁发布效率提升
甲骨文引入AI技术提升漏洞识别效率,并新增关键安全补丁更新机制。该机制针对高风险漏洞提供小型、快速修复,首批更新将于五月启动。此举标志着安全补丁发布正从固定周期转向风险驱动模式。
来源:环球网
在网络安全领域,响应速度至关重要。近日,行业巨头甲骨文发布的消息显示,企业安全补丁的发布节奏可能即将步入全新的“快车道”。
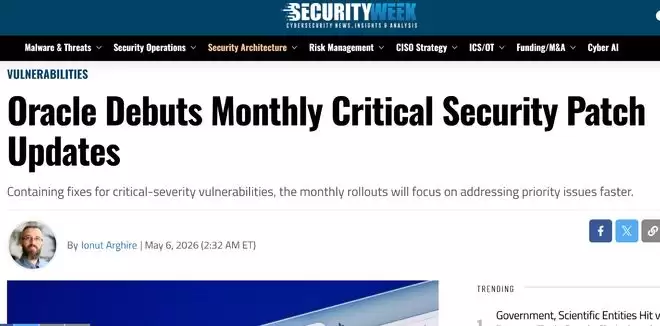
AI技术驱动安全更新模式变革
以往,甲骨文与多数大型软件厂商类似,遵循按季度发布安全更新的传统模式。这一模式虽具稳定性,但在应对快速变化的威胁环境时,其滞后性日益明显。如今,人工智能技术的深度应用,正从根本上改变漏洞从发现到修复的全流程。
前沿AI工具提升漏洞管理效率
据悉,甲骨文已将Anthropic Claude Mythos Preview、OpenAI Trusted Access for Cyber等前沿AI解决方案,投入产品漏洞挖掘与安全分析工作。这些工具显著提升了漏洞识别与风险评估效率,为更频繁的安全更新奠定了技术基础。
引入关键安全补丁更新机制
基于此,甲骨文做出关键决策:在原有季度更新之外,推出全新的关键安全补丁更新(CSPU)机制。与综合性大版本更新不同,CSPU体积更小、针对性更强,专门用于修复经评估属高风险级别的紧急安全问题。这相当于为企业用户部署了一支“快速反应部队”,能对特定威胁实施精准处置,从而更迅速地加固安全防线。
CSPU更新计划已明确
根据公布的计划,新机制即将投入运行。首批关键安全补丁更新定于今年5月28日发布,后续更新将分别于6月16日、8月18日及9月15日陆续推出。对于深度依赖甲骨文产品生态的企业而言,这意味着未来的安全维护需采用更敏捷的节奏与更精细化的管理策略。
行业向主动实时防护演进
此次调整不仅是甲骨文自身的策略更新,更是整个行业在AI驱动下,向主动、实时安全防护演进的一个明确信号。当补丁发布不再受固定日程制约,而是由实际风险驱动时,应对网络威胁的方式才真正契合数字时代的需求。