UmiJS 约定式路由配置与权限拦截实战
深入讲解 UmiJS 约定式路由的目录映射规则、全局与局部路由守卫实现方式,以及基于角色和权限码的多层级拦截实战与常见避坑指南。
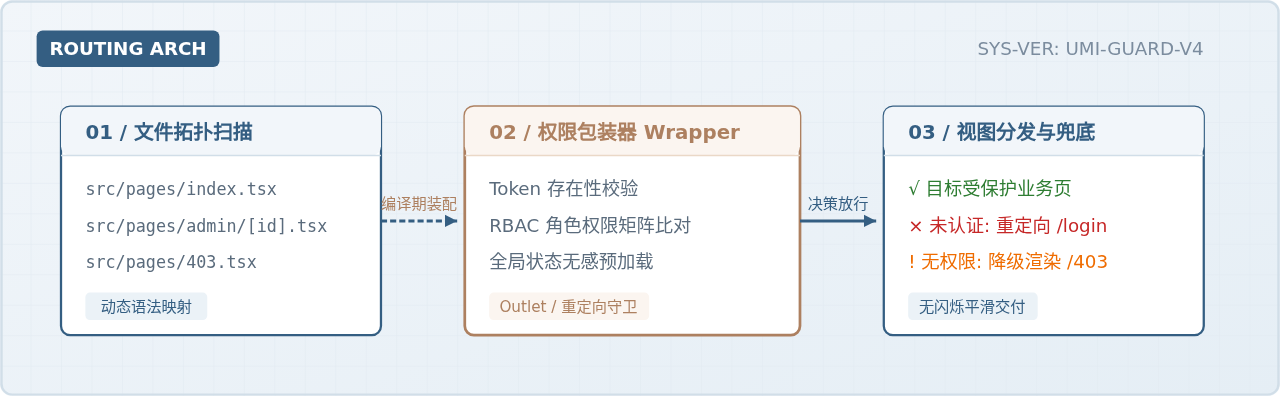
src/pages 目录结构自动编译为可执行的路由树,消除了手动维护冗长路由配置表的成本。然而,在企业级管理系统中,路由守卫和细粒度权限拦截往往依赖路由元信息。本文将系统拆解 UmiJS 约定式路由的文件扫描映射规则,针对约定式路由不显式书写配置的特性,深入讲解基于 Wrapper 包装组件与全局布局的守卫拦截方案,构建一套健壮的 RBAC 路由鉴权体系。
一、约定式路由映射机制与目录拓扑规范
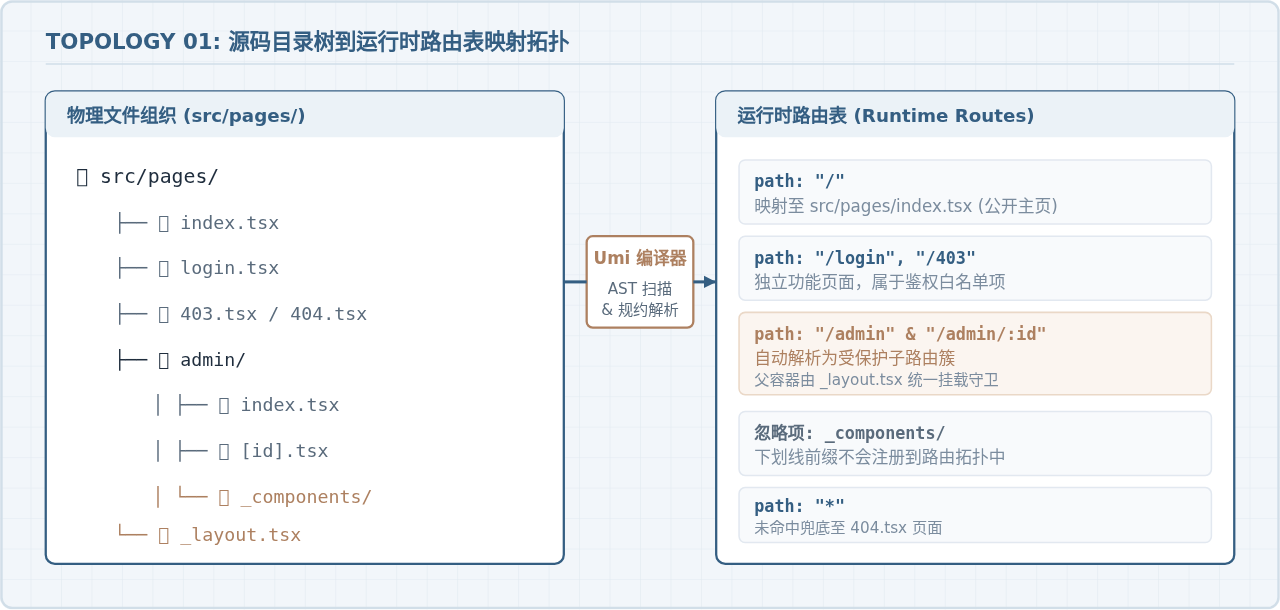
当工程中不存在 .umirc.ts 或 config/routes.ts 中的 routes 配置项时,UmiJS 会自动启动约定式路由机制。框架通过递归扫描 src/pages 目录,根据特定的文件命名模式在内存中生成标准 React 路由对象。
理解约定式路由的关键在于掌握文件名称到 URL 路径的转换规则以及嵌套路由的识别逻辑。规范命名不仅决定了页面访问路径,还决定了页面父子层级与公用布局的生效范围:
- 主入口文件:
src/pages/index.tsx映射为网站根路径/。任意子目录下的index.tsx则映射为该子目录对应的根路由,如src/pages/system/index.tsx对应/system。 - 同名目录与页面:若存在
src/pages/users.tsx和src/pages/users/index.tsx,users.tsx将自动被视作嵌套父级容器(或布局),其内部通过<Outlet />挂载子路由视图。 - 动态参数路由:动态参数通过中括号表示。例如
src/pages/users/[id].tsx编译为/users/:id,页面中可使用useParams()获取动态路径参数。 - 特殊排除目录:以
_或.开头的文件及目录不会被解析为路由,如_components/、_models/,这为页面私有模块提供了隔离存放空间。
二、约定式路由下的权限拦截方案选型
在配置式路由中,开发者通常在路由数组中显式配置 wrappers: ['@/wrappers/auth'] 或 access: 'canAdmin'。而在约定式路由下,文件由构建期自动生成,无法直接向隐藏的路由表字段插入属性。解决该问题的工程方案主要有以下三种:
| 拦截策略 | 实现机制 | 优点 | 适用场景 |
|---|---|---|---|
| 全局布局拦截 (Global Layout) | 在 src/layouts/index.tsx 中监听当前路径并执行前置阻断 |
开箱即用,集中管理,覆盖所有约定式页面 | 中小型系统,所有页面具有统一步骤的登录或角色校验 |
| 分层布局守卫 (Nested _layout) | 在需要受保护的子目录下建立 _layout.tsx 充当局部路由网关 |
权限作用域清晰,对公开页面(如 Login、注册)零侵入 | 中大型微模块系统,多业务线拥有独立权限域 |
| 插件化接入 (plugin-access) | 结合 @umijs/max 的 access.ts 与全局初始状态 |
与 Umi 生态深度集成,支持组件与路由统一的声明式鉴权 | 现代化 Umi 4 / Max 企业级中后台标准工程 |
在实际生产环境中,最稳健的架构是采用“分层布局守卫 + 全局状态判定”模式:外层全局布局只做基础身份鉴别(如 Token 存在性与会话维持),各受控业务子目录下的 _layout.tsx(或公共包装组件)执行细粒度 RBAC 角色与权限码匹配。
三、实战开发:构建约定式路由鉴权守卫体系
下面基于真实业务场景,分步实施一套开箱即用的约定式路由权限拦截体系。代码涵盖白名单过滤、全局 Token 状态同步、基于路由前缀的权限字典以及 403 友好降级。
步骤 1:建立权限定义矩阵 (src/access.ts)
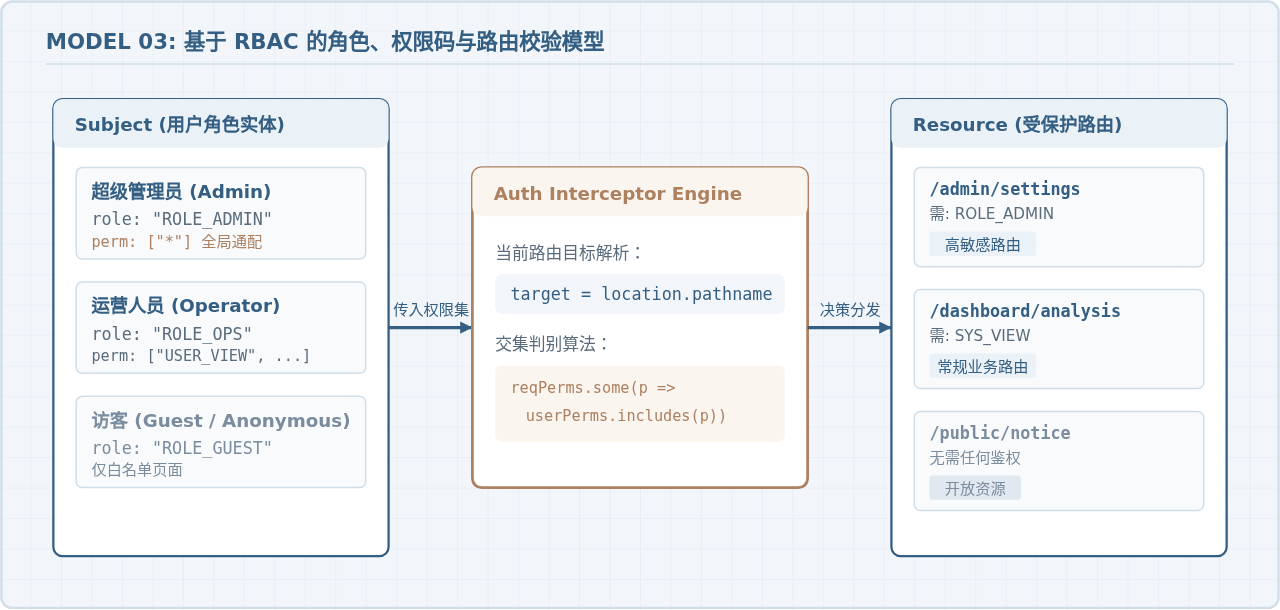
权限判定的前提是维护统一的“权限矩阵”。定义当前系统所支持的角色、权限码以及路由前缀访问策略:
// src/constants/auth.ts - 权限码与白名单定义
export const AUTH_WHITE_LIST = ['/login', '/register', '/403', '/404'];

// 路由路径与所需权限码的对应关系映射
export const ROUTE_PERMISSION_MAP: Record<string, string[]> = {
  '/admin': ['ROLE_ADMIN', 'SYS_VIEW'],
  '/admin/users': ['USER_MANAGE'],
  '/finance': ['FINANCE_AUDIT'],
};
步骤 2:创建路由守卫包装组件 (src/wrappers/auth.tsx)
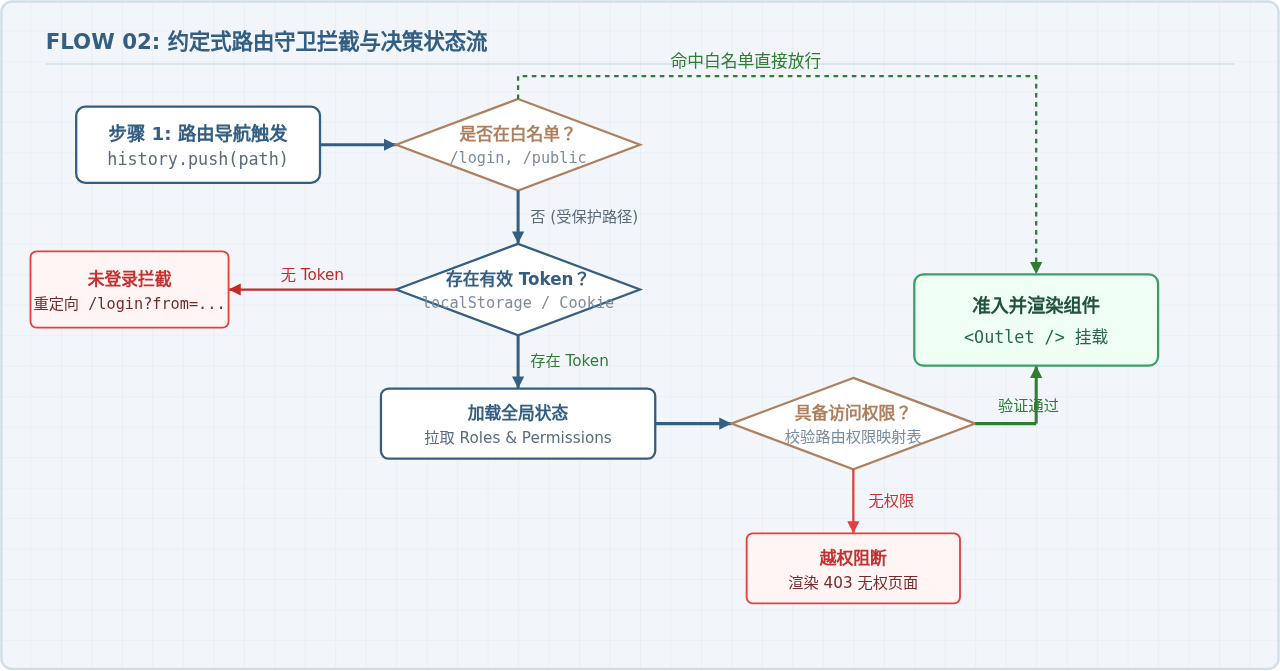
在 UmiJS 中,包装组件本质上是一个高阶组件。在约定式路由体系中,我们将该包装逻辑直接应用于 src/layouts/index.tsx 或作为子目录的 _layout.tsx,以代理目标视图的渲染:
// src/wrappers/auth.tsx - 路由权限拦截守卫
import React, { useEffect, useState } from 'react';
import { useLocation, useNavigate, Outlet } from 'umi';
import { AUTH_WHITE_LIST, ROUTE_PERMISSION_MAP } from '@/constants/auth';

export default function AuthWrapper() {
  const location = useLocation();
  const navigate = useNavigate();
  const [isAuthorized, setIsAuthorized] = useState<boolean | null>(null);

  useEffect(() => {
    const currentPath = location.pathname;

    // 1. 命中白名单直接放行
    if (AUTH_WHITE_LIST.includes(currentPath)) {
      setIsAuthorized(true);
      return;
    }

    // 2. 检查本地认证令牌 (Token)
    const token = localStorage.getItem('auth_token');
    if (!token) {
      // 未登录,携带当前目标重定向至登录页
      navigate(`/login?redirect=${encodeURIComponent(currentPath)}`, { replace: true });
      return;
    }

    // 3. 从缓存或状态中读取当前用户拥有的权限码
    const userPermissions: string[] = JSON.parse(
      localStorage.getItem('user_permissions') || '[]'
    );

    // 4. 匹配当前路由所需权限
    const requiredPermissions = ROUTE_PERMISSION_MAP[currentPath];
    if (requiredPermissions && requiredPermissions.length > 0) {
      const hasPermission = requiredPermissions.some((code) =>
        userPermissions.includes(code)
      );
      if (!hasPermission) {
        navigate('/403', { replace: true });
        return;
      }
    }

    setIsAuthorized(true);
  }, [location.pathname]);

  // 未完成判定前展示轻量骨架屏或加载占位,避免画面撕裂与闪烁
  if (isAuthorized === null) {
    return <div style={{ padding: 40, textAlign: 'center' }}>正在校验权限...</div>;
  }

  return <Outlet />;
}
步骤 3:在约定式布局中挂载守卫 (src/layouts/index.tsx)
在 UmiJS 约定式路由下,src/layouts/index.tsx 自动包裹所有页面。将 AuthWrapper 作为顶层容器,即可使整个约定式路由树受到保护:
// src/layouts/index.tsx - 约定式全局布局入口
import React from 'react';
import AuthWrapper from '@/wrappers/auth';

export default function GlobalLayout() {
  return (
    <div className="app-layout-container">
      <AuthWrapper />
    </div>
  );
}
四、工程实战关键避坑指南与状态异常处理
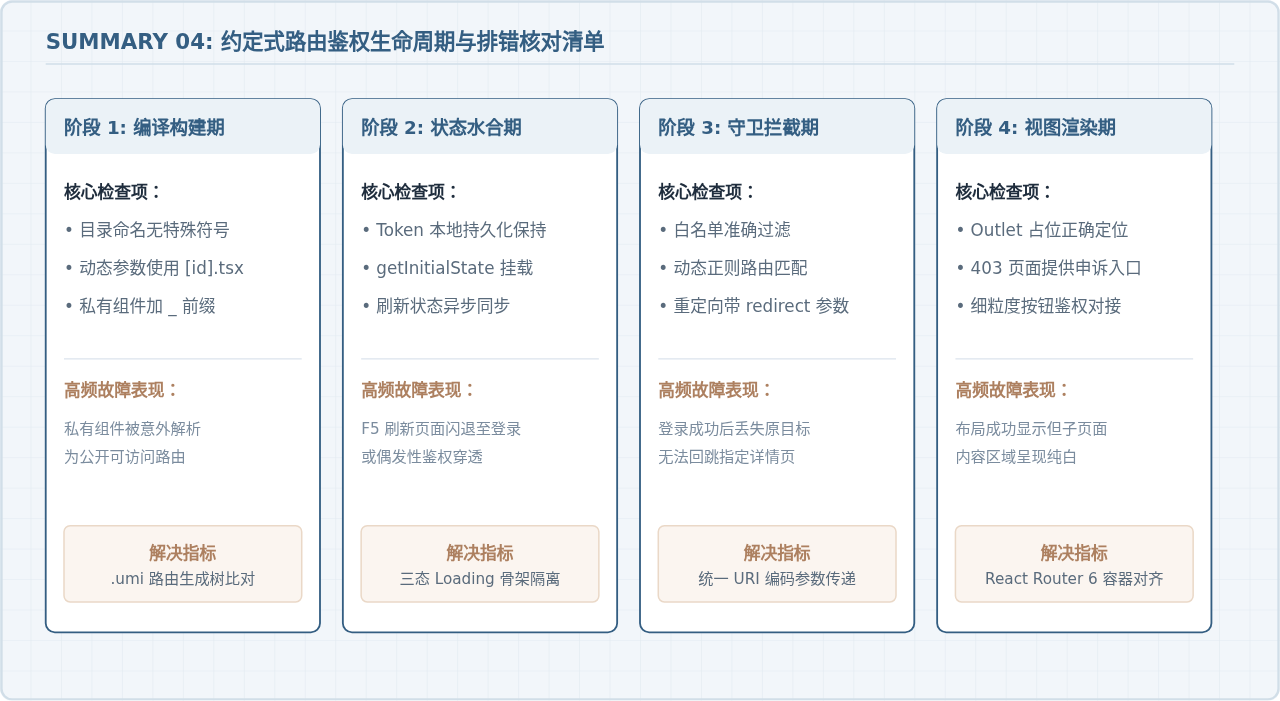
在真实业务工程中实施约定式路由鉴权,往往会遇到异步网络延迟、路由跳转闪烁及路由元数据缺失等深层问题。以下给出排查依据与针对性应对方案:
原因:页面初次加载时,异步请求个人信息尚未返回,此时如果守卫直接读取初始空的权限数组,会错误触发
navigate('/login') 或 navigate('/403')。对策:在守卫组件中使用三态判定(
null 代表校验中,false 代表拒绝,true 代表允许)。当状态为 null 时返回全局轻量 Spinner,保证认证状态水合完毕后再渲染。
原因:静态字典
ROUTE_PERMISSION_MAP 中如果仅配置 /admin/users,当用户访问动态路由 /admin/users/1001(文件为 src/pages/admin/users/[id].tsx)时,直接以 location.pathname 进行全字匹配将判定失效。对策:使用类似
path-to-regexp 的正则工具或前缀匹配函数对动态路由进行模式匹配,确保动态参数路由正确继承对应模块的权限规则。
原因:在 Umi 4(基于 React Router 6)约定式子目录中,若新建了
_layout.tsx 但遗漏了 <Outlet />,子目录下的 index.tsx 将完全无法挂载,表现为点击导航路径更新但页面内容始终空白。
五、实战验证与落地效果
在完成上述步骤后,可通过以下标准测试用例进行权限系统的有效性验证,确保每一种用户状态和访问行为均符合系统设计预期:
| 测试场景 | 模拟用户状态 | 目标访问路径 | 预期行为与系统响应 |
|---|---|---|---|
| 未认证访问公开资源 | 无 Token(访客) | /login 或 /register |
正常呈现登录或注册界面,不发生任何拦截重定向 |
| 未认证访问受限资源 | 无 Token(访客) | /admin/users |
守卫立即拦截,URL 自动重写为 /login?redirect=%2Fadmin%2Fusers |
| 低权限角色越权访问 | 角色:运营人员(无 ROLE_ADMIN) |
/admin/settings |
Token 检验通过,但权限码判定失败,平滑降级并渲染 /403 界面 |
| 高权限角色正常访问 | 角色:超级管理员(拥有 ROLE_ADMIN) |
/admin/settings |
全阶段校验通过,正常激活 <Outlet /> 渲染业务主体 |
| 页面 F5 强制刷新 | 拥有有效 Token | /admin/users |
短暂显示加载占位符,状态水合完成后保持在当前页,不发生跳出 |
综上所述,UmiJS 的约定式路由虽弱化了显式配置文件的存在,但借助基于 src/layouts/index.tsx 或局部 _layout.tsx 的守卫包装器机制,开发者依然能够构建出结构清晰、权限细化且具有高度鲁棒性的企业级鉴权拦截系统。
sigma.js 快速上手:在原生 JS 与 React 中绘制第一个网络图
2026-11-03 23:23:32
JS前端文件读取FileReader操作方法总结
2026-10-31 15:12:21
JS面试必备:如何实现一个精确的倒计时
2026-10-31 12:14:23
从 Pages Router 迁移到 Next.js App Router 的注意事项
2026-10-30 19:14:52
React中onScroll事件函数节流与状态同步实现
2026-10-30 18:47:57