地址栏输入javascript:代码的原理与书签let应用技巧
深入剖析浏览器地址栏输入 javascript: 代码的执行机制、页面覆盖行为与现代浏览器安全限制,并详细讲解书签let(Bookmarklet)的封装、URL转义与实用开发技巧。
javascript: 开头的字符串并非网络寻址链接,而是一条直接交付给当前页面渲染引擎执行的脚本指令。理解这一机制的求值规律、页面覆盖陷阱与安全拦截限制,能够帮助我们摆脱复杂插件的依赖,把高频的 DOM 采集、页面净化和调试辅助功能打包成随点随用的“书签let”(Bookmarklet)。
一、javascript: 伪协议的底层运行机制
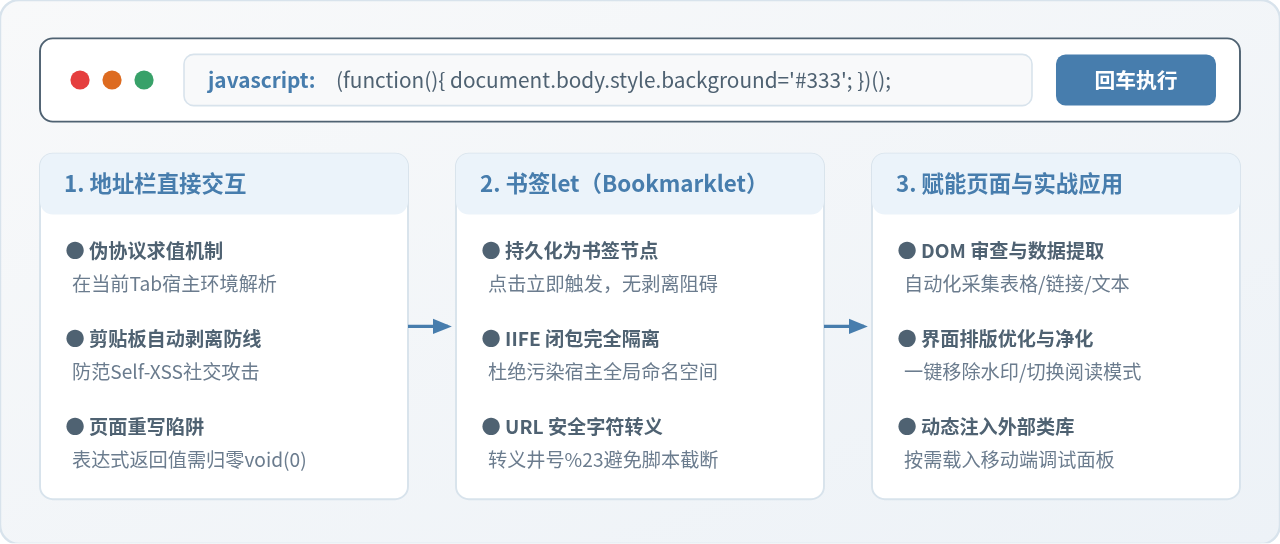
当在浏览器地址栏输入标准 URL(如 https://example.com)并回车时,网络进程会建立 TCP 连接并发送 HTTP 请求获取新文档。然而,当输入的 URL 方案(Scheme)为 javascript: 时,浏览器将切换至“伪协议”(Pseudo-protocol)解析分支。
在这一分支下,浏览器完全跳过网络栈,直接调用当前活动标签页绑定的 JavaScript 引擎(如 V8、SpiderMonkey 或 JavaScriptCore),将冒号后的文本视作脚本源码,并在当前顶层窗口对象 window 和主文档 document 的上下文内同步执行。这意味着代码具备直接读写该网页 DOM 树、操作样式表、读取 LocalStorage、触发内置函数以及获取非 HttpOnly Cookie 的完整权限。
1.1 表达式求值与致命的“页面替换”陷阱
在地址栏直接执行代码时,开发者最常遇到的困惑是:一段本意为修改网页背景色的脚本,执行后原网页瞬间消失,整个浏览器标签页变成了一张仅显示字符串或布尔值的空白文本页。
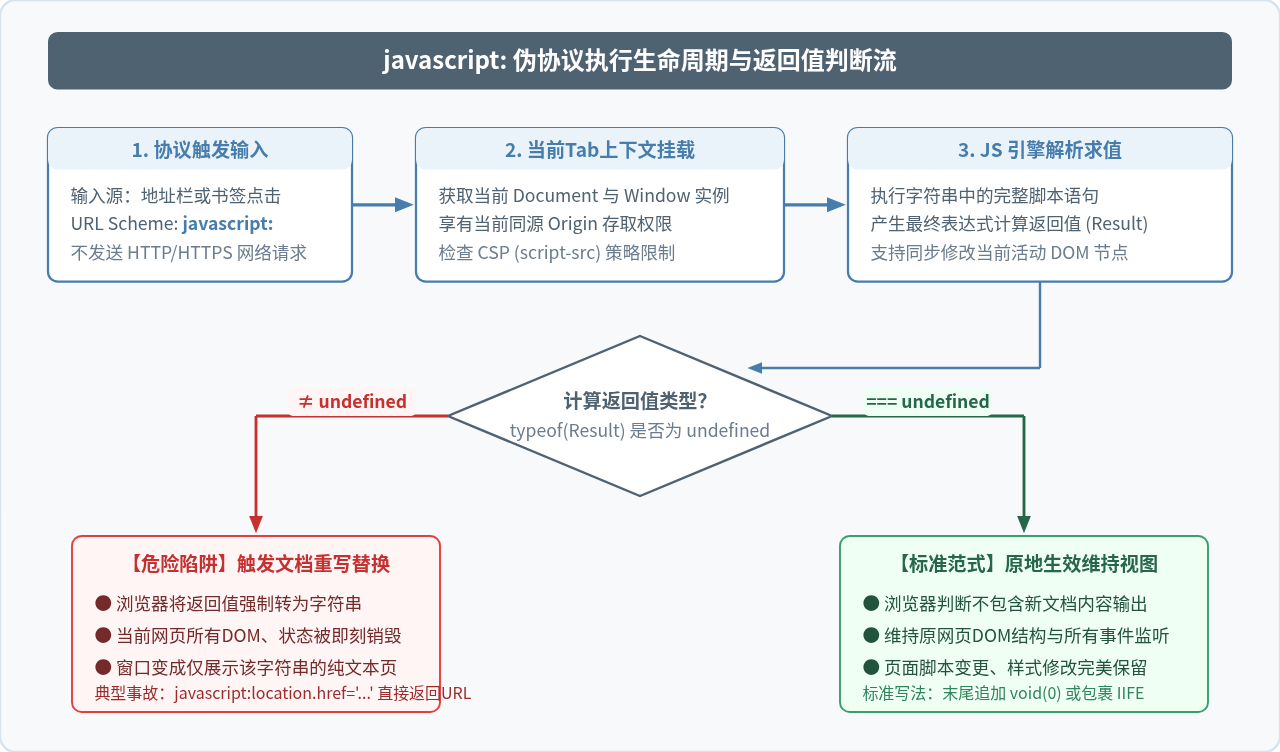
产生这种现象的根本原因在于浏览器的文档重写规则:当地址栏执行一段脚本时,引擎会获取该脚本中最后一条语句的求值结果(Evaluation Result)。
- 若求值结果严格等于
undefined:浏览器认为该脚本仅执行了副作用操作(如 DOM 变更或控制台打印),不产生新的文档流,因此原网页内容保持完整,脚本修改直接原地生效。 - 若求值结果不为
undefined:浏览器会将求值结果转换为字符串,并以此字符串作为新的 HTML/纯文本流,彻底替换销毁原有的整个文档。例如直接输入javascript:location.href,求值返回当前 URL 字符串,浏览器便会将页面清空并打印出该链接。
1.2 为什么必须使用 void 运算符
为了防止求值结果触发文档替换,经典技巧通常在脚本末尾添加 void(0) 或 void 0。在 JavaScript 语言规范中,void 是一元运算符,它对其后的任何表达式进行计算,但最终无条件返回 undefined。
例如,在修改文档背景色时:
// 错误写法:赋值语句返回右值 '#f00',导致整页变成仅显示 '#f00' 的文本
javascript:document.body.style.background='#f00';

// 正确写法 A:使用 void 运算符抹平返回值
javascript:void(document.body.style.background='#f00');

// 正确写法 B:使用立即执行函数,末尾不返回任何值
javascript:(function(){ document.body.style.background='#f00'; })();
二、现代浏览器的安全拦截与地址栏行为演进
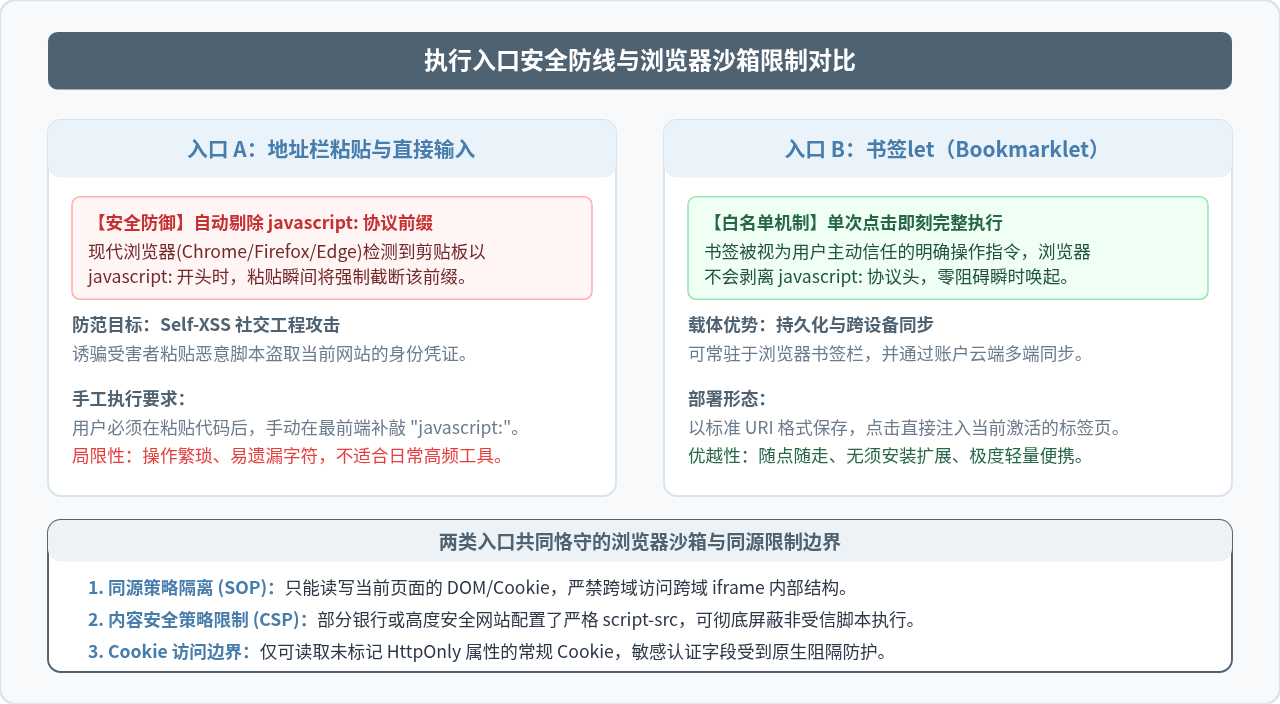
在早期互联网中,用户可以在地址栏直接粘贴整段代码并运行。但在现代主流浏览器(Chrome、Firefox、Microsoft Edge 等)中,如果你复制了一段以 javascript: 开头的代码并直接粘贴到地址栏,会发现最前面的 javascript: 被浏览器静默剥离了,按下回车只会触发搜索引擎搜索。
2.1 Self-XSS 防御与剪贴板剥离机制
这种“自动删除前缀”的行为是现代浏览器特意引入的自跨站脚本(Self-XSS)安全防御措施。黑客曾大量利用社工手段,诱导普通用户“将某段代码复制粘贴到网页地址栏中以领取礼品或破解会员”,该脚本随后便会在当前登录态下静默盗取账号凭证或转账。为了根除这种钓鱼攻击,浏览器强制对剪贴板粘贴行为进行清洗。
如果开发者需要在地址栏临时调试,目前的处理方式为:将核心逻辑粘贴到地址栏后,必须用键盘方向键将光标移动至最左侧,手动敲入 javascript: 这 11 个字符,再按下回车。
2.2 同源策略与 CSP 内容安全策略的限制
即便成功在地址栏或书签中执行脚本,也并非畅通无阻,必须遵循严格的同源与安全沙箱规则:
- 同源策略(Same-Origin Policy):脚本只能操作与当前宿主页同源的资源。如果页面内嵌套了不同域名的
<iframe>,直接通过contentWindow.document访问子框架会被浏览器直接抛出跨域访问异常。 - 内容安全策略(Content Security Policy, CSP):对于安全等级极高(如部分银行、政企系统)的站点,HTTP 响应头中配置了严格的
script-src且未包含'unsafe-inline'时,浏览器会拒绝在当前环境执行任何内联脚本或未受信的外部载入脚本。 - 特权页面限制:浏览器自身的保留页面(如 Chrome 的
chrome://settings、Firefox 的about:config或空白标签页)完全禁止任何外部脚本的注入执行,保护浏览器核心功能免受篡改。
三、书签let(Bookmarklet)的封装规范与制作流程
由于地址栏手动输入每次都需要补全前缀,且不易管理与复用,将 javascript: 脚本保存为浏览器的“收藏书签”,即演进成了广为人知的书签let(Bookmarklet / 小书签)。
浏览器将书签栏中的项目视作用户的显式授信动作。因此,点击书签栏中的书签let时,浏览器会完整保留 javascript: 协议头并立即在当前活动标签页中无感运行,无需安装繁重的浏览器插件,也不会在后台占用常驻系统内存。
3.1 标准制作四步流程
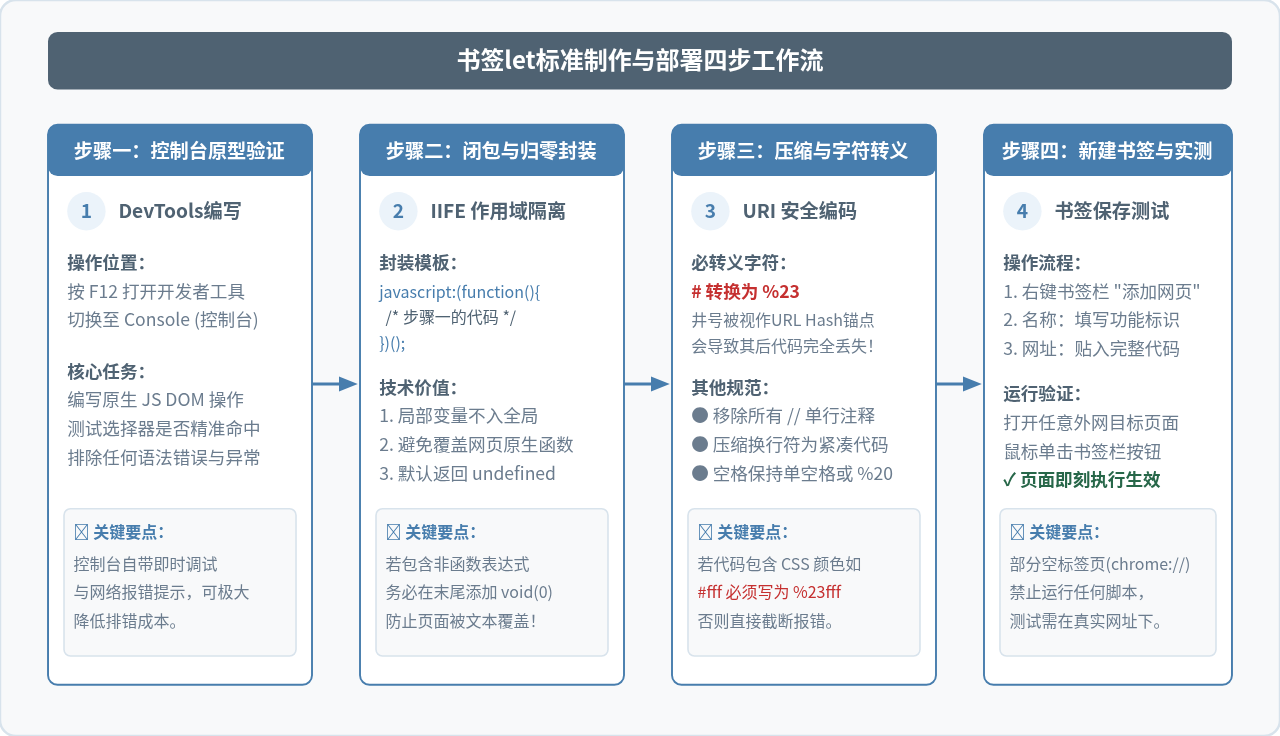
制作一个稳定可靠的书签let,建议遵循以下四个工程步骤:
- 在控制台完成原型验证:先按 F12 打开目标网站的 DevTools,在 Console 标签页中直接编写原生 JavaScript 逻辑并执行。利用控制台的语法高亮与即时报错,确认 DOM 选择器定位准确、没有未捕获的运行时异常。
-
使用 IIFE 闭包隔离作用域:书签let将在宿主页面的顶级作用域下执行。如果直接使用
var a = 1;或声明顶层函数,极可能覆盖宿主网页原生的同名变量,甚至引发宿主页面脚本崩溃。必须将全部代码包裹在立即执行函数表达式(IIFE)内:javascript:(function(){ // 业务逻辑全部置于局部词法作用域内 const nodes = document.querySelectorAll('p'); console.log('段落数量:', nodes.length); })(); -
压缩代码与关键字符 URL 编码:
书签的实质是一串 URL。URL 中存在一系列保留字符,如果不加以转义,会导致解析严重异常:
- 井号
#必须转义为%23:这是最容易导致代码失效的盲区。URL 中的#代表锚点 Fragment,浏览器遇到#后会把其后所有内容视作锚点参数而不作为代码解析,导致脚本被腰斩。如果代码中包含 CSS 颜色如#333或选择器#main,必须写成%23333和%23main。 - 单行注释必须剔除:书签保存时通常被压缩或连成一行。如果代码中存在
// 单行注释,换行被压缩后,注释符号会将其后整整一行的全部代码直接注释掉。开发时应只使用/* 块注释 */或在压缩时彻底清除注释。 - 多余换行符压缩为分号或空格:确保各个语句结尾具备完整的分号
;,避免在压缩合并成一行时发生语法拼接错误。
- 井号
- 新建书签并填入代码:在浏览器书签栏空白处点击右键,选择“添加网页”或“新建书签”。在“名称”一栏输入简明的功能名称,在“网址 / URL”输入框中将转义好的整行代码完整贴入并保存。
四、书签let常用工程模式与实战应用技巧
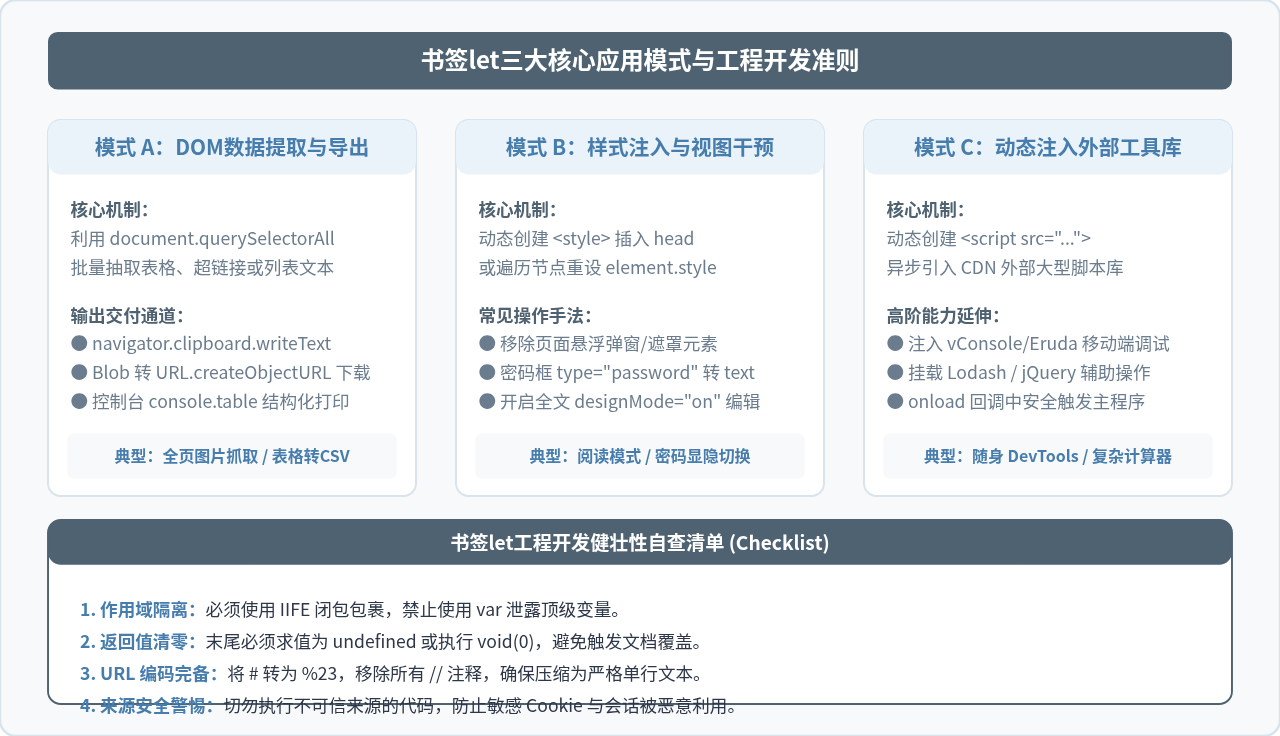
掌握了底层机制与制作流程后,我们可以根据业务场景将书签let划分为三大核心模式,并在实际场景中灵活组合。
4.1 模式一:页面信息提取与数据聚合
在调研竞品或整理资料时,常常需要批量抓取当前网页上的所有链接或表格内容。利用书签let可以实现无视反爬虫限制的一键聚合导出:
// 提取页面所有外部链接并以新弹窗整齐列出
javascript:(function(){
  const links = Array.from(document.querySelectorAll('a[href]'))
    .map(a => a.href)
    .filter(href => href.startsWith('http'));
  const uniqueLinks = Array.from(new Set(links));
  if (uniqueLinks.length === 0) {
    alert('当前页面未找到任何有效HTTP链接');
    return;
  }
  const win = window.open('', '_blank');
  win.document.write('<html><head><title>链接导出列表</title></head><body style="font-family:sans-serif;padding:20px;"><h3>共捕获 ' + uniqueLinks.length + ' 个有效链接:</h3><ol>' +
    uniqueLinks.map(l => '<li><a href="' + l + '" target="_blank">' + l + '</a></li>').join('') +
    '</ol></body></html>');
  win.document.close();
})();
4.2 模式二:界面排版干预与视图净化
部分网站充斥着闪烁的浮动广告、半透明遮罩层或者限制选中复制的 CSS 样式。利用书签let,可以直接修改宿主 DOM,实现瞬间净化:
// 密码框明文切换器:排查输入错误或查看历史自动填充的密码
javascript:(function(){
  const inputs = document.querySelectorAll('input[type="password"], input[data-toggle-pwd="true"]');
  inputs.forEach(el => {
    if (el.type === 'password') {
      el.type = 'text';
      el.setAttribute('data-toggle-pwd', 'true');
      el.style.backgroundColor = '%23FFF3C4'; // 井号已转义为 %23
    } else {
      el.type = 'password';
      el.removeAttribute('data-toggle-pwd');
      el.style.backgroundColor = '';
    }
  });
})();
// 网页全局强制可编辑(DesignMode 开关)
javascript:(function(){
const isEditing = document.designMode === 'on';
document.designMode = isEditing ? 'off' : 'on';
alert('网页实时自由编辑模式已 ' + (isEditing ? '关闭' : '开启'));
})();4.3 模式三:按需动态加载外部脚本库
书签let代码长度受浏览器 URL 最大长度限制(不同浏览器从几千字符到几万字符不等),不适合直接塞入上万行的大型程序。对于复杂任务,标准架构是通过书签let创建 <script> 标签从外部 CDN 动态加载大体积库,并在其 onload 回调中启动:
// 移动端/微信网页一键唤出 vConsole 调试面板
javascript:(function(){
  if (window.vConsole) {
    alert('vConsole 已经处于激活状态');
    return;
  }
  const script = document.createElement('script');
  script.src = 'https://unpkg.com/vconsole@latest/dist/vconsole.min.js';
  script.onload = function(){
    new window.VConsole();
    console.log('vConsole 调试面板挂载成功!');
  };
  script.onerror = function(){
    alert('CDN 资源加载失败,请检查网络或网站CSP限制');
  };
  document.head.appendChild(script);
})();
五、常见问题排查与健壮性建议
| 故障表现 | 诱发原因 | 规范解决方案 |
|---|---|---|
| 点击书签后整页变成文字或纯空白 | 脚本最外层表达式计算返回了非 undefined 结果,触发文档重写机制。 |
外层用 (function(){ ... })() 闭包封装,或在语句最后补上 void(0);。 |
| 包含特定样式的代码点击毫无反应 | 代码内含有 #(如十六进制色值或 ID 选择器),导致后续代码被截断。 |
所有 # 字符统一替换为 %23。 |
| 在特定网站点击报错或控制台抛出 EvalError | 该站点配置了严格的 Content-Security-Policy 响应头,禁用了内联代码。 |
在本地安装专用浏览器扩展执行,或在允许配置的开发测试环境下移除 CSP 限制。 |
| 复制出来的代码在多行时能跑,合并单行后语法报错 | 源码中使用了 // 单行注释,或者某些语句末尾遗漏了分号 ;。 |
改用 /* 注释 */,移除无用换行与注释,严格补全每条语句末尾的分号。 |
fetch 或 XMLHttpRequest 窃取 Cookie 的逻辑。
JS在setTimeout或Ajax回调中打开新标签页失败怎么处理
2026-11-05 15:50:12
JS直播协议选型:HLS、FLV与WebRTC的延迟与兼容性对比
2026-11-05 12:16:14
JS实现回到顶部:scrollTop赋值与浏览器兼容性处理
2026-11-04 23:43:35
JS使用classList动态添加、移除和切换CSS类名
2026-11-04 23:40:58
在 D3.js 中实现平滑过渡动画的技巧
2026-11-03 23:46:09