怎么处理包含特殊字符或注释的JS在线格式化
针对JavaScript代码中包含正则表达式、Unicode转义、模板字符串等特殊字符以及关键指令注释时在线格式化容易损坏代码的问题,本文提供完整的成因分析、配置防错方案、占位保护法及格式化后验证流程。
一、为什么包含特殊字符与注释的代码容易在格式化时损坏
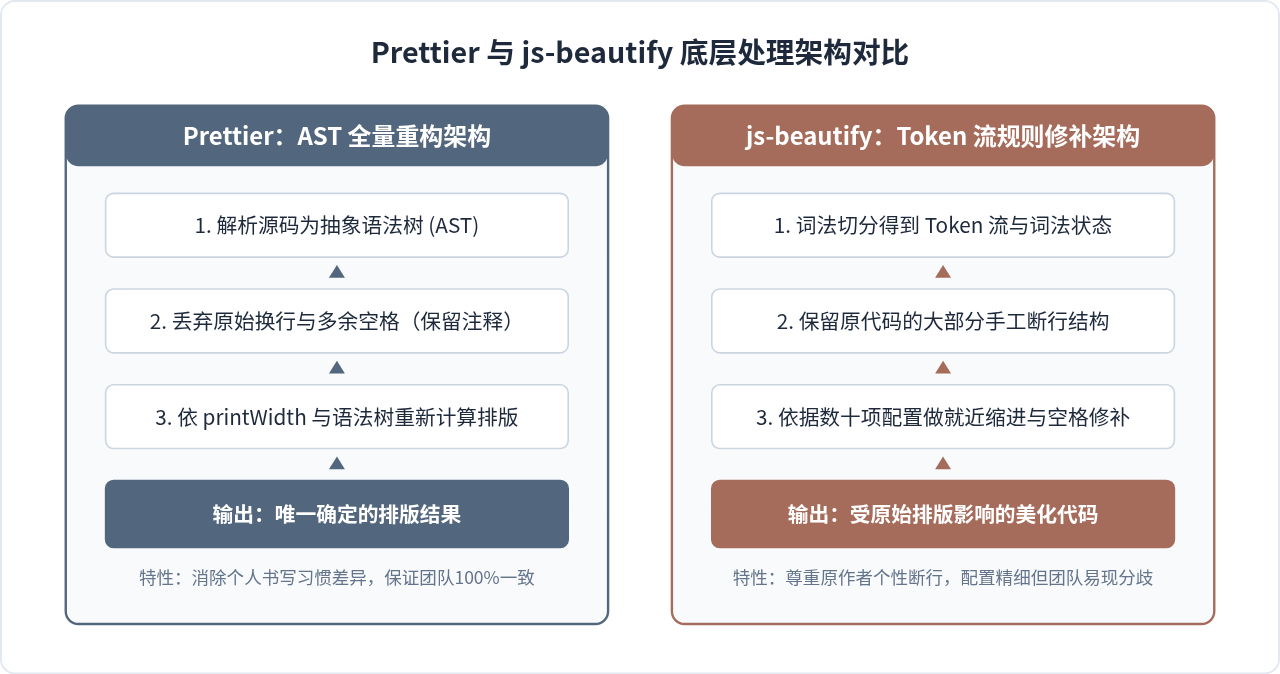
在线 JavaScript 格式化工具的工作原理通常分为两类:基于正则替换与分词匹配的轻量级排版器(如部分简易在线美化脚本),以及基于抽象语法树(AST)的完整解析编译器(如基于 Prettier 或 Babel 核心的在线工具)。当代码中存在非常规字符或特殊注释时,两类工具均可能出现偏差:
- 转义字符被二次转义或被动解码: 字符串内部的
\u00A0(不换行空格)、\x20或正则表达式中的转义斜杠\/,若格式化工具启用了字符串解码选项,会自动将转义序列转换成原始不可见字符,造成代码语义漂移。 - 单行注释引发自动分号插入(ASI)异常: 在紧凑压缩或缺少显式换行的代码中,
//单行注释如果被工具格式化到同一行内,会将紧随其后的有效代码全部视为注释内容,导致执行报错。 - 条件编译与指令注释被剥离: 包含
/* eslint-disable */、/* @ts-ignore */或针对旧版 IE 的条件注释/*@cc_on ... @*/,若在线工具默认开启了“移除注释”或“仅保留 JSDoc”选项,会导致关键构建规则失效。 - 模板字符串换行被破坏: ES6 模板字符串(反引号 ``)内部的换行与缩进属于字符串内容的一部分,非严格 AST 的格式化工具常将其误判为普通代码块进行强行对齐,改变了最终渲染文本。
二、格式化前的关键预处理与配置选择
在打开在线格式化网站之前,不要直接将整段高危代码全选粘贴,应先完成以下两项检查与配置确认。
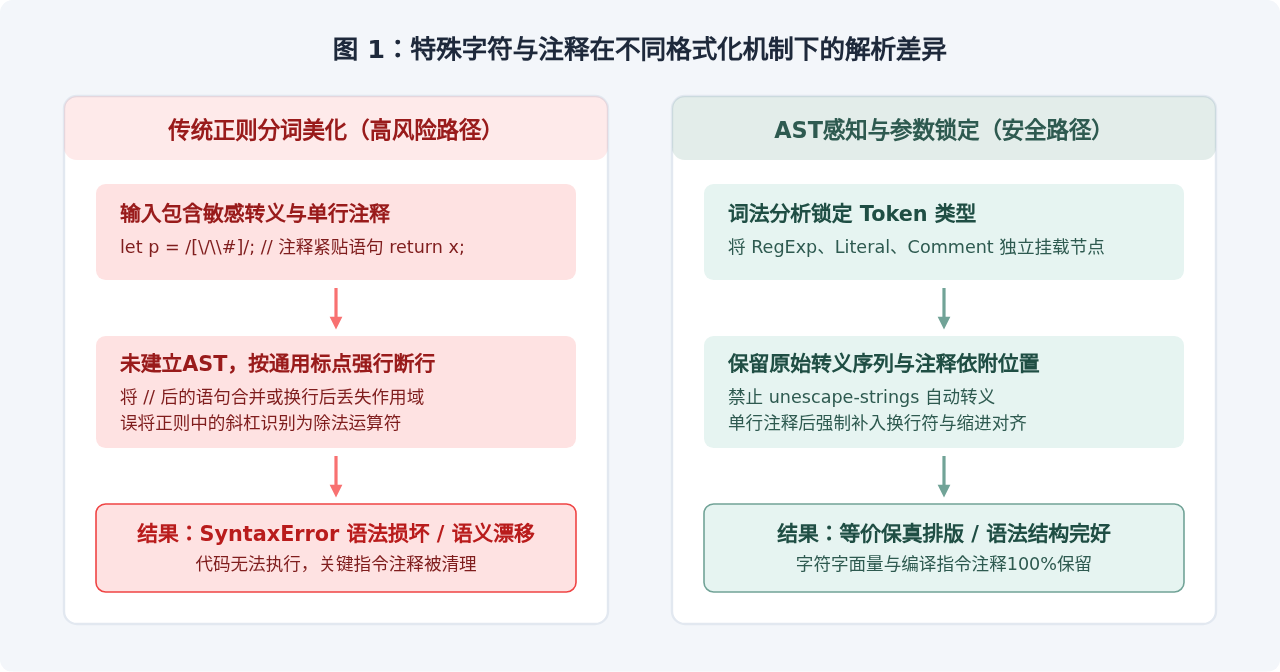
1. 关键参数设置清单(以 JS Beautifier 与 Prettier 在线版为例)
大多数在线工具提供高级设置面板(通常在齿轮或 Options 按钮中)。处理包含特殊字符与注释的代码时,必须核对以下参数:
| 参数项 / 规则 | 推荐设置 | 防范的潜在问题 |
|---|---|---|
unescape_strings (解码字符串) |
必须设为 false | 防止 \x、\u 十六进制或 Unicode 转义符被解析替换为原始字符。 |
preserve_newlines (保留已有换行) |
设为 true | 防止连续单行注释被强行合并到一行,避免代码行被吞没。 |
keep_array_indentation (保留数组缩进) |
设为 true | 防止包含特殊矩阵字符、编码对照表的数组结构被打散错乱。 |
parser / 语法版本 |
优先选 babel 或 typescript | 完整支持 ES6+ 语法(可选链、空值合并、私有属性 #field),避免识别为非法字符报错。 |
keep_comments (保留注释) |
设为 true | 防止在线工具将 /* ... */ 与 // 判定为无用代码直接剔除。 |
三、高难度复杂代码的标准解法:占位保护法(Token Masking)
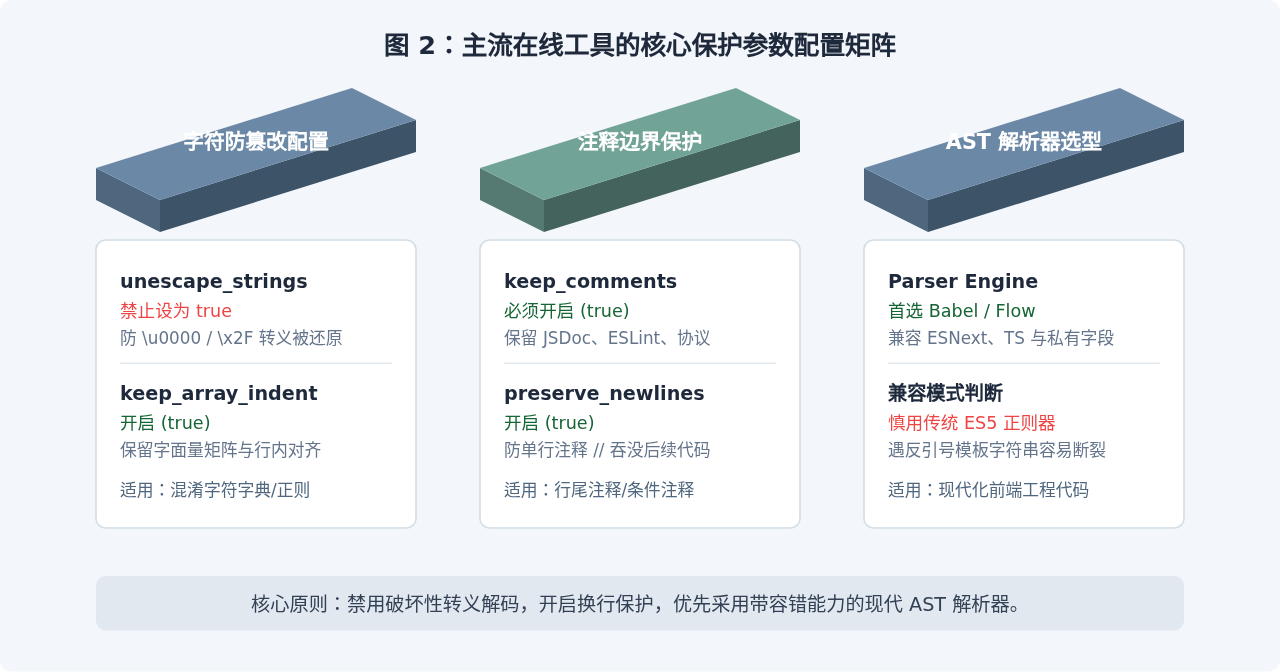
当遇到结构极度复杂、经过混淆、或者包含特殊正则表达式字面量(例如包含大量斜杠、非打印字符、未闭合模板字符串)的代码时,仅依靠调整在线工具参数可能仍存在误判风险。此时,最为稳健的做法是本地预置占位保护(Token Masking)。
该方法的核心思想是:在提交给在线格式化工具前,利用简单的脚本或编辑器的正则表达式替换功能,将易损坏的“高危片段”替换为格式化器完全识别为合法标识符的“安全占位符”;格式化完成后,再进行原样反向恢复。
2. 占位保护的具体代码操作示例
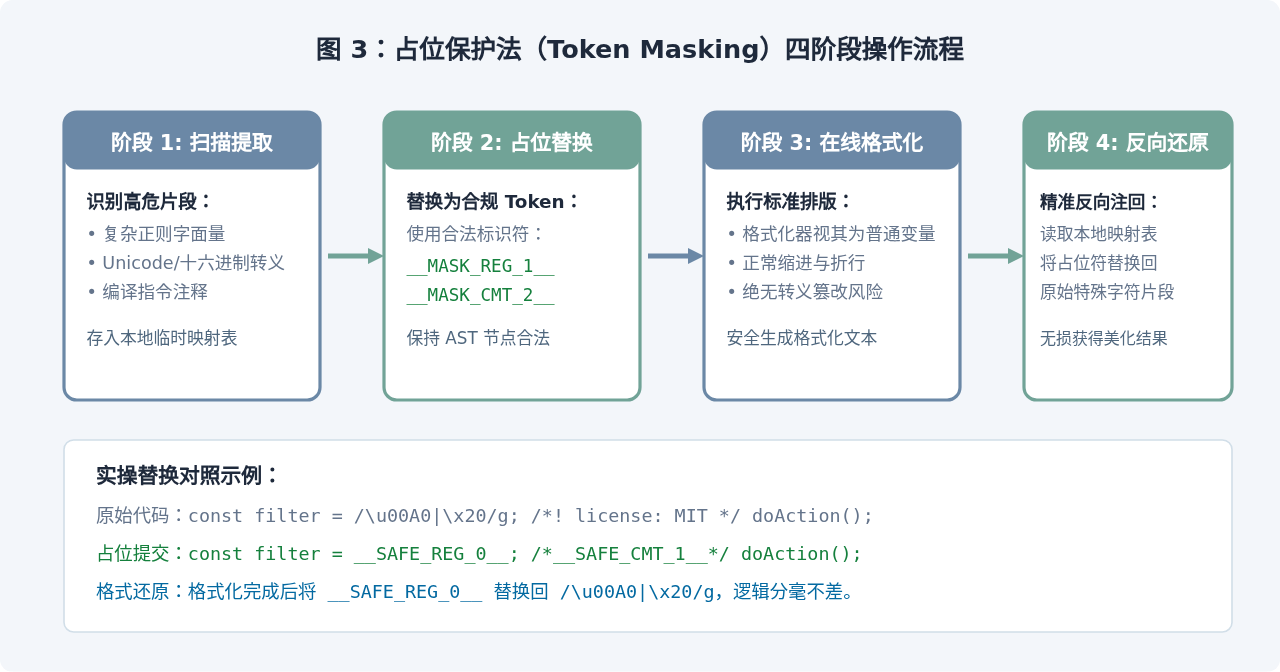
以一段同时包含复杂正则表达式与关键单行/多行注释的压缩 JavaScript 代码为例:
// 待处理的高危压缩源码片段
function parseData(str){/*@preserve*/const reg=/[^\x00-\x7F]+/g;let res=str.replace(reg,"");/* eslint-disable-next-line */return res;// end of func
}
第一步:提取敏感字符并用占位符置换
在本地文本编辑器(如 VS Code)中使用查找替换,将正则字面量和指令注释替换为合法的变量名:
// 占位后的准备代码(完全由普通合法标识符构成)
function parseData(str){
  /*__PRESERVE_COMMENT_0__*/
  const reg = __SAFE_REG_TOKEN_1__;
  let res = str.replace(reg, "");
  /*__ESLINT_DIRECTIVE_2__*/
  return res;
  //__LINE_COMMENT_3__
}
第二步:提交在线格式化
将上述占位代码粘贴至在线格式化工具中,此时即使工具启用了“清除无效转义”或排版逻辑较为激进,由于 __SAFE_REG_TOKEN_1__ 只是普通变量标识符,其语法树节点为标准的 Identifier,完全不会触发转义解析或正则表达式误判。
第三步:回填还原
格式化后复制代码回本地,执行逆向全局替换:
- 将
__SAFE_REG_TOKEN_1__替换回原始的/[^\x00-\x7F]+/g - 将
/*__PRESERVE_COMMENT_0__*/替换回/*@preserve*/ - 将
/*__ESLINT_DIRECTIVE_2__*/替换回/* eslint-disable-next-line */ - 将
//__LINE_COMMENT_3__替换回// end of func
__SAFE_TOKEN_N__),避免与业务代码本身的变量名产生冲突。
四、格式化异常排查与复原校验闭环
格式化完成后,绝不能直接将代码投入生产或提交版本库。必须遵循完整的验证闭环,确保代码语义与格式化前完全等价。
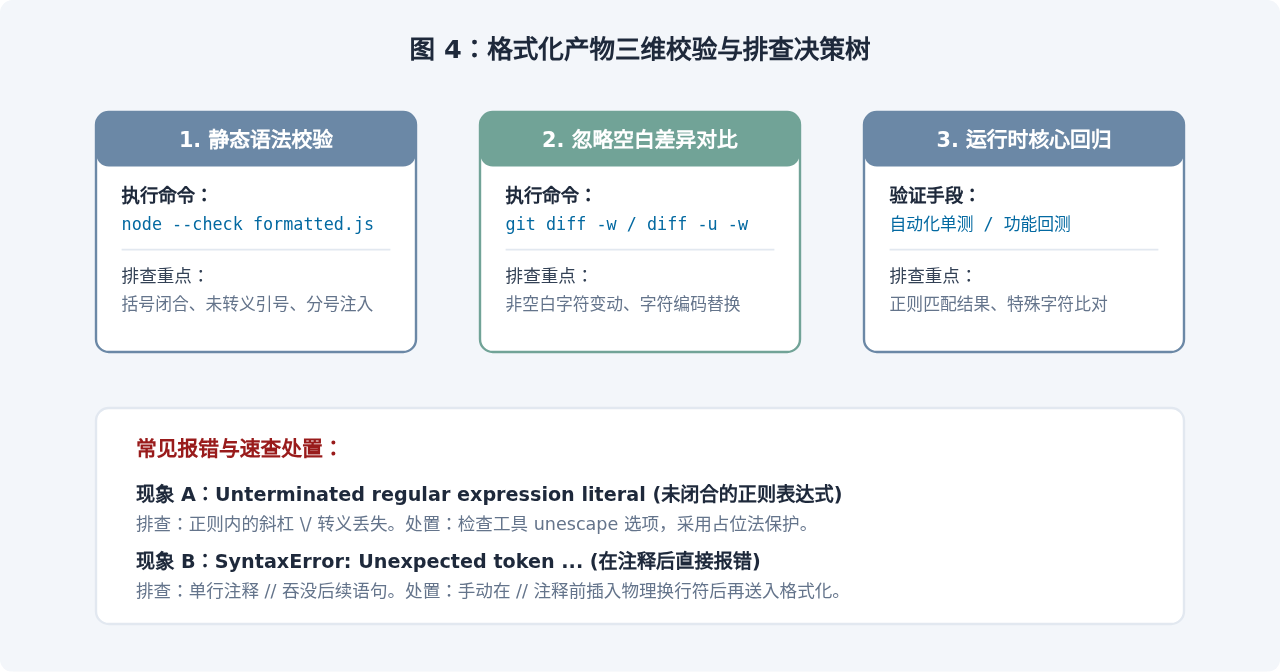
1. 使用 Node.js 快速进行静态语法检测
在终端中运行带有 --check 参数的 Node 命令(该命令仅校验语法树合法性,不实际执行代码逻辑):
# 校验格式化后的代码是否存在基础语法与转义破坏
node --check formatted_output.js
若输出为空,说明文件能够顺利通过 V8 引擎的编译期解析;若报错抛出具体的行列号,即可快速聚焦到被破坏的特殊字符或未闭合注释位置。
2. 利用差异比对工具剔除空白噪声
为了验证格式化过程是否仅仅改变了缩进与换行而没有篡改任何实质字符,推荐使用 Git 的空白忽略比对功能:
# 对比格式化前后,忽略所有纯空白与换行变化
git diff -w --word-diff=color origin.js formatted_output.js
在严格保持语义等价的前提下,git diff -w 的差异输出应当仅显示极少量的必要分号补齐;一旦发现有字符串字面量、十六进制编码或者注释文字变动,说明格式化工具篡改了代码,必须立即回滚并调整参数。
五、操作总结与最佳实践
处理包含特殊字符与注释的 JavaScript 在线格式化,关键不在于寻找“万能”格式化工具,而在于建立防御性处理流程:
- 先备份后操作: 始终保留一份未处理的原始代码切片。
- 参数首要锁定: 在线美化前,确保关闭
unescape_strings,开启preserve_newlines,并明确开启注释保留。 - 遇到高危特征采用占位法: 对于包含复杂正则、非 ASCII 字符字典和重要构建指令的代码,采用
__SAFE_TOKEN__标识符置换后再送入在线工具。 - 闭环三步核验: 格式化完成后,严格执行
node --check语法检查与git diff -w无损比对,确认完全一致后再合并使用。
JS中使用位运算(~~)和一元加号(+)快速转换字符串为整数
2026-11-03 22:41:12
怎么使用命令行批量格式化项目中的JS文件
2026-11-03 19:04:42
JS代码美化后报错怎么办?常见格式化冲突解决方法
2026-11-03 18:47:01
不用moment.js,怎么用原生JS Intl API格式化时间戳
2026-11-03 18:10:30
原生JS与dayjs获取当前日期的代码对比
2026-11-03 17:57:26
相关标签: