怎么利用JS立即执行函数隔离作用域避免全局污染
深入讲解如何利用 JavaScript 立即执行函数表达式(IIFE)实现作用域隔离、杜绝全局命名空间污染,并详解闭包封装、依赖注入、防御性分号与现代选型规范。
一、全局变量为什么容易失控与冲突?
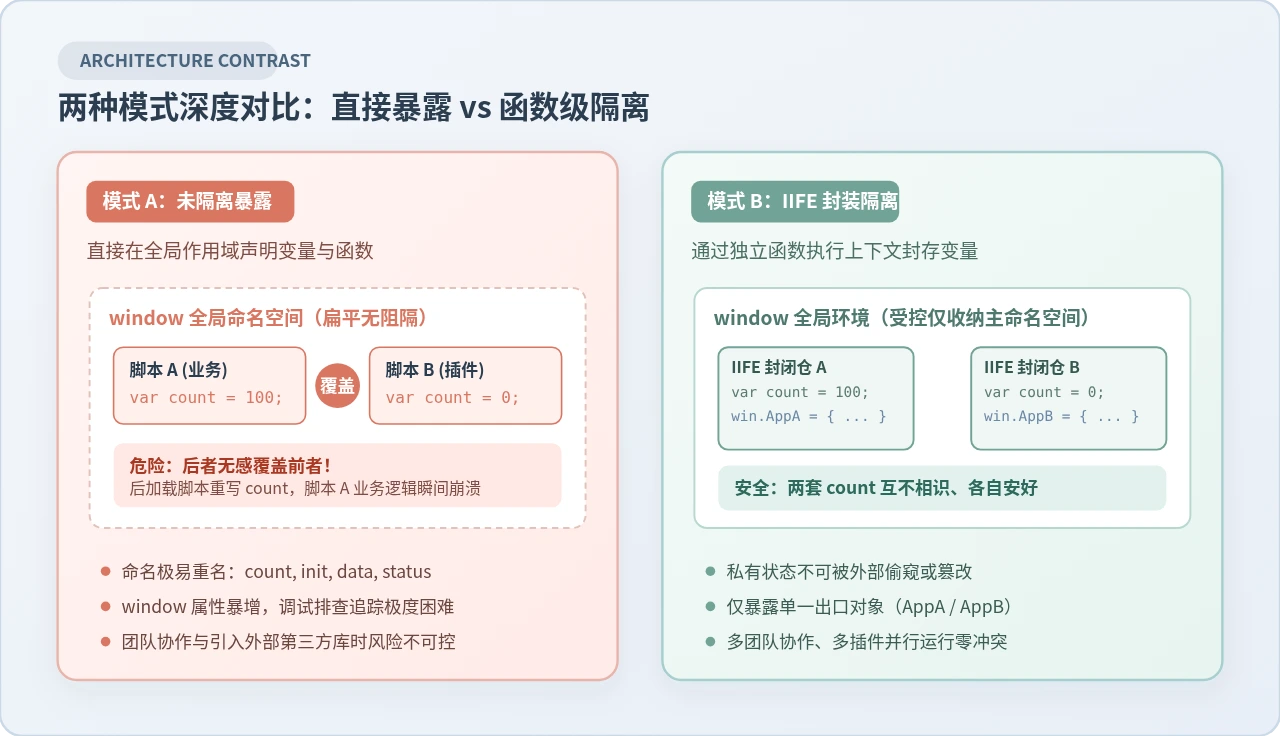
在浏览器运行时中,所有在最外层通过 var 关键字声明的变量,或者未经声明直接赋值的变量,都会自动成为顶层全局对象 window 的属性。这种扁平无阻隔的设计在单文件小脚本中虽然看似方便,但在真实项目、复杂页面或需要引入多个外部资源的场景下,会埋下极大的隐患。
假设你的业务脚本中定义了计数器 var count = 100; 与初始化函数 function init() { ... }。当页面引入了一个轮播图插件或第三方数据统计脚本,而该脚本内部同样使用了全局的 var count = 0; 与 function init() { ... } 时,后加载的脚本就会直接覆盖前者。此时业务代码读取到的 count 会变成 0,调用 init() 也会执行完全不相干的逻辑,导致非常隐蔽且难以复现的 Bug。
data, status, index, callback)极易冲突。2. 追踪困难:任何脚本、任何函数都可以随时读写全局变量,难以通过代码定位究竟是谁在何时更改了数据。
3. 内存驻留:挂载在
window 上的变量生命周期与页面完全同步,垃圾回收器(GC)无法自动释放其引用的庞大对象。
二、IIFE 的语法结构与解析原理
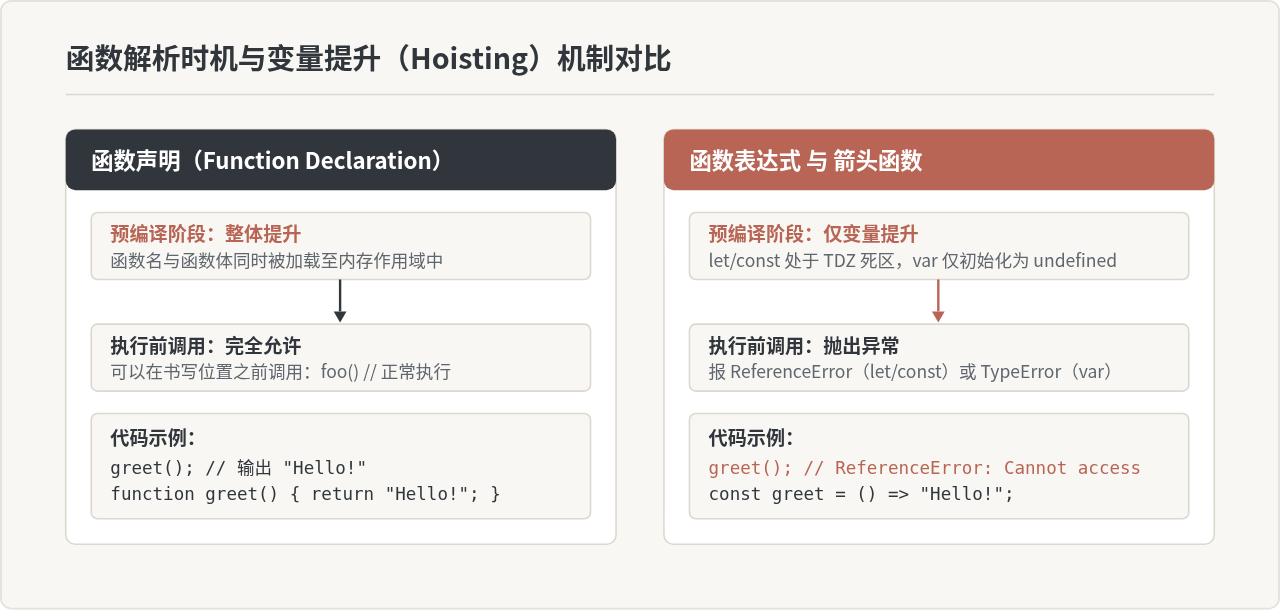
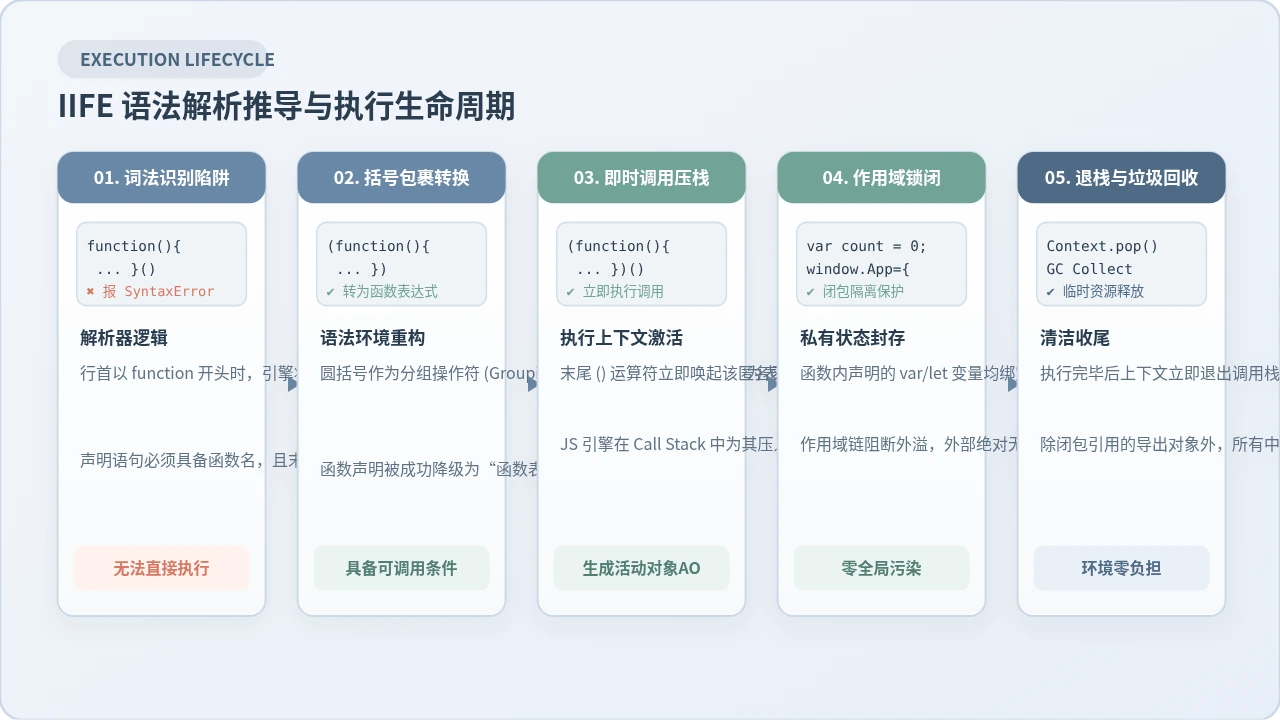
读者通常会有一个疑问:既然函数可以形成独立作用域,为什么我们不能直接写 function() { /* 代码 */ }() 让它立即运行?
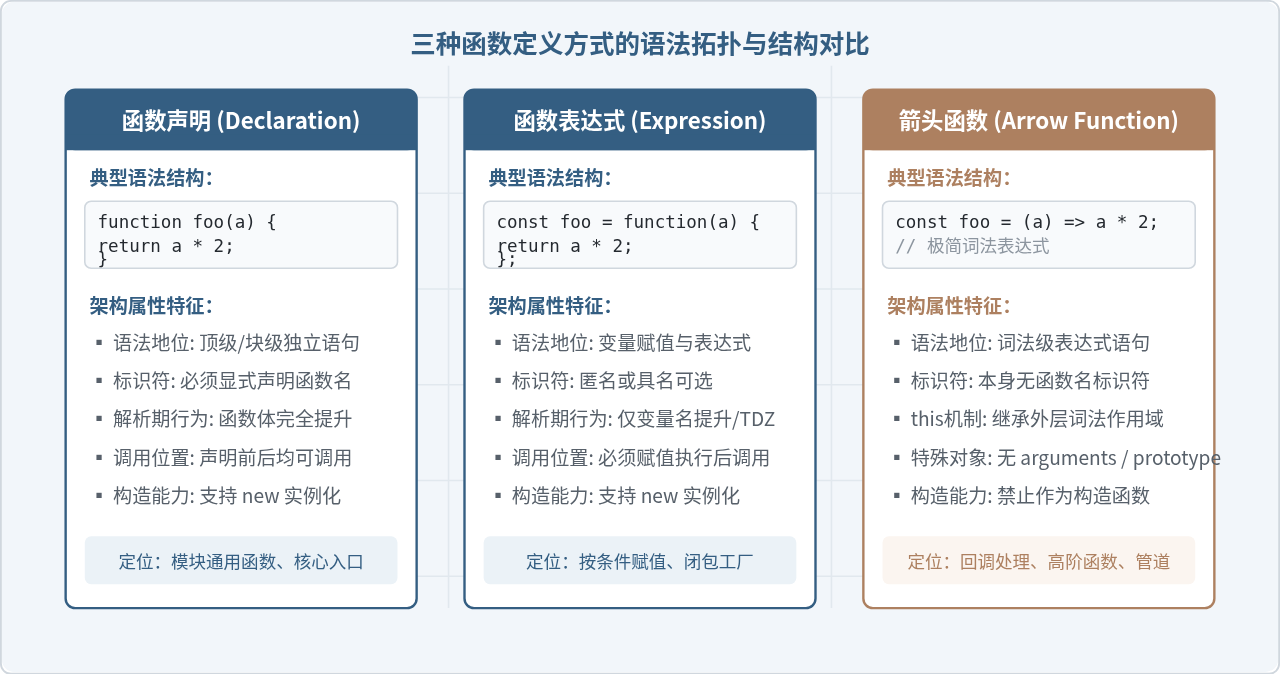
这是因为 JavaScript 词法解析器在语句行首遇到 function 关键字时,会严格将其判定为函数声明语句(Function Declaration)。按照语法规则,函数声明语句必须明确指定函数名,并且声明语句本身不能直接被调用运算符 () 所执行。直接在声明后写圆括号会引发 SyntaxError: Unexpected token '('。
要让函数立即执行,关键在于将“函数声明”转换为“函数表达式(Function Expression)”。最直观、也是社区最通用的做法,就是用一对分组操作符 () 将函数定义包裹起来。
1. 两种经典的标准圆括号写法
社区中有两种完全等效且被广泛支持的标准写法:
// 形式一:外层包裹函数定义,末尾添加调用括号(社区最推荐、可读性最高)
(function() {
  // 这里是受保护的独立私有作用域
  var privateMsg = "Hello Scope";
})();

// 形式二:整体包裹函数与调用操作符(Douglas Crockford 推荐风格)
(function() {
  var privateMsg = "Hello Scope";
}());
2. 现代 ES6 箭头函数形式
在支持 ES6+ 的环境中,还可以使用更精简的箭头函数形式:
(() => {
  const internalStatus = "ready";
  console.log(internalStatus);
})();
3. 一元运算符强制转换(原理解析)
除了圆括号,在 function 关键字前添加一元操作符(如 !、+、-、~)同样能让语法解析器将其作为表达式处理:
!function() {
  // 一元非运算符将语句转换为表达式并立即执行
  var isolated = true;
}();
使用建议:一元运算符执行完毕后会对其返回值进行强制类型转换(例如 ! 会返回布尔值),虽然节省了一个括号字符,但在需要返回导出对象时会破坏结果。因此在实际工程中,始终建议使用圆括号包裹方案。
三、怎么利用 IIFE 规范化隔离作用域:三步实施流程
要把 IIFE 真正运用到实际代码中,不仅要写出正确的括号,还要规范地管理输入与输出。标准的实施步骤分为三步:封存私有状态、注入全局依赖、按需导出最小接口。
步骤一:创建独立封闭的执行作用域
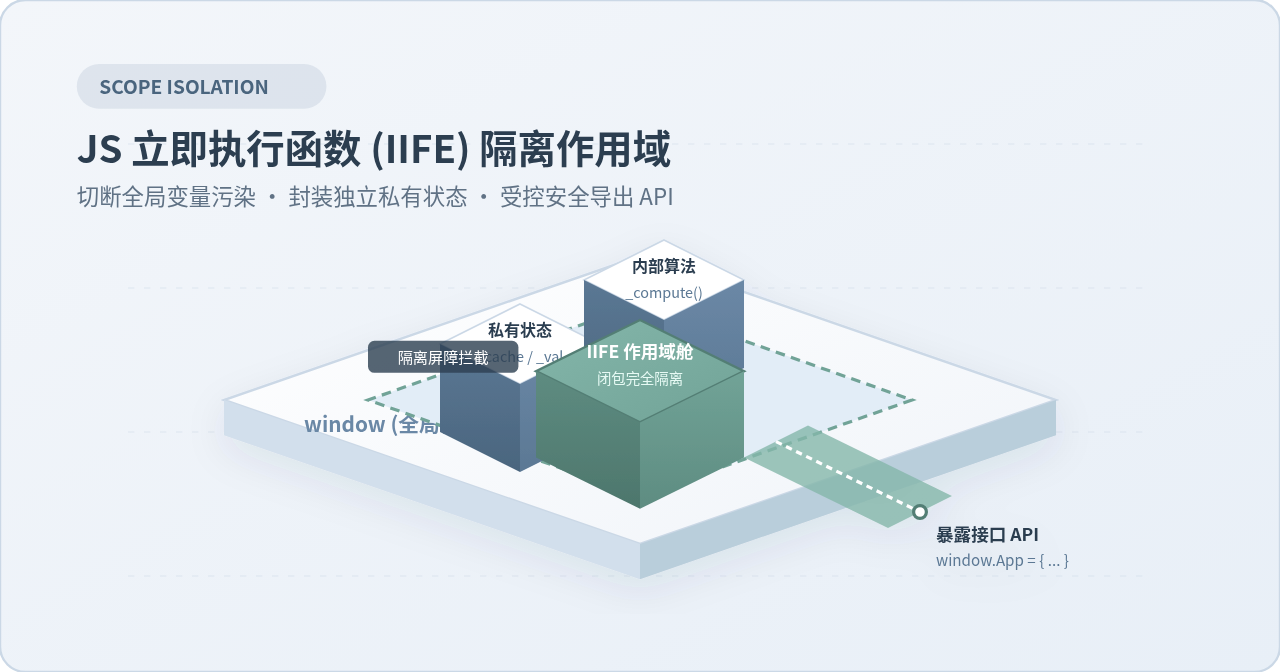
将所有业务状态、临时计数器、内部算法和 DOM 节点句柄全部放置在 IIFE 内部。通过局部变量关键字(var、let 或 const)声明,这些变量只存在于当前函数的活动对象(Activation Object)中,外部作用域完全无法窥探。
步骤二:显式注入外部全局依赖
不要在 IIFE 内部随意跨作用域访问 window 或 document。最佳实践是将它们作为实参显式传入,在函数头中定义对应的局部形参:
(function(global, doc) {
  // 在局部作用域内使用 global 与 doc 代替全局 window 与 document
  var el = doc.getElementById("app");
})(window, document);doc 时,引擎在当前函数的第一层作用域链即可直接命中,无需沿着作用域链一直查找到最顶层的 window.document。2. 代码压缩率更高:全局标识符
window 和 document 无法被压缩工具改名,而形参 global、doc 可以被 Uglify/Terser 安全混淆为单个字母(如 w、d),有效缩减体积。3. 解耦与易测:代码依赖的环境一清二楚,在测试时可以方便地模拟或传入虚拟宿主对象。
步骤三:通过闭包导出受控的公共接口
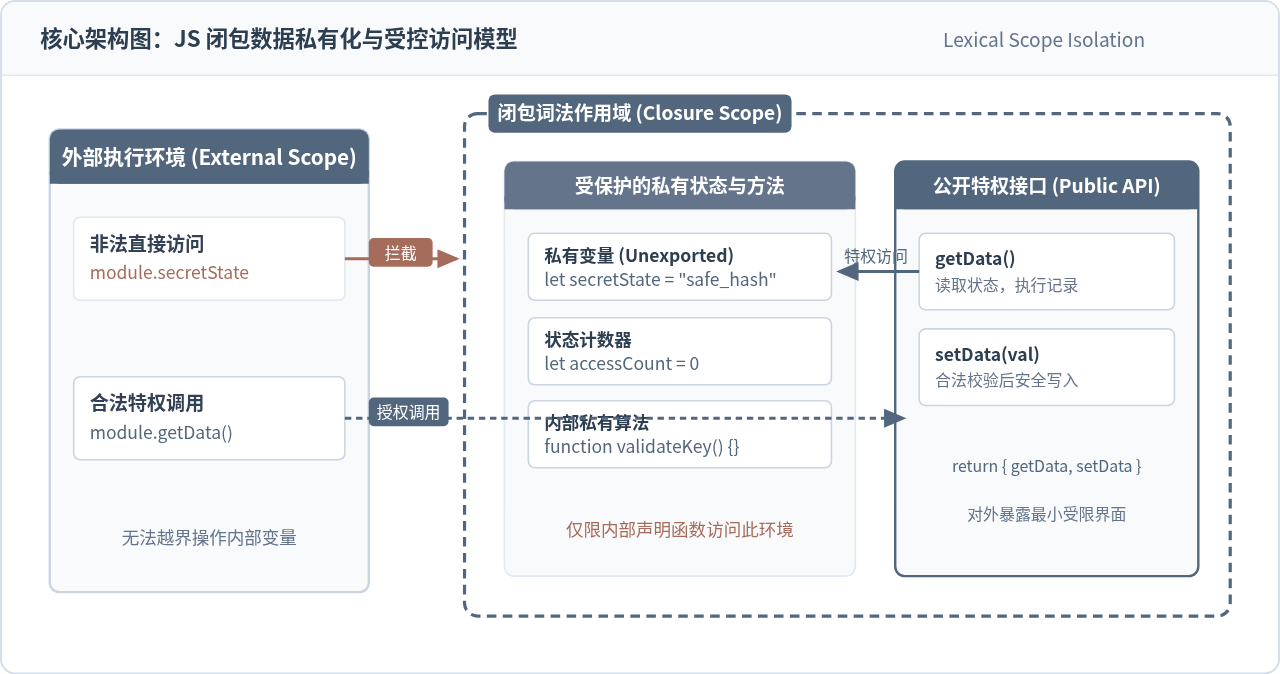
隔离并不意味着闭门造车。业务模块通常需要向外界提供若干操作接口(如 init()、start()、getData())。此时可以利用闭包(Closure),仅将必要的方法挂载到一个唯一的全局命名空间对象上,其余细节保持隐藏。
完整实战代码示例:安全计数器模块
以下为一个可直接在浏览器环境中运行的完整范例,演示如何封装一个带数据防护与格式校验的独立模块:
// 完整规范的 IIFE 模块封装示例
;(function(global) {
  'use strict';

  // 1. 私有变量与状态:外部无法直接修改或读取
  var _count = 0;
  var _maxLimit = 100;
  var _logs = [];

  // 2. 私有辅助函数:内部专用算法,不污染外界
  function _recordLog(action, val) {
    _logs.push({ time: Date.now(), action: action, value: val });
  }

  function _isValid(num) {
    return typeof num === 'number' && !isNaN(num);
  }

  // 3. 公共接口对象(暴露最小化原则)
  var SafeCounter = {
    increment: function(step) {
      var s = _isValid(step) ? step : 1;
      if (_count + s <= _maxLimit) {
        _count += s;
        _recordLog('increment', _count);
      }
      return _count;
    },
    reset: function() {
      _count = 0;
      _recordLog('reset', 0);
    },
    getCount: function() {
      return _count;
    }
  };

  // 4. 挂载到宿主全局命名空间(单例导出)
  global.SafeCounter = SafeCounter;

})(typeof window !== 'undefined' ? window : this);
运行与结果验证:
// 示例调用代码:
SafeCounter.increment(5);
console.log(SafeCounter.getCount()); // 示例输出: 5

// 验证作用域隔离是否成功:
console.log(window._count);          // 示例输出: undefined (私有变量完全受控)
console.log(window._recordLog);       // 示例输出: undefined (辅助函数无泄露)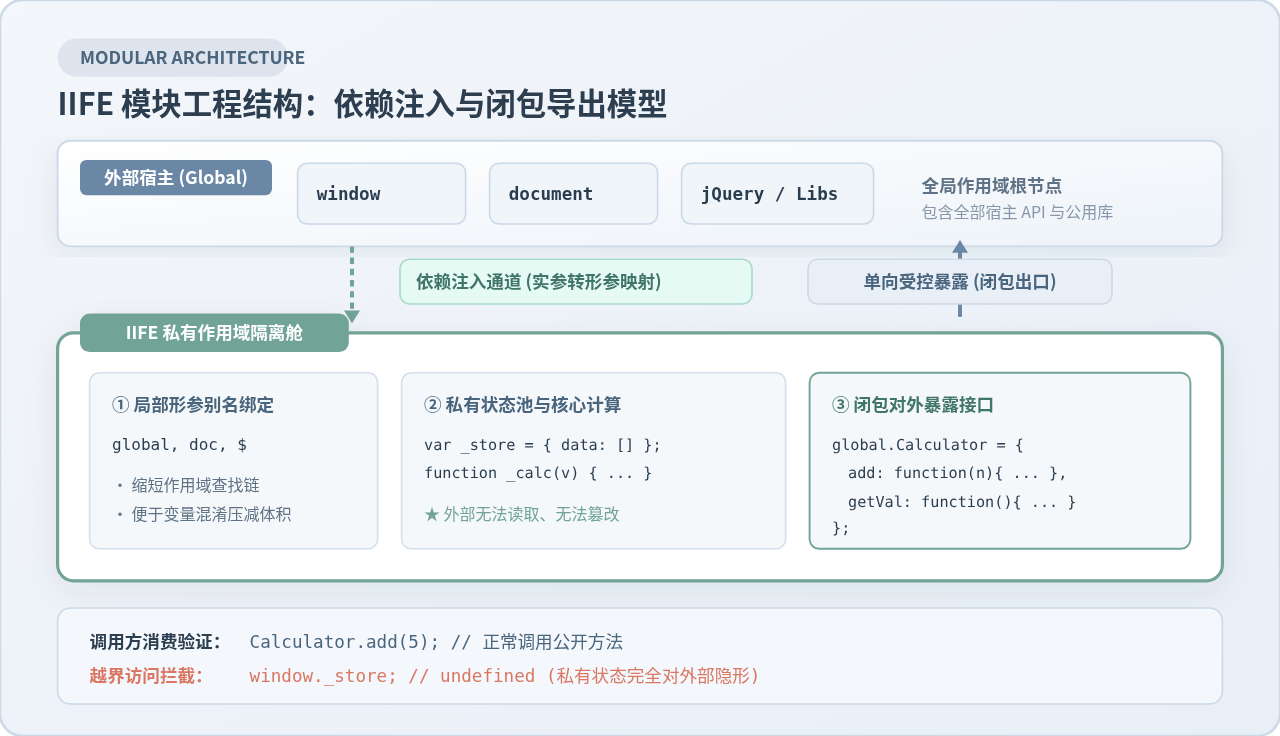
四、编写 IIFE 的高频陷阱与防范规范
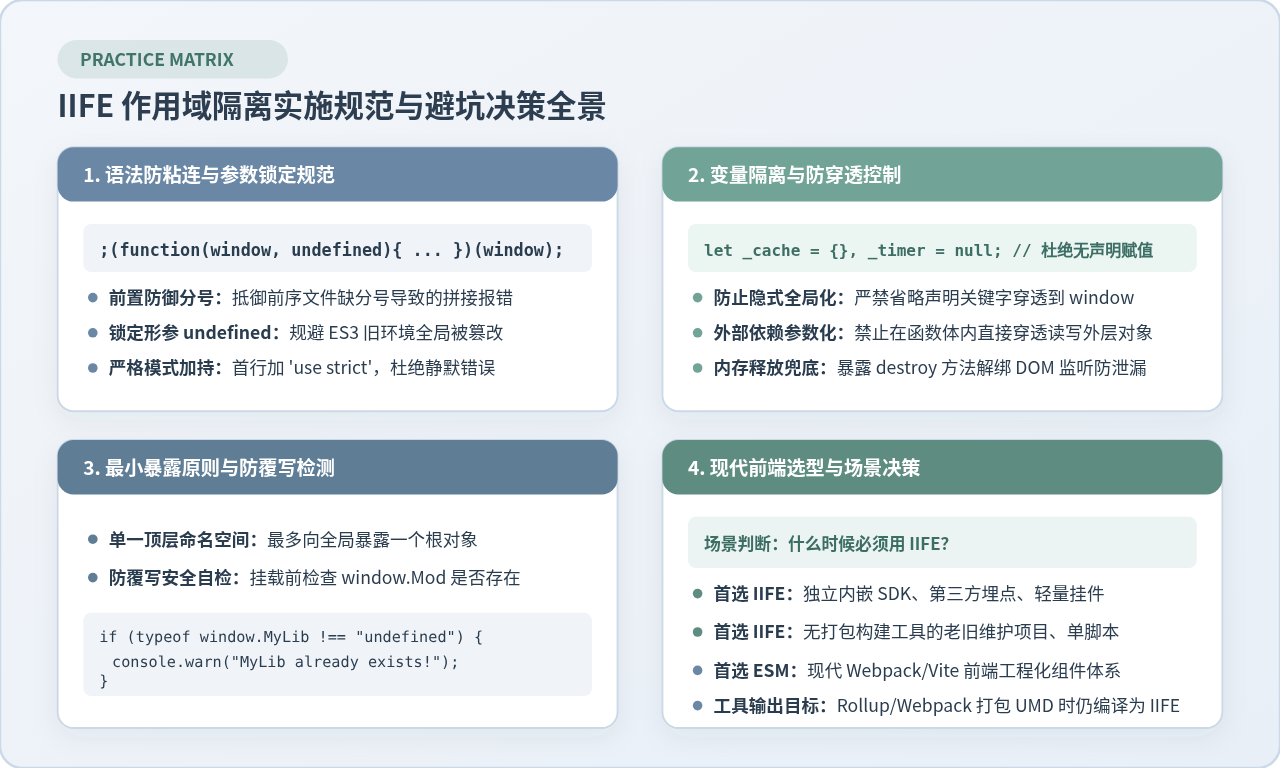
在编写和工程化整合 IIFE 时,有几个由于 JavaScript 语言特性引起的典型陷阱,必须严格遵守相应的编写规范:
1. 陷阱一:缺少前置防御性分号导致的文件拼接报错
问题现象:当前端构建工具把多个 .js 文件合并为一个文件,或者团队开发中上一个文件末尾缺少分号时,如果紧随其后的文件以圆括号 ( 开头,解析器会把上一行的末尾内容与当前的圆括号当做函数调用解析。
// 前一个文件 fileA.js 末尾没有写分号
var app = { name: "demo" }

// 你的文件 fileB.js 紧随其后
(function() { ... })()

// 引擎实际解析为:var app = { name: "demo" }(function(){ ... })();
// 报错:TypeError: { name: "demo" } is not a function规范解法:在所有 IIFE 代码的最开头显式加上一个防御性分号(Defensive Semicolon):
;(function() {
  // 即使前面文件少写分号,分号也会立即结束前序语句,保证安全执行
})();
2. 陷阱二:遗漏关键字导致隐式全局穿透
在非严格模式下,如果在函数内部给一个未声明的标识符赋值(例如误写成 activeId = 123;),引擎会自动在顶层 window 上创建该属性,导致本想隔离的变量悄悄穿透到了全局。
规范解法:在 IIFE 内部函数体的第一行加入 'use strict';。在严格模式下,未声明直接赋值会立刻抛出 ReferenceError,从而在开发阶段直接阻断隐式全局污染。
3. 陷阱三:旧浏览器环境下 undefined 被恶意篡改
在老旧浏览器(如 ECMAScript 3 / 早期的 IE)中,全局的 undefined 并不是只读关键字,而是一个普通的全局属性,有可能被恶意或无意修改(如 window.undefined = true)。
规范解法:在 IIFE 的形参列表中增加一个名为 undefined 的占位符,但在调用时故意不传对应实参:
;(function(window, undefined) {
  // 此时内部的 undefined 一定是函数局部的未赋值形参,其值绝对为纯正的 undefined
  if (target === undefined) { ... }
})(window);
4. 陷阱四:闭包引用的 DOM 节点造成内存滞留
当 IIFE 导出的公共接口对象通过闭包长期持有对某些 DOM 元素或事件监听器的引用时,如果页面动态销毁了这些 DOM 元素,但由于闭包引用依然存在,垃圾回收器便无法回收这些节点,导致内存缓慢增长。
规范解法:为对外导出的模块对象提供明确的 destroy() 或 unbind() 方法,在组件卸载时手动解除事件绑定并将私有引用赋值为 null。
五、现代前端开发中的定位与演进思考
很多初学者会问:现在已经有了 ES6 的块级作用域(let / const + {})和原生的 ES Module(import / export),IIFE 还有存在的必要吗?
| 方案对比 | 作用域隔离能力 | 依赖注入与传参 | 模块返回值 / 导出 | 典型适用场景 |
|---|---|---|---|---|
ES6 块级作用域{ let a = 1; } |
仅隔离 let/const 变量,var 和函数仍会外溢 |
不支持传参,无法重命名全局依赖 | 无法返回值或灵活配置导出对象 | 局部逻辑分组、循环迭代临时变量控制 |
ES Module (ESM)import / export |
天然文件级独立作用域,完全隔离 | 通过模块导入导出声明静态依赖 | 标准 export default / 命名导出 |
现代前端工程化项目(Vue/React/Vite/Webpack) |
立即执行函数 (IIFE);(function(){})() |
函数级独立作用域,彻底封闭全部变量 | 支持动态形参映射、极佳压缩率 | 灵活单例挂载或返回接口闭包 | 独立嵌入 SDK、第三方挂件、无构建环境传统项目、打包器目标输出 |
实际上,在现代工程化工具(如 Webpack、Rollup、Vite)打包单文件分发(UMD 或 IIFE 模式)时,底层代码依然会被自动包裹在 IIFE 结构中。而在开发类似网站流量统计 SDK、在线客服插件、轻量级 JS 挂件等需要通过单一 <script> 标签直接引入并保证对宿主网站“零干扰”的场景下,IIFE 仍然是最坚固、最普适的技术保障。
六、总结
利用 JavaScript 立即执行函数隔离作用域的核心,在于以函数作用域为防线,切断变量的外溢通道,变全局污染为可控导出。
掌握好以下三条黄金准则,就能在任何 JavaScript 环境中游刃有余地保护命名空间:
- 前置分号与严格模式:使用
;(function(window, undefined) { 'use strict'; ... })(window);结构构建防御壁垒。 - 显式注入与最小暴露:全局对象全部转为局部形参传入,只向全局暴露一个极简的命名空间对象。
- 按场景择优:现代复杂单页应用优先采用 ES Module,但对于独立嵌入组件、第三方脚本以及底层兼容库,IIFE 依然是隔离作用域、抵御环境冲突最可靠的基石。
JS大数值转字符串出现科学计数法怎么办
2026-11-05 17:09:21
JS split切割后出现空字符串怎么过滤
2026-11-05 16:00:30
在 React 或 Vue 项目中封装使用 JS 节流防抖
2026-11-05 15:27:29
JavaScript中怎么将带小数的字符串转为整数?
2026-11-05 14:32:38
怎么用JavaScript策略模式重构电商促销计算逻辑?
2026-11-05 14:01:09
相关标签: