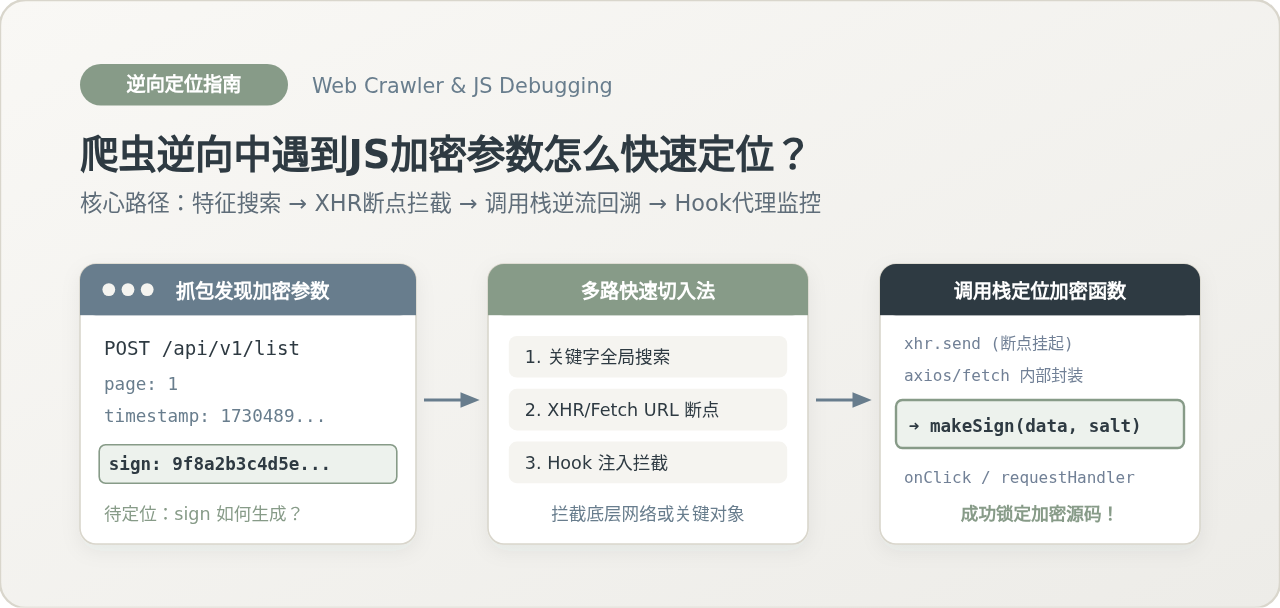
爬虫逆向中遇到JS加密参数怎么快速定位?
针对爬虫逆向中常见的JS加密参数,系统讲解从抓包特征初判、全局搜索、XHR断点拦截到调用栈逆流回溯与Hook代理监控的完整定位链路,帮助开发者摆脱盲目单步调试,快速定位核心加密算法源码。
一、抓包审查与参数特征初判
在进行任何逆向工作前,不要急于打开控制台全局搜索,更不要直接进入逐行单步调试。盲目在成百上千个压缩打包的 JS 文件中单步跟入,只会徒增认知负担。第一步应始终保持在浏览器的 Network(网络)面板中,仔细观察目标网络请求的具体载荷与形态。
我们需要明确目标参数属于以下哪种形态:
- 请求头参数(Headers):例如常见的
authorization、x-sign、x-request-id或私有命名的校验头。这类参数通常在统一的网络拦截器(如 Axios Interceptors)中由公共函数注入。 - Query 参数与 URL 路径:例如
?_signature=...×tamp=...,随 GET 或 POST 请求的 URL 发送,常常在路由拼接或通用 API 封装处注入。 - 请求体(Request Payload / Form Data):以 JSON 或表单格式提交的表单数据,内部包含明文与计算出的密文字段(如
sign、token、encryptData)。
确认参数载体后,观察参数名称的辨识度。如果字段名极具个性(如 client_sign_v2、sec_hash),源码中往往直接存在该键名声明;若参数名极短或极通用(如 t、s、tk、_),源码中可能会有数千处匹配,必须立即放弃单纯的字符串盲搜,转入底层断点或 Hook 机制。
二、四种高效定位策略与具体操作
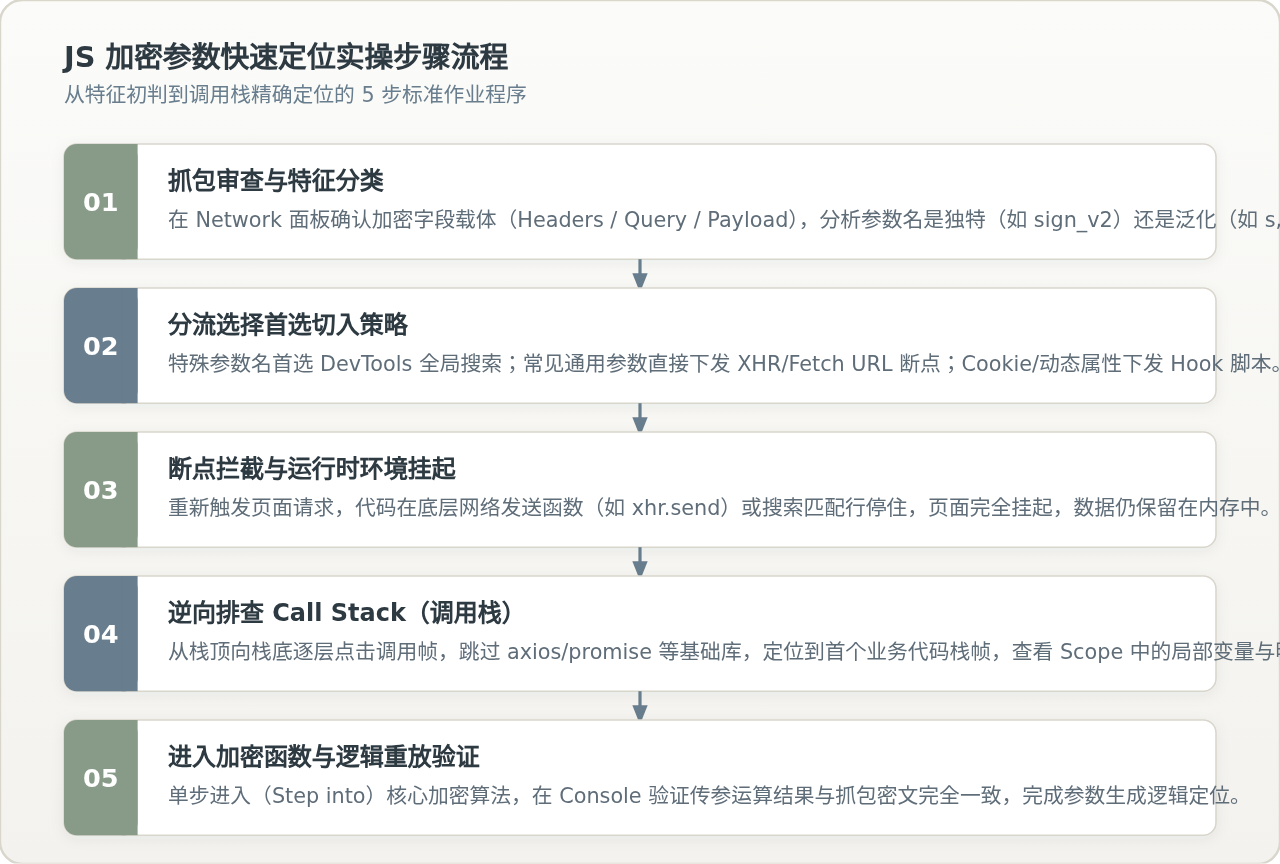
在实际逆向场景中,面对不同混淆程度和开发规范的网页,熟练使用以下四种策略,可以覆盖绝大部分加密参数的定位需求。
1. 关键字全局搜索与高级匹配技巧
全局搜索是速度最快的直觉手法。在 Chrome DevTools 中按快捷键 Ctrl + Shift + F(Mac 上为 Cmd + Option + I 打开调试后按 Cmd + Option + F)打开全局搜索抽屉(Search 标签页)。
为了避免被海量无关代码淹没,搜索时需运用精准匹配规则:
- 带格式搜索:不要直接搜
sign,应搜索"sign":、sign:、sign=或'sign'。在对象属性赋值和组装参数时,代码通常写为sign: getSign(params)或data['sign'] = ...。 - 正则模糊匹配:勾选搜索框右侧的正则按钮(
.*),输入sign\s*[:=],允许键名与冒号或等号之间存在任意空格。 - 过滤目标文件类型:在搜出来的结果树中,忽略
vue.runtime.esm.js、jquery.min.js、core-js等基础库,只关注工程自身的app.*.js、index.*.js或chunk-*.js业务包。
2. XHR/Fetch 异步 URL 断点
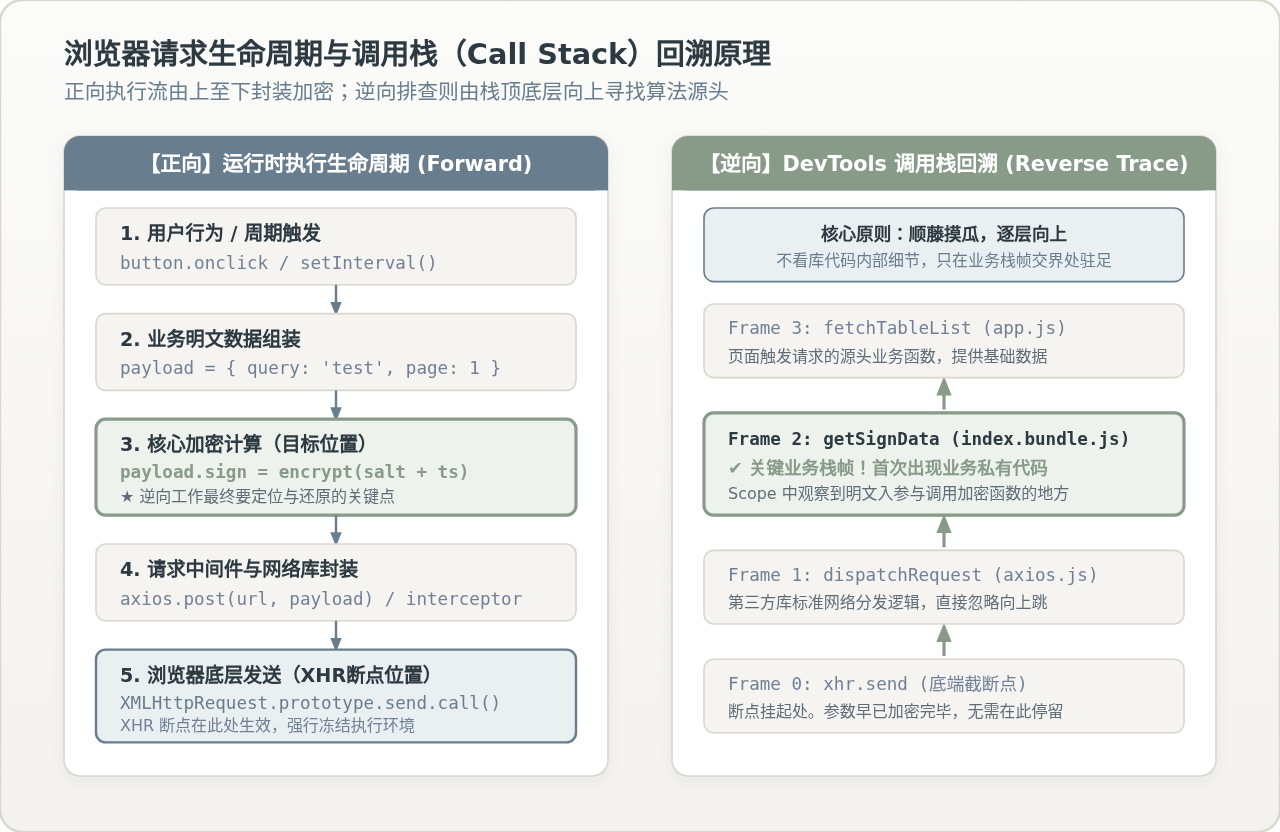
当搜索结果过多,或者参数名经过了初步混淆,XHR 断点是最稳健、最具保底效果的定位手段。XHR 断点的原理是在浏览器底层执行网络发送(如 XMLHttpRequest.send() 或 fetch())的一瞬间强行挂起脚本,此时所有准备发送给服务端的参数都已在内存中完成组装和加密。
具体操作步骤如下:
- 打开 Sources(源代码)面板,展开右侧的 XHR/fetch Breakpoints 折叠菜单。
- 点击
+号,添加拦截匹配规则。注意:不需要填入完整网址,只需填入接口 URL 中最具特异性的路径片段,例如/api/goods/detail或api/v1/trade。 - 回到网页界面,点击按钮或滚动页面重新触发该请求。
- 代码将瞬间在底层网络库的发送位置停住,页面出现“Paused in debugger”遮罩。
3. 调用栈逆流回溯(Call Stack Tracing)
在 XHR 断点挂起后,控制台停留的位置必然是底层网络代码(如 xhr.send(data)),此时屏幕上展示的代码往往是 Axios 或原生封装,并不是加密算法发生的位置。这时候千万不要按 F10 单步向下执行,因为向下走就直接把请求发送出去了。
正确做法是:将视线移到 Sources 面板右侧的 Call Stack(调用栈)区域,自上而下逐级查看调用帧。调用栈记录了当前函数的执行来路,越往上越接近底层库,越往下越接近原始的业务调用源头:
- 忽略框架帧:栈顶通常是
send、dispatchXhrRequest、Axios.request等,点击这些帧会发现都是通用网络库代码。右键这些文件,选择 Add script to ignore list(忽略脚本),可以将通用库从调用栈中收起。 - 寻找业务交界帧:向下点击第 2 到第 5 个帧,当文件名变为工程业务代码(如
detail.vue?vue&type=script或index.chunk.js)时停下。 - 检查 Scope(作用域):在右侧的 Scope 栏目中展开 Local 局部变量与 Closure 闭包。在业务交界帧中,你会清晰地看到原始明文参数对象。顺着当前帧的代码向上看 3 到 5 行,就能看到类似
sign = generateToken(payload)或header['X-Sign'] = md5(...)的加密入口。
4. 动态 Hook / 代理监听关键属性
如果加密参数保存在 Cookie 中(如常见的防护 Cookie),或者挂载在 window 全局对象上动态计算,上述静态断点可能抓不住赋值时机。这时需要通过 Console 或油猴脚本注入一段 Hook 代码,利用 Object.defineProperty 监控属性的写入操作。
// 示例:Hook 拦截 document.cookie 中包含特定参数的写入时刻
(function() {
  let originalCookie = document.cookie;
  Object.defineProperty(document, 'cookie', {
    set: function(val) {
      if (val.indexOf('_signature') !== -1 || val.indexOf('token') !== -1) {
        console.log('[Hook 捕获 Cookie 写入]:', val);
        debugger; // 在此处自动暂停,配合 Call Stack 寻找加密代码
      }
      originalCookie = val;
      return val;
    },
    get: function() {
      return originalCookie;
    }
  });
})();
当页面中的混淆脚本试图将计算好的签名写入 Cookie 时,解释器会立即在 debugger 处暂停。此时右侧调用栈呈现的正是生成签名的最后一步函数,直接排除了前置所有干扰。
三、关键对比:关键字搜索 vs XHR断点调用栈回溯
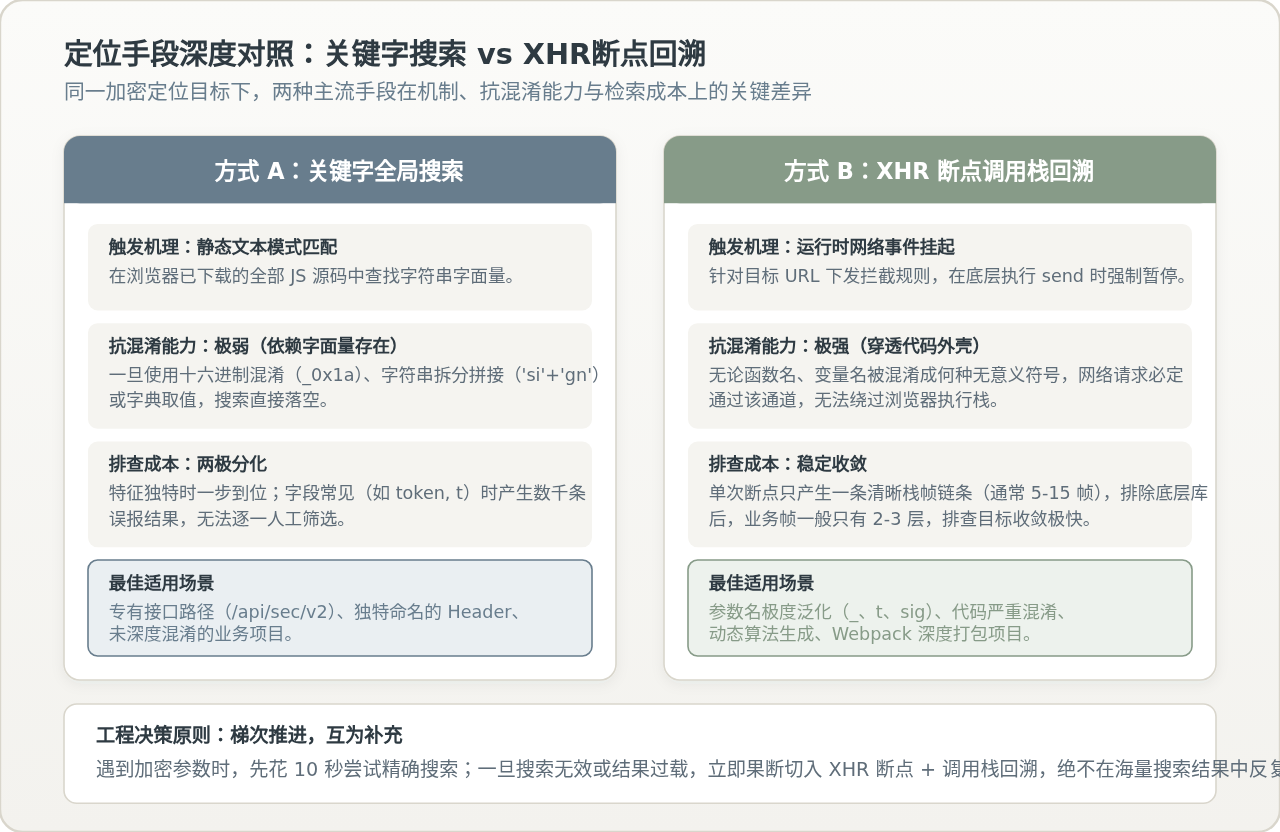
在实际逆向排查中,“关键字全局搜索”与“XHR断点配合调用栈回溯”是最常被讨论和使用的两种路线。很多初学者往往偏执于其中一种,要么一味依赖搜索到处乱撞,要么每遇到一个参数都机械地下发 XHR 断点。在一致的逆向任务条件下,深入理解两者的核心差异,有助于根据项目代码特征做出合理选择。
| 对比维度 | 关键字全局搜索(Search) | XHR 断点 + 调用栈回溯(Call Stack) |
|---|---|---|
| 触发基础 | 静态源码文本模式匹配 | 运行时网络底层事件捕获 |
| 抗混淆表现 | 弱。若遇到十六进制转义、字符串数组置换或动态计算键名则完全失效。 | 强。无论变量或函数被混淆为何种无序符号,网络请求必定在底层汇集,无法绕过。 |
| 排查成本与噪音 | 极不稳定。参数独特时可秒级定位;若遇到通用短字段,往往产生上千条匹配,人工筛选代价极高。 | 稳定收敛。调用栈通常仅有 5-15 层深度,排除底层库后业务栈帧仅需查看 2-3 个即可收敛。 |
| 断点所处位置 | 直接停在包含该字符串的代码行(若有条件断点)。 | 停在最底层的网络发送点,需要开发者主动回溯调用栈以逆流回到加密点。 |
| 首选适用情境 | 独有 API 路由、自定义独特 Header 字段、未深度压缩混淆的中小型项目。 | 大型现代化前端应用、参数名泛化(如 s, t)、Webpack 打包或存在代码混淆的项目。 |
为什么这一差异至关重要?在现代前端打包规范(如 Vite / Webpack / Rollup)下,代码通常会被高度模块化分割并混淆。如果一个加密参数名为 token 或 _t,在全局搜索中可能存在超过 500 个匹配项。若坚持在搜索列表中逐一排查,会消耗数十分钟甚至数小时的无谓时间;而利用 XHR 断点在接口路径处拦截,只要重新点一次按钮,程序便在 1 秒内冻结在发送端,调用栈清晰地将从业务触发到加密完成的整个路径呈现在眼前。因此,“先花 10 秒试搜特定标识,无果或噪音大时立即转入 XHR 断点”,是保证逆向效率的关键决策分水岭。
四、排查中的常见干扰与避坑指南
在实际跟踪调用栈和定位加密参数的过程中,往往会遇到以下典型干扰机制,提前掌握应对方案能够避免调试卡壳:
1. 异步 Promise 链条导致调用栈断裂
现代前端大量使用 async/await 或 Promise.then() 进行异步调用。在过去,异步调用会导致底层发送时的 Call Stack 无法追踪到最初触发函数的帧。解决方法是在 DevTools 的 Sources 面板右上角,确保勾选了 Async(异步调用栈)开关。开启后,DevTools 会在调用栈中自动保留被 await 或微任务穿透的上游执行帧,呈现完整的调用脉络。
2. 遇到无限 debugger 干扰
某些网站部署了防调试脚本,通过定时器 setInterval 不断执行 debugger;,导致页面频繁暂停,干扰断点定位。应对方法有:
- 在断点暂停的代码行号处右键,选择 Never pause here(永不在此暂停)。
- 在 Console 中重写 Function 构造函数或 Function 原型,使其无法生成动态 debugger:
Function.prototype.constructor = function() {
  if (arguments[0] === 'debugger') return function() {};
  return Function.apply(this, arguments);
};
3. 本地控制台验证与逻辑还原
一旦通过调用栈找到了疑似加密函数(如 function h(t, e) { ... }),不要立刻退出调试去编写 Python 爬虫。应在当前断点停驻状态下,在 DevTools 的 Console 面板中直接调用该函数:
// 在当前作用域直接执行算法验证
h("query_text", 1730489200);
// 比较输出结果是否与抓包中截获的 sign 字符串完全一致
若输出字符串与网络面板中捕获的加密值完全一致,说明定位 100% 准确;若不一致,说明上方还有其他盐值(Salt)或时间戳的预处理环节,需在当前帧继续向上核对入参变化。
五、全流程总结与定位速查清单
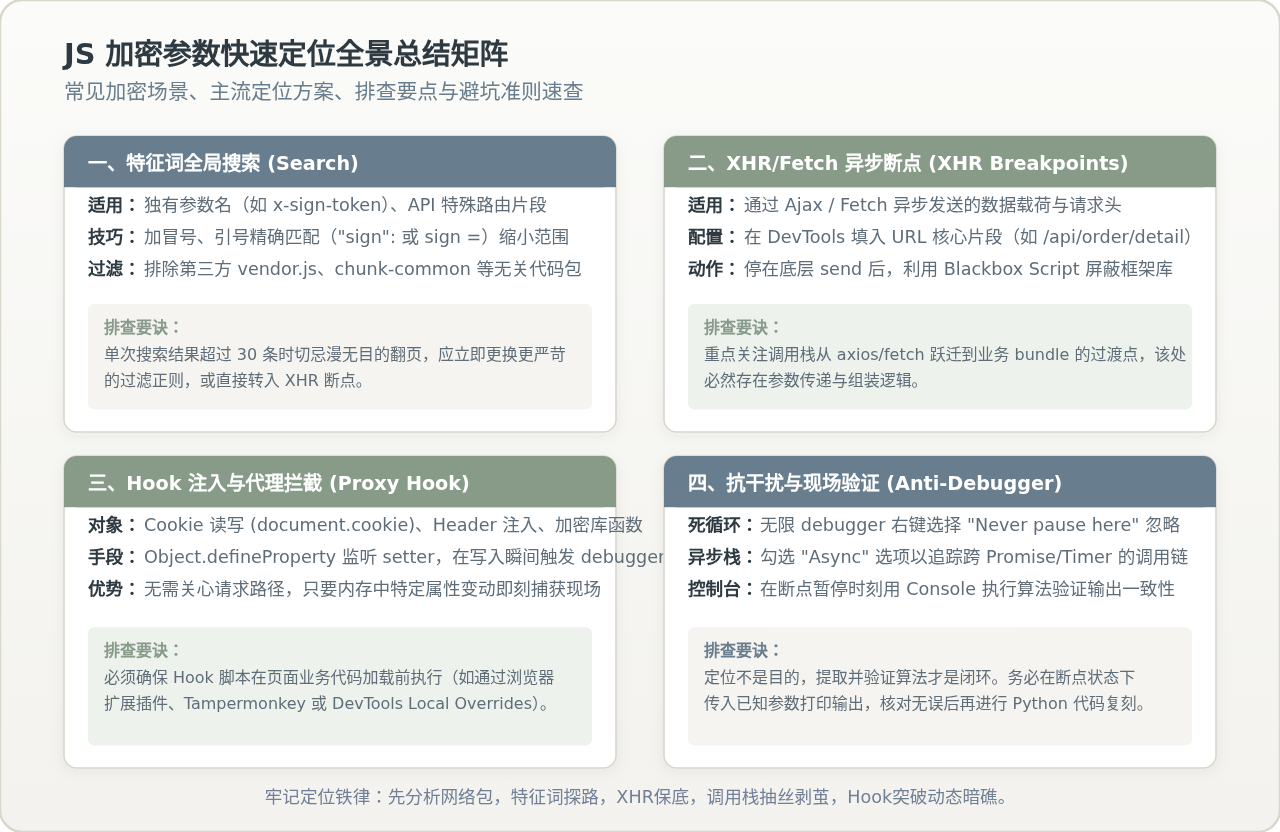
掌握 JS 加密参数的快速定位,并不是背诵具体的混淆代码,而是建立一套条理分明、抗干扰的排查反射弧。在面对任何新目标时,都可以按照以下清单规范执行:
- 看载荷:区分 Query、Header 还是 Body,评估参数名称独特性。
- 搜特征:尝试以带引号/冒号的形式搜索独特参数名,过滤公共库。
- 设断点:搜索无果时,直接在 Sources 中添加对应 API 路径的 XHR/fetch 断点。
- 溯调用栈:断点触发后,自上而下审视 Call Stack,将第三方库加入忽略列表,直奔业务交界帧。
- 窥作用域:在业务帧中展开 Scope 变量,寻找明文数据转换为密文的调用行。
- 控台核对:在当前作用域直接调用加密函数,核验计算结果,确认无误后再进行算法还原。
D3.js 处理大规模数据点的性能优化策略
2026-11-05 15:37:25
JS实现网页摄像头实时扫码:结合getUserMedia与jsQR教程
2026-11-05 15:27:28
D3.js v5 迁移到 v7 的 API 变更与注意事项
2026-11-05 11:57:17
使用 animate.js 实现多元素协同的序列动画
2026-11-04 22:27:53
JS拖拽排序时怎么添加平滑动画效果?FLIP技术实战
2026-11-04 10:12:22