利用JS闭包实现数据私有化与模块模式
深入解析如何利用JavaScript闭包机制实现状态数据私有化与经典模块模式。涵盖底层作用域链机理、防篡改代码实现、Revealing Module实践以及现代技术选型。
一、闭包与数据私有化的底层运行机制
要理解数据如何被“私有化”,首先需要厘清 JavaScript 引擎在执行函数时的内存分配与作用域链关系。所谓闭包,是指有权访问另一个函数作用域内部变量的函数。从引擎底层实现来看,闭包由“函数对象本身”以及创建该函数时所处的“词法环境引用(Lexical Environment Record)”共同构成。
常规情况下,当一个函数被调用时,JavaScript 引擎会为其创建执行上下文(Execution Context)并压入调用栈(Call Stack)。函数执行结束后,该执行上下文会从调用栈弹出并被销毁。但如果该函数在执行期间创建了内层函数,并将内层函数作为返回值交付给外部变量引用,情况就会发生根本变化。
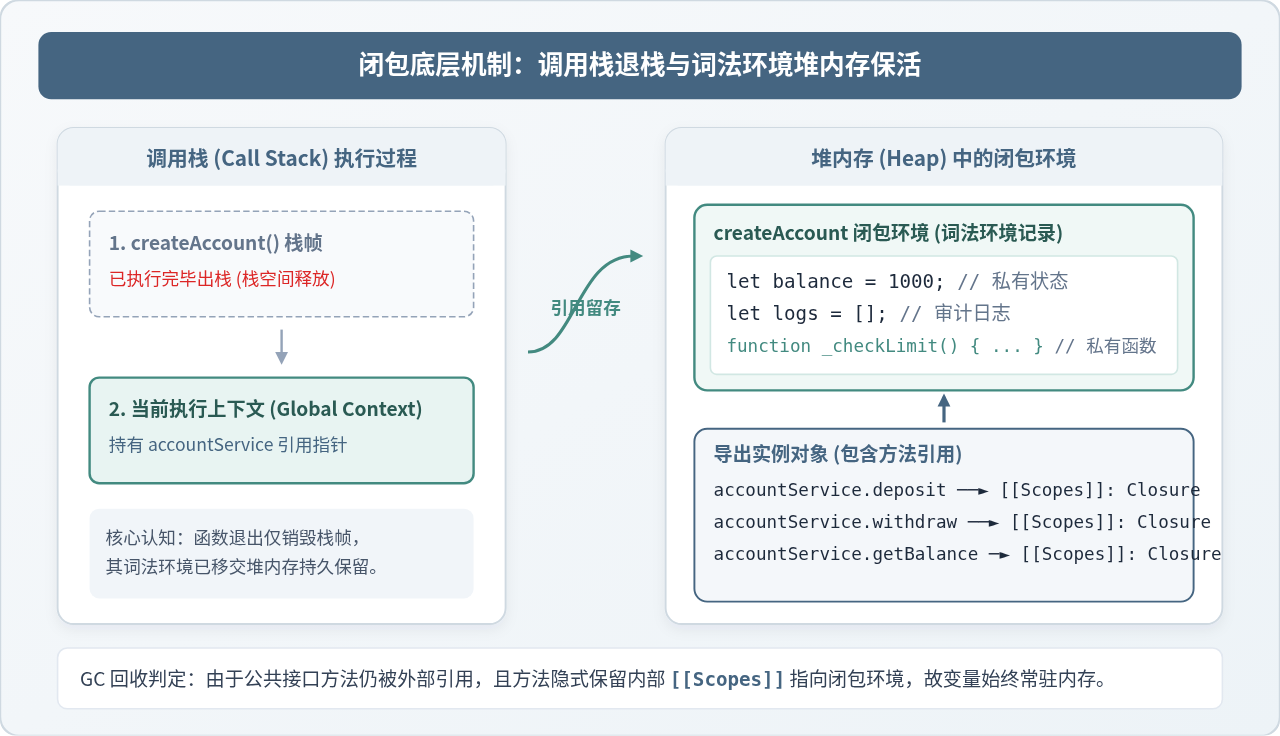
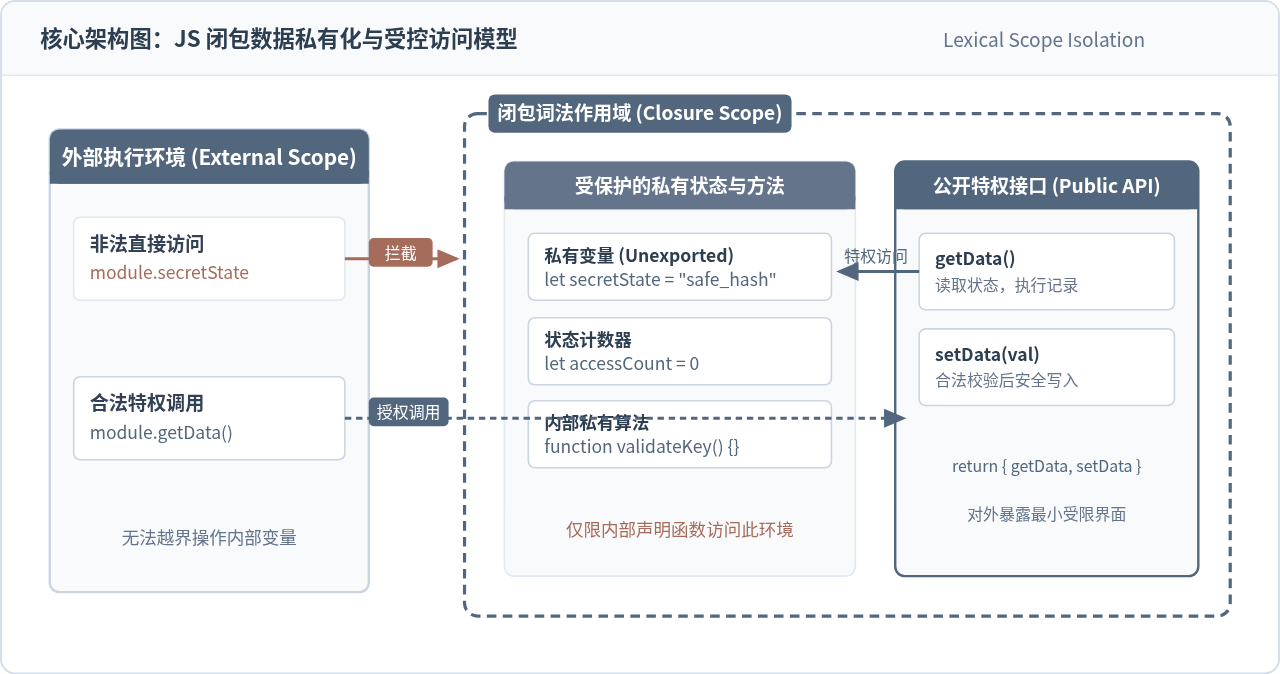
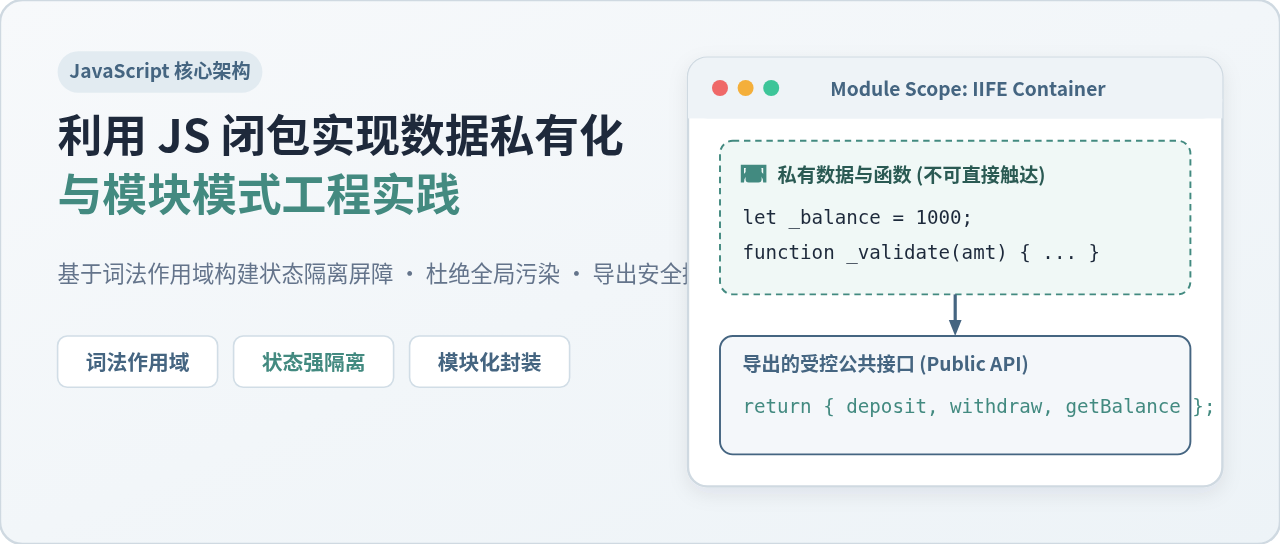
如上图所示,当外部函数 createAccount() 执行完毕退栈后,其栈帧空间虽然被释放,但因为返回的内部方法(例如 deposit、getBalance)在其隐藏槽 [[Scopes]] 中持有对外层词法环境的强引用,V8 等现代引擎的垃圾回收器(Garbage Collector)在进行可达性分析时,判定该词法环境仍然处于“根(Root)可达”状态,因而将其保留在堆内存中。
由于外部作用域没有直接指向外层函数局部变量标识符的引用,任何外部代码都无法直接通过内存指针或对象属性访问这些变量。变量变成了真正的私有状态,只能由这几个携带闭包引用的公共方法间接读写。
// 基础闭包数据封装示例
function createCounter(initialValue = 0) {
  // 私有变量:驻留在 createCounter 的词法作用域内
  let count = initialValue;

  return {
    increment() {
      count += 1;
      return count;
    },
    decrement() {
      count -= 1;
      return count;
    },
    getValue() {
      return count;
    }
  };
}

const counter = createCounter(10);
console.log(counter.increment()); // 输出 11
console.log(counter.getValue());  // 输出 11
console.log(counter.count);       // 输出 undefined(外部无法直接触达私有变量)
二、传统公共属性暴露与闭包私有化防御对比
在面向对象与业务状态建模时,将属性直接暴露在对象字面量或通过 this.property 挂载是初学者常见的做法。然而,缺乏访问控制的数据结构在复杂的协作开发中十分脆弱。
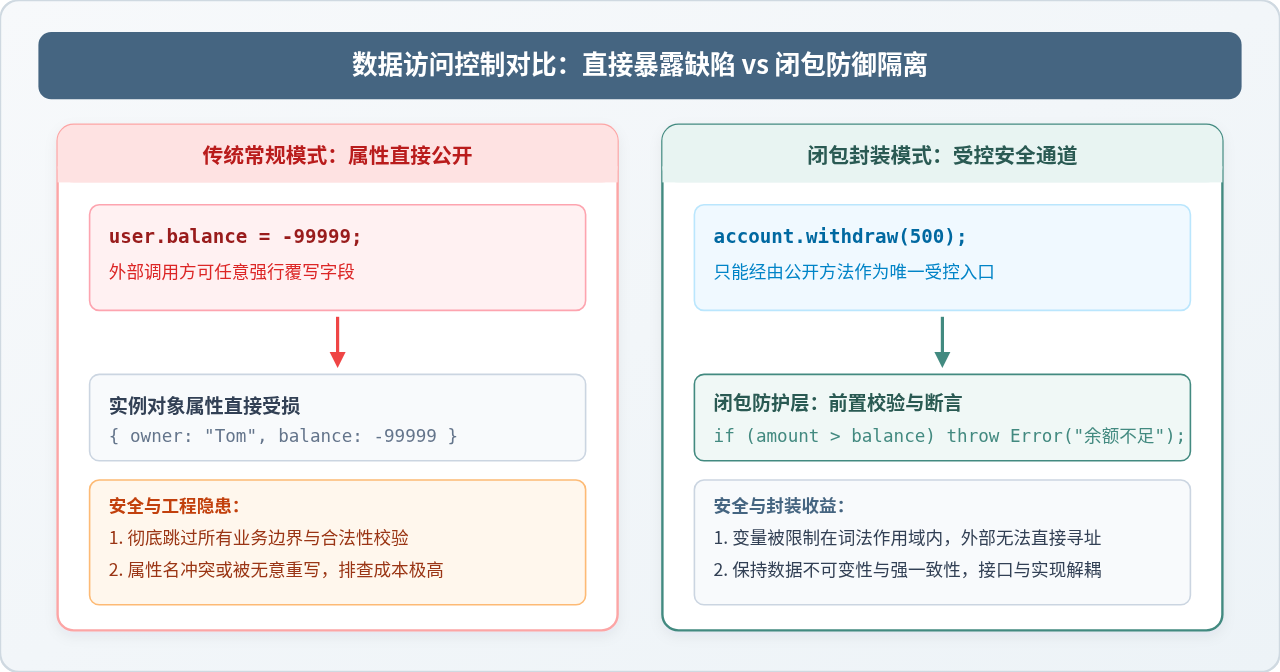
直接暴露属性存在三大典型风险:
- 绕过业务边界校验:外部调用方可以随时赋予非法值(例如为账户余额赋值负数、为计数器赋非数字类型),使内部逻辑陷入不可知错误。
- 破坏调用契约:调用方直接依赖属性名,若未来内部字段结构需要重命名或拆分,将导致破坏性变更(Breaking Changes)。
- 缺乏操作审计与副作用挂钩:外部改写属性时,内部无法感知,无法触发相关的日志记录、事件分发或关联更新。
通过闭包实现的私有化模式,则将状态访问收敛为受控的方法调用(Accessor / Guarded Methods)。下面以一个健壮的银行账户服务模型,展示闭包如何拦截非法篡改并维护数据一致性:
// 闭包私有化:账户模型与安全守卫
function createBankAccount(ownerName, initialDeposit = 0) {
  // 私有变量与审计日志
  let balance = Number(initialDeposit) || 0;
  const transactionLogs = [];

  function _recordLog(type, amount, status) {
    transactionLogs.push({
      timestamp: Date.now(),
      type,
      amount,
      balanceAfter: balance,
      status
    });
  }

  return {
    getOwner() {
      return ownerName;
    },
    getBalance() {
      return balance;
    },
    deposit(amount) {
      if (typeof amount !== "number" || amount <= 0) {
        throw new Error("存款金额必须是大于 0 的有效数字");
      }
      balance += amount;
      _recordLog("DEPOSIT", amount, "SUCCESS");
      return balance;
    },
    withdraw(amount) {
      if (typeof amount !== "number" || amount <= 0) {
        throw new Error("取款金额必须是大于 0 的有效数字");
      }
      if (amount > balance) {
        _recordLog("WITHDRAW", amount, "REJECTED_INSUFFICIENT_FUNDS");
        throw new Error("账户余额不足");
      }
      balance -= amount;
      _recordLog("WITHDRAW", amount, "SUCCESS");
      return balance;
    },
    getLogs() {
      // 返回浅拷贝副本,防止外部直接 push 或修改数组破坏内部日志完整性
      return [...transactionLogs];
    }
  };
}

const account = createBankAccount("张三", 1000);
account.deposit(500);
console.log(account.getBalance()); // 1500

// 尝试越权修改:完全无效
account.balance = 999999;
console.log(account.getBalance()); // 依然保持 1500
三、模块模式(Module Pattern)的演进与工程实践
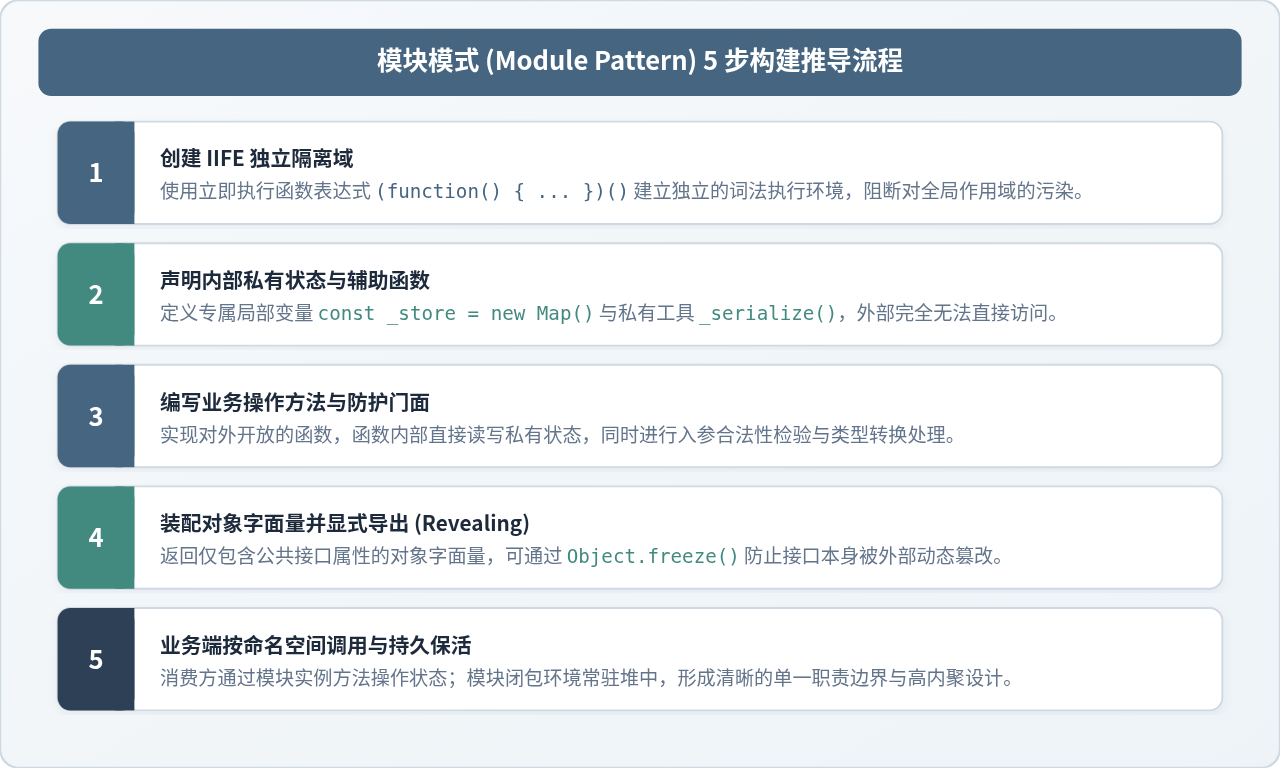
在前端工程化演进中,开发者基于闭包与立即执行函数表达式(IIFE, Immediately Invoked Function Expression)提炼出了**模块模式(Module Pattern)**。模块模式的核心思想是:使用闭包创建独立的私有命名空间,避免全局作用域污染,同时向外输出明确定义的对象接口。
1. 经典 IIFE 模块模式 vs 揭示模块模式(Revealing Module Pattern)
在经典的模块模式中,通常在返回的对象字面量中直接编写公开方法。但这会导致私有函数调用公开函数时语法繁琐。为了解决该问题,Christian Heilmann 提出了揭示模块模式(Revealing Module Pattern):在函数内部平铺定义所有变量和函数,在末尾通过一个简洁的 return 对象,将内部私有成员映射为公共接口。
所有函数都在私有词法作用域内以平铺方式编写,内部函数之间可以直接调用而无需使用 this.method(),代码结构清爽、指针稳定;对外暴露的 API 清晰集中,一目了然。
2. 生产级实战:带过期控制与安全限制的缓存服务模块
下面演示一个在真实业务中可直接复用的键值缓存管理模块。该模块实现了数据私有存储、读写校验、自动过期清理,并使用 Object.freeze() 封冻导出的接口对象,防止公共方法被第三方代码意外覆写:
// 揭示模块模式:安全内存缓存管理单例
const CacheManager = (function () {
  // 1. 私有数据容器与常量
  const _store = new Map();
  const _MAX_ITEMS = 100;

  // 2. 私有内部辅助函数
  function _isExpired(entry) {
    if (!entry.expireAt) return false;
    return Date.now() > entry.expireAt;
  }

  function _cleanExpired() {
    for (const [key, entry] of _store.entries()) {
      if (_isExpired(entry)) {
        _store.delete(key);
      }
    }
  }

  // 3. 业务核心操作逻辑
  function set(key, value, ttlSeconds = 0) {
    if (typeof key !== "string" || key.trim() === "") {
      throw new Error("缓存键必须为非空字符串");
    }

    // 容积控制
    if (_store.size >= _MAX_ITEMS) {
      _cleanExpired();
      if (_store.size >= _MAX_ITEMS) {
        // 淘汰最早插入的键
        const oldestKey = _store.keys().next().value;
        _store.delete(oldestKey);
      }
    }

    const expireAt = ttlSeconds > 0 ? Date.now() + (ttlSeconds * 1000) : null;
    _store.set(key, { value, expireAt });
  }

  function get(key) {
    const entry = _store.get(key);
    if (!entry) return null;

    if (_isExpired(entry)) {
      _store.delete(key);
      return null;
    }
    return entry.value;
  }

  function has(key) {
    return get(key) !== null;
  }

  function clear() {
    _store.clear();
  }

  function getSize() {
    _cleanExpired();
    return _store.size;
  }

  // 4. 显式装配公共接口并冻结防篡改
  return Object.freeze({
    set,
    get,
    has,
    clear,
    getSize
  });
})();

// 使用示例
CacheManager.set("auth_token", "xyz-789", 3600);
console.log(CacheManager.get("auth_token")); // "xyz-789"
console.log(CacheManager._store);             // undefined(私有容器被完整隔离)
四、闭包私有化的关键注意事项与性能权衡
闭包虽然为数据封装提供了坚固的防护,但在实际工程应用中,仍有三个必须关注的边界与性能细节:
1. 内存分配与方法复用权衡
在单例模块中,闭包的内存消耗仅发生一次,开销可以忽略不计。但若在工厂函数中高频实例化(例如在列表循环中创建数万个包含闭包的对象),由于每个实例都会分配一套独立的函数对象及其闭包词法环境,无法像原型链(prototype)方法那样在所有实例间共享代码指针,会带来更高的堆内存占用。
2. 浅引用泄露隐患(Reference Leak)
如果闭包内部维护的是引用类型(如对象、数组或 Map),而公开方法直接将该引用 return 出去,外部即可通过该引用直接就地篡改内部属性,导致私有化防护彻底失效。
在暴露只读数据时,切忌直接返回内部对象。应采用结构化克隆 structuredClone()、浅拷贝展开符 [...array] 或 Object.freeze() 进行冻结处理,切断外部与内部引用指针的关联。
3. 单元测试与调试观察
私有变量无法直接被外部代码访问,这也意味着单元测试框架无法直接断言内部私有字段。在编写测试时,应秉持面向行为测试(Black-box Testing)原则,通过调用公开方法观察其返回结果或副作用,而无须直接探查私有状态。在浏览器 DevTools 中调试时,可以在闭包方法内部打断点,在右侧面板的 Scope ─► Closure 中清晰查看并修改所有私有变量。
五、现代技术演进与架构选型对比
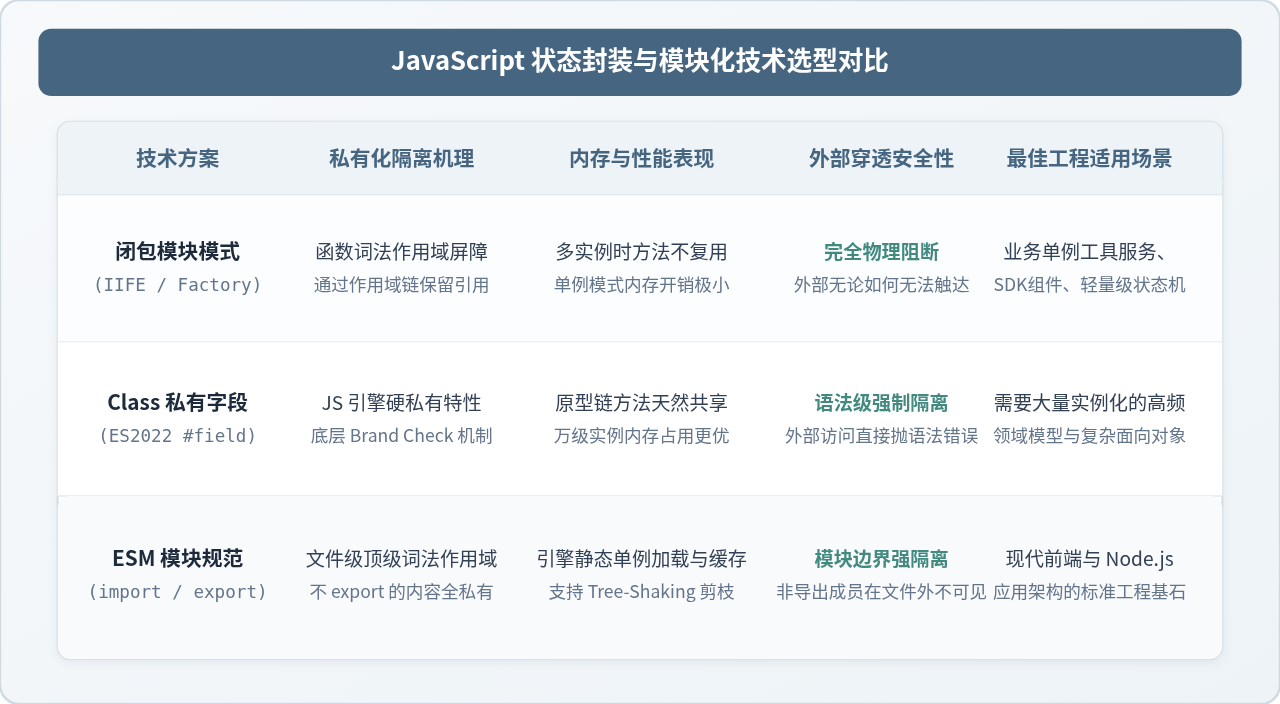
随着 ECMAScript 标准的快速演进,除了传统的闭包模块模式,现代 JavaScript 还引入了 ES Modules(ESM) 和 Class 私有字段(Private Identifier #)。它们与闭包模块在不同场景下各有优势。
选型实践指导:
-
优先选用 ES Modules(ESM):在现代化前端构建工具(如 Vite、Webpack)和 Node.js 项目中,文件本身就是一个天然的模块隔离域。文件内未通过
export导出的变量和函数天生具有私有性,应当作为整个工程架构的基石。 -
高频实例化领域实体使用 Class
#字段:当需要通过new大量构建拥有独立私有状态的对象时,ES2022 的#field语法能够在引擎层面提供私有化检查,同时原型上的方法可以被所有实例共享,兼顾安全与内存利用率。 - 轻量工具库、单例 SDK、旧环境兼容继续使用闭包模块:无需编译器转译、兼容所有历史运行环境、实现极简且不可穿透,闭包依然是实现轻量级状态封装最纯粹、最可靠的手段。
JavaScript闭包与类(Class)的区别及适用场景对比
2026-11-05 15:48:57
JavaScript入门要学ES6吗?let与箭头函数等新特性解析
2026-11-05 14:49:16
JavaScript 8种数据类型详解:基本类型与引用类型的区别
2026-11-05 14:25:15
怎么在JavaScript中使用async/await优化Ajax异步流程
2026-11-05 13:56:15
JavaScript replace回调函数实现动态正则替换逻辑
2026-11-05 13:52:13
相关标签: