利用JavaScript嵌套函数实现私有变量和数据封装
详细讲解如何利用JavaScript嵌套函数与闭包机制实现私有变量与数据封装,通过具体代码示例、架构图解与执行流程,掌握保护对象内部状态与暴露受控接口的方法。
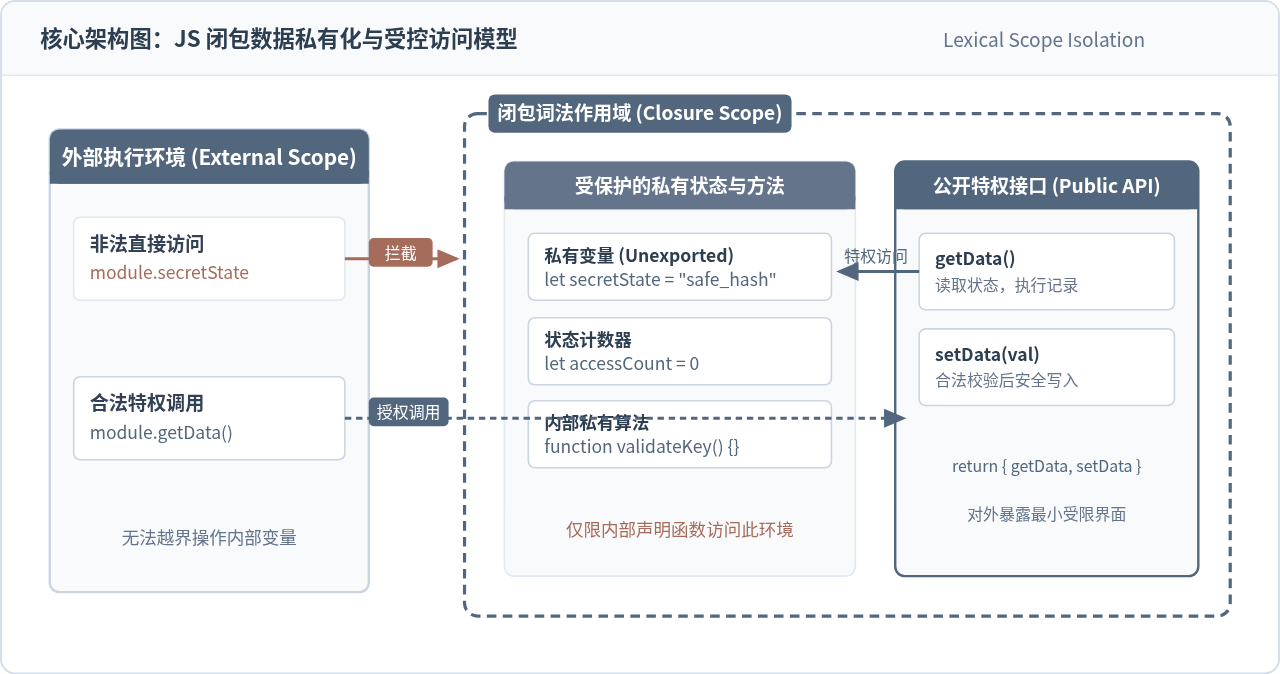
在JavaScript中,普通对象的属性默认完全公开,任何外部代码都可以直接读取、修改甚至删除这些属性,这很容易导致状态被非法篡改。利用嵌套函数结合作用域链特性创建闭包,是解决这一问题最直接且兼容性最强的方案:将需要保护的数据声明在外层函数的局部作用域内,并在外层函数中定义专门操作这些数据的嵌套函数,最后仅将这些嵌套函数导出给外部调用,即可实现严格的数据封装与私有状态保护。
普通对象的数据暴露风险与封装诉求
在日常开发中,如果直接使用字面量对象来管理业务状态,数据的完整性完全依赖外部代码的自觉性。例如一个存储用户账户信息的对象,如果金额可以直接被外部赋值,就极易引发逻辑异常:
// 缺乏封装的直接对象暴露
const userAccount = {
  owner: "张三",
  balance: 1000
};

// 外部可以随意进行不合法的赋值,绕过所有校验逻辑
userAccount.balance = -50000;
console.log(userAccount.balance); // -50000(数据已被破坏)
要杜绝这类问题,核心在于切断外部直接对变量的寻址路径。JavaScript中函数拥有自己独立的词法作用域,在函数内部声明的局部变量无法从函数外部直接读取,这天然构成了一道数据隔离屏障。
嵌套函数与闭包的作用域隔离原理
当在一个函数(外层函数)内部定义另一个函数(嵌套函数)时,嵌套函数在定义时就绑定了其外层函数的词法环境。如果外层函数执行后,将嵌套函数以返回值或对象方法的形式传递到外部,即使外层函数的调用已经结束,该嵌套函数依然保持着对外层局部变量的引用。这种组合在JavaScript中被称为闭包(Closure)。
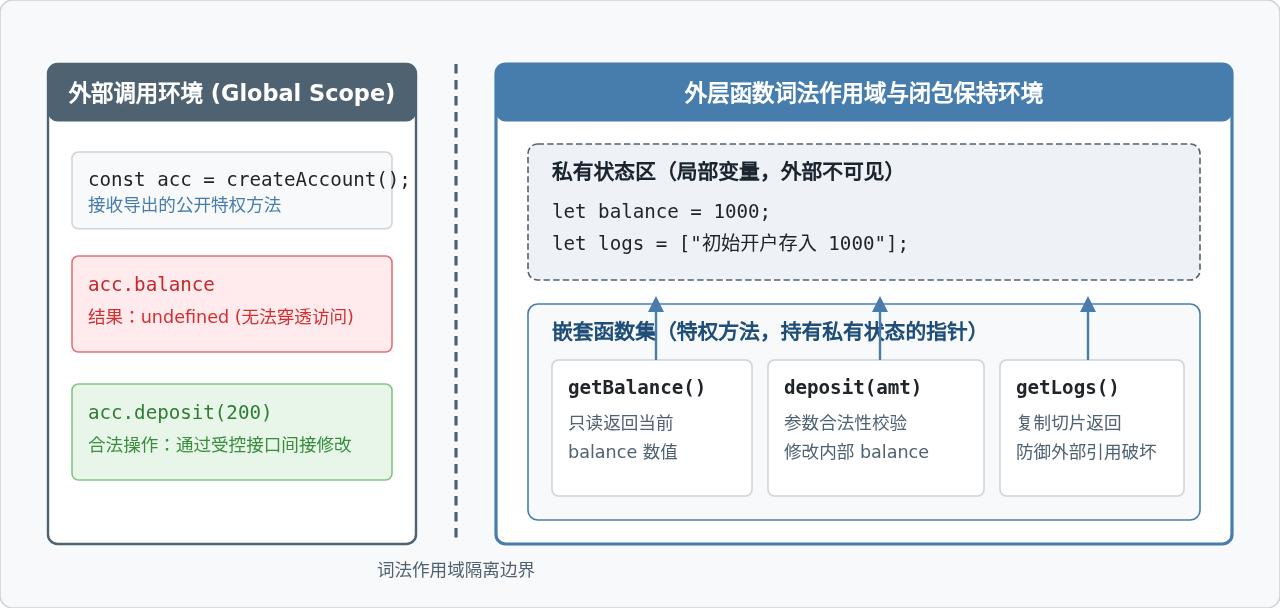
外部代码无法直接穿透作用域去修改局部变量,但可以通过被导出的嵌套函数间接读取或更新该变量。这些能够访问内部私有变量的嵌套函数,通常被称为特权方法(Privileged Methods)。
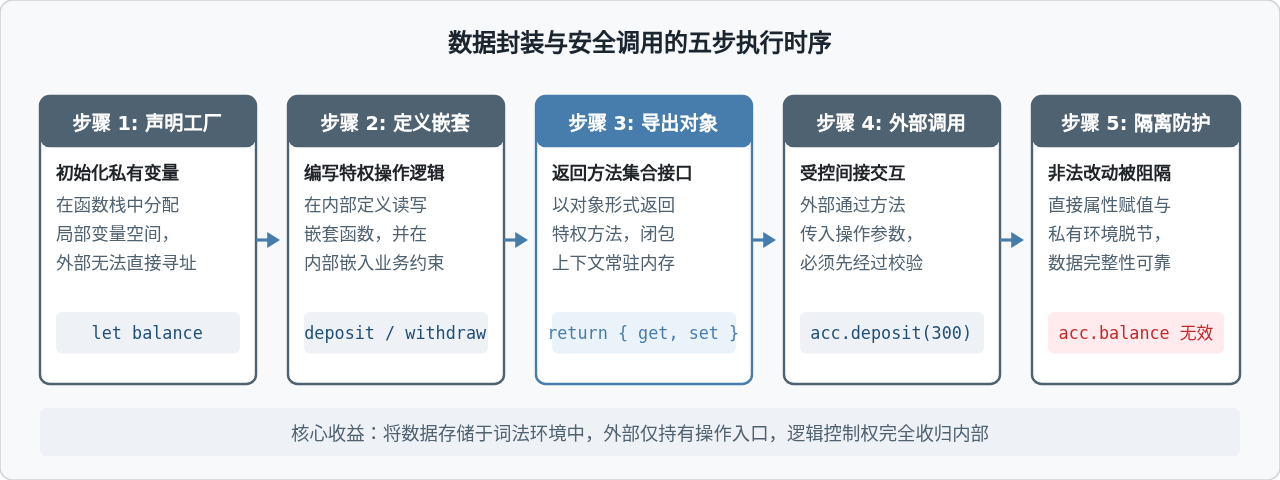
实现私有变量与数据封装的标准步骤
利用嵌套函数进行封装,遵循固定的编码步骤。以银行账户管理为例,需要严格保护余额与操作记录,不允许外部代码随意重写。具体实现步骤如下:
- 定义外层构造函数(或工厂函数):在外层函数体内声明局部变量,这些变量对外部调用者不可见。
- 在内部定义嵌套函数:编写专门负责数据读取、合法性校验、状态更新的子函数。
- 返回接口对象:将嵌套函数作为对象的方法对外暴露,只开放业务允许的有限操作。
下面是完整且可直接运行的代码示例:
function createBankAccount(initialBalance = 0) {
  // 1. 私有变量:仅在外层函数作用域内有效
  let balance = typeof initialBalance === "number" && initialBalance > 0 ? initialBalance : 0;
  const transactionLogs = [`账户创建,初始余额: ${balance}`];

  // 内部辅助校验函数(外部同样无法调用)
  function isValidAmount(amount) {
    return typeof amount === "number" && !Number.isNaN(amount) && amount > 0;
  }

  // 2. 嵌套函数:读取私有变量
  function getBalance() {
    return balance;
  }

  // 嵌套函数:附带业务约束的写入操作
  function deposit(amount) {
    if (!isValidAmount(amount)) {
      console.warn("存款金额无效,必须为大于0的数字");
      return false;
    }
    balance += amount;
    transactionLogs.push(`存款 +${amount},当前余额: ${balance}`);
    return true;
  }

  // 嵌套函数:取款校验与余额更新
  function withdraw(amount) {
    if (!isValidAmount(amount)) {
      console.warn("取款金额无效");
      return false;
    }
    if (amount > balance) {
      console.warn(`余额不足,当前余额为: ${balance}`);
      return false;
    }
    balance -= amount;
    transactionLogs.push(`取款 -${amount},当前余额: ${balance}`);
    return true;
  }

  // 嵌套函数:返回日志的防御性副本
  function getLogs() {
    // 切记:返回浅拷贝数组,防止外部直接 push/splice 破坏内部原始数组
    return [...transactionLogs];
  }

  // 3. 返回包含受控嵌套函数的公开接口对象
  return {
    getBalance,
    deposit,
    withdraw,
    getLogs
  };
}

// 实际使用与验证
const myAccount = createBankAccount(500);

console.log("当前初始余额:", myAccount.getBalance()); // 500

// 尝试直接修改内部变量
myAccount.balance = 999999;
console.log("直接访问 balance 属性:", myAccount.balance); // 999999(这只是对象上新增的一个普通无用属性)
console.log("通过特权方法获取真实余额:", myAccount.getBalance()); // 500(真实私有数据未被更改)

// 执行合法充值与取款
myAccount.deposit(300);    // 成功
myAccount.withdraw(100);   // 成功
myAccount.withdraw(1000);  // 控制台警告:余额不足,当前余额为: 700

console.log("最终余额:", myAccount.getBalance()); // 700
console.log("操作记录:", myAccount.getLogs());
在上面的示例中,外部代码即便写了 myAccount.balance = 999999,也只是给外部返回的接口对象动态添加了一个名为 balance 的普通属性,而外层函数作用域中真正的 balance 变量完全没有受到任何影响。所有后续业务逻辑依赖的都是内部闭包变量,确保了核心数据的安全。
多实例独立性与单例模块模式
掌握了嵌套函数的基本封装之后,在实际项目架构中通常有两种使用形态:创建多个状态互不干扰的独立实例,或者创建全局唯一的单例模块。
1. 多实例的闭包独立性
每次调用外层工厂函数时,JavaScript 引擎都会为该次调用创建全新的词法执行上下文和局部变量副本。因此,通过同一种工厂函数创建的多个实例,各自拥有完全独立的闭包内存空间,彼此修改互不影响:
const accountA = createBankAccount(100);
const accountB = createBankAccount(500);

accountA.deposit(50);
console.log(accountA.getBalance()); // 150
console.log(accountB.getBalance()); // 500 (完全不受 accountA 的影响)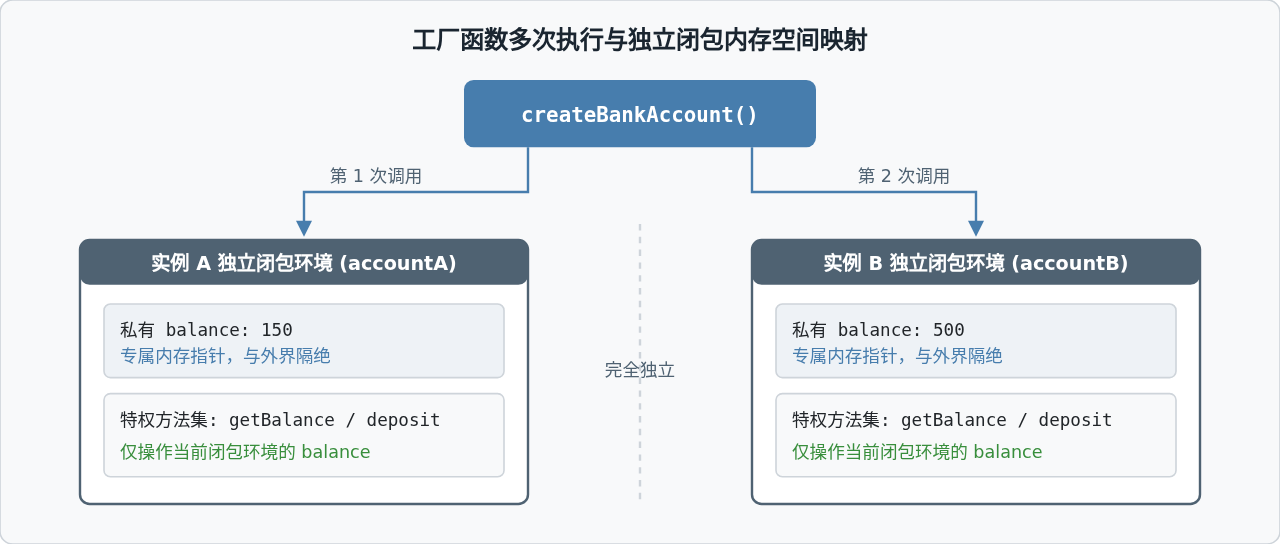
2. 利用 IIFE(立即执行函数)实现单例模块
如果应用只需要一个全局共享的配置管理器或缓存中心,可将外层函数改写为立即执行函数表达式(IIFE)。代码声明完毕后立即执行一次,并把包含嵌套函数的公开接口直接挂载或赋给单例变量:
const AppConfigModule = (function () {
  // 私有配置字典与计数器
  const settings = {
    theme: "light",
    debug: false,
    maxRetries: 3
  };
  let accessCount = 0;

  // 嵌套函数:受控读取
  function get(key) {
    accessCount++;
    return Object.prototype.hasOwnProperty.call(settings, key) ? settings[key] : null;
  }

  // 嵌套函数:带验证的更新
  function set(key, value) {
    if (!Object.prototype.hasOwnProperty.call(settings, key)) {
      console.warn(`未知配置项: ${key}`);
      return false;
    }
    settings[key] = value;
    return true;
  }

  // 嵌套函数:查看调用指标
  function getStats() {
    return { accessCount };
  }

  // 导出单例接口
  return {
    get,
    set,
    getStats
  };
})();

// 使用单例
AppConfigModule.set("theme", "dark");
console.log(AppConfigModule.get("theme")); // "dark"
console.log(AppConfigModule.getStats());   // { accessCount: 1 }
关键陷阱与防御性编程注意点
在利用嵌套函数实现私有变量时,有两个容易被忽视但非常致命的漏洞:
如果私有变量是一个对象(如
let user = { name: "Tom" })或数组,嵌套函数如果直接将该对象返回出去(return user),外部拿到的是该对象的内存地址引用。外部代码虽然无法重置 user 变量本身,但可以直接通过 returnedUser.name = "Jerry" 改变内部对象的属性。因此,凡是涉及对象和数组的读取方法,必须返回浅拷贝(如解构运算符、Object.assign)或深拷贝,切断引用传递。
因为闭包中的嵌套函数始终持有对外层变量的作用域引用,只要外部持有接口对象的引用,整个外层函数的词法环境就永远不会被垃圾回收器(GC)回收。因此,在海量创建短期对象时,不要将庞大的临时数据存放在外层作用域中,或者在对象废弃时主动将外部引用置为
null(例如 myAccount = null;)。
现代 JavaScript 封装方案演进与对比
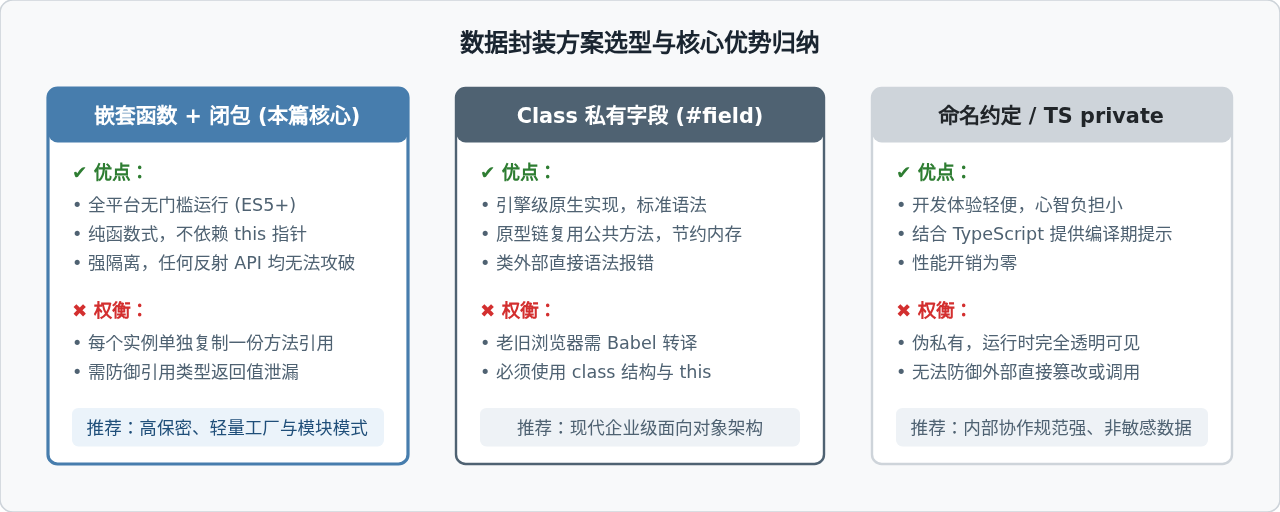
随着 ECMAScript 规范的演进,除了使用“嵌套函数 + 闭包”之外,社区还发展出了 ES2022 原生私有字段(以 # 开头)以及 TypeScript 编译期 private 修饰符。不同方案在运行时特性与适用场景上存在清晰的区别:
| 封装方案 | 底层实现原理 | 真正运行时私有 | 兼容性与支持 | 典型适用场景 |
|---|---|---|---|---|
| 嵌套函数 + 闭包 | 函数作用域链与词法环境保持 | 是(完全无法通过反射突破) | 所有环境(ES3+ 全兼容) | 工厂函数、轻量模块、无类架构、库底层开发 |
| Class 原生私有字段 (#) | 语言引擎底层 Brand 检查机制 | 是(语法级严格错误) | 现代浏览器及 Node 12+ | 面向对象类架构、大规模实例复用原型方法 |
| TypeScript private | 仅在编译阶段进行类型与访问检查 | 否(编译后生成普通属性) | 依赖 TS 编译器 | 纯类型提示约束,不防恶意运行时注入 |
总结
利用JavaScript嵌套函数实现私有变量的核心原理,在于利用外层函数的作用域屏障限制直接访问,同时借助嵌套函数闭包对词法环境的持久引用,只向外界交出受控的操作接口。无论是构建高内聚的业务服务、防御非法篡改,还是编写无需额外编译工具即可安全运行在任何环境下的前端库,嵌套函数与闭包封装都是稳固、清晰且经过长期生产检验的经典方案。
D3.js 比例尺与坐标轴的配置详解
2026-11-05 16:54:46
JavaScript怎么遍历对象的Symbol键和不可枚举属性
2026-11-05 13:13:39
封装一个健壮的JS字符串判空工具函数
2026-11-05 12:16:14
JavaScript合并数组的三种常用方法:concat、扩展运算符与push
2026-11-05 11:22:29
JavaScript立即执行函数(IIFE)是什么及基本语法
2026-11-05 10:51:19