JavaScript读取数组时怎么避免undefined和越界错误
详细讲解在JavaScript中读取数组时避免undefined返回值和越界TypeError错误的实用方案,涵盖边界校验、可选链?.、空值合并??、at方法、解构默认值及安全迭代实践。
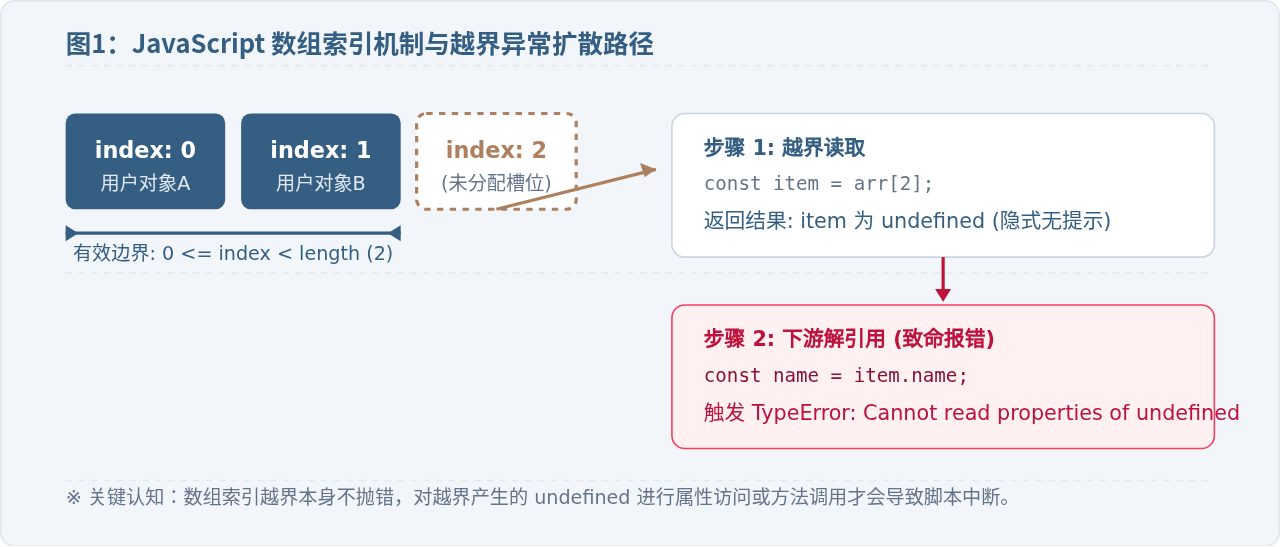
在 JavaScript 中读取数组元素时,当访问的索引超出数组实际范围(如索引小于 0 或大于等于数组长度),JavaScript 并不会像其他静态语言那样抛出类似“IndexOutOfBoundsException”的直接异常,而是直接返回 undefined。真正的错误通常发生在后续逻辑中——当代码假定取出的元素必定存在,并尝试继续读取其属性或调用其方法时,就会立刻抛出致命的 TypeError: Cannot read properties of undefined。解决这一问题的核心在于:在访问前明确范围、在访问中利用现代安全取值操作符(可选链 ?. 与空值合并 ??)、在负向检索时合理使用 at() 方法,并用可靠的迭代结构替代脆弱的硬编码索引。
一、隐式越界:JavaScript 数组的底层行为与异常链条
JavaScript 数组本质上是特殊的对象,数字索引在底层作为对象的属性键存在。读取未定义的索引,与读取一个对象不存在的属性行为完全相同。理解这一机制是防范越界错误的基础。
考虑以下典型场景:
const userList = [
  { id: 101, name: "张三" },
  { id: 102, name: "李四" }
];

// 读取有效索引
console.log(userList[0].name); // 输出: "张三"

// 发生越界读取:userList[2] 为 undefined
const targetUser = userList[2];
console.log(targetUser); // 输出: undefined

// 试图读取 undefined 的属性,导致脚本崩溃
console.log(targetUser.name);
// 抛出错误: Uncaught TypeError: Cannot read properties of undefined (reading 'name')
从代码执行过程可以看出,直接读取越界索引本身是“静默失败”的,但随后对 undefined 值的解引用操作却具有高破坏性。因此,防御越界不仅是防止索引数字超出范围,更是防止非预期的 undefined 进入下游计算链条。
二、防范方案一:前置边界校验(通用基础)
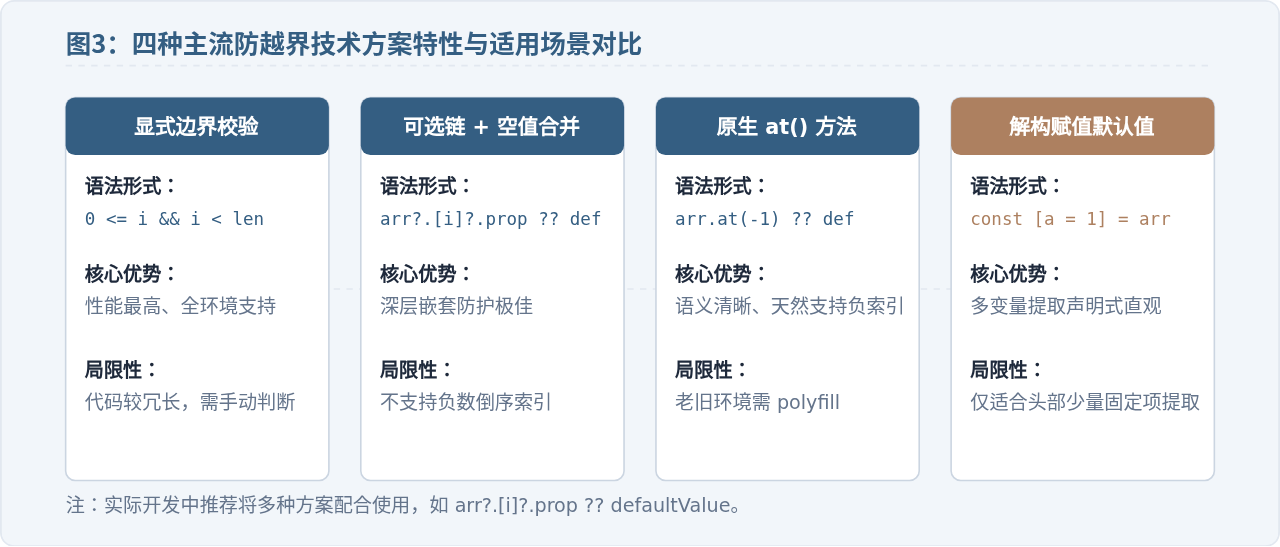
最直接也是性能开销最小的方式是在访问数组前进行显式的范围与类型检查。这在处理外部传入参数、未知输入源或索引来源于动态计算时尤为关键。
1. 完整的边界判断条件
一个严谨的索引范围判断必须同时满足三个条件:目标变量是数组、索引是整数且索引介于 [0, array.length - 1] 之间。
function getElementAt(arr, index) {
  // 1. 验证是否为合法数组且长度大于0
  if (!Array.isArray(arr) || arr.length === 0) {
    return null;
  }
  // 2. 验证索引是否为在界整数
  if (!Number.isInteger(index) || index < 0 || index >= arr.length) {
    return null; // 越界时主动返回可控标记,而非任由 undefined 扩散
  }
  return arr[index];
}

const list = ["A", "B", "C"];
console.log(getElementAt(list, 1));   // 输出: "B"
console.log(getElementAt(list, 5));   // 输出: null
console.log(getElementAt(list, -1)); // 输出: nullif (arr[index]) 判断存在陷阱!如果数组中存储的本身就是假值(例如 0、false、空字符串 "" 或 null),该判断会将有效元素误判为无效。应始终使用 index >= 0 && index < arr.length 检查索引有效性。
三、防范方案二:现代语法糖(可选链与空值合并)
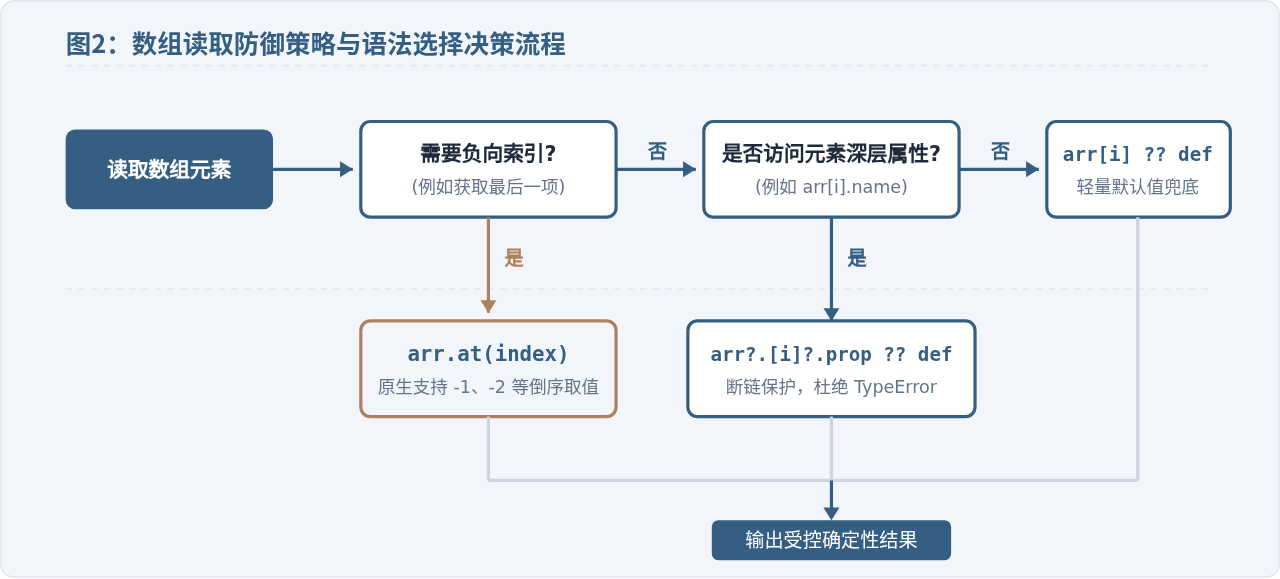
从 ECMAScript 2020 (ES11) 开始引入的可选链操作符(?.)和空值合并操作符(??),是目前处理嵌套数据与数组越界最优雅、最主流的做法。
1. 数组可选链 arr?.[index]
可选链不仅可以作用于普通对象属性(如 obj?.prop),也可以通过方括号语法作用于数组索引:arr?.[index]。当 arr 本身为 null/undefined,或者 arr[index] 结果为 undefined 时,后续调用会被短路并安全返回 undefined,绝不会抛出运行时异常。
const records = [
  { detail: { score: 95 } },
  { detail: { score: 88 } }
];

// 即使索引越界,也不会报错,安全返回 undefined
const thirdScore = records?.[2]?.detail?.score;
console.log(thirdScore); // 输出: undefined
2. 配合空值合并操作符 ?? 提供默认值
单纯返回 undefined 往往不能满足业务需求。配合 ?? 操作符,可以在索引越界时自动降级到预设的兜底默认值:
const colors = ["#ff0000", "#00ff00"];

// 当索引越界(返回 undefined)时,采用兜底颜色
const activeColor = colors[5] ?? "#000000";
console.log(activeColor); // 输出: "#000000"

// 嵌套读取场景
const currentRank = records?.[2]?.detail?.score ?? 0;
console.log(currentRank); // 输出: 0?? 而不是 ||?逻辑或操作符
|| 会在左侧为任意假值(包括数字 0、布尔值 false、空字符串)时强制使用右侧默认值。而空值合并 ?? 仅在左侧为 null 或 undefined 时触发,不会篡改数组中本就存在的有效假值。
四、防范方案三:使用现代方法 Array.prototype.at()
在 ECMAScript 2022 (ES13) 之前,读取数组末尾元素通常写成 arr[arr.length - 1]。这种写法冗长且容易因为漏写 - 1 引发经典栅栏越界。原生 at() 方法彻底解决了负索引读取的痛点。
1. at() 的使用规则与边界表现
- 正数索引:
arr.at(0)等价于arr[0]。 - 负数索引:
arr.at(-1)读取最后一项,arr.at(-2)读取倒数第二项。 - 越界表现:当绝对值超出数组长度范围时(例如空数组调用
[].at(0)或[1].at(-5)),同样安全返回undefined,不会崩溃。
const items = ["Alpha", "Beta", "Gamma"];

// 安全读取末尾元素
console.log(items.at(-1)); // 输出: "Gamma"
console.log(items.at(-2)); // 输出: "Beta"

// 超出范围安全返回 undefined
console.log(items.at(10));  // 输出: undefined
console.log(items.at(-10)); // 输出: undefined

// 配合空值合并操作符实现完全防御
const safeLastItem = items.at(-1) ?? "默认项";
const safeOutOfRange = items.at(99) ?? "无此元素";
console.log(safeOutOfRange); // 输出: "无此元素"
五、防范方案四:解构赋值与默认值
当需要从数组中按位置提取前几个已知元素时,数组解构赋值提供了声明式的默认值机制。如果对应位置越界或值为 undefined,解构赋值会自动套用默认值。
const coordinates = [120.15]; // 只有一个元素的数组

// 解构时指定默认值
const [longitude = 0, latitude = 0, altitude = 100] = coordinates;

console.log(longitude); // 120.15 (取实际值)
console.log(latitude);  // 0 (越界,使用默认值)
console.log(altitude);  // 100 (越界,使用默认值)
这种模式特别适合解析函数入参、配置项或接口返回的定长元组数据,将取值与降级防御合并在单行语句中完成。
六、循环遍历时的越界陷阱与原生替代
很多数组越界问题并不是单次访问引起的,而是发生在 for 循环中。最臭名昭著的是“栅栏错误”(Off-by-one error):误将循环条件写成了 i <= arr.length。
const students = ["小明", "小红", "小刚"];

// 错误示范:i <= students.length 导致最后一次循环 i=3,students[3] 为 undefined
for (let i = 0; i <= students.length; i++) {
  console.log(students[i].trim()); // 循环到最后一轮时崩溃!
}
安全遍历法则:优先使用迭代器与高阶函数
除非在算法中必须对索引步长进行跳跃计算,否则绝大多数日常业务循环都不应手动维护自增计数器 i:
for...of:最推荐的命令式循环,天然在arr.length处停止,支持break与continue。Array.prototype.forEach():函数式遍历,每次只传有效项,无需关心上下界。Array.prototype.map() / filter():针对数据映射与过滤场景,内置越界免疫机制,对稀疏数组的空洞还会自动跳过。- 需要索引时的方案:使用
for (const [index, item] of arr.entries())既能安全获取索引,又能完全规避越界。
// 做法 1:for...of 遍历(推荐)
for (const item of students) {
  console.log(item.trim());
}

// 做法 2:需要索引时的安全遍历
for (const [index, item] of students.entries()) {
  console.log(`第 ${index + 1} 位学生: ${item.trim()}`);
}
七、工程实践:安全读取与排查总结
在大型应用或跨模块通信中,数据结构往往复杂且不透明。建议团队确立以下工程防御规范:
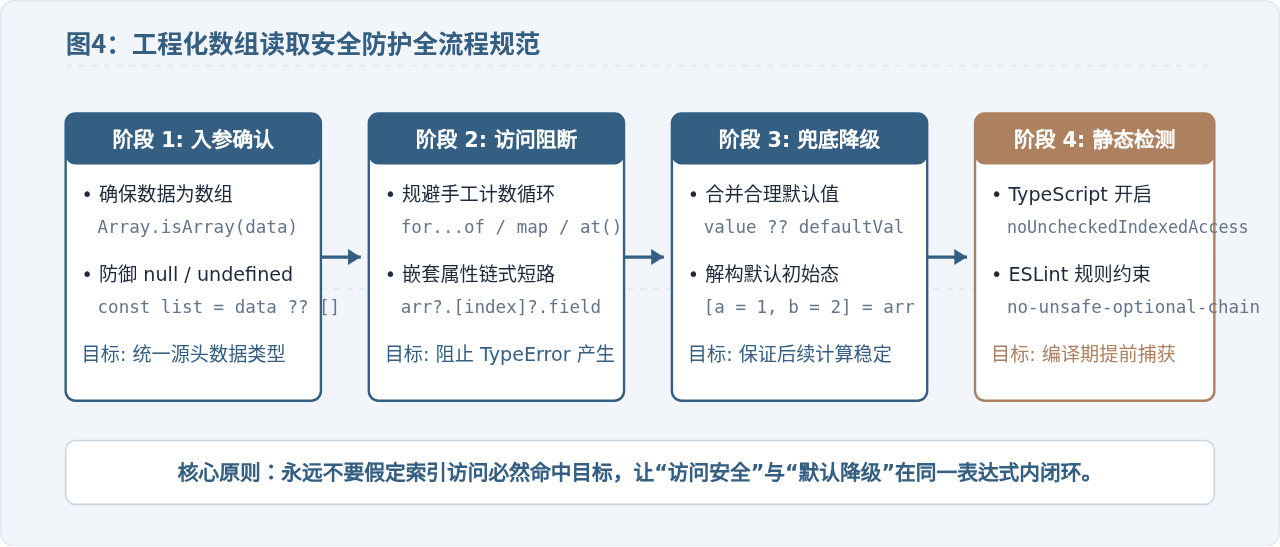
总结与速查清单
| 场景需求 | 推荐代码模式 | 避免的写法 |
|---|---|---|
| 读取常规正数索引并访问属性 | arr?.[i]?.prop ?? defaultValue |
arr[i].prop |
| 读取末尾或倒数第 N 个元素 | arr.at(-n) ?? defaultValue |
arr[arr.length - n] |
| 提取前几个固定项 | const [first = def1, second = def2] = arr |
const a = arr[0]; const b = arr[1]; |
| 顺序处理每个元素 | for (const item of arr) 或 arr.forEach() |
for (let i = 0; i <= arr.length; i++) |
| 动态范围索引校验 | Number.isInteger(i) && i >= 0 && i < arr.length |
if (arr[i]) |
通过合理运用上述语法与规范,可以从根本上杜绝 undefined 值的非预期扩散,确保前端界面与后端 Node.js 服务在面对各种动态数据时保持高健壮性与稳定性。
JavaScript怎么遍历对象的Symbol键和不可枚举属性
2026-11-05 13:13:39
封装一个健壮的JS字符串判空工具函数
2026-11-05 12:16:14
JavaScript合并数组的三种常用方法:concat、扩展运算符与push
2026-11-05 11:22:29
JavaScript立即执行函数(IIFE)是什么及基本语法
2026-11-05 10:51:19
JS对象数组转字符串为什么推荐用JSON.stringify()
2026-11-05 09:40:31