JavaScript Function构造函数基础语法与用法详解
深入解析JavaScript中Function构造函数的基础语法、动态编译机制、独特的作用域链表现以及实际应用场景与安全注意事项。
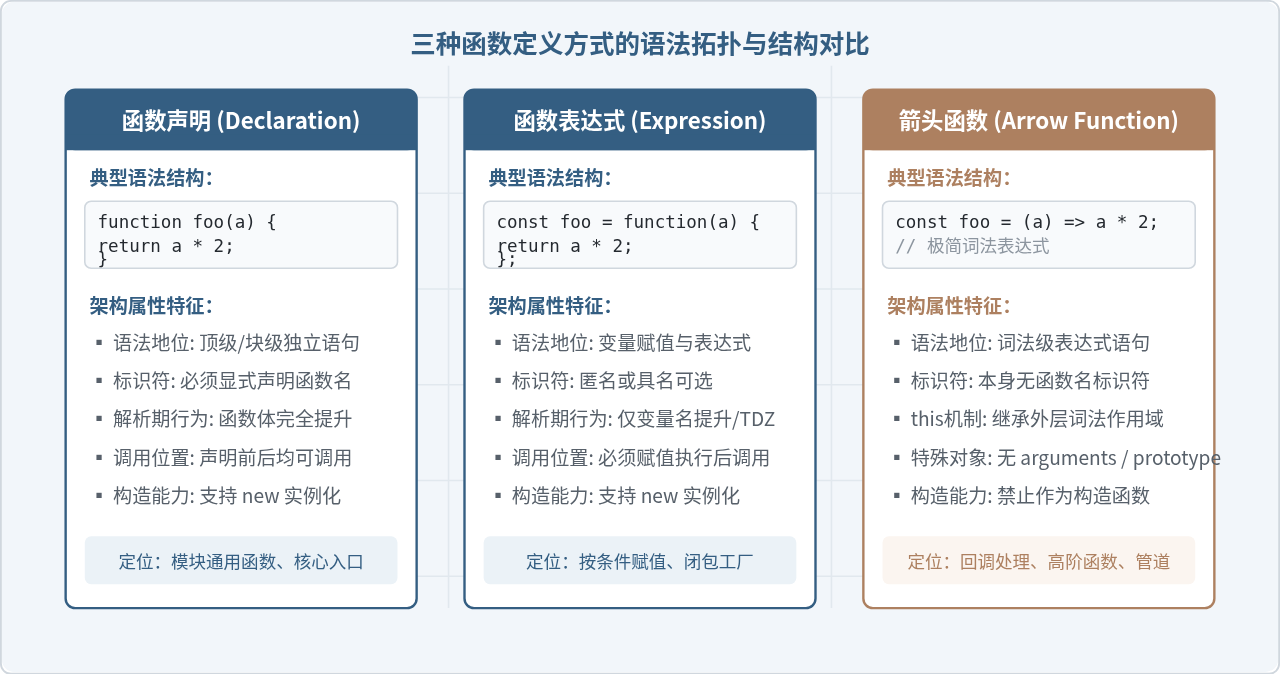
JavaScript 提供了多种定义函数的方式,除常见的函数声明、函数表达式和箭头函数外,内置的 Function 构造函数允许开发者在程序运行时通过字符串动态生成函数对象。本文全面剖析 Function 构造函数的基础传参语法、底层构建过程、与词法闭包截然不同的作用域查找规则,并通过典型开发场景与执行机制评估其适用边界。
一、Function 构造函数的基础语法与参数规则
在 JavaScript 中,每个函数底层都是一个 Function 实例。直接调用或使用 new 运算符调用 Function 构造函数,均能根据传入的字符串参数实时创建并编译出一个新函数。
// 基础语法结构
new Function([arg1 [, arg2 [, ...argN]],] functionBody);
Function([arg1 [, arg2 [, ...argN]],] functionBody);
关于参数的解析机制与格式规范,存在以下几个核心细节:
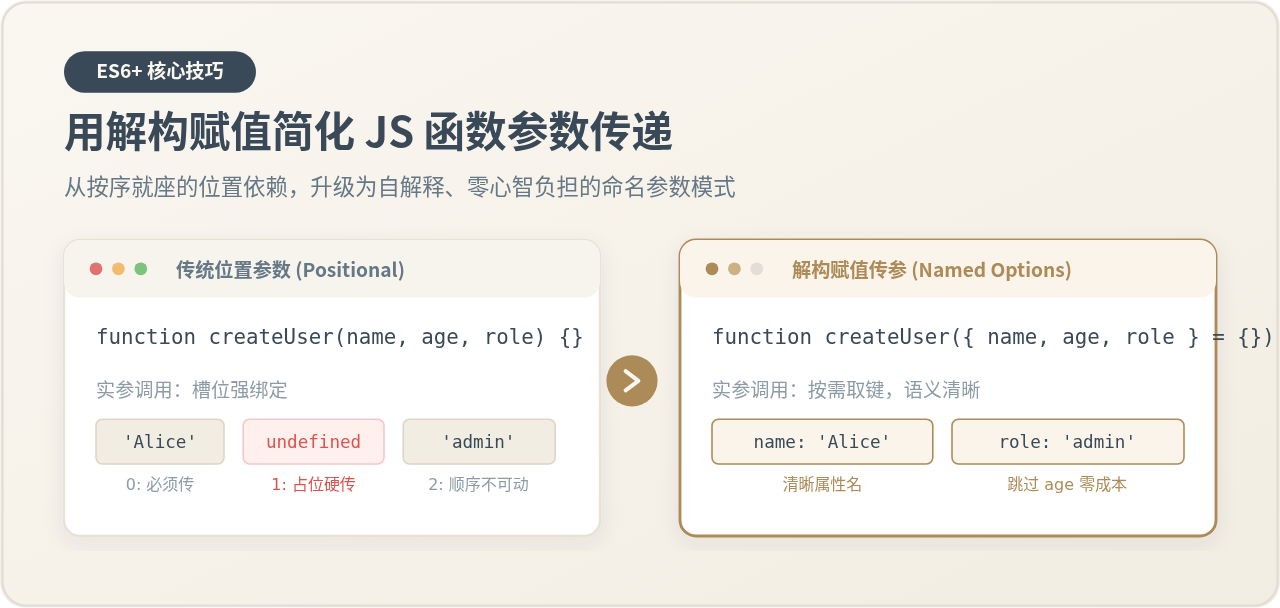
- 参数与函数体的界定:构造函数接收可变数量的参数。最后一个参数始终被视作新函数的执行体(函数体字符串),而前面的所有参数都被依次解析为新函数的形参名称。
- 参数命名的书写形式:形参既可以作为独立参数依次传入,也可以合并为包含逗号的单个字符串。例如
new Function('a', 'b', 'return a + b;')与new Function('a, b', 'return a + b;')完全等价。 - new 操作符的可选性:使用
Function(...)与new Function(...)的效果完全一致,两者均返回新建的函数实例。 - 空函数定义:如果未传入任何参数,将生成一个没有形参且函数体为空的匿名函数。
// 示例 1:分离传递形参
const multiply = new Function('x', 'y', 'return x * y;');
console.log(multiply(4, 5)); // 示例输出:20

// 示例 2:合并逗号传参
const calculateTotal = new Function('price, taxRate', 'return price * (1 + taxRate);');
console.log(calculateTotal(100, 0.08)); // 示例输出:108

// 示例 3:省略形参,仅提供函数体
const getTimestamp = Function('return Date.now();');
console.log(typeof getTimestamp()); // 示例输出:number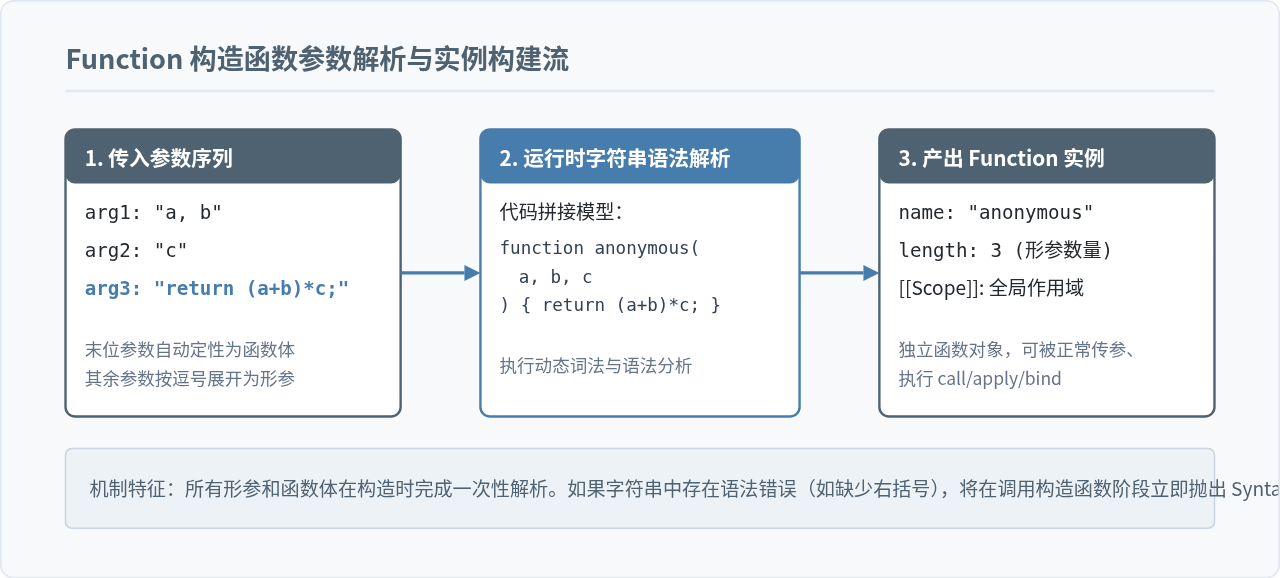
二、作用域机制:脱离局部闭包的关键特性
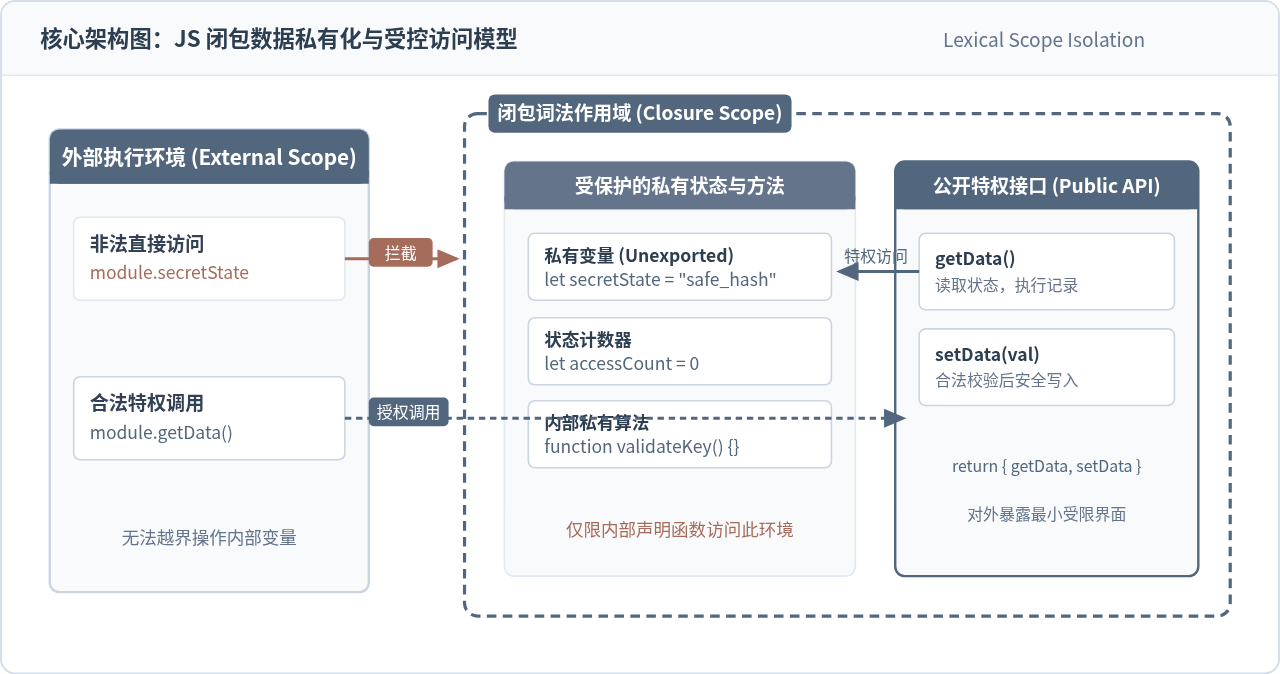
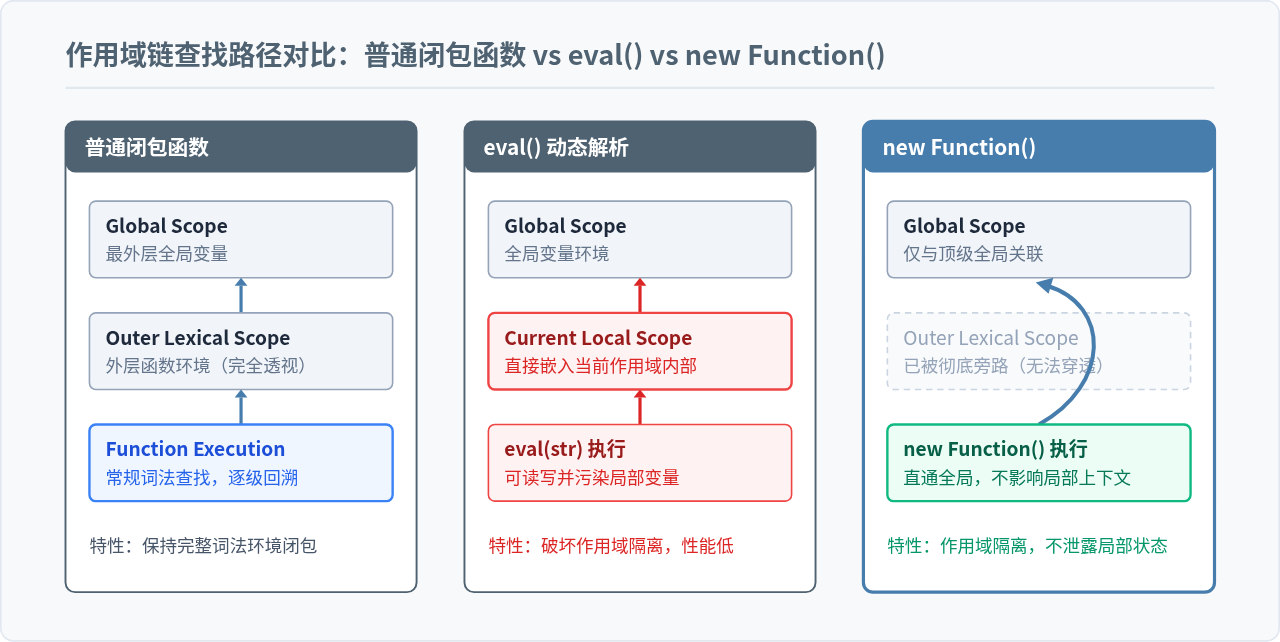
理解 Function 构造函数最关键的核心在于其独特的作用域表现。在常规 JavaScript 代码中,函数声明或表达式在定义时会捕获当前的词法环境,形成闭包,能够自由访问外部函数的局部变量。然而,通过 Function 构造函数创建的函数不会创建对当前词法作用域的闭包,它始终只能在全局作用域中被创建。
这意味着:当该函数被执行时,它只能访问自身内部的局部变量以及全局作用域变量,无法读取其定义处外层嵌套函数的局部变量。
// 作用域对照实验
var globalVar = '全局变量';

function outerScope() {
    var localVar = '局部变量';

    // 常规闭包函数
    const normalFn = function() {
        return localVar; // 正常通过闭包访问外层局部变量
    };

    // Function 构造函数创建的函数
    const dynamicFn = new Function('return typeof localVar !== "undefined" ? localVar : "无法访问局部作用域";');

    console.log(normalFn());  // 示例输出:局部变量
    console.log(dynamicFn()); // 示例输出:无法访问局部作用域
}

outerScope();'use strict' 模式下,使用 let 或 const 在最外层声明的变量不会挂载到全局对象(如 window 或 globalThis)上。此时在 new Function 中直接读取该变量名,将直接触发 ReferenceError: variable is not defined。若需在动态函数中使用全局状态,应显式挂载在 globalThis 上。
三、典型应用场景与实战示例
虽然常规业务开发中应优先使用静态函数,但在需要运行时根据动态配置生成逻辑的场景中,Function 构造函数具备极高灵活性。以下是两类常见生产实践场景:
1. 轻量级模板引擎编译
多数 JavaScript 模板引擎(如早期微模板 Micro-Templating 及类似实现)的核心机制,都是将包含插值占位符的 HTML 模板字符串,转换为一段拼装字符串的 JavaScript 代码,再通过 new Function 生成可重复调用的渲染函数。
// 简易模板编译函数示例
function createTemplate(templateString) {
    // 将 <%= variable %> 替换为变量拼接逻辑
    const sanitizedBody = templateString
        .replace(/[\r\t\n]/g, ' ')
        .split('<%=').join('\t')
        .replace(/((^|%>)[^\t]*)'/g, '$1\r')
        .replace(/\t(.*?)%>/g, "',$1,'")
        .split('\t').join('')
        .split('%>').join("p.push('")
        .split('\r').join("\\'");

    const fnBody = `
        const p = [];
        p.push('${sanitizedBody}');
        return p.join('');
    `;

    // 动态生成渲染函数,接收 data 作为数据上下文
    return new Function('data', fnBody);
}

// 实际使用测试
const tpl = "欢迎您,<%= data.name %>!当前积分:<%= data.score %>";
const render = createTemplate(tpl);

console.log(render({ name: "张三", score: 850 }));
// 示例输出:欢迎您,张三!当前积分:850
2. 动态数学表达式与业务规则求值
在低代码系统、报表公式计算或图表动态配置中,常常需要允许用户配置形如 width * height * 0.85 的自定义公式。使用 new Function 相比 eval 能提供清晰的形参约束与作用域边界。
// 动态公式求解器
function createFormulaEvaluator(formulaStr, paramNames) {
    // 校验输入,只允许基础运算字符与指定变量
    const validCharacters = /^[a-zA-Z0-9_\s\+\-\*\/\(\)\.\,]+$/;
    if (!validCharacters.test(formulaStr)) {
        throw new Error('公式包含非法字符,禁止执行');
    }

    // 编译公式为具体函数
    const evaluator = new Function(...paramNames, `return (${formulaStr});`);
    return evaluator;
}

// 创建一个计算体积的求解器
const calcVolume = createFormulaEvaluator('length * width * height', ['length', 'width', 'height']);
console.log(calcVolume(10, 5, 2)); // 示例输出:100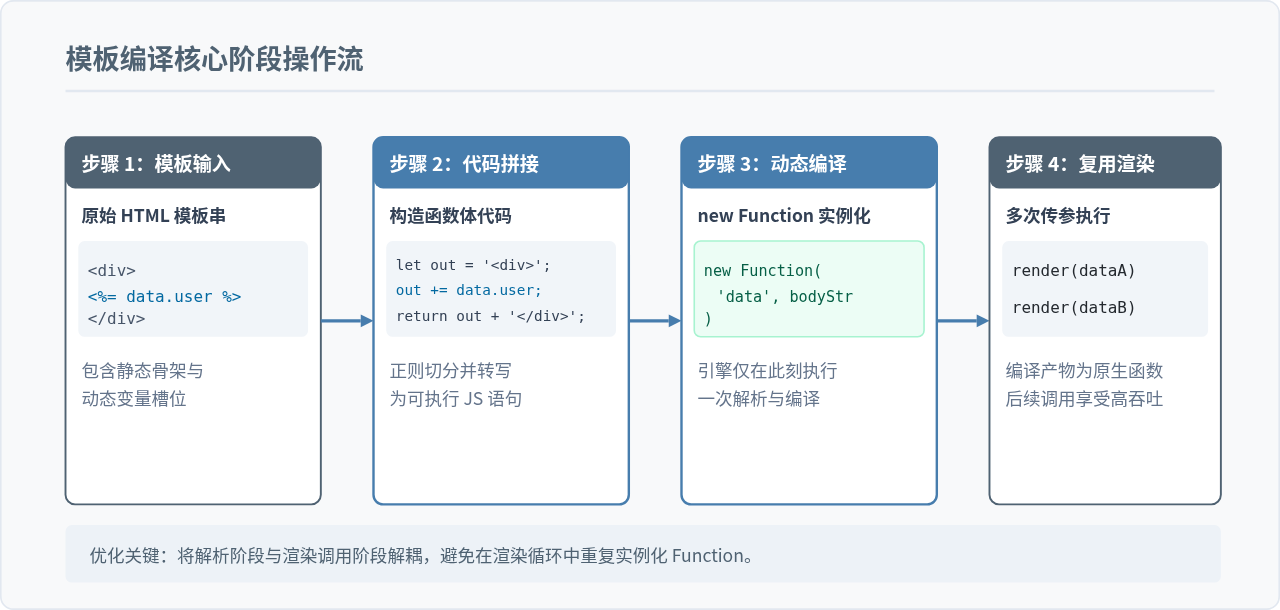
四、性能与安全性注意事项
Function 构造函数功能强大,但其本质与 eval() 同样属于“动态代码执行器”。在生产环境中引入该能力时,必须严格评估以下两项指标:
1. 运行时性能损耗与 JIT 优化受限
普通 JavaScript 函数在脚本加载时完成语法树解析与字节码生成,现代引擎(如 V8)会在热点循环中对其应用即时编译(JIT)优化。而通过 new Function 创建的函数属于运行时动态构建,每次调用构造函数都会显式触发 JavaScript 引擎的解析器和编译器,带来不可忽视的 CPU 开销。
因此,严禁在循环体内部反复调用 new Function(...)。如果必须使用动态生成函数,应将其缓存并在多次执行中反复调用。
2. 安全隐患与代码注入漏洞(XSS)
当动态编译的字符串参数中掺杂了未经严格校验的外部输入时,攻击者可以通过构造恶意闭合语句注入任意 JavaScript 代码,直接导致跨站脚本攻击(XSS)或特权提升。由于动态函数在全局作用域执行,其依然拥有完整的 window、document 或 fetch 等核心 API 访问权。
script-src 'unsafe-eval',浏览器在执行 new Function() 时将直接拦截并报错:Refused to evaluate a string as JavaScript because 'unsafe-eval' is not an allowed source of script in the following Content Security Policy directive。由于开启 'unsafe-eval' 会显著削弱整站的安全防御能力,架构设计时需尽量规避。
五、Function 构造函数与常见替代方案选型
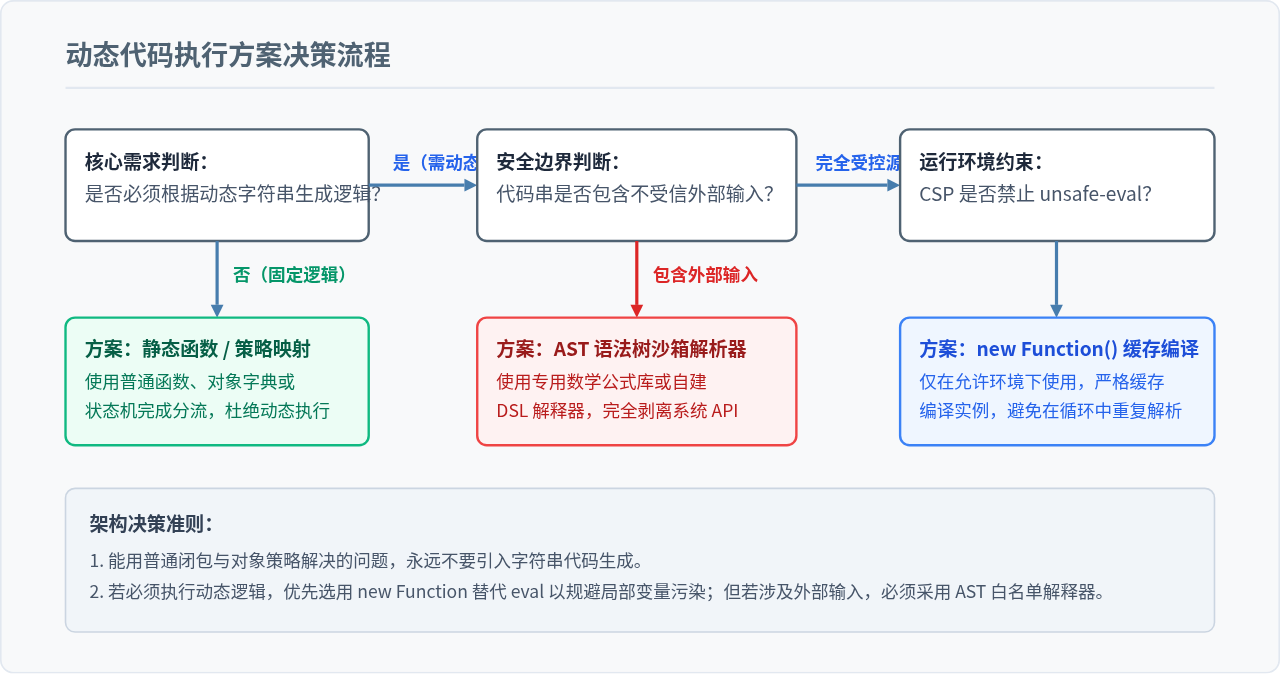
在面对动态计算与规则评估需求时,开发者应当根据输入来源、安全性要求与性能目标,在静态编码、专用解析器与动态编译之间做出理性权衡。
| 技术方案 | 作用域与闭包访问 | 安全性评估 | 执行性能 | 典型推荐场景 |
|---|---|---|---|---|
| 普通静态函数 | 正常保留词法闭包 | 完全安全,静态可控 | 极高(JIT 内联优化) | 所有常规业务逻辑首选 |
| eval() | 直接访问并污染当前局部作用域 | 极高安全风险,易泄露上下文 | 极低(严重阻碍编译器优化) | 现代开发中原则上应全面禁止 |
| new Function() | 隔离局部变量,直达全局作用域 | 受 CSP 限制,存注入风险 | 单次编译后复用性能较高 | 可信内部模板编译、受信规则生成 |
| AST / 专用 DSL 解析器 | 无全局访问权,沙箱受限 | 极高,天然抵御任意代码执行 | 解释执行较慢,但安全可审计 | 用户可配置公式、金融风控表达式 |
JS动态构建复杂嵌套JSON对象的方法
2026-11-05 15:41:52
JS负数取余为什么是负数?详解余数与模运算区别
2026-11-05 13:34:41
JS 解压出现乱码或报错怎么解决?
2026-11-05 12:32:38
JS 中 startsWith、indexOf 与正则判断字符串前缀的对比
2026-11-04 22:19:43
JS解析Excel后怎么将数据转换为JSON格式
2026-11-04 20:58:28