JavaScript函数声明在条件语句中的陷阱与兼容性
深入解析JavaScript在if、switch等条件语句中编写函数声明的历史根源、ES6规范变更、Annex B兼容实现以及现代工程的最佳重构方案。
if 或 switch 块)中直接使用函数声明,是前端开发中最容易引发兼容性故障与变量提升困惑的代码模式之一。本文将明确剖析为什么这种写法在早期标准中属于非法语法、不同浏览器历史引擎如何产生行为分歧、ES6(ECMAScript 2015)在严格模式与松散模式(Annex B)下给出的两套截然不同的执行规则,以及在现代工程中如何彻底杜绝此类陷阱。
1. 问题的根源:从语法非法到浏览器各行其是
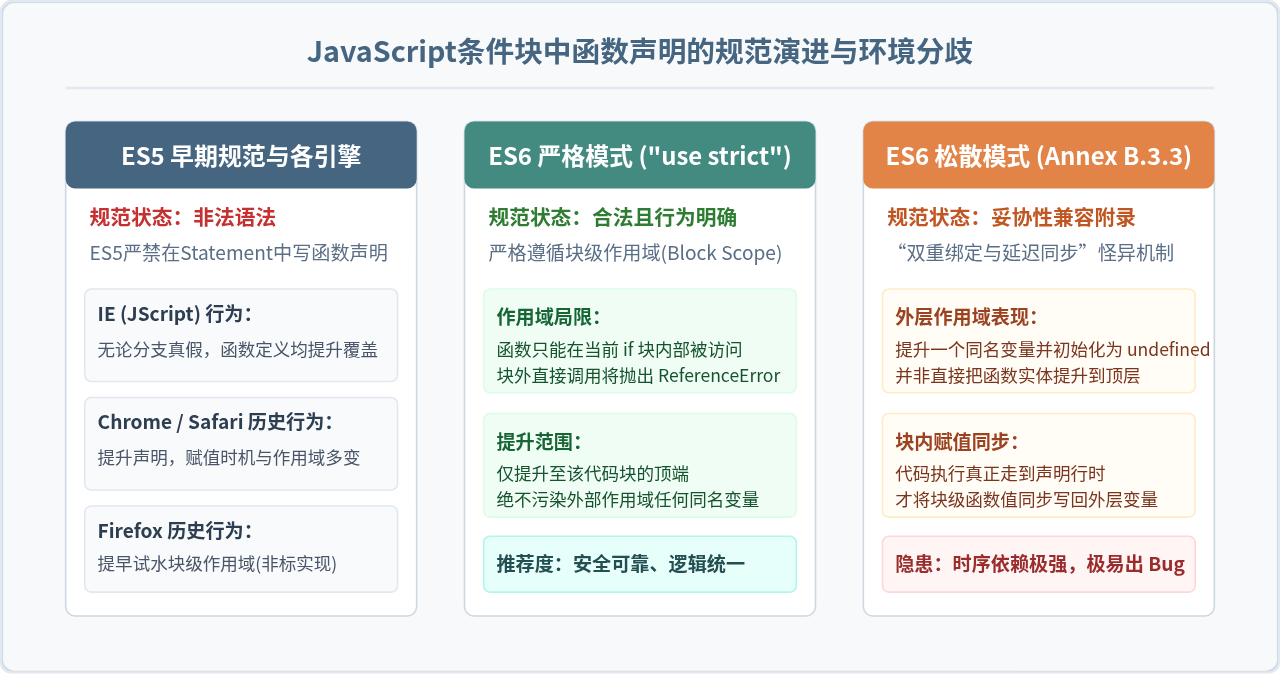
很多开发者直觉上认为:既然可以在函数体内或全局任意位置写 function foo() {},那么将它包裹在一个 if (condition) { ... } 代码块中,自然应该在条件满足时才声明该函数。然而在 ECMAScript 5 及更早的规范中,这种结构根本不符合语法定义。
根据 ES5 规范,函数声明(FunctionDeclaration)只能直接出现在全局代码或另一个函数体的顶层,而不能直接作为语句块(StatementBlock)中的元素。语句块内只允许放置普通语句(Statement),而函数声明并不是普通语句。
if (x) { function foo() {} } 属于语法错误(SyntaxError)。但为了不破坏真实网络中已经大量存在的此类页面,各大浏览器引擎均未抛出语法错误,而是各自实现了一套容错逻辑。
正是因为规范未作统一定义,早期各主流 JavaScript 引擎的实现方案产生了巨大分歧:
- 早期的 Firefox(SpiderMonkey 引擎):将条件语句块内的函数声明当成块级作用域处理,其行为类似于后来的
let,仅在进入该块且条件成立时才生效。 - 早期的 Chrome / Safari(V8 与 JavaScriptCore):将其直接提升(Hoisting)到外层函数作用域或全局作用域,但对提升的是“变量名声明”还是“函数体赋值”存在版本差异。
- 早期的 Internet Explorer(JScript 引擎):不论条件是否满足,直接将块内的函数声明连同函数体完整提升到函数顶部,并无视分支逻辑,后声明的同名函数会直接覆盖前面的函数。
2. 典型故障场景:为什么你的条件判断失效了?
为了直观理解这个陷阱,我们先看一段看似逻辑非常简单的条件分支代码:
function testCondition(flag) {
  if (flag) {
    function greet() {
      return "Hello, True Branch!";
    }
  } else {
    function greet() {
      return "Hello, False Branch!";
    }
  }
  return greet();
}
如果传入 true,预期的返回结果应当是 "Hello, True Branch!";如果传入 false,则预期返回 "Hello, False Branch!"。
各环境下的实际执行结果差异
-
在旧版 IE(IE8 及更早)中:执行
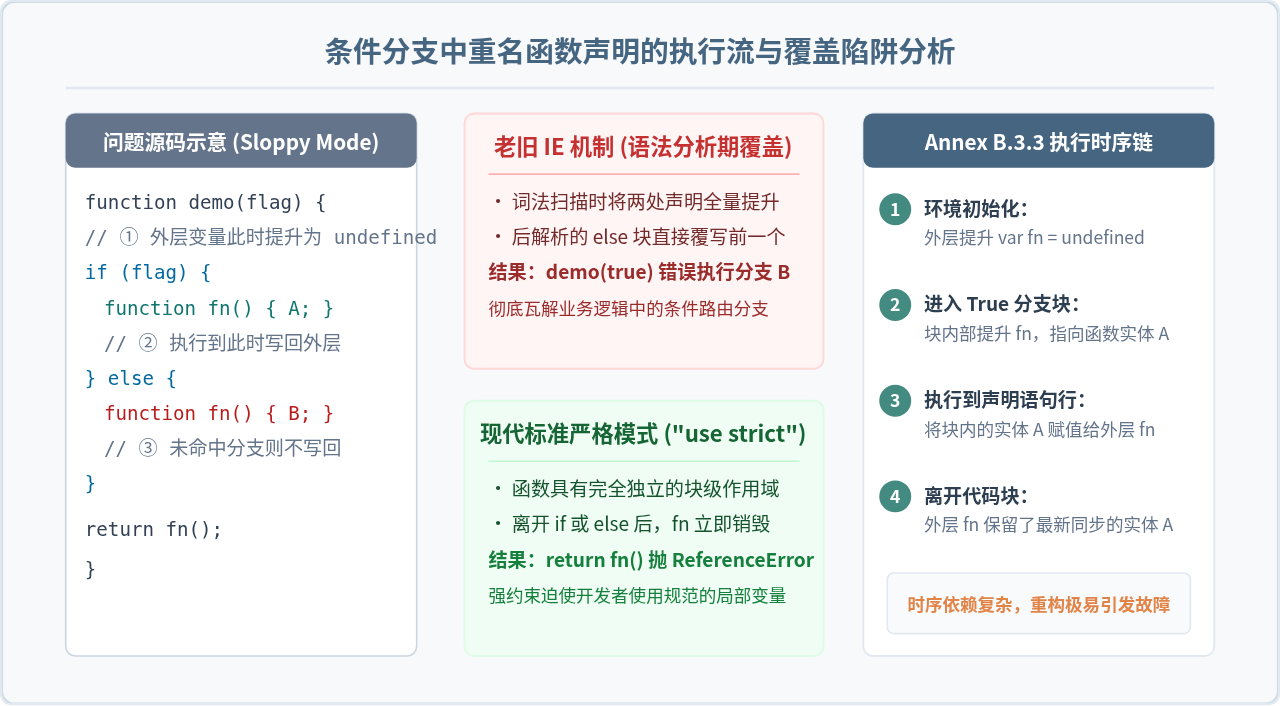
testCondition(true)竟然返回"Hello, False Branch!"!原因在于 IE 将两个函数声明都在预编译期无脑提升,位于后面的else分支中的greet直接覆盖了前面的定义,使得分支条件完全失效。 -
在现代浏览器松散模式(Sloppy Mode)中:执行
testCondition(true)能够返回"Hello, True Branch!",执行testCondition(false)能够返回"Hello, False Branch!"。但是,若在if前面提前调用greet(),会直接抛出TypeError: greet is not a function,因为此时外层变量只被提升为undefined。 -
在现代浏览器严格模式(
"use strict")中:执行testCondition(true)直接抛出ReferenceError: greet is not defined!因为在严格模式下,greet严格局限在条件块内部,退出代码块后该函数便不可访问。
3. 深度解析:ES6 Annex B.3.3 的运行机制
ECMAScript 2015(ES6)正式引入了块级作用域(Block Scope)。为了保证既有网站不崩溃,TC39 委员会在规范附录 Annex B.3.3(针对非严格模式浏览器的特殊规则)中制定了极其繁复的妥协方案。
当浏览器在非严格模式下解析包含块级函数声明的代码时,会同时触发两个维度的操作:
-
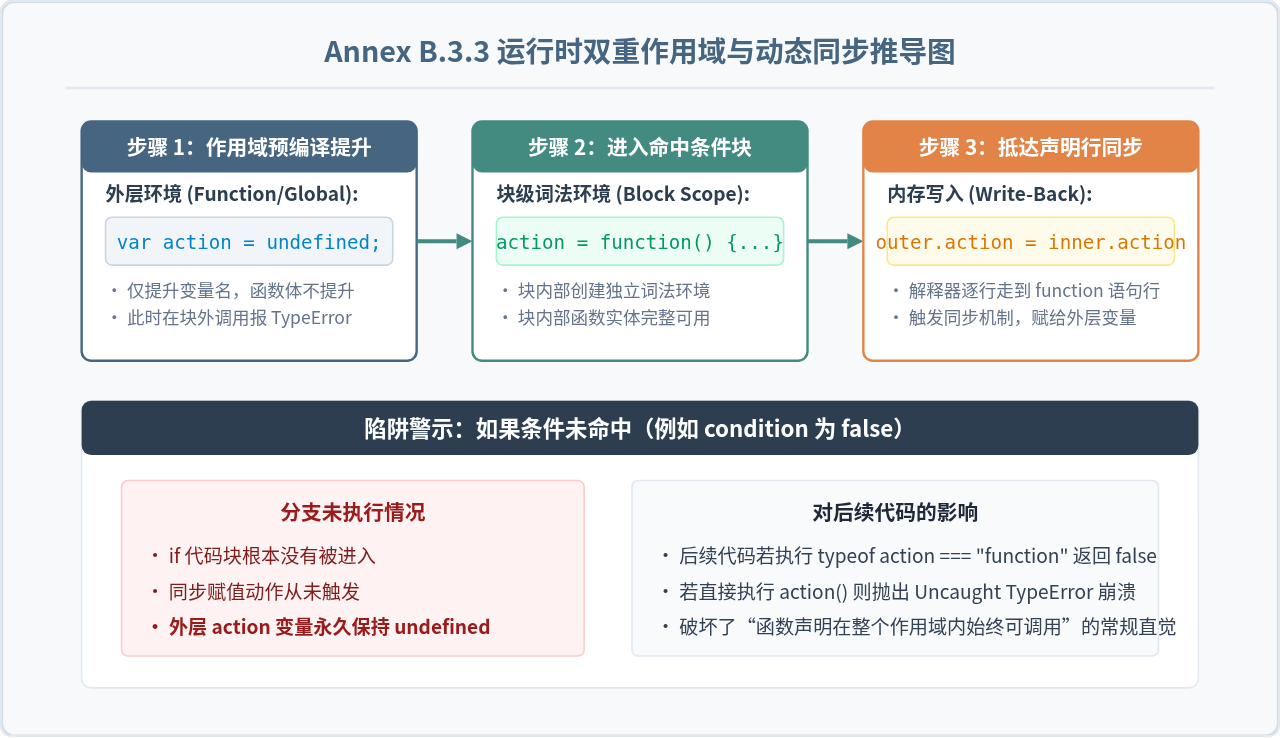
外层作用域绑定(Outer Lexical Binding):在外部函数作用域(或全局作用域)中创建一个与该函数同名的变量绑定,但其初始值被设为
undefined(类似var name = undefined)。 - 块级作用域绑定(Block-level Binding):在该条件语句块被激活时,为块内部创建一个词法作用域,在块内将该标识符绑定为函数对象实体,且在块内发生普通的函数提升。
- 运行时动态写回(Runtime Synchronization):只有当 JavaScript 解释器的执行指针物理地运行到该函数声明所在的那一行代码时,块级作用域里的函数值才会被拷贝写回外层同名变量。
4. 现代标准与构建工具(Babel / 打包器)的行为
在现代工程项目中,我们很少直接手写面向原始 ES5 引擎的松散模式代码,但构建工具和编译器的处理依然会带来意想不到的副作用:
| 运行环境 / 工具 | 默认模式 | 处理方式 | 潜在隐患 |
|---|---|---|---|
ES Module (<script type="module">) |
严格模式 | 严格块级作用域 | 在块外访问会直接抛出 ReferenceError |
| Node.js CommonJS | 视声明而定 | 若无 "use strict" 则遵循 Annex B |
模块顶层条件赋值导致同名变量被覆写或置为 undefined |
| Babel 转译(目标环境为低版本) | 转译为 ES5 | 通常将声明重构为 var fn = function fn() {} |
若存在重名函数声明,转译后赋值顺序可能与本地原生执行不一致 |
| TypeScript 编译器 (tsc) | 强类型检查 | 在严格编译选项下,直接将块内函数声明标为语法错误或警告 | 阻止危险代码进入打包产物 |
5. 最佳实践:如何规范地实现条件函数定义?
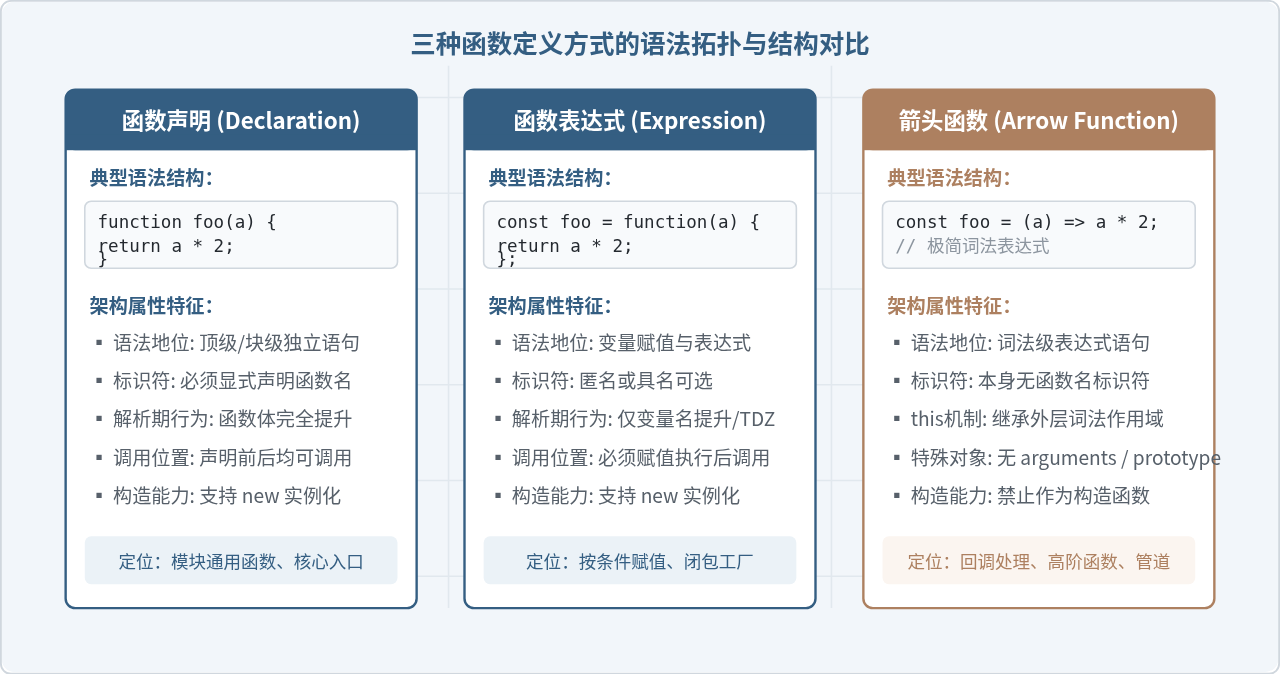
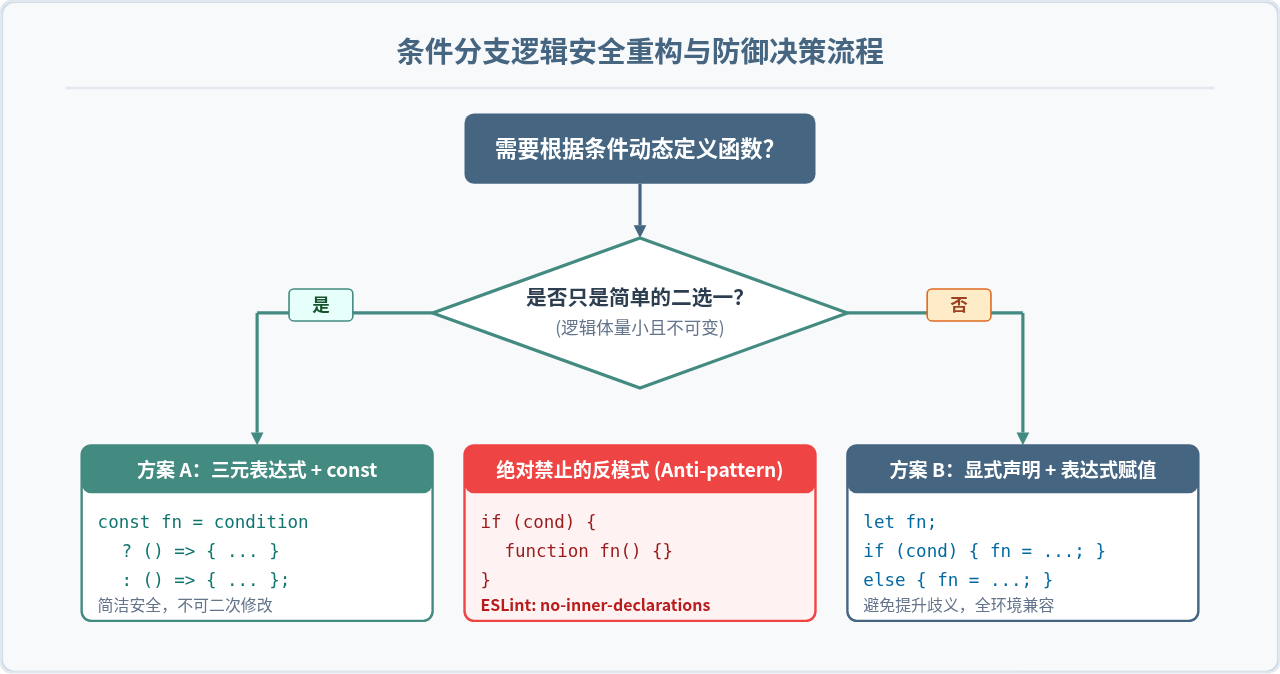
要彻底规避函数声明在条件语句中的所有兼容性怪异行为和变量提升陷阱,核心原则只有一条:绝对不要在任何块级语句(if、else、switch、for、while、try/catch)中使用函数声明语法(Function Declaration)。
方案一:预先声明变量 + 函数表达式(推荐方案)
如果函数需要被外部作用域访问,应当先显式声明一个 let 或 var 变量,然后在条件分支中使用函数表达式(Function Expression)进行赋值:
// 正确做法:变量在函数顶层声明,意图清晰,跨所有浏览器行为 100% 一致
function processData(source, isAdvanced) {
  let transform;

  if (isAdvanced) {
    transform = function(data) {
      return data.trim().toLowerCase();
    };
  } else {
    transform = function(data) {
      return data.trim();
    };
  }

  return transform(source);
}
方案二:使用 const 与三元运算符(不可变绑定)
如果分支结构简单且函数逻辑不需要动态修改,可以使用三元运算符配合 const,实现一次性确定:
// 简洁且不可变
const formatOutput = isJson
  ? (val) => JSON.stringify(val)
  : (val) => String(val);
方案三:策略对象模式(分发解耦)
对于复杂的条件分支(特别是多分支 switch 场景),使用策略对象(Strategy Pattern)将函数组织成映射表,不仅彻底告别条件提升陷阱,还能大幅提高代码扩展性:
// 策略字典模式
const processors = {
  text: (input) => input.toString(),
  json: (input) => JSON.parse(input),
  number: (input) => Number(input),
};

function execute(type, payload) {
  const handler = processors[type] || processors.text;
  return handler(payload);
}
6. 静态检查防线:在工程配置中扼杀隐患
除了依靠开发者的自觉意识,团队工程化中最稳妥的办法是引入静态代码检查规则。在 ESLint 中,默认自带了专门检测此类问题的规则:
// .eslintrc.json 配置规则
{
  "rules": {
    "no-inner-declarations": ["error", "functions"]
  }
}
配置开启后,任何尝试在 if、else、while、for 等代码块内部书写函数声明的代码,都会在提交代码或本地构建时被即刻拦截并报错:
error: Move function declaration to program root (no-inner-declarations)
此外,若在项目中全面启用严格模式(如在打包配置中强制添加 "use strict",或者全面迁移至现代前端工程标配的 ES Modules),所有块级函数都将自动被限制在独立的块级作用域中,彻底消除 Annex B.3.3 带来的延迟同步与外层变量污染。
JavaScript闭包与类(Class)的区别及适用场景对比
2026-11-05 15:48:57
JavaScript入门要学ES6吗?let与箭头函数等新特性解析
2026-11-05 14:49:16
JavaScript 8种数据类型详解:基本类型与引用类型的区别
2026-11-05 14:25:15
怎么在JavaScript中使用async/await优化Ajax异步流程
2026-11-05 13:56:15
JavaScript replace回调函数实现动态正则替换逻辑
2026-11-05 13:52:13