

OpenAPI接口规范对比:在CI中阻止破坏性变更
一次 Pull Request 修改了 openapi.yaml。CI 检查全部通过,接口定义/规范本身有效,Lint 也没有报错,并且已经获得两位评审人员批准。三天后,移动端客户端开始因为空指针异常而崩溃,原因是一个原本存在的响应字段消失了。没有人是刻意删除它的,只是有人在重构过程中重命名了一个属
一次 Pull Request 修改了 openapi.yaml。CI 检查全部通过,接口定义/规范本身有效,Lint 也没有报错,并且已经获得两位评审人员批准。三天后,移动端客户端开始因为空指针异常而崩溃,原因是一个原本存在的响应字段消失了。没有人是刻意删除它的,只是有人在重构过程中重命名了一个属性,而代码评审时没有人注意到这一点。
问题的关键就在这里:这类风险,普通校验器根本无法发现。即使接口定义/规范在格式上完全合法,也仍然可能让所有依赖它的消费者一起出问题。要识别这种风险,最可靠的方式只有一种:把新的接口定义/规范与即将替换的旧版本逐项对比,然后反复确认一个问题——这次修改,会不会导致昨天还能正常工作的客户端今天就失败?这一步对比,就是 OpenAPI diff。把它作为合并门禁(merge gate)接入流程,通常是 API 仓库中最值得增加、投入产出比也最高的一项检查。
OpenAPI diff 实际对比的内容是什么
OpenAPI diff 会接收两个接口定义/规范,也就是 base 和 head,并输出它们之间的差异。Base 一般是目标分支中的接口定义/规范,也就是当前已发布版本。Head 则是 Pull Request 中拟提交的接口定义/规范。一个好的 diff 工具并不会像 git diff 那样只展示文本差异,它能够理解 OpenAPI 的结构,因此可以区分普通编辑与真正破坏契约的修改。
关键区别在于,某些修改是增量式且安全的,例如:
- 新增一个可选请求 parameter
- 新增一个响应字段
- 新增一个全新的接口
- 在请求 body 中新增一个枚举值
现有客户端面对这些修改,通常仍然可以正常工作。它们依旧发送原有的请求内容,也继续读取原本依赖的数据。而另一类修改则属于向后不兼容,这些才是真正危险的变更:
- 删除客户端会读取的响应字段
- 重命名属性(对客户端来说等同于删除再新增)
- 把原本可选的 parameter 改成必填
- 收窄类型,例如把
string改为integer - 删除客户端可能会发送的枚举值
- 删除某个接口或 HTTP 方法
OpenAPI diff 工具的作用,就是扫描两个文档中的每一条路径、parameter、数据模型和响应,并把每一项变化归类到上述类型中。这种分类能力正是它的核心价值。原始的行级 diff 可能会把某个被删除的 required 字段淹没在几十行格式调整中,而结构化 diff 则会直接把它标记为破坏性变更,并指出具体发生在哪个路径下。
如果你希望理解为什么某些变更会破坏契约、而另一些不会,那么关于 API 版本管理和废弃策略的相关指南会更深入地解释这些兼容性规则。而 diff 工具的价值,就是把这些规则自动执行,而不是依赖评审人员临时记忆。
oasdiff:主流开源工具
oasdiff 是很多团队优先选择的开源工具。它是一个单独的 Go 二进制文件,运行速度快,专门用于识别破坏性变更。它支持读取 OpenAPI 3.0 和 3.1 文档,并提供多个子命令,以满足不同的对比需求。
最常用的三个子命令包括:
diff:输出两个接口规范之间的完整差异。breaking:只输出向后不兼容的变更。changelog:生成一份适合阅读的变更列表,列出所有重要修改,不论是否破坏兼容性。
对于合并门禁来说,breaking 是最关键的子命令。将它指向基线接口规范(base spec)和分支接口规范(head spec):
oasdiff breaking base-openapi.yaml head-openapi.yaml --fail-on ERR
base-openapi.yaml 来自目标分支,head-openapi.yaml 来自 Pull Request。breaking 子命令只会输出不兼容的修改。--fail-on ERR 参数会把这条命令变成门禁:当检测到被归类为 ERR 级别的修改时,命令会以非零状态码退出。对于 CI 系统来说,非零退出码就是失败信号。
这个严重级别机制需要提前理解清楚。oasdiff 会把破坏性变更划分为多个等级:ERR 表示高严重级别,通常意味着这类变更会直接导致客户端出错;WARN 表示可能影响部分客户端,是否出问题取决于客户端的实现方式;INFO 则更多是提示信息。实际使用中,边界可以按团队标准来设定。例如,--fail-on ERR 只阻止明确会造成破坏的修改,而 --fail-on WARN 会更严格,把潜在存在风险的修改也一并拦截。
如果你需要的是一份便于阅读的变更摘要,用于 changelog 或 PR 评论,而不仅仅是通过或失败的状态,那么可以使用 changelog 子命令:
oasdiff changelog base-openapi.yaml head-openapi.yaml
oasdiff 还有一些很实用的设计细节。它支持在 path 参数重命名时进行接口匹配,因此当路径其他部分完全相同时,不会把 {userId} 改成 {id} 误判为“删除后新增”。它还可以在比较前合并 allOf 数据模型,减少继承关系带来的噪声。另外,它支持多种输出格式,不仅限于纯文本,还可以输出 HTML、JSON、YAML 和 Markdown,这让结果更容易接入 CI 注释或自动生成 changelog。作为一个接入流水线只需几分钟、且对破坏性变更识别足够严格的工具,它非常适合作为首选方案。
openapi-diff:适合 JVM 技术栈的替代方案
如果你的技术栈本身基于 JVM,那么 OpenAPITools/openapi-diff 是一个很适合的替代选择,也值得了解。它是一款基于 Java(Java 8 及以上)的工具,可以对比两个 OpenAPI 3.x 接口规范,并把结果渲染为 HTML、Markdown、AsciiDoc、JSON 或控制台文本。你既可以通过打包好的 jar 文件运行,也可以使用 Maven、Homebrew 或 Docker 镜像,因此能够适配多种构建环境。
它会深入比较 parameter、响应、接口和 HTTP 方法,并明确区分兼容修改与破坏兼容性的修改。其 CLI 用法也比较直接:
openapi-diff old-openapi.yaml new-openapi.yaml --fail-on-incompatible
--fail-on-incompatible 这个参数会在修改破坏向后兼容性时返回非零退出码,这正是合并卡点需要的行为。如果你希望只要发生任何变化都报错,可以使用更严格的 --fail-on-changed;如果你只想得到一个便于脚本处理的简洁结果,则可以使用 --state 模式,它只输出 no_changes、compatible 或 incompatible。
它的优势在于输出结果的可读性。HTML 和 Markdown 报告通常整洁且详细,因此当你需要一个真正适合人工阅读的 diff 报告,而不仅仅是 CI 的退出状态时,openapi-diff 会是一个很好的选择。相对的代价是它依赖 JVM,启动成本也比 Go 二进制工具更高。如果团队本身已经在使用 Java,那么这项成本几乎可以忽略,工具可以直接接入。如果不是,oasdiff 通常会更轻量。两者都能有效解决破坏性变更识别的问题,选择更适合当前运行环境的即可。
把 diff 接入 CI 作为合并门禁
手动执行 diff 不能真正防止问题,因为一旦忘记运行,破坏性变更仍然可能被发布。门禁必须放在流水线里,并且在每个修改了规范的 Pull Request 上自动触发。
在 CI 中,一个实际问题是你需要同时拿到两个版本的规范:目标分支的 base 版本,以及当前 PR 的 head 版本。检出 PR 后可以直接得到 head。base 则可以直接从 git 历史中提取,而无需额外再检出一次:
name: openapi-diffon:pull_request:paths:- "openapi.yaml"jobs:breaking-changes:runs-on: ubuntu-lateststeps:- uses: actions/checkout@v4with:fetch-depth: 0- name: Get base specrun: git show origin/${{ github.base_ref }}:openapi.yaml > base-openapi.yaml- name: Install oasdiffrun: |curl -fsSL https://raw.githubusercontent.com/oasdiff/oasdiff/main/install.sh | sh- name: Diff for breaking changesrun: oasdiff breaking base-openapi.yaml openapi.yaml --fail-on ERR
这里有几个关键点。fetch-depth: 0 会拉取完整历史,以确保 git show 能访问到基线分支。git show origin/ 这一行会直接读取目标分支上的规范并写入文件,不需要额外克隆仓库。paths 过滤器表示只有在规范实际发生变化时才运行这项任务,避免无关 PR 增加额外开销。最后一步就是门禁:如果 oasdiff breaking 发现了 ERR 级别的变更,就会以非零状态码退出,任务失败,PR 在合并前会清楚显示检查未通过。
这样一来,开发者在代码仍处于 review 阶段时,就能明确看到是哪一项修改破坏了兼容性,以及具体出现在什么路径下。这正是它的核心价值:在代价最低的时候发现兼容性问题,而不是等到线上用户提交崩溃报告后才发现。
当然,并不是所有破坏性变更都是错误。有时你确实是在发布一个经过审慎设计的大版本,这类变更本身就是有意为之。比较推荐的做法是默认拦截所有破坏性修改,对确需放行的情况设置显式覆盖方式,例如为 PR 添加标签、提升 info.version 版本号,或执行一个单独且经过批准的工作流。这样可以确保兼容性中断始终是明确决策,而不是评审中遗漏的意外。关于何时应该通过新主版本引入破坏性变更、何时应尽量避免,API 版本策略相关资料有更完整的说明。
Diff 无法解决的缺口
这也是上述所有工具都存在的限制,而且是非常重要的限制。Diff 只是在比较两个文件。它只能告诉你新文档相对于旧文档是否保持向后兼容,却无法证明当前运行中的服务是否真的符合其中任意一个文档。
这又是另一种失效方式,也是线上环境中最棘手的问题之一。规范写明会返回 created_at 字段,但在三个迭代前,实际实现已经悄悄不再返回它。规范声明某个接口会返回 200,但在一个从未测试过的分支条件下,线上服务实际返回的是 500。由于两个版本的规范本身没有差异,所以 diff 检查可以完全通过。然而,契约和代码已经不一致。静态 diff 无法知道这一点,因为它从未真正调用过 API。
要弥补这个缺口,就需要针对运行中的 API 执行契约测试,而不只是对契约文件本身做 diff。你需要根据规范生成测试,在实际运行的服务上执行,并断言响应结构与文档中定义的模型一致。这就是契约测试,它能够发现文档与实际发布程序之间的不一致。
使用 Apifox 和 Apifox CLI 补齐这一环
Apifox 就是为这个闭环设计的,因此它更适合作为 diff 步骤的补充,而不是替代。你可以把 OpenAPI 规范导入或同步到 Apifox 项目中,随后由 Apifox 基于规范直接生成测试场景,断言规则则来自数据模型。这些测试会校验实际响应是否符合文档定义的类型、必填字段和状态码。你可以通过可视化方式构建和维护这些场景,而不必手动维护一套独立测试脚本,从而减少契约变化后脚本与实际脱节的问题。
由于 Apifox 把设计、Mock 和测试统一在同一个工作区中,规范可以始终作为这些环节的唯一事实来源。你可以下载 Apifox 并导入现有规范,在自己的 API 上验证这一流程。如果你还在处理规范跨版本管理问题,那么关于使用 Git 管理 OpenAPI 规范版本的教程,也可以与这一工作流配合使用。
Apifox CLI 则用于在流水线中以无头模式运行这些测试场景。它是一个 npm 包:
npm install -g apifox-cli
你可以通过测试场景 ID 执行测试,指定要验证的环境,并输出适合 CI 使用的报告:
apifox run --access-token $APIFOX_ACCESS_TOKEN -t
访问令牌用于运行认证,应保存在 CI 的 secret 中,不能提交到仓库文件里。-t 用于指定测试场景,-e 用于指定环境,-r junit,cli 会同时输出机器可读的 JUnit XML 和便于查看的终端日志。你不需要手动猜测这些 ID,可以直接从 Apifox 中测试场景的 CI/CD 页面复制完整命令,里面已经包含实际的场景和环境 ID。如果需要查看全部参数,也可以参考完整 CLI 文档,或者直接运行 apifox run --help。
这种门禁方式与 diff 的原理一致。当断言失败,也就是实时响应不再符合契约时,apifox run 会以非零状态码退出。CI 会据此将该步骤标记为失败,并阻止合并。无需额外配置。只要这个执行步骤还在流水线中,契约回归就会像破坏性 diff 一样中断流程。
完整的合并前检查流程
把这两部分结合起来,就可以得到一条能够覆盖两类风险的流水线。diff 负责通过读取接口规范,发现可能导致客户端崩溃的破坏性变更;契约测试则通过调用运行中的 API,发现服务是否已经不再遵守规范。它们可以作为两个独立任务运行:
jobs:breaking-changes:runs-on: ubuntu-lateststeps:- uses: actions/checkout@v4with:fetch-depth: 0- run: git show origin/${{ github.base_ref }}:openapi.yaml > base-openapi.yaml- run: curl -fsSL https://raw.githubusercontent.com/oasdiff/oasdiff/main/install.sh | sh- run: oasdiff breaking base-openapi.yaml openapi.yaml --fail-on ERRcontract-conformance:runs-on: ubuntu-lateststeps:- uses: actions/checkout@v4- uses: actions/setup-node@v4with:node-version: "20"- run: npm install -g apidog-cli- name: Run contract testsrun: |apidog run --access-token "$APIDOG_ACCESS_TOKEN" -t 605067 -e 1629989 -r junit,cli --out-dir ./apidog-reportsenv:APIDOG_ACCESS_TOKEN: ${{ secrets.APIDOG_ACCESS_TOKEN }}- name: Upload reportif: always()uses: actions/upload-artifact@v4with:name: apidog-reportpath: ./apidog-reports
这两个任务可以并行执行。diff 任务只读取文件,除了 git 之外不依赖其他环境,因此通常几秒内就能完成。一致性校验任务则需要一个可访问的部署环境,所以一般会针对 staging 版本执行。上传报告步骤中的 if: always() 可以确保即使测试失败,报告也依然会被保留,而这恰恰是在失败时最需要查看的内容。如果任意任务失败,PR 就会被阻止合并。关于如何在实际流水线中接入 CLI,Apifox CLI 的 GitHub Actions 指南以及更完整的 CI/CD 指南中有更详细的配置说明。
开发必备:API 全流程管理工具 Apifox
在以上流程之外,Apifox 也是一个对开发过程本身很有帮助的效率工具。它集 API 文档、调试、设计、测试、Mock 和自动化测试于一体,适合用于提升研发协作效率。
如果你正在开发项目,可以尝试它简洁直观的界面。它兼容 Postman 和 Swagger 数据格式,导入现有数据比较方便,即使是刚开始接触相关工具的用户也能较快上手,点击这里即可注册使用。
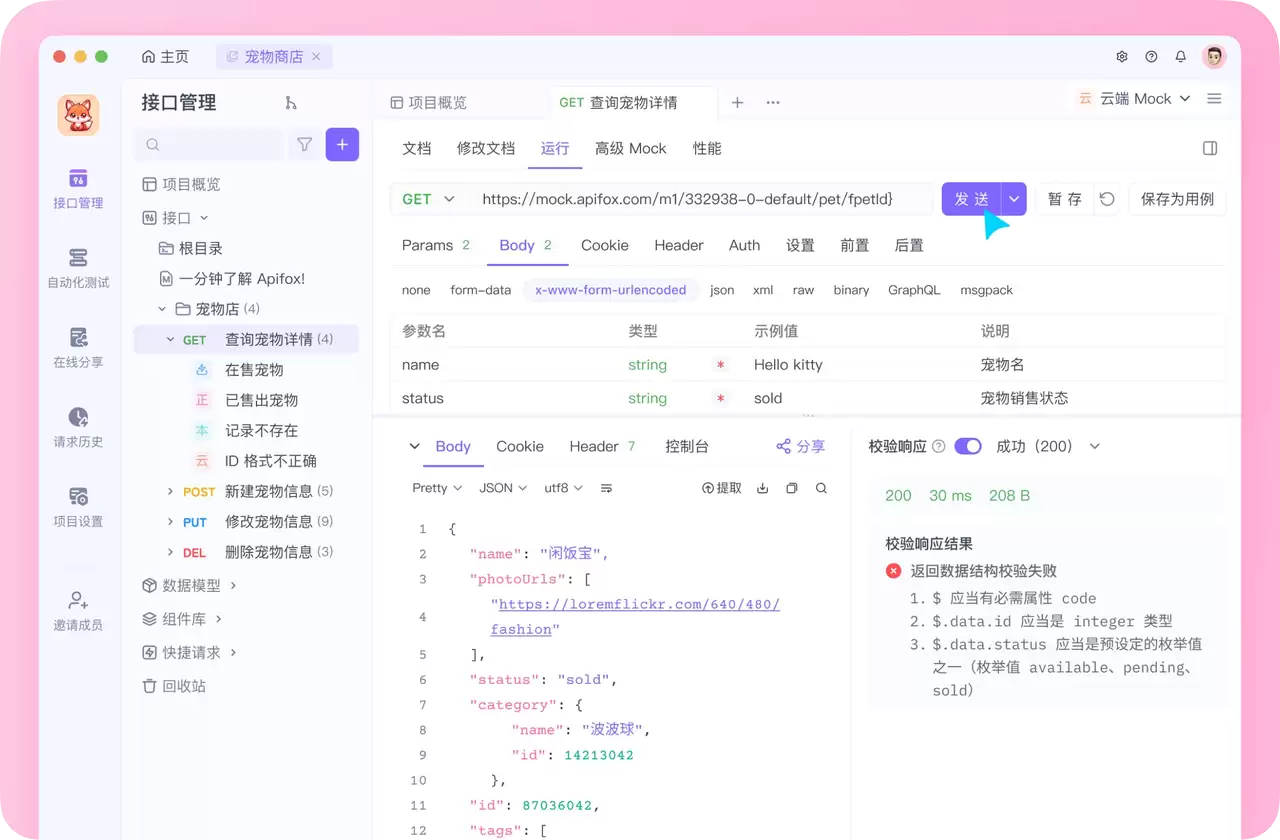
此外,除了个人和常规团队使用场景之外,对于有更高安全合规要求、或者需要在内网环境中协作的企业,Apifox 也提供可定制的私有化部署方案。