

Steam壁纸引擎遭黑客利用 带毒壁纸窃取玩家账号
黑客将恶意程序藏入Steam壁纸引擎创意工坊的应用程序壁纸中,利用可执行文件植入暗彗星后门,盗取Steam账号并传播信息窃取木马、挖矿程序等恶意软件。攻击主要针对中俄用户,卡巴斯基已查获数十个带毒壁纸,部分下载量数万次。Steam已下架相关壁纸,但威胁仍在持续。
如果你正在使用 Wallpaper Engine(壁纸引擎),近期建议提高警惕。卡巴斯基安全研究人员发现,有黑客将恶意程序秘密植入 Steam 创意工坊的壁纸安装包中,目的明确:盗取 Steam 账号,并进一步向电脑注入更多恶意软件。此类攻击之所以得逞,主要原因是 Steam 平台上的壁纸引擎用户规模庞大,不法分子利用创意工坊的高人气,诱导用户下载看似无害的壁纸,实则暗藏恶意代码。
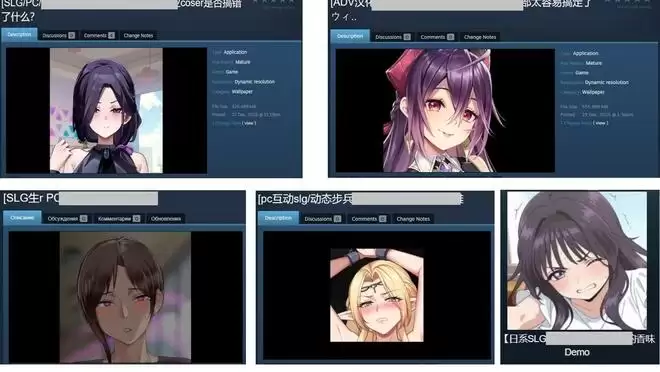
攻击原理:应用程序壁纸成为感染载体
先解释攻击成功的关键:普通壁纸通常是 JPEG、PNG 等图片文件,但壁纸引擎中的“应用程序壁纸”本质上是可在 Windows 系统下直接运行的可执行文件——与普通软件一样,双击即可启动。这为黑客提供了绝佳的藏毒手段。尽管壁纸引擎也支持其他格式,但本次攻击的主要突破口正是这类“应用程序壁纸”。
感染过程:暗彗星木马与控制劫持
一旦用户启动受感染的壁纸,程序会在设备中植入一款属于暗彗星(DarkKomet)恶意软件家族的后门程序。同时,它会静默安装被篡改的系统库文件,专门盗窃 Steam 登录凭证,劫持账号的在线会话。攻击者接管账号后,会利用该账号上传更多带毒壁纸,继续感染其他电脑——形成滚雪球般的恶性循环。
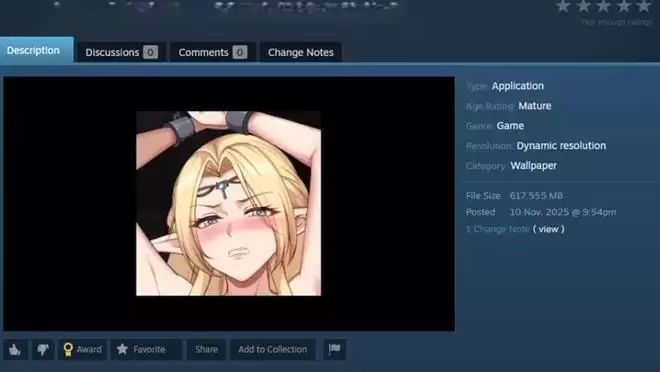
更广泛的威胁:多款恶意软件并行作案
值得关注的是,卡巴斯基还在受污染文件中检测到多款其他恶意程序:包括 Lumma、Vidar 等信息窃取木马,加密货币挖矿程序,僵尸网络加载器,以及多种勒索病毒。这表明不止一个网络威胁团伙在滥用壁纸引擎这一攻击渠道——实施攻击的很可能是多名独立黑客,而非单一组织。
影响范围与现状:主要针对中俄,全球多国出现受害案例
研究人员在 Steam 创意工坊中查获了数十个被篡改的壁纸安装包,其中部分下载量已达数万次。从现有数据看,此次攻击主要针对中国与俄罗斯用户,但德国、新加坡、加拿大、中国香港、印度也出现了受害案例。Steam 平台已下架卡巴斯基上报的恶意壁纸,但研究人员提醒:黑客很可能已制作出新的带毒壁纸并再次上传。
安全建议:持续防范,及时查杀
因此,请不要将此事视为已结束的单一安全事件——它本质上是一类持续存在的网络威胁。如果你近期从不知名创作者处下载过交互式或应用程序类壁纸,建议立即对设备进行全盘病毒查杀,并修改你的 Steam 账号密码。如果尚未启用 Steam Guard,请尽快开启。今后下载壁纸时,尽量选择口碑良好、拥有大量社区真实评价的创作者作品,避免点击来路不明的“炫酷壁纸”。