JS 开发 App 的热更新实现原理与合规性风险提示
深入解析基于 JavaScript 开发移动应用的热更新底层实现原理,涵盖原生容器沙盒寻址、Bundle 动态加载、差量验签与容灾回滚全链路工程实践,并系统梳理 Apple App Store 2.5.2 条款、Google Play 策略及国内监管合规边界。
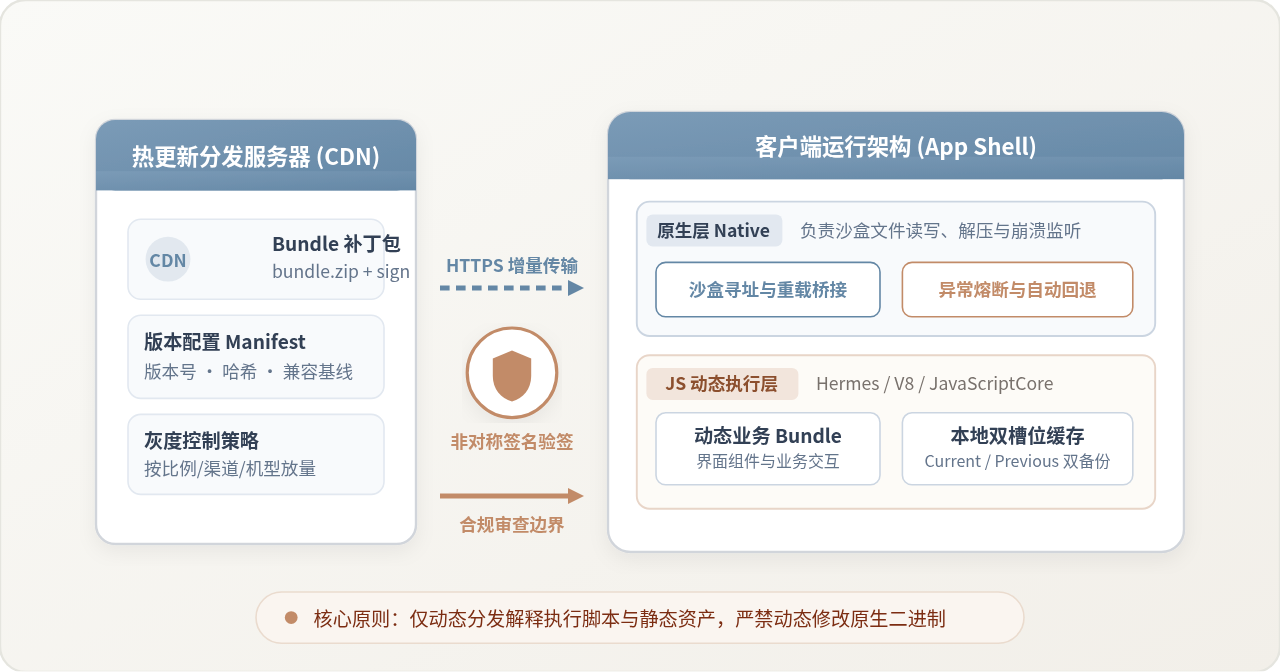
使用 JavaScript 构建移动应用(包括 React Native、Capacitor、Cordova 以及各类跨端混合开发框架)时,热更新的核心机制在于:在保持宿主原生二进制安装包(IPA 或 APK)完全不变的前提下,客户端通过网络接口静默下载最新的 JavaScript 脚本包(Bundle)与静态离线资源,写入应用本地沙盒存储,并在合适时机指示内置的脚本引擎重新加载该文件。这项技术能够让开发者绕过漫长的应用商店版本发布审核周期,实现线上缺陷的即时修复与内容微调,但同时也因触碰了平台关于“动态代码执行”与“审核后行为变更”的安全底线,面临着严苛的合规审查约束。
一、热更新的底层架构与运行时机制
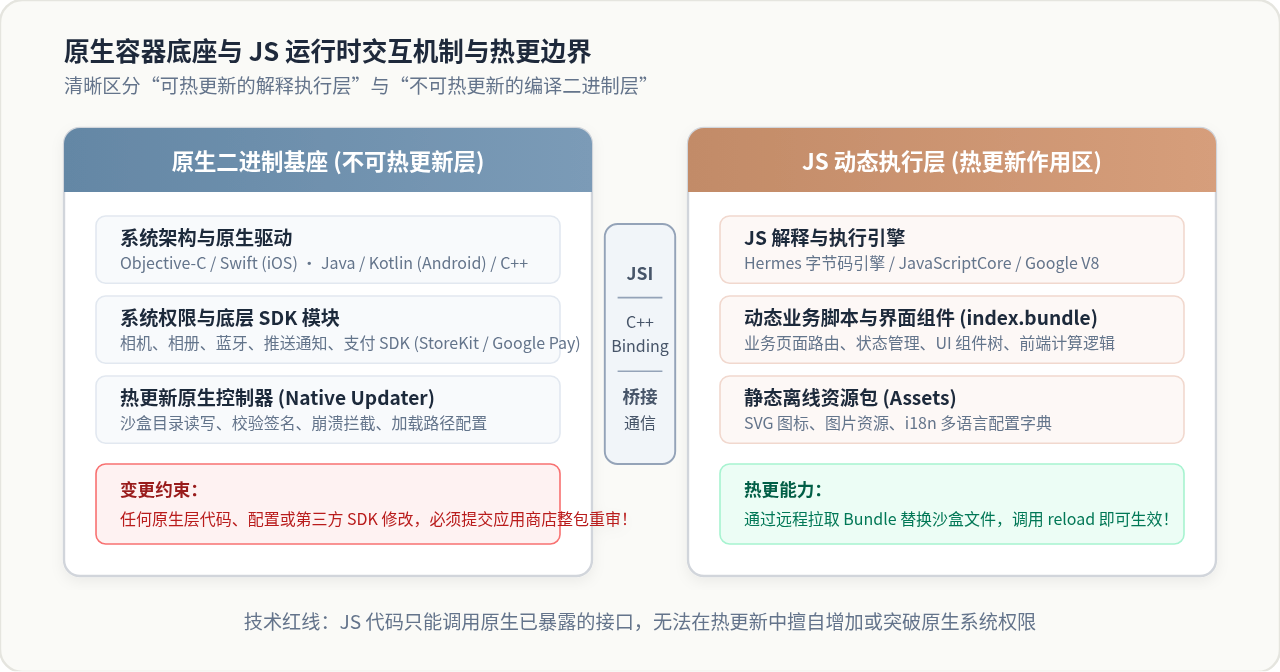
要准确理解热更新,必须拆解原生容器与 JavaScript 运行时的边界。传统的原生 iOS 或 Android 应用中,业务逻辑被直接编译为机器码或 DEX 字节码,打包在签名二进制文件中,操作系统严禁在运行时替换已签名的执行文件。而基于 JS 开发的跨端应用采用了一种分层解耦的架构模型。
1. 原生基座与解释执行层的物理隔离
在这种模型中,原生层(Objective-C/Swift、Java/Kotlin 以及 C++)仅作为容器宿主存在。原生层负责声明系统权限、提供底层驱动(如相机、传感器、蓝牙等原生硬件能力),并内嵌一个轻量级脚本引擎(如 React Native 默认采用的 Hermes 引擎、iOS 系统自带的 JavaScriptCore 或 Android 平台常用的 V8 引擎,亦或是用于加载 Web 资源的 WebView 内核)。
应用的所有界面布局、路由切换、状态管理与业务运算代码,在构建阶段并未被编译进原生二进制,而是被打包器(如 Metro、Webpack 或 Rollup)编译为一个或多个独立的脚本文件(通常命名为 index.bundle 或 main.jsbundle),连同图片、字体等静态资产存放在应用安装包的静态资产目录(如 iOS 的 MainBundle,Android 的 assets 目录)。
2. 本地沙盒寻址与启动加载重定向
在未启用热更新时,原生壳工程初始化脚本引擎的代码中,指向的 Bundle 路径是内置在应用安装包内部的只读路径。应用安装完成后,该只读目录不可修改。
热更新方案的基石,就是在原生层重写该寻址逻辑:应用启动时,原生层首先检索可读写的应用沙盒目录(例如 iOS 的 Documents/bundle_cache/ 或 Android 的 getFilesDir()/bundle_cache/)。如果该沙盒目录中存在经过校验的最新 Bundle 文件,则将脚本引擎的初始化加载 URL 动态重定向为该沙盒绝对路径;若沙盒目录为空或文件损坏,则安全降级读取安装包自带的内置基础 Bundle。
3. 运行时重载(Reload)执行链路
当新的 Bundle 文件在应用运行期间下载完毕后,使新代码生效存在两种基本途径:
- 冷启动生效(静默模式):下载并解压后仅更新本地沙盒指针,不打断用户当前操作。在用户退出应用、进程销毁后的下一次冷启动时,原生容器直接读取新路径完成初始化。这是体验最佳且故障率最低的方案。
- 热重启即时生效(Reload 模式):原生层提供桥接接口。例如在 React Native 架构中,原生控制器调用
RCTBridge.reload()或向底层执行上下文发送重新载入通知,销毁当前 JSContext/Runtime,重新实例化引擎并加载新 Bundle,无需重启整个操作系统进程即可完成 UI 树的推倒重建。
二、热更新工程落地的关键流程与实现
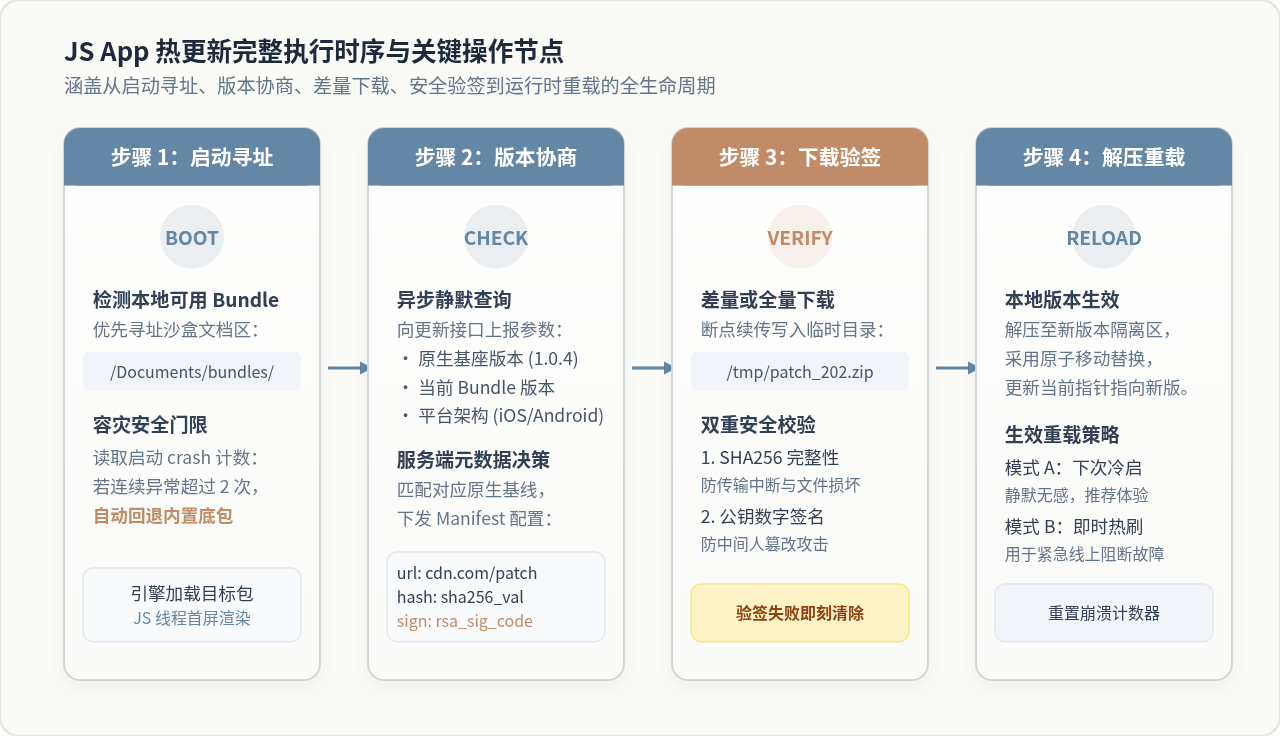
一个能够稳定运行在生产环境中的热更新系统,不能只依靠简单的文件下载,而是必须构建覆盖“版本协商、差量下载、双重防篡改校验、原子解压替换及容灾回滚”的完整生命周期。
1. 客户端与服务端的版本元数据契约
客户端在应用启动后,向更新配置服务器发送异步 HTTP 请求。请求体必须严格包含当前 App 的原生底座版本号(Native Shell Version)、原生最低兼容基线、当前运行的 JS Bundle 版本号及平台标识。
服务端根据上报参数进行版本决策,下发格式化的 Manifest 元数据。以下为典型的生产级热更新 Manifest 数据结构示例:
{
  "status": "UPDATE_AVAILABLE",
  "bundle_version": "2.4.1",
  "min_native_version": "1.3.0",
  "max_native_version": "1.3.9",
  "package_type": "diff",
  "download_url": "https://cdn.example.com/patches/patch_2.4.0_to_2.4.1.zip",
  "file_hash_sha256": "8f4e2b1d7a3c9e5f6b8a2c1d4e7f0b3a9c5d7e1f4a8b2c6d9e0f3a5b7c1d4e8a",
  "signature_rsa": "MEYCIQDC9v...3Qx8Z2V1==",
  "is_mandatory": false
}
Manifest 中的 min_native_version 与 max_native_version 是防止应用发生严重崩溃的核心保障。如果 JS 新代码调用了某个只有在原生底座 1.4.0 才新增的 Native API,但用户当前设备仍是 1.3.0 壳版本,若不加以基座版本区间限制,热更后脚本在尝试调用未注册的 NativeBridge 接口时将直接抛出 Undefined 异常甚至导致应用闪退。
2. 传输安全与补丁包验签实现
从 CDN 下载的补丁压缩包可能面临网络传输中断损坏、甚至是运营商网络中间人劫持(MITM)篡改脚本注入恶意代码的风险。因此,必须在解压和执行前执行双重校验:
- SHA-256 完整性哈希校验:下载完成后计算本地临时文件的散列值,比对是否与服务端 Manifest 提供的散列一致,防止文件下载残缺。
- 非对称公钥数字签名验证:发布端在打包服务器使用离线私钥对补丁压缩包生成签名(如 RSA-SHA256 或 Ed25519),原生客户端内嵌对应的公钥。下载后由原生模块调用操作系统底层加密库对签名进行校验。任何未经私钥签名的篡改包均会被即刻丢弃,不予执行。
3. 原子性写入与双槽位容灾回滚
在文件写入层面,切忌直接在生效目录中进行解压或覆盖写入。如果用户在解压过程中杀掉进程或手机电量耗尽关机,会导致本地 Bundle 文件处于半写入残缺状态,造成下次启动永久白屏。
标准的工程实践是采用“临时目录解压 + 原子重命名(Atomic Rename)”策略:先将补丁在缓存临时目录 /tmp/pending_update/ 完全解压并校验文件结构完整后,通过操作系统级别的文件系统原子移动操作(在 POSIX 系统中对应 rename 系统调用)将其转移至目标生效目录。
同时,客户端应维护 A/B 双槽位存储机制:持久化当前活跃版本(Slot A)与上一个可用版本(Slot B)。原生层在每次启动时启动一个 5 秒倒计时的崩溃监控计数器;若应用在加载新 Bundle 后的 5 秒内连续发生两次以上致命崩溃,原生层立即自动判定新补丁存在恶性异常,清除新版本标记,直接回滚至上一稳定槽位或恢复包内内置底包,确保核心可用性。
三、主流应用商店的合规性风险深度解析
热更新在技术上虽然高度成熟,但在业务落地时面临的最主要阻碍来自应用分发平台与监管机构的规则制约。未能严守合规边界是导致应用被拒审、下架甚至封禁开发者账号的最主要原因。
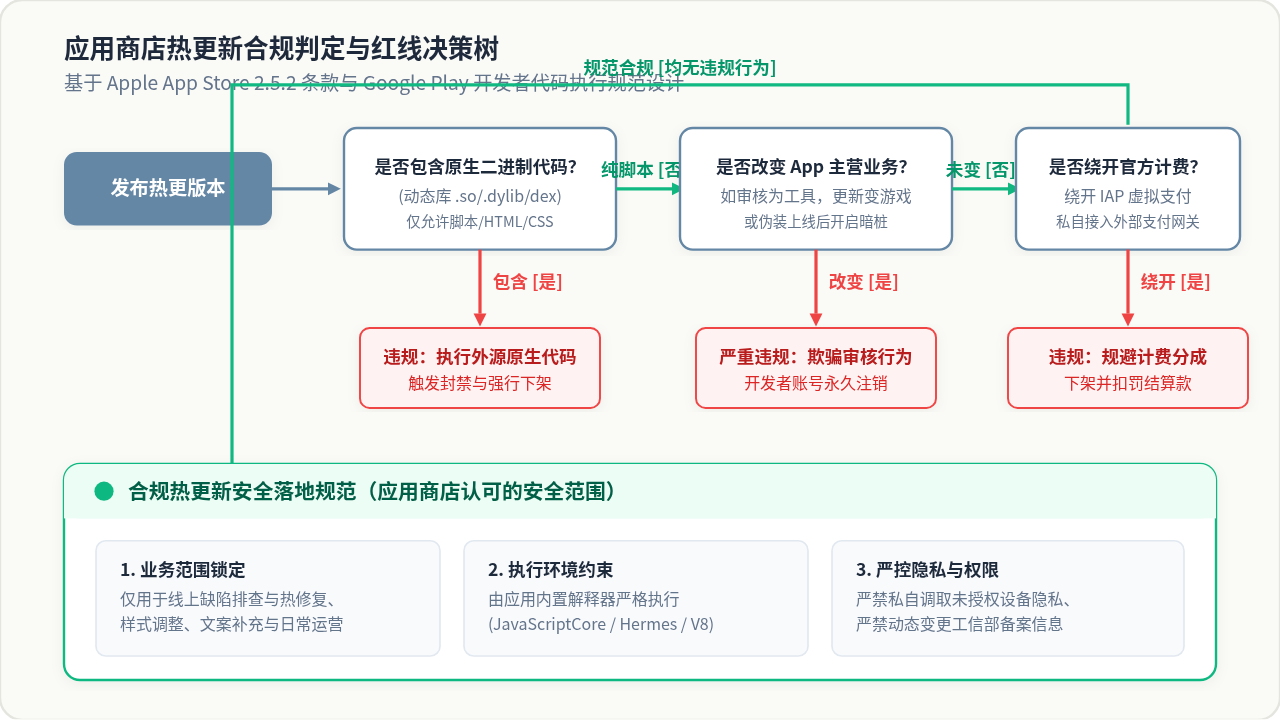
1. 苹果 App Store 审核准则(条款 2.5.2)
苹果《App Store 审核指南》中第 2.5.2 条是所有跨端开发者必须遵守的准则:
“Apps should be self-contained and look to provide core functionality in the binary. Apps should not download, install, or execute code which introduces new features or functionality. ... Only code offered by Apple's built-in WebKit framework or the JavaScriptCore APIs may be run in this manner.”
该条款明确界定了允许与禁止的边界:
- 允许的范畴:由 iOS 系统内置框架(如 JavaScriptCore 或 WebKit)以及经过编译嵌入的合规解释器执行的代码,在仅用于修复既有功能缺陷、微调界面展示细节或提供必要内容微调的前提下,是合规且被允许的。这也是微软 CodePush 及国内跨端更新框架能在 iOS 生态合法存续的基础。
- 严厉禁止的行为:
- 动态修改核心用途:审核时提交的是计算器工具,过审后通过热更新将其变成电商、借贷或娱乐应用。此行为属于严重欺骗审核,直接导致账号封禁(准则 2.3 条款与 5.6 条款)。
- 绕开苹果官方内购系统(IAP):通过热更新动态开启第三方支付通道(如网页支付宝/微信支付)以规避苹果 30% 分成。
- 下发原生可执行二进制:下载可执行动态链接库(
.dylib、.framework)并尝试在运行时动态注入加载。
2. 谷歌 Google Play 动态代码执行政策
Google Play 开发者分发协议(Developer Distribution Agreement)中严格禁止违反其“恶意行为(Malicious Behavior)”与“代码下发限制”的行为。
Google Play 明确要求:从 Google Play 下载的应用不得以任何修改、替换或更新自身 APK/AAB 内部原生代码(包括 DEX 文件、ELF 文件、.so 动态共享库)的方式从 Google Play 以外的任何来源进行变更。虽然针对 JavaScript 等纯文本解释型脚本存在执行空间,但政策严令禁止通过热更引入未在商店隐私清单中声明的行为(如突然开启后台位置跟踪、获取通讯录、私自安装未知来源应用等)。
3. 国内应用市场与工信部监管准则
在中国大陆市场,应用上线受国家工业和信息化部(MIIT)App 备案管理要求以及全国各大安卓应用商店(如华为、小米、OPPO、vivo 等)安全检测规范的管辖:
- App 备案与业务一致性:App 备案信息中明确载明了应用的业务属性与服务类型。严禁通过热更新手段擅自拓展超出备案核准经营范围的内容,特别是金融、新闻资讯、音视频等需要专项前置行政许可的领域。
- 打击“暗桩”与多套代码绕审:国内安全审计体系目前普遍部署了基于动态行为沙盒与差量分析的监控手段。部分开发者试图在提审期间展示“合规静态界面”,过审后通过热更切换“真实暗桩逻辑”。此类对抗审核的行为在监管层面被定性为严重违规,一经通报将面临全网应用商店同步下架及主体信用惩戒。
- 隐私政策合规一致性:热更新代码涉及个人信息收集(如新增数据埋点、申请剪贴板读取等)时,必须与客户端已弹窗签署的《隐私政策》保持一致,严禁利用热更新偷偷启用未经用户授权的追踪 SDK。
四、工程落地与合规风险防范矩阵
为了在享受敏捷修复优势的同时彻底规避法律与平台政策风险,研发团队应建立严格的工程发布准则与技术防护体系。下表总结了热更新与整包发布的合理选型依据:
| 变更类型 | 典型场景 | 允许发布方式 | 合规与技术要求 |
|---|---|---|---|
| 前端 UI / 样式微调 | 文字纠错、颜色调整、CSS/Flex 布局对齐、活动横幅变更 | 热更新 / 整包 | 完全合规,推荐走静默冷启动更新 |
| 前端轻量逻辑缺陷修复 | 空指针防御、计算公式修正、数据展示过滤 | 热更新 / 整包 | 完全合规,验证后走差量放量 |
| 新增原生插件或系统权限 | 引入推送 SDK、申请相机/定位/麦克风硬件权限 | 仅限整包发布 | 严禁热更!缺少原生壳层支撑必然闪退且严重违规 |
| 核心功能/业务形态变更 | 工具类变更社交、新增未经备案的金融借贷或虚拟支付 | 仅限整包重新提审 | 绝对红线!热更将触发平台永久封禁与监管通报 |
| 支付流程与计费机制 | 数字虚拟资产购买、会员订阅计费 | 遵循平台支付规范 | iOS 必须走 IAP,严禁通过热更暗度陈仓接入外链 |
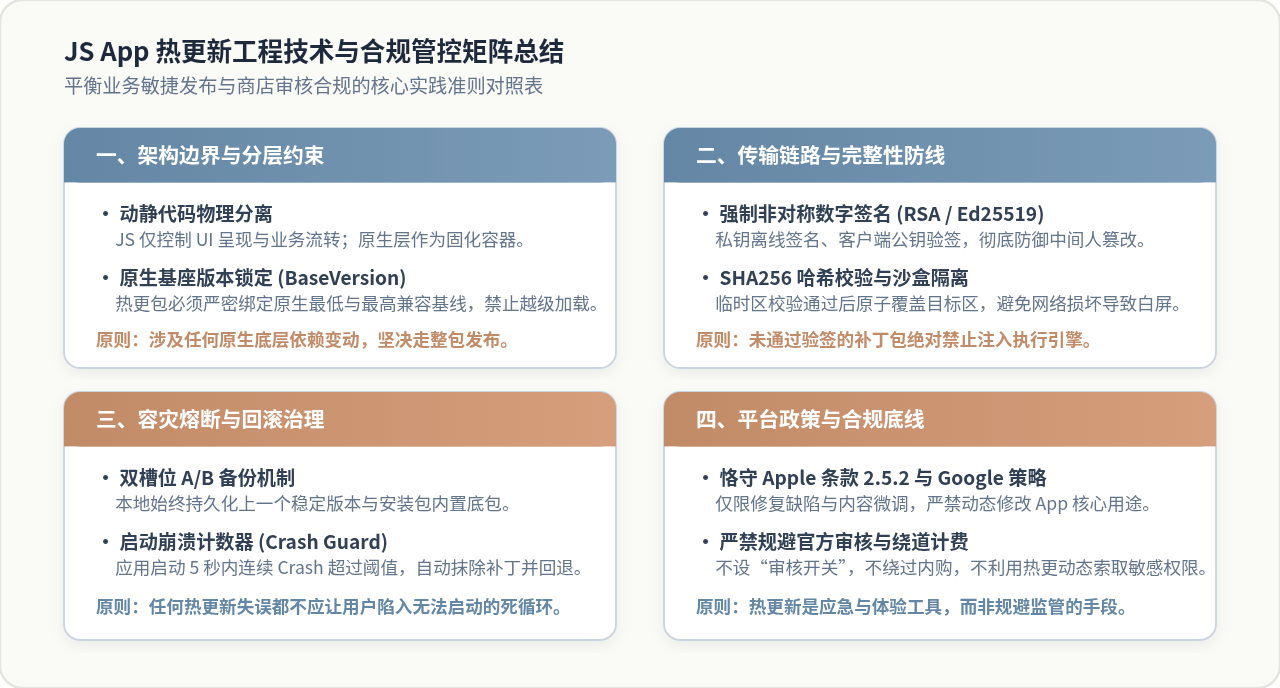
技术与管理实施建议
- 构建渐进式灰度发布体系:任何热更版本上线,先在内部白名单及 1% 的低比例用户群放量,结合崩溃上报监控平台观察异常率,确认指标平稳后再全量推送。
- 私钥离线脱敏管理:签名私钥必须保管在独立的构建隔离区或硬件安全模块(HSM)中,严禁下发给普通开发人员或硬编码进客户端,杜绝私钥泄露引发的供应链安全事故。
- 审计与发布日志留痕:每一批次的热更内容均需具备清晰的 Git 提交记录、Diff 审查清单与测试用例验收报告,确保在遭遇应用市场抽检或人工问询时,能够第一时间出具完整、透明的合规证明材料。
React useEffect中JS滚动到底部的正确写法
2026-11-16 13:23:58
next.js字符串转数组服务端渲染
2026-11-13 22:48:38
原生JavaScript能替代React吗?什么场景不必用React?
2026-11-12 16:05:26
React报Cannotupdateacomponentwhilerendering怎么修?
2026-11-12 15:02:38
dva、Redux Toolkit 与 MobX 选型对比:React 状态管理怎么选
2026-11-06 09:56:43