

JavaScript生成随机数的函数是Math.random吗
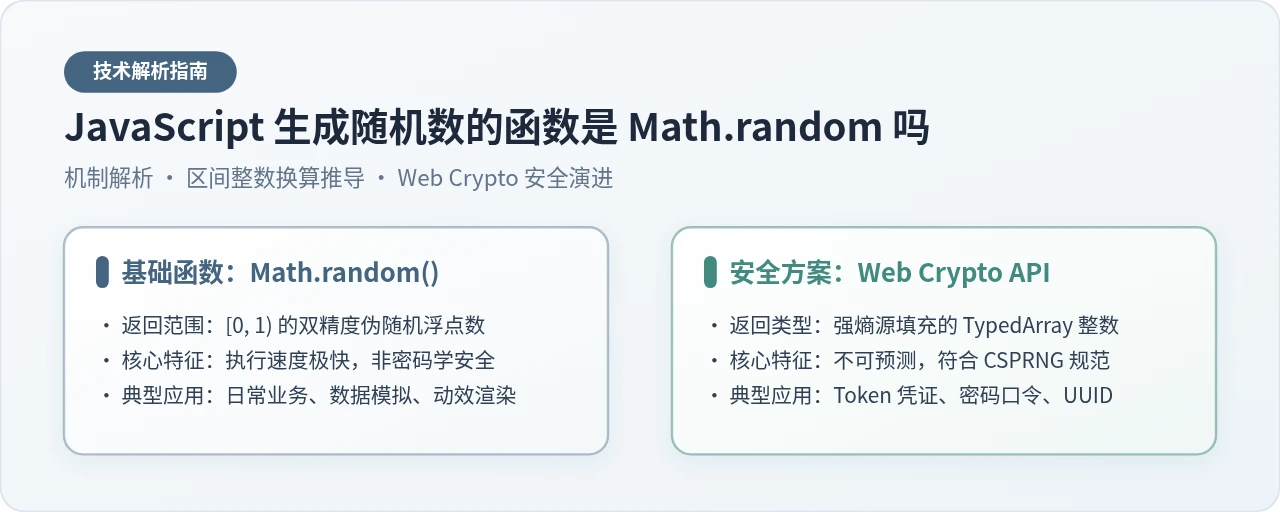
深入解答JavaScript生成随机数的函数是不是Math.random。讲解Math.random的[0, 1)浮点数原理、区间随机整数的标准换算推导、安全场景下替代方案Web Crypto API的应用实践。
Math.random()。但它既不是唯一的随机数生成方案,也不能直接产出任意业务所需的随机形式。Math.random() 默认仅返回 0 到 1 之间(包含 0、不包含 1)的双精度浮点数,需要经过特定数学转换才能得到指定范围的整数;更重要的是,它属于非密码学安全的伪随机数生成器,在涉及身份凭证、加密密钥或安全验证码等敏感场景时,必须使用 Web Crypto API 提供的 crypto.getRandomValues()。
一、Math.random 的基本表现与底层工作原理
在日常前端与 Node.js 开发中,当开发者需要一个随机数时,第一反应通常是直接调用 Math.random()。作为 ECMAScript 规范定义在数学对象上的静态方法,它无需传递任何参数即可直接调用:
// 基础调用示例
const num = Math.random();
console.log(num);
// 示例输出:0.7381928491823912
要透彻理解 Math.random(),必须掌握它的两个核心特征:
- 开闭区间边界严格为 [0, 1):这意味着它产生的数值可能精确等于
0.0,但绝对不会等于1.0。其最大可能返回值约为0.9999999999999999(受 IEEE 754 双精度 53 位有效数字限制)。 - 底层属于伪随机数生成器(PRNG):它不是真正的物理硬件随机,而是基于确定性算法生成的数字序列。现代 JavaScript 引擎(例如 Chrome / Node.js 采用的 Google V8 引擎)通常采用 xorshift128+ 等快速伪随机算法。引擎在运行时持有一个内部种子状态,每次调用时通过位运算与加法迭代更新状态并输出下一个数字。
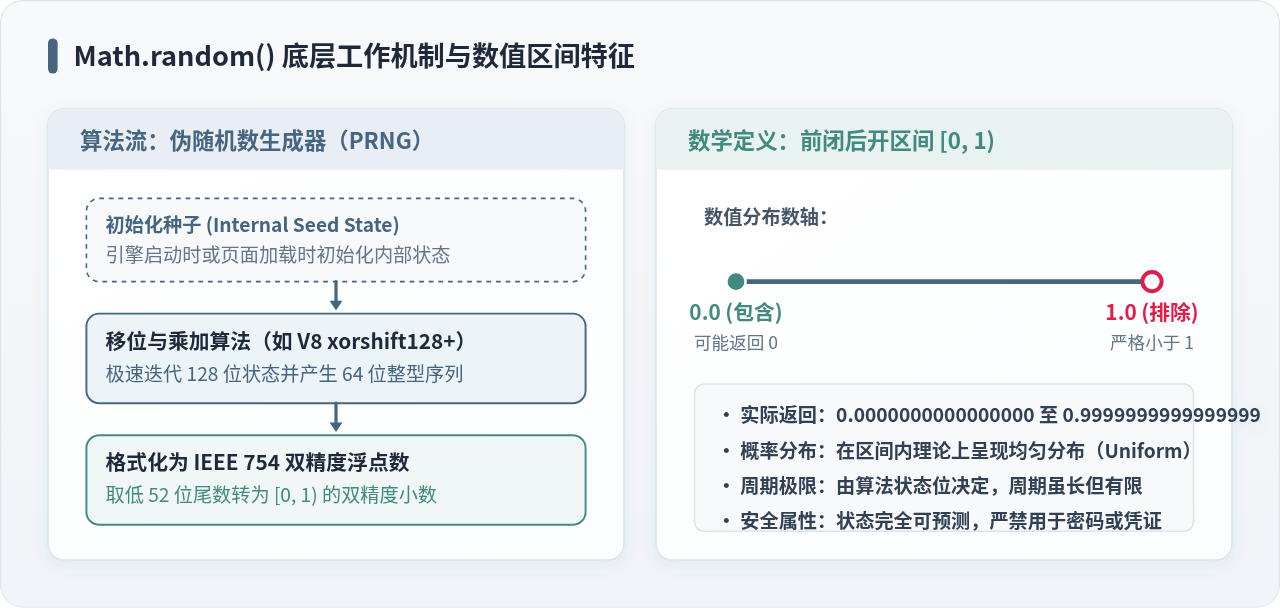
这种设计使得 Math.random() 具备极高的执行效率,执行单次耗时通常在纳秒级别,非常适合执行频率极高的动画渲染、页面粒子特效或游戏物理模拟。但正因为其状态转换是确定性的,只要攻击者采集到一定数量的连续随机数输出,就能在数学上反推出当前的内部种子,从而准确预测后续的所有随机数。因此,它明确不适用于任何安全场景。
二、从基础浮点数到区间整数的推导步骤
在实际业务中,很少有需求直接使用 0.73819... 这样的浮点数。我们绝大多数时候需要的是一个具体区间内的整数,比如掷骰子需要 [1, 6],抽奖需要 [1, 100],或者从指定下标的数组中随机抽选元素。这就需要对 Math.random() 的输出进行区间放大、取整与偏移。
1. 四步计算推导
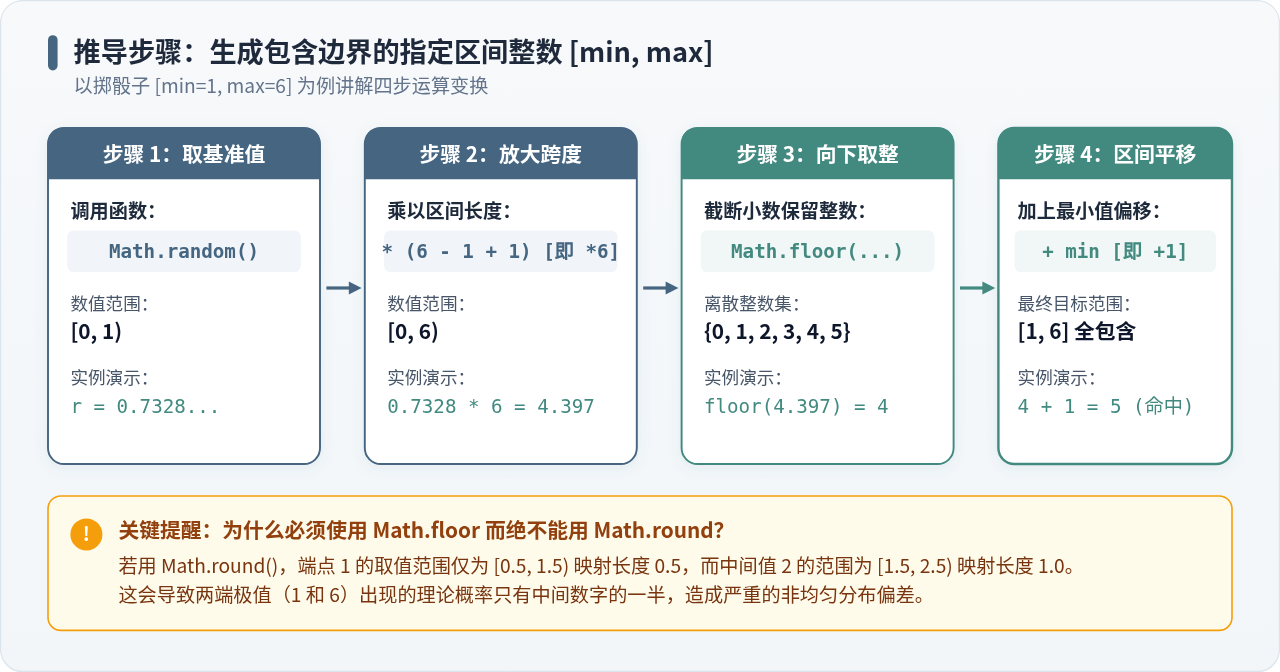
以生成包含两端边界的闭区间整数 [min, max] 为例,标准推导逻辑如下:
- 获取基础浮点数:
r = Math.random(),取值范围是[0, 1)。 - 乘以范围跨度:区间
[min, max]内包含的整数个数总计为(max - min + 1)个。令跨度range = max - min + 1,将基础值乘以跨度得到r * range,此时取值范围变为[0, range)。 - 向下取整消除小数:使用
Math.floor(r * range)。因为输入范围是[0, range)且r * range永远小于range,向下取整后将严格得到整数集合{0, 1, 2, ..., range - 1},且每个整数对应的原始浮点数区间宽度完全相同(均为 1.0),确保每个数字抽中的概率严格相等。 - 加上基准最小值:将结果整体向右平移
+ min,最终映射为包含min和max的整数集合{min, min + 1, ..., max}。
2. 封装实用工具函数
将上述推导整理为标准 JavaScript 函数,前置对输入参数做必要的取整与边界保护:
/**
 * 生成包含 min 和 max 的闭区间随机整数 [min, max]
 * @param {number} min 最小值
 * @param {number} max 最大值
 * @returns {number}
 */
function getRandomIntInclusive(min, max) {
  const lower = Math.ceil(min);
  const upper = Math.floor(max);
  // 计算并应用四步推导公式
  return Math.floor(Math.random() * (upper - lower + 1)) + lower;
}

// 示例调用:模拟掷骰子(1 到 6)
console.log(getRandomIntInclusive(1, 6)); // 示例输出:4初学者容易尝试写出 Math.round(Math.random() * (max - min)) + min。这种做法是严重错误的。因为四舍五入时,只有落在 [0, 0.5) 区间的小数才会被舍为 0(区间跨度仅 0.5);而落在 [0.5, 1.5) 的小数会被入为 1(区间跨度为 1.0)。这就导致两端端点数字被选中的概率只有中间常规数字的 50%,破坏了随机的均匀性。
三、安全敏感场景下的替代者:Web Crypto API
如果业务需求是生成登录 Token、重置密码的临时验证码、支付会话防重放 Nonce 或 UUID,继续使用 Math.random() 将造成严重的安全漏洞。为此,W3C 与 ECMAScript 运行环境引入了密码学安全的随机数接口 —— Web Crypto API。
1. crypto.getRandomValues 的工作方式
在现代浏览器全局环境与 Node.js(v15+)中,都可以直接访问全局对象 crypto。其核心方法是 crypto.getRandomValues(),它不直接返回单个数,而是接收一个类型化数组(TypedArray),并利用底层操作系统内核提供的熵池(如 Linux/macOS 的 /dev/urandom 或 Windows 的 CNG 接口)填充不可预测的强随机字节:
// 生成 1 个 32 位无符号安全随机整数 (0 到 4294967295)
const buffer = new Uint32Array(1);
crypto.getRandomValues(buffer);
const secureRandomInt = buffer[0];
console.log(secureRandomInt); // 示例输出:2847192041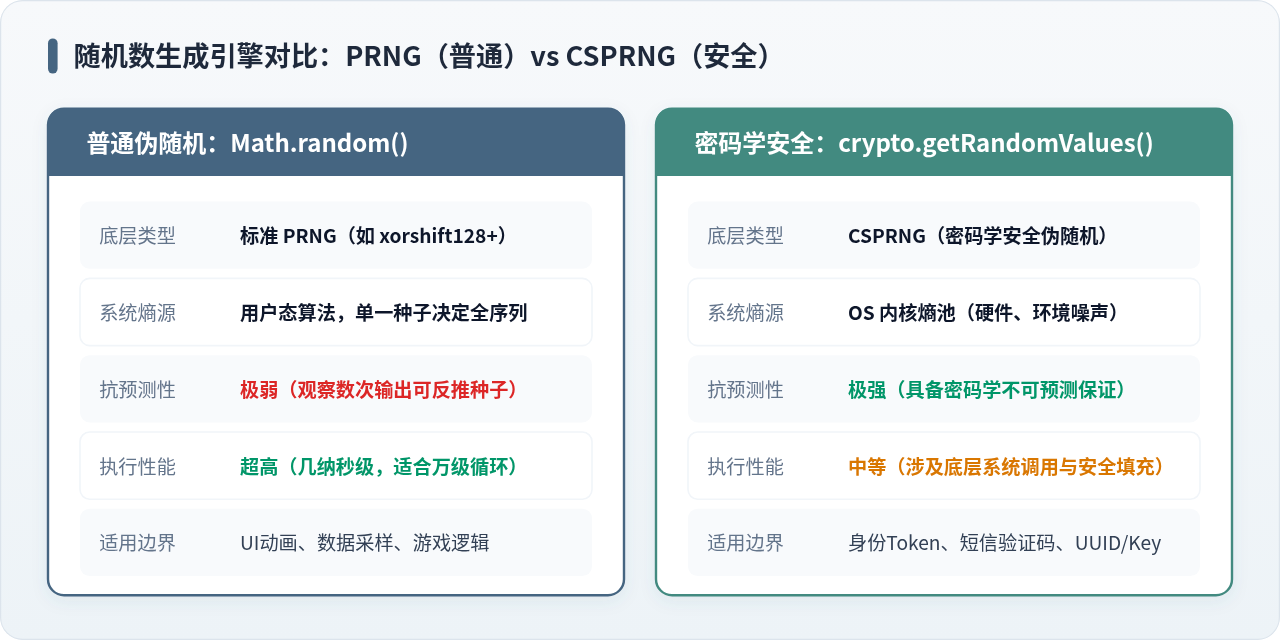
2. 基于 CSPRNG 生成指定范围的安全整数
为了将强随机数安全地映射到 [min, max] 范围且不引入模偏差(Modulo Bias),可以通过类型化数组的最大表示上限进行标准化计算:
/**
 * 使用密码学安全随机源生成 [min, max] 闭区间整数
 */
function getSecureRandomInt(min, max) {
  const range = max - min + 1;
  const maxRange = 0xFFFFFFFF; // Uint32Array 元素最大可能值
  const array = new Uint32Array(1);

  // 通过拒绝采样消除模偏差
  const limit = maxRange - (maxRange % range);
  let value;
  do {
    crypto.getRandomValues(array);
    value = array[0];
  } while (value >= limit);

  return min + (value % range);
}

// 示例调用:生成高安全要求的 6 位数字验证码 (100000 到 999999)
console.log(getSecureRandomInt(100000, 999999)); // 示例输出:849201
此外,如果仅需要生成符合 RFC 4122 标准的唯一标识符(UUID v4),现代 JavaScript 原生提供了开箱即用的方法:
// 原生生成密码学安全的 UUID v4 字符串
const uuid = crypto.randomUUID();
console.log(uuid); // 示例输出:"36b8f84d-df4e-4d49-b662-bcde71a8764f"
四、JavaScript 随机数选型与使用全景
回答“JavaScript生成随机数的函数是Math.random吗”这一问题,最专业的视角不是非此即彼,而是根据实际场景选择恰当的技术方案。以下是不同应用场景下的决策指南:
| 业务需求场景 | 推荐函数 / API | 选型原因与关键依据 |
|---|---|---|
| 页面 CSS 动画、粒子位置计算 | Math.random() |
每秒需要数百次高频调用,优先保障帧率与 CPU 效率,无安全顾虑。 |
| 掷骰子、打怪掉落率、单机游戏数值 | Math.floor(Math.random() * range) + min |
纯前端本地计算,逻辑简单,无需调用系统熵池。 |
| 数组乱序(洗牌) | Fisher-Yates 洗牌算法 + Math.random() |
避免使用 sort(() => Math.random() - 0.5) 的排序算法偏差。 |
| 用户登录态 Token、CSRF 防御令牌 | crypto.getRandomValues() |
必须具备密码学不可预测性,杜绝伪随机种子反推攻击。 |
| 短信/邮箱 6 位身份验证码 | crypto.getRandomValues() + 拒绝采样 |
防范暴力枚举与预测破解,保障账户鉴权安全。 |
| 分布式追踪 ID、资源唯一标识 | crypto.randomUUID() |
原生支持、性能优秀且遵循 RFC 4122 v4 标准。 |
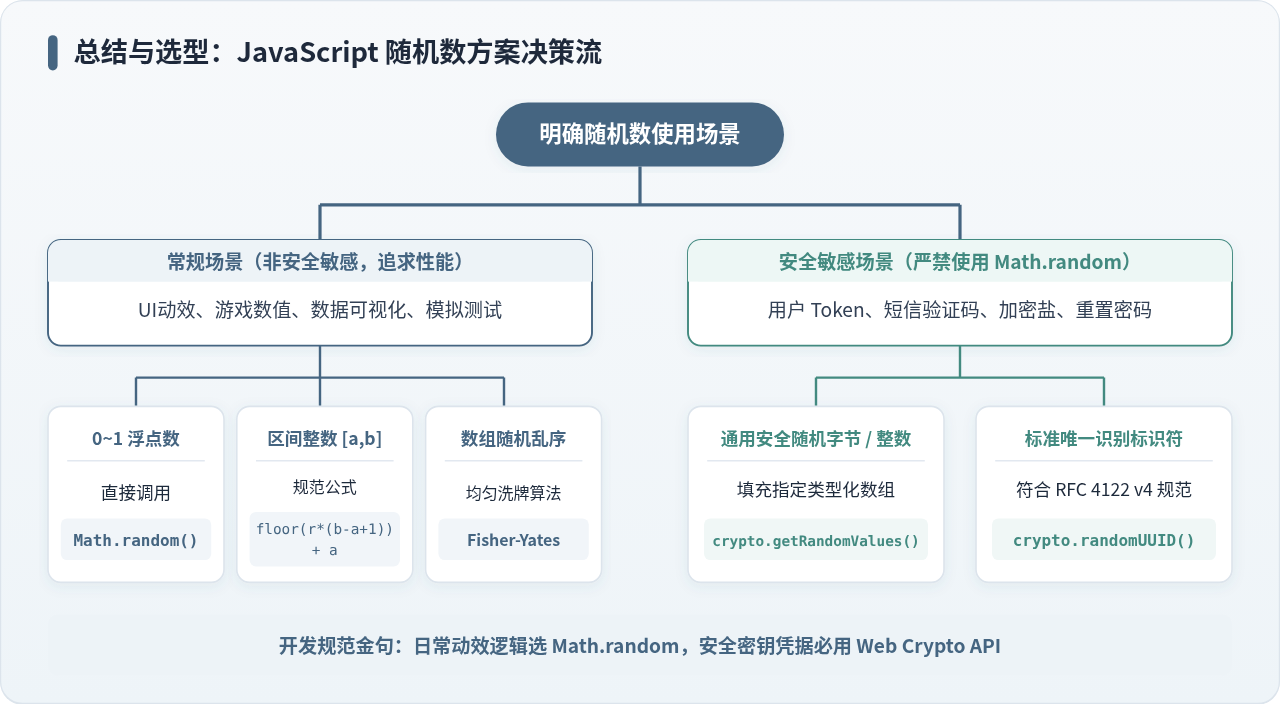
五、常见开发误区与总结
在 JavaScript 中使用随机数,开发者容易陷入两个极端:要么以为只有 Math.random() 而处处滥用,要么因为知晓它不安全而对普通业务产生不必要的性能担忧。总结以下三条准则:
- 明确 Math.random 的定位:它是常规数学计算工具,主要用于模拟与演示,绝不能承担安全防御职责。
- 注意数组洗牌的伪技巧:切勿使用
arr.sort(() => Math.random() - 0.5)。现代 V8 的 Timsort 排序算法在比较器不对称时无法产生均匀排列,必须采用规范的 Fisher-Yates(Knuth)洗牌算法。 - 善用现代 Web Crypto:在需要不可预测性和身份标识的场景下,首选原生的
crypto.getRandomValues()与crypto.randomUUID(),无需再引入臃肿的第三方伪随机库。
JavaScript中不同脚本文件导致命名空间冲突怎么解决
2026-11-22 21:17:35
JS 清空数组的 4 种方法对比:性能与适用场景
2026-11-22 20:22:48
普通函数和箭头函数在JavaScript中该怎么选?
2026-11-22 17:28:42
async/await是同步执行吗?澄清JS异步语法糖的误区
2026-11-22 16:23:09
JSP页面中怎么定义并调用JavaScript函数
2026-11-22 16:04:25







