生产环境为何不建议使用 JavaScript alert 进行调试?
深入剖析生产环境中使用 JavaScript alert 进行调试的深层隐患,解析单线程事件循环阻塞机制、序列化失效、用户假死风险,并提供生产级前端调试与工程化防御最佳实践。
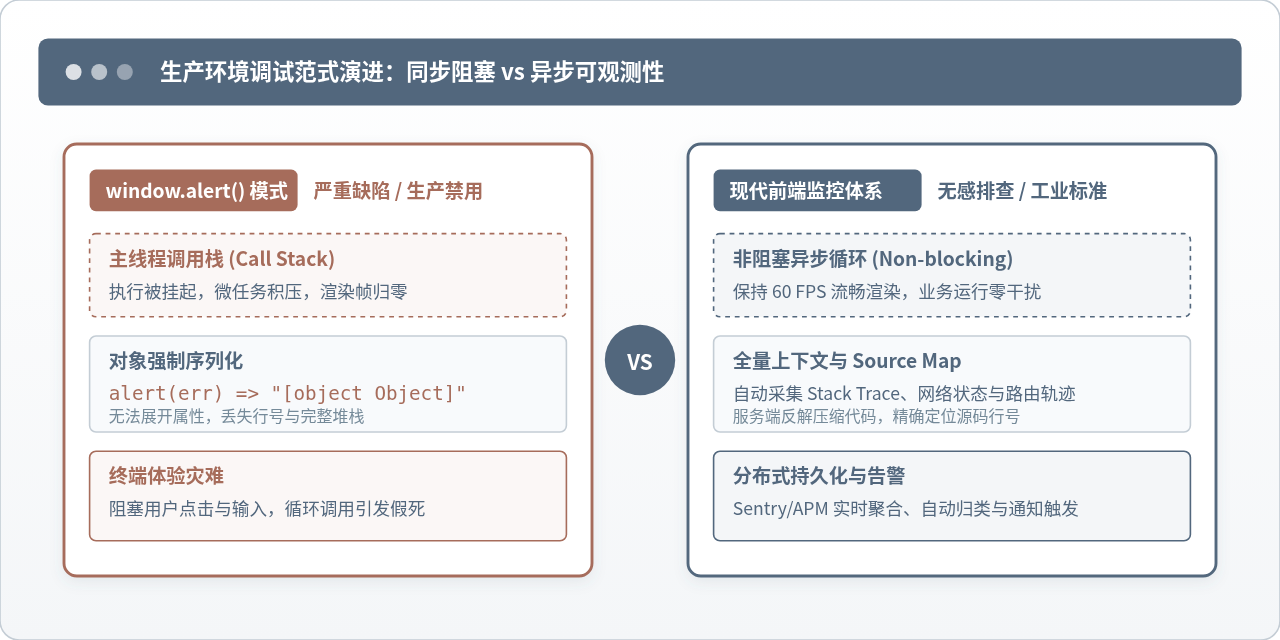
在生产环境中通过 window.alert() 打印变量或判断执行分支,不仅是一种粗糙的编码习惯,更是诱发线上可用性故障和用户信任崩塌的高危操作。核心原因在于:alert() 会以同步模态对话框的形式强行暂停 JavaScript 主线程执行上下文与浏览器渲染管道,导致页面彻底冻结;同时它在输出复杂数据时会丢失对象属性与调用堆栈,缺乏任何持久化上报与回溯机制。本文将系统拆解 alert() 的底层执行机制与生产隐患,并给出可落地的生产级调试替代方案与工程化防范手段。
一、原理机制:alert() 为何会造成页面完全冻结?
现代 Web 浏览器普遍采用单线程架构处理页面的 JavaScript 执行、DOM 节点树解析、样式计算、图层排版与像素绘制。在事件循环(Event Loop)的标准运转模式下,主线程不断按序从任务队列中提取宏任务,执行同步指令,清空微任务队列,并在每一次刷新周期(通常为 16.6 毫秒)调用渲染管道完成屏幕画面更新,以维持流畅的 60 FPS 交互体验。
然而,window.alert() 是浏览器极早期遗留下来的同步模态对话框 API。当执行指针推进到 alert() 时,其底层的行为不是在页面 DOM 中插入一个可交互浮层,而是直接调用宿主操作系统级的原生模态窗口,并在当前 JavaScript 执行栈中建立一个严格的同步等待锁。此时主线程并不会进入休眠让出 CPU,而是将当前执行帧死死挂起,直接截断事件循环的推进节奏。
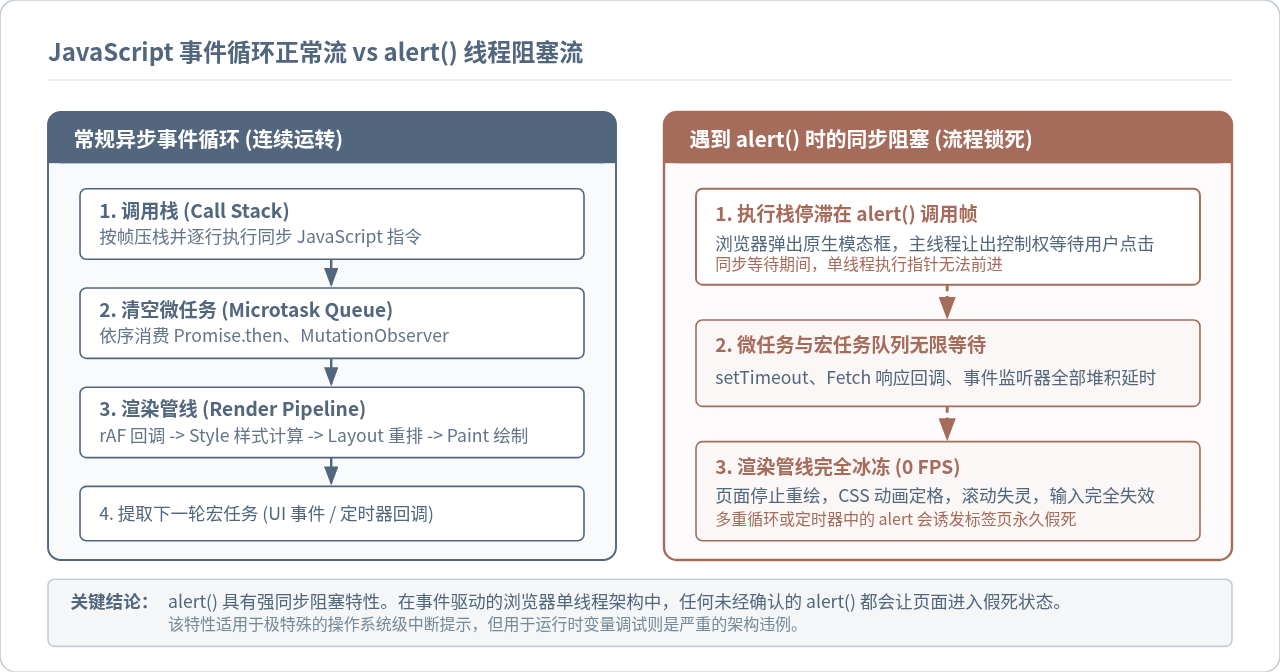
这种阻塞带来的连带连锁反应体现在三个技术层面:
- 渲染管线完全停摆(Render Pipeline Stalled): 浏览器的
requestAnimationFrame回调被无限期推迟,CSS 动画定格在某一帧,Canvas/WebGL 绘制停止刷新。用户看到的页面呈现完全“卡死”状态。 - 微任务与异步宏任务排队积压: 所有处于 Pending 状态的 Promise 回调、
queueMicrotask、setTimeout定时器以及已完成的网络请求响应回调(Fetch/XHR),都必须等待alert()窗口关闭后才能继续出队。如果代码中有超时竞争机制,弹窗期间极易大面积触发下游超时异常。 - 用户输入事件被彻底拒认: 浏览器的输入合成线程(Compositor Thread)无法将用户的键盘输入、鼠标点击、滚轮滚动派发给处于冻结状态的主线程,在移动端甚至可能直接触发系统级的“页面无响应(ANR / Page Unresponsive)”强制杀死提示。
二、生产环境使用 alert 调试的四大致命缺陷
在开发环境中,少数开发者之所以习惯随手打上 alert(data),无非是图其能够“跳出画面抢占注意力”。但在生产环境中,这种操作存在无法弥补的结构性缺陷。
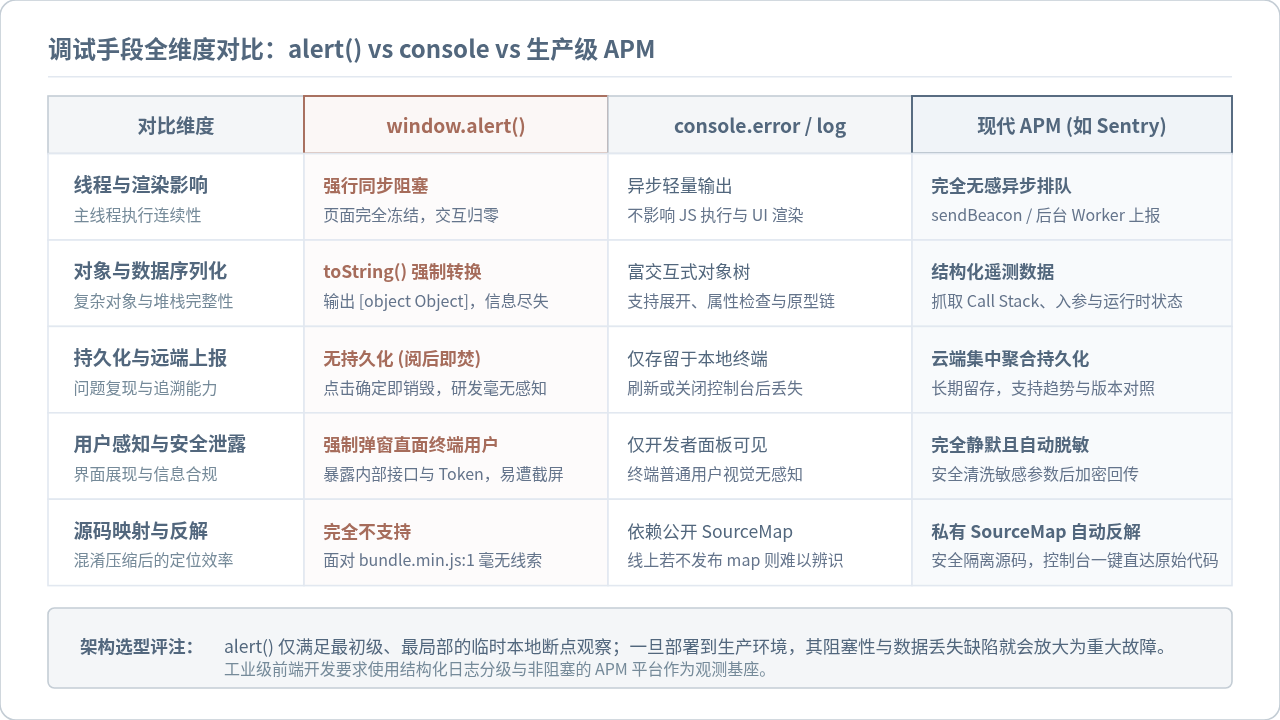
1. 数据序列化彻底失效:毫无调试价值的 [object Object]
window.alert() 接收的参数必须是字符串。当传入非基础类型数据(如普通 Object、Error 实例、Array 或 Map)时,引擎会在内部隐式调用 String(param) 或其原型的 .toString() 方法。对于复杂数据结构,其输出结果往往是千篇一律且毫无意义的 "[object Object]":
// 生产环境常见的错误示范
try {
  processOrder({ orderId: "ORD-9201", amount: 499.00 });
} catch (err) {
  // 终端用户与开发人员在屏幕上仅仅看到:"[object Object]"
  // 无法获知具体的 err.message、err.name,更彻底丢失了 err.stack
  alert(err);
}
即便开发者试图使用 alert(JSON.stringify(data)) 进行补救,如果对象内部存在循环引用(Circular Reference),还会额外抛出 TypeError: Converting circular structure to JSON 的二次未捕获崩溃,导致原本需要排查的问题没有显现,反而引发了新的运行时中断。
2. 交互流断裂与恶性死循环引发的拒绝服务
生产环境充斥着大量的自动化轮询、防抖高频事件与实时 WebSocket 消息推送。一旦用于调试的 alert() 被错误地置于高频触发的代码路径中,极易演变为用户无法自拔的死循环:
// 灾难案例:定时轮询中的调试残留
setInterval(() => {
  const heartBeatStatus = checkServerConnection();
  if (!heartBeatStatus.ok) {
    // 一旦网络发生短暂抖动,每隔 1 秒弹出一个模态框
    // 用户关闭前一个,下一个立刻弹出,页面完全无法操作,唯一解法是杀死浏览器标签
    alert("连接状态异常:" + heartBeatStatus.code);
  }
}, 1000);部分现代浏览器为了防止网页恶意弹窗,在连续多次弹出 alert() 后会提供“阻止此页面创建更多对话框”的复选框。一旦用户勾选,后续合法的业务交互确认框也将被静默吞没,导致业务链路彻底断流。
3. 缺乏持久化与可溯性:阅后即焚的时空割裂
生产环境线上 Bug 的本质特征是偶发性与环境异构性。用户在特定操作系统版本、特定网络条件或特定输入数据下触发了异常,调试的核心诉求是“研发团队能够在事后复现并获得完整的上下文数据”。
alert() 仅仅是瞬时显示在当前用户的一块屏幕上。用户随手点击“确定”或“关闭”,内存中的所有上下文数据瞬间灰飞烟灭。运维与前端工程师既收不到日志告警,也无法在控制台查阅历史,面对客服工单只能处于“无现场、无日志、无复现步骤”的被动境地。
4. 敏感数据暴露与安全合规隐患
在调试接口响应时,数据载荷通常包含用户的个人身份信息(PII)、手机号、脱敏前的 Token、服务器内部私网 IP 或微服务异常调用链路。通过 alert() 直接呈现在终端用户的屏幕中央,会带来严重的合规风险:
- 在公众场合(如银行柜台、机场大屏、商场收银设备)可能造成用户隐私泄露;
- 若系统存在反射型 XSS(跨站脚本攻击)漏洞,攻击者可直接利用
alert伪造系统级确认提示进行钓鱼诈骗; - 逆向人员可利用暴露出的敏感内部字段迅速梳理出后端业务边界与 API 漏洞。
三、生产环境正确的调试与异常排查链路
既然 alert() 在生产环境中必须被彻底抛弃,那么在真实线上发生问题时,我们应该采用怎样的排查流程?工业界成熟的标准是“客户端静默捕获 + 脱敏组装 + 异步低开销上报 + 服务端 Source Map 反解”。
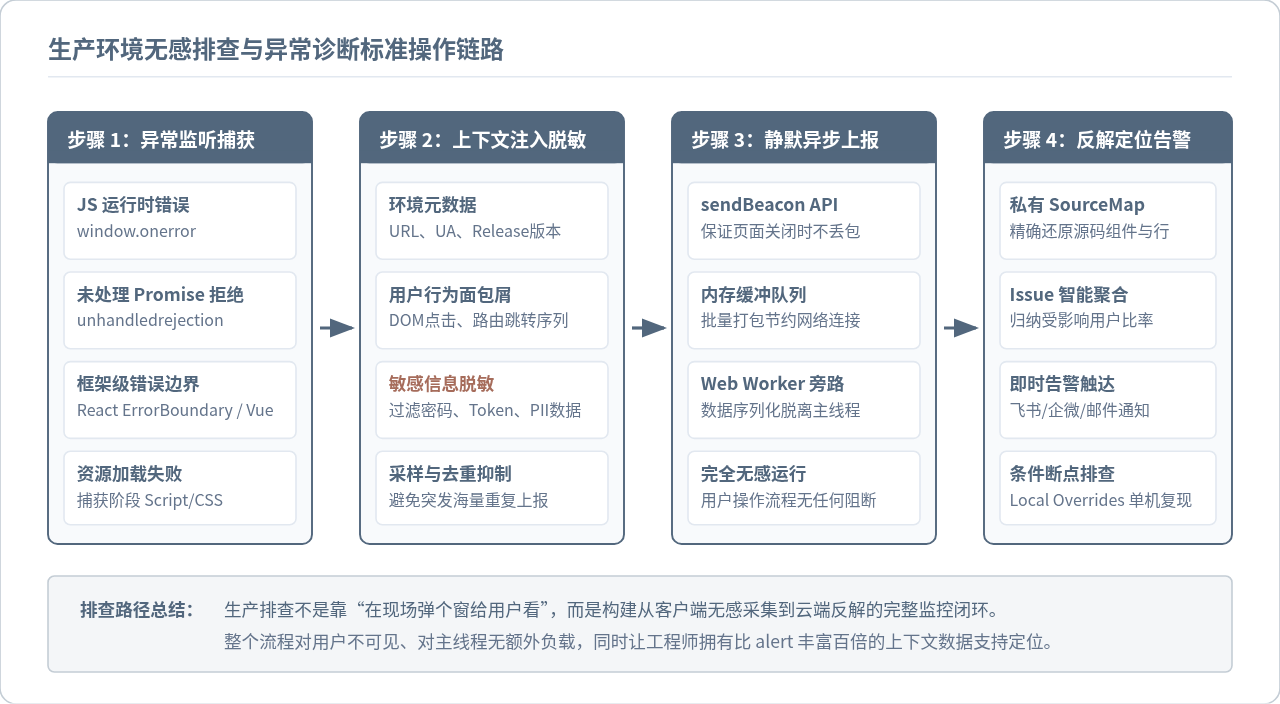
1. 全局异常监听与结构化数据采集
在前端应用入口,统一注册全局监听器,对未捕获异常与异步 Promise 拒绝进行兜底捕获。下面是一段生产级可用的轻量异常捕获与脱敏处理器:
// logger.js - 生产安全异常收集模块
class ProductionObserver {
  constructor(options = {}) {
    this.endpoint = options.endpoint || "/api/v1/telemetry/report";
    this.appVersion = options.appVersion || "1.0.0";
    this.initGlobalHandlers();
  }

  initGlobalHandlers() {
    // 1. 捕获常规运行时异常与资源加载错误
    window.addEventListener("error", (event) => {
      this.captureReport({
        type: "js_runtime_error",
        message: event.message,
        filename: event.filename,
        lineno: event.lineno,
        colno: event.colno,
        stack: event.error ? event.error.stack : null,
      });
    }, true); // true 用于捕获资源加载失败

    // 2. 捕获未处理的 Promise.reject
    window.addEventListener("unhandledrejection", (event) => {
      const reason = event.reason;
      this.captureReport({
        type: "unhandled_promise_rejection",
        message: reason instanceof Error ? reason.message : String(reason),
        stack: reason instanceof Error ? reason.stack : null,
      });
    });
  }

  // 敏感字段脱敏工具函数
  redactSensitiveData(payload) {
    const copy = { ...payload };
    const sensitiveKeys = ["password", "token", "auth", "secret", "idCard"];
    for (const key of Object.keys(copy)) {
      if (sensitiveKeys.some(sk => key.toLowerCase().includes(sk))) {
        copy[key] = "******";
      }
    }
    return copy;
  }

  captureReport(errorPayload) {
    const telemetryData = {
      ...this.redactSensitiveData(errorPayload),
      version: this.appVersion,
      url: window.location.href,
      userAgent: navigator.userAgent,
      timestamp: Date.now(),
    };

    // 3. 使用非阻塞的 sendBeacon 进行传输
    const blob = new Blob([JSON.stringify(telemetryData)], { type: "application/json" });
    if (navigator.sendBeacon) {
      navigator.sendBeacon(this.endpoint, blob);
    } else {
      fetch(this.endpoint, {
        method: "POST",
        body: blob,
        keepalive: true,
      }).catch(() => { /* 避免监控自身引发死循环 */ });
    }
  }
}

export const observer = new ProductionObserver({ appVersion: "2.4.1" });
2. 利用 Source Map 与条件断点进行线上定位
当生产环境代码经过混淆压缩(Uglify/Terser)后,堆栈通常指向 app.min.js:1:3482。此时排查的核心武器是:
- 私有 Source Map 服务: 将打包生成的
.map文件直接上传至公司内部私有 Sentry/APM 服务端或私有对象存储,严禁将.map文件随生产静态资源一同发布到公共 CDN。当错误上报到达服务端后,由服务端根据源码映射还原清晰的文件名和行号。 - Chrome DevTools 条件断点(Conditional Breakpoints): 现场调试已复现的特定账户问题时,打开开发者工具,在压缩代码格式化后右键添加条件断点(例如
userId === 'U8821'),无需改动任何源码即可实现无侵入断点拦截。 - 本地替换(Local Overrides): 在 DevTools 的 Overrides 选项卡中映射本地修改后的脚本,仅在开发者当前单机生效,既能快速验证修复方案,又绝不污染其他线上用户。
四、工程化防范:把 alert 彻底阻断在部署之前
优秀的软件工程不依赖开发人员的“记忆与自觉”,而是依靠多层机械化的自动化流水线建立刚性防御网。
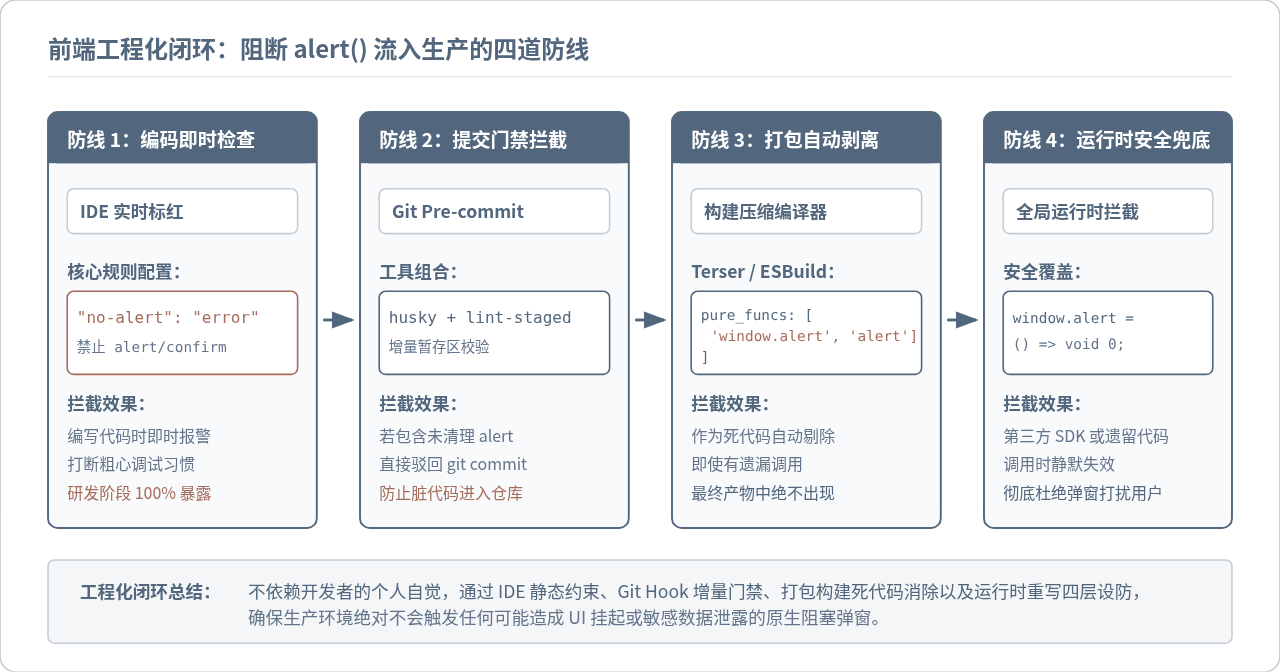
1. 第一道防线:ESLint 静态语法红线
在项目根目录的 .eslintrc.js 或新版 eslint.config.js 中配置 no-alert 规则。在 IDE 编写代码阶段,一旦输入 alert、confirm 或 prompt,编辑器将直接显示红色波浪线阻断开发:
// .eslintrc.cjs
module.exports = {
  root: true,
  env: {
    browser: true,
    es2022: true,
  },
  rules: {
    // 强制禁止 alert、confirm 和 prompt
    "no-alert": "error",
    // 规范 console 输出级别,仅允许 warn 与 error
    "no-console": ["warn", { allow: ["warn", "error"] }],
  },
};
2. 第二道防线:Git 提交前门禁 (Husky + lint-staged)
为防止个别开发者使用 // eslint-disable-next-line 绕过规则,在本地 Git 提交时通过 Hook 进行增量拦截。在 package.json 中配置:
// package.json 片段
{
  "lint-staged": {
    "*.{js,jsx,ts,tsx}": [
      "eslint --max-warnings=0",
      "prettier --write"
    ]
  }
}
在 .husky/pre-commit 脚本中加入 npx lint-staged。一旦暂存区文件存在 no-alert 违规,git commit 将直接中断失败,杜绝污染代码进入代码仓库。
3. 第三道防线:构建工具死代码消除 (Dead Code Elimination)
即使在极端情况下有调试代码意外通过了代码审查,构建打包编译器也必须具备“底线消除”能力。现代打包器(Vite、Webpack、Rollup)均支持在压缩阶段自动擦除特定的纯函数调用:
// vite.config.js - Terser 自动剔除配置
import { defineConfig } from 'vite';

export default defineConfig({
  build: {
    minify: 'terser',
    terserOptions: {
      compress: {
        // 构建生产包时,自动剥离所有 window.alert 和全局 alert 调用
        pure_funcs: ['alert', 'window.alert', 'console.debug'],
        drop_console: false, // 保留必要的 console.error
      },
    },
  },
});
经过上述配置后,Terser 会在 AST(抽象语法树)分析阶段将所有 alert(...) 识别为无副作用并予以安全抹除,最终打包出来的产物中根本不含该调用。
4. 第四道防线:运行时环境防御兜底
对于引入的大量第三方第三方 SDK 或遗留老旧模块,如果在其内部隐藏了未经预期的 alert(),可在项目入口 HTML 顶层执行极简的安全注入重写:
<!-- index.html 顶部引入 -->
<script>
  (function() {
    if (window.location.hostname !== 'localhost' && !window.location.hostname.includes('127.0.0.1')) {
      // 生产环境重写全局 alert 为静默收集,彻底杜绝 UI 模态阻断
      var originalAlert = window.alert;
      window.alert = function(msg) {
        if (typeof console !== 'undefined' && console.warn) {
          console.warn('[Security Guard] 拦截到生产环境非法的 alert 阻断调用:', msg);
        }
        // 可将此处的意外调用回传给 APM
      };
    }
  })();
</script>
五、生产调试自查与演进清单
为帮助工程团队彻底规范线上排查行为,可参考下述自查清单落实日常研发与发布流程:
| 阶段 | 规范行为 | 禁止项 / 风险操作 |
|---|---|---|
| 日常开发 | 使用具有层级语义的 console.info/warn/error,配合断点排查 |
随手键入 alert(obj) 作为快捷检查手段 |
| 代码提交 | 配置 Husky + ESLint no-alert: "error" |
使用 eslint-disable 强制规避 no-alert 告警 |
| 工程构建 | 开启 Terser pure_funcs: ['alert'] 自动消除 |
生产构建保留完整的 Source Map 在公共静态资源目录 |
| 线上观测 | 部署 APM 平台,使用 sendBeacon 异步脱敏上报完整堆栈 |
通过让真实用户截取 alert 界面来反馈线上故障 |
从 alert() 走向现代前端可观测性,体现的是前端工程化从个人作坊式调试迈向严谨工业化标准的必由之路。通过建立多层自动化拦截网与非阻塞监控体系,不仅能够保护终端用户免受界面假死困扰,更能在发生复杂线上故障时提供毫秒级、全上下文的数据洞察,切实保障企业级 Web 应用的高可用运行。
基于Canvas原生JavaScript实现简易思维导图的核心逻辑
2026-11-22 12:09:18
不依赖第三方库,JS怎么用Blob导出Excel
2026-11-22 09:31:52
JS读取文件为二进制数据:FileReader与ArrayBuffer实战
2026-11-22 09:14:23
JS怎么在指定元素前后精准插入图片
2026-11-21 22:29:48
为什么JS删除样式后页面未生效
2026-11-21 21:02:02