怎么在JS解构赋值中正确使用默认参数
深入讲解JavaScript解构赋值中默认参数的正确用法、触发条件(严格全等undefined)、函数参数双层默认值防护模式、别名联合语法及多层嵌套防御策略。
fetchApi(url, options),并在函数内部使用对象解构提取 timeout 和 retry。当调用方不传配置对象执行 fetchApi('/api') 时,控制台立即抛出崩溃级报错 TypeError: Cannot destructure property 'timeout' of 'undefined' as it is undefined;或者,当调用方显式传递了 { timeout: null } 时,你的 timeout 变量并未如愿回退到预设的 3000 毫秒,而是变成了 null,随后在计算超时逻辑中产生隐蔽的逻辑缺陷。解构默认参数的核心意义是在目标值缺失或未定义时提供安全托底,而要真正正确、稳健地使用它,必须牢牢把握三条铁律:触发判定仅且只认 undefined、函数参数解构必须外挂 = {} 防爆盾、以及别名与默认值联合书写的正确语法顺序。
一、解构默认参数的基础语法与核心触发机制
在 ES6 引入解构赋值前,为对象属性或函数参数赋予默认值通常依赖逻辑或操作符 const timeout = options.timeout || 3000。然而,逻辑或操作符会误伤数字 0、空字符串 "" 和布尔值 false。解构赋值提供的默认参数机制从语法底层解决了这一痛点。
1. 对象与数组解构的基础写法
在解构表达式中,使用等号 = 即可为属性或数组元素声明回退默认值。
// 环境要求:Node.js 6.0+ 或现代主流浏览器
// 示例 1:对象解构默认参数
const userOptions = {
  username: 'Alice'
  // 未提供 role 与 theme 字段
};

const {
  username = '匿名用户',
  role = 'guest',
  theme = 'light'
} = userOptions;

console.log(username); // 示例输出: "Alice" (使用对象已有值)
console.log(role);     // 示例输出: "guest" (触发默认值)
console.log(theme);    // 示例输出: "light" (触发默认值)

// 示例 2:数组解构默认参数
const points = [120];
const [x = 0, y = 0, z = 0] = points;
console.log(x, y, z);   // 示例输出: 120 0 0
2. 核心原理:严格全等 undefined 判定
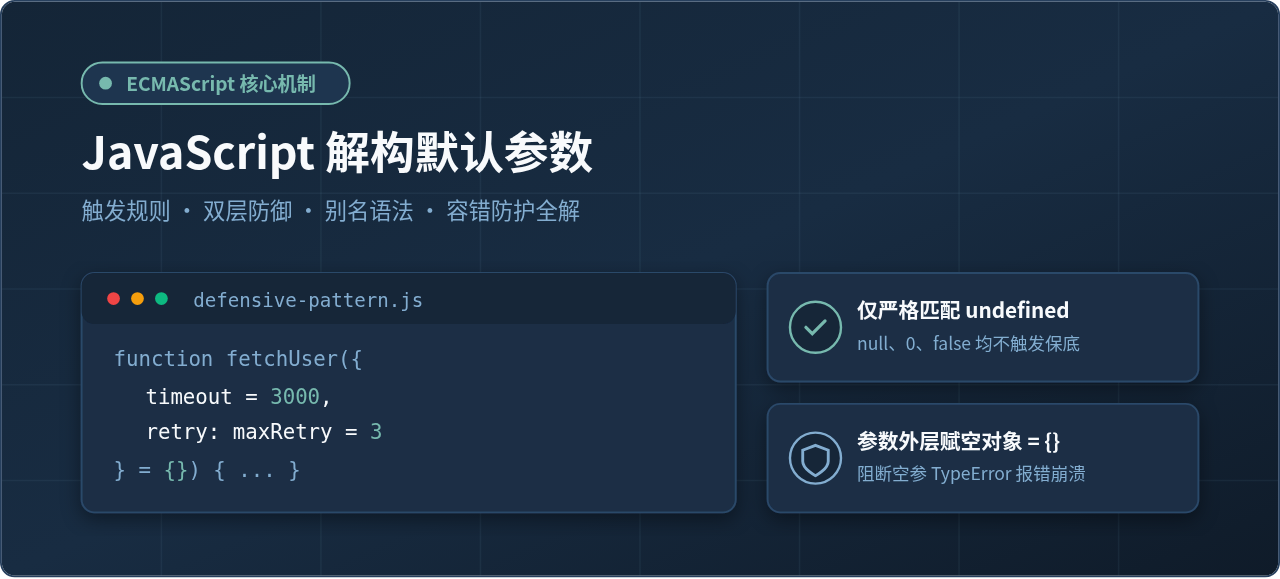
许多初学者常误以为只要属性是“假值(falsy)”就会触发默认值,这是最严重的认知误区。ECMAScript 规范明确规定:解构赋值只有在目标属性的值严格等于 undefined 时,才会触发默认值求值。
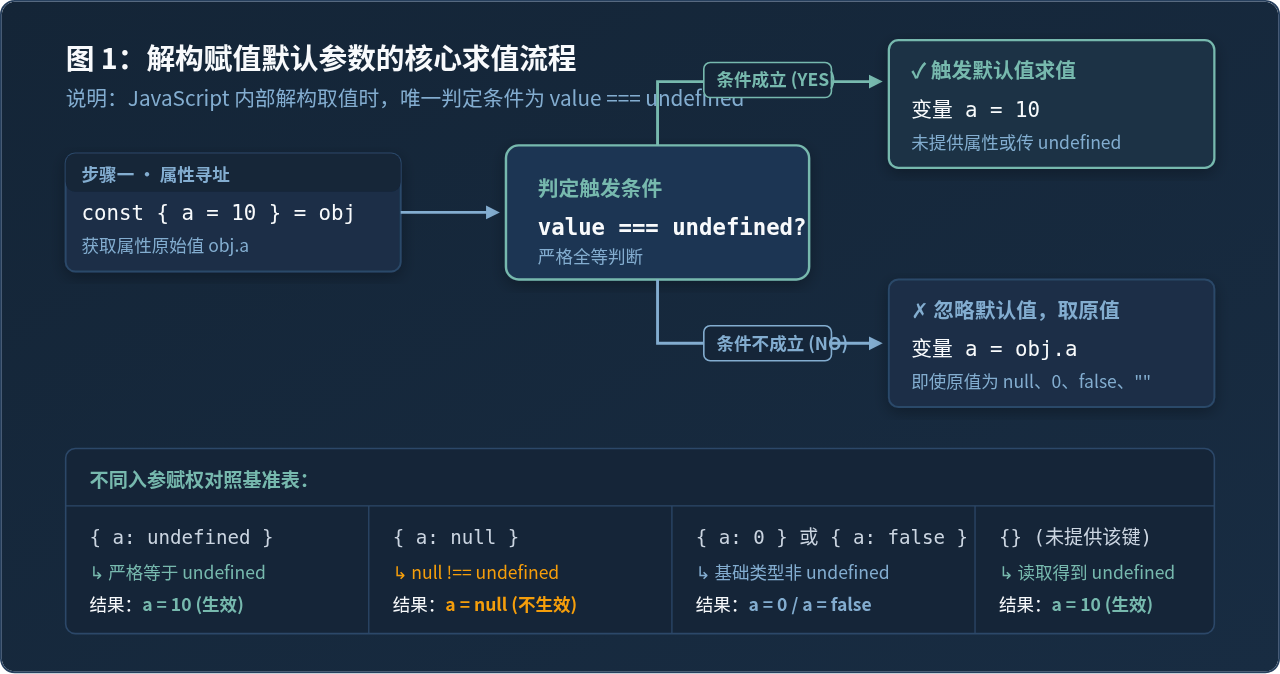
当属性不存在、或被显式赋予 undefined 时,obj.key === undefined 判定为真,引擎将右侧默认表达式的结果赋给变量;只要属性值不是 undefined(无论是 null、0、"" 还是 false),默认参数都绝不会被触发。
二、高频误区解析:为什么 null 不会触发默认参数?
在前后端交互或日常业务开发中,最常遇到的意外 Bug 就是 null 值穿透。比如后端接口定义了字段但尚未赋值,数据库常常将其序列化为 null 返回前端。
// 运行环境:任意支持 ES6 的环境
const responseData = {
  timeout: null,   // 后端接口返回了明确的 null
  retry: 0,        // 明确设置重试次数为 0
  debug: false     // 明确关闭调试
};

// 错误预期:期望 timeout 为 null 时自动回退到 3000
const {
  timeout = 3000,
  retry = 3,
  debug = true
} = responseData;

console.log(timeout); // 示例输出: null  <-- 并非 3000!
console.log(retry);   // 示例输出: 0     <-- 保留了 0,正确保护了业务语义
console.log(debug);   // 示例输出: false <-- 保留了 false,正确保护了业务语义
由于 null !== undefined,解构语法将 null 视为“已被有效赋予的实际值”。如果业务场景要求“既防未定义,又防空指针 null”,不能仅靠解构默认值。推荐解构提取原始变量后,配合 ES2020 空值合并操作符(??)进行双重清洗:
// 针对可能含有 null 的健壮处理方式
const { timeout: rawTimeout } = responseData;
const timeout = rawTimeout ?? 3000; // 当 rawTimeout 为 null 或 undefined 时均回退到 3000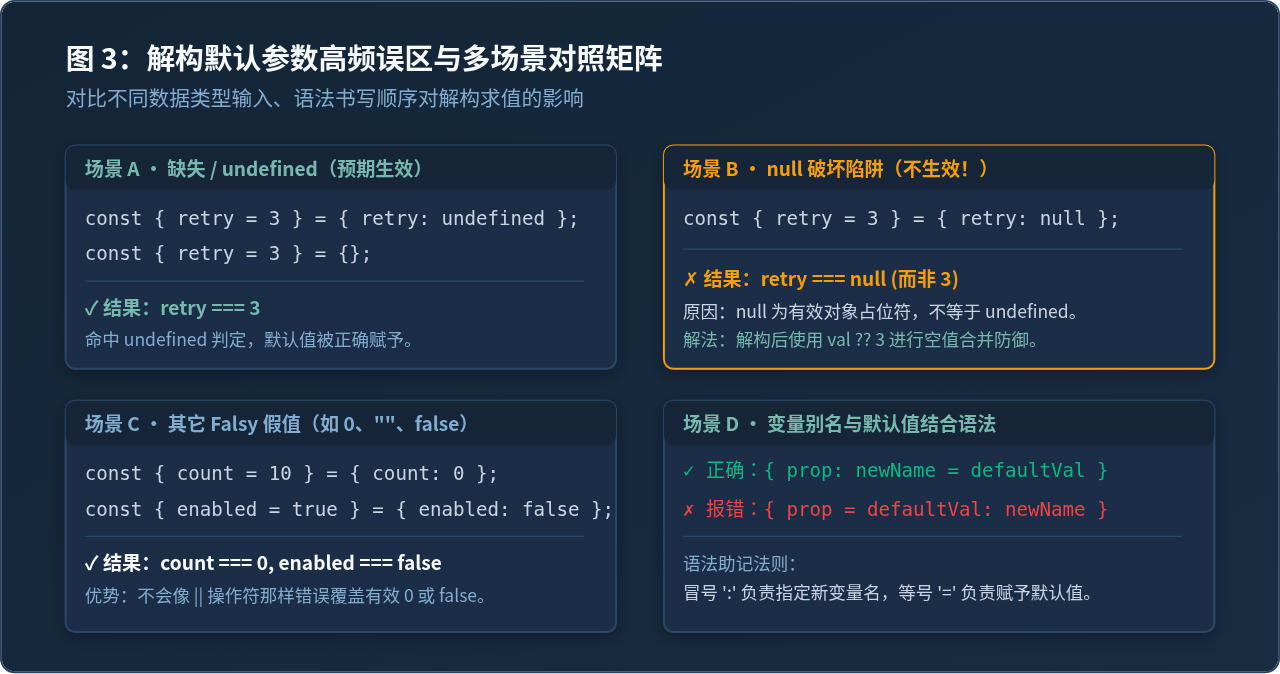
三、变量重命名与默认参数联合使用时的正确语法
在实际项目中,我们经常需要解构对象属性并重命名为一个更贴合局部上下文的变量名(即“别名”),同时还希望为该变量设置默认参数。很多开发者在这里容易混淆冒号 : 与等号 = 的前后顺序。
| 语法形式 | 示例代码 | 执行状态 | 原理解释 |
|---|---|---|---|
| 正确写法 | const { max_retry: maxRetry = 3 } = options; |
合法通过 | : 声明重命名目标变量,紧随其后的 = 为该变量赋予默认值 |
| 常见错误写法 | const { max_retry = 3: maxRetry } = options; |
报 SyntaxError | 语法解析错误,无法在默认赋值表达式后追加重命名操作符 |
记忆口诀:“先指明叫什么,再交代底线是多少”。即:{ 来源属性名 : 新变量名 = 默认值 }。
const serverConfig = {
  srv_port: undefined
};

// 正确书写:提取 srv_port,重命名为 port,默认值为 8080
const { srv_port: port = 8080 } = serverConfig;

console.log(port); // 示例输出: 8080
// 注意:解构后外部作用域只能访问 port,srv_port 并没有被声明为局部变量
四、函数参数解构中的“双层防御”模式
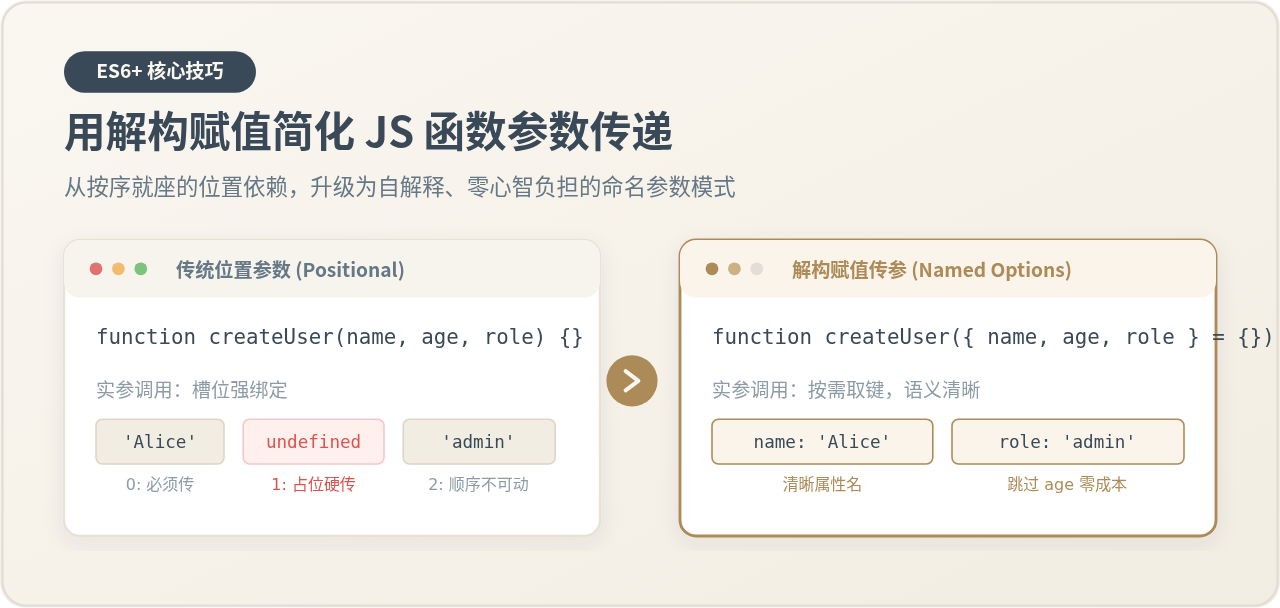
将解构赋值直接应用于函数形参列表,是现代 JavaScript 最推崇的模式之一。但如果缺少防御性写法,会成为代码运行时崩溃的高发地带。
1. 缺少外层兜底导致的崩溃表现
// 危险写法:仅在属性级别设置默认参数
function setupLogger({ level = 'info', output = 'stdout' }) {
  console.log(`[日志系统已初始化] 级别: ${level}, 输出目标: ${output}`);
}

// 正常传参调用:无问题
setupLogger({ level: 'warn' }); // 示例输出: [日志系统已初始化] 级别: warn, 输出目标: stdout

// 危险调用:调用方不传任何实参
setupLogger();
// 运行结果:Uncaught TypeError: Cannot destructure property 'level' of 'undefined' as it is undefined.
原因剖析:当调用 setupLogger() 且不传递任何参数时,函数的第一个形参接收到的实参是 undefined。JavaScript 尝试执行 { level = 'info' } = undefined,而对 undefined 或 null 进行解构取属性会直接抛出运行期不可逆的 TypeError。
2. 双层防御解决方案:= {}
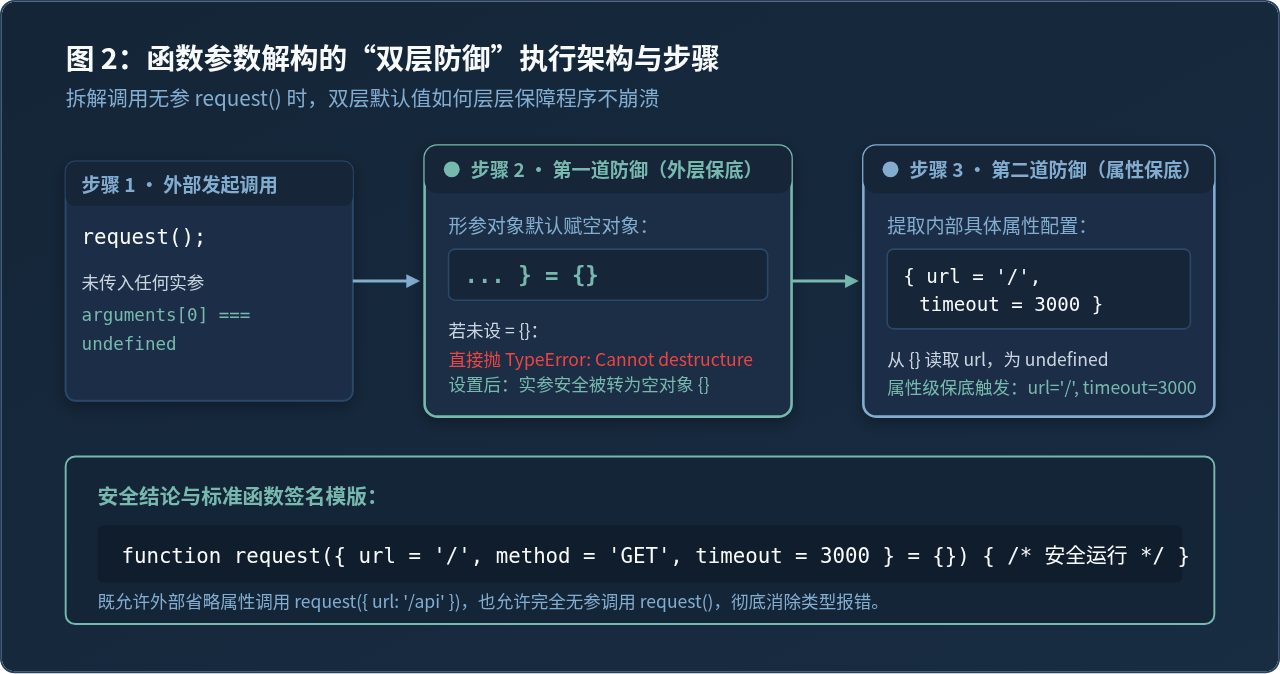
要彻底解决此问题,必须在解构形参的末尾附加 = {}。这构成了两道协同工作的安全防线:
// 推荐标准规范写法:双层默认值
function setupLogger({ level = 'info', output = 'stdout' } = {}) {
  console.log(`[日志系统已初始化] 级别: ${level}, 输出目标: ${output}`);
}

// 各种调用形态均获安全保护:
setupLogger();                  // 示例输出: [日志系统已初始化] 级别: info, 输出目标: stdout
setupLogger({});                // 示例输出: [日志系统已初始化] 级别: info, 输出目标: stdout
setupLogger({ level: 'debug' }); // 示例输出: [日志系统已初始化] 级别: debug, 输出目标: stdout
第一道防线(外层 = {}):当无参调用 setupLogger() 时,实参为 undefined,外层默认值触发,形参整体被赋予空对象 {},从而阻断了 TypeError。
第二道防线(内层属性默认值):引擎从被托底的空对象 {} 中读取 level,取值为 undefined,顺利触发第二道属性默认值赋为 'info'。
五、嵌套(多层)对象解构的默认值防御与惰性求值
1. 多层嵌套解构的层层防御
在解构具有深层层级的数据结构(如复杂的 API 响应模型)时,每一层父节点都必须有默认空对象作为垫片,否则任意中间层的缺失都会造成链路断裂并导致程序崩溃。
// 模拟复杂用户数据(可能完全缺失 preferences 节点)
const userResponse = {
  id: 1001,
  name: 'Bob'
};

// 危险做法:若 preferences 为 undefined,解构 theme 立即抛 TypeError
// const { preferences: { theme = 'dark' } } = userResponse;

// 正确做法:给中间嵌套对象 preferences 赋予默认空对象 = {}
const {
  preferences: {
    theme = 'dark',
    notifications: { email = true } = {} // 甚至更深层也做好防护
  } = {}
} = userResponse;

console.log(theme); // 示例输出: "dark"
console.log(email); // 示例输出: true
2. 默认参数的惰性求值(Lazy Evaluation)与暂时性死区(TDZ)
解构默认参数不是在模块或函数定义时静态计算的,而是惰性求值的——只有在当前属性判定为 undefined 需要赋默认值时,等号右侧的表达式才会被真正执行。
let idCounter = 0;
function getNextId() {
  idCounter += 1;
  return `ID_${idCounter}`;
}

function createRecord({ id = getNextId(), title = 'Untitled' } = {}) {
  return { id, title };
}

// 首次调用:传递了 id,getNextId() 根本不会被调用
const r1 = createRecord({ id: 'CUSTOM_99', title: 'Task 1' });
console.log(r1.id, idCounter); // 示例输出: "CUSTOM_99" 0

// 第二次调用:未传 id,此时才会执行 getNextId()
const r2 = createRecord({ title: 'Task 2' });
console.log(r2.id, idCounter); // 示例输出: "ID_1" 1
默认参数的表达式可以引用先于它声明的其他已解构变量,但不能引用位于它后面的变量,否则会因为进入暂时性死区(TDZ)而抛出 ReferenceError:
// 合法:width 先初始化,height 可以安全使用 width
function makeBox({ width = 100, height = width * 1.5 } = {}) { ... }

// 违法:height 尝试访问尚未初始化的 width
function makeBoxBad({ height = width * 1.5, width = 100 } = {}) { ... }
makeBoxBad(); // ReferenceError: Cannot access 'width' before initialization
六、工程化落地:生产级完整封装与自检清单
在实际生产环境中,网络请求模块和组件库对稳定性的要求极高。下面是一个结合了函数参数解构双层默认值、变量别名、默认回退和 null 防御的生产级 HTTP 请求客户端配置封装示例:
/**
 * 生产级安全网络请求配置解析器
 * @param {Object} config 传入的配置对象
 * @returns {Object} 清洗后的完备配置对象
 */
function createHttpClient({
  baseUrl = 'https://api.example.com',
  timeout: requestTimeout = 5000,
  headers = {},
  retry: maxRetry = 3,
  cache = false
} = {}) {
  // 针对后端/调用方可能显式传入 null 的字段进行空值合并清洗
  const safeTimeout = requestTimeout ?? 5000;
  const safeRetry = maxRetry ?? 3;

  // 确保 headers 是一个有效对象
  const safeHeaders = {
    'Content-Type': 'application/json',
    ...(headers ?? {})
  };

  return {
    baseUrl,
    timeout: safeTimeout,
    headers: safeHeaders,
    retry: safeRetry,
    cache: Boolean(cache)
  };
}

// 验证案例 1:完全空参调用
const clientA = createHttpClient();
console.log('ClientA 超时:', clientA.timeout); // 示例输出: 5000

// 验证案例 2:重命名与部分传参
const clientB = createHttpClient({
  baseUrl: 'https://service.internal',
  timeout: 10000
});
console.log('ClientB 地址:', clientB.baseUrl, '超时:', clientB.timeout);
// 示例输出: ClientB 地址: https://service.internal 超时: 10000

// 验证案例 3:防范 null 脏数据传递
const clientC = createHttpClient({ timeout: null, retry: null });
console.log('ClientC 安全兜底:', clientC.timeout, clientC.retry);
// 示例输出: ClientC 安全兜底: 5000 3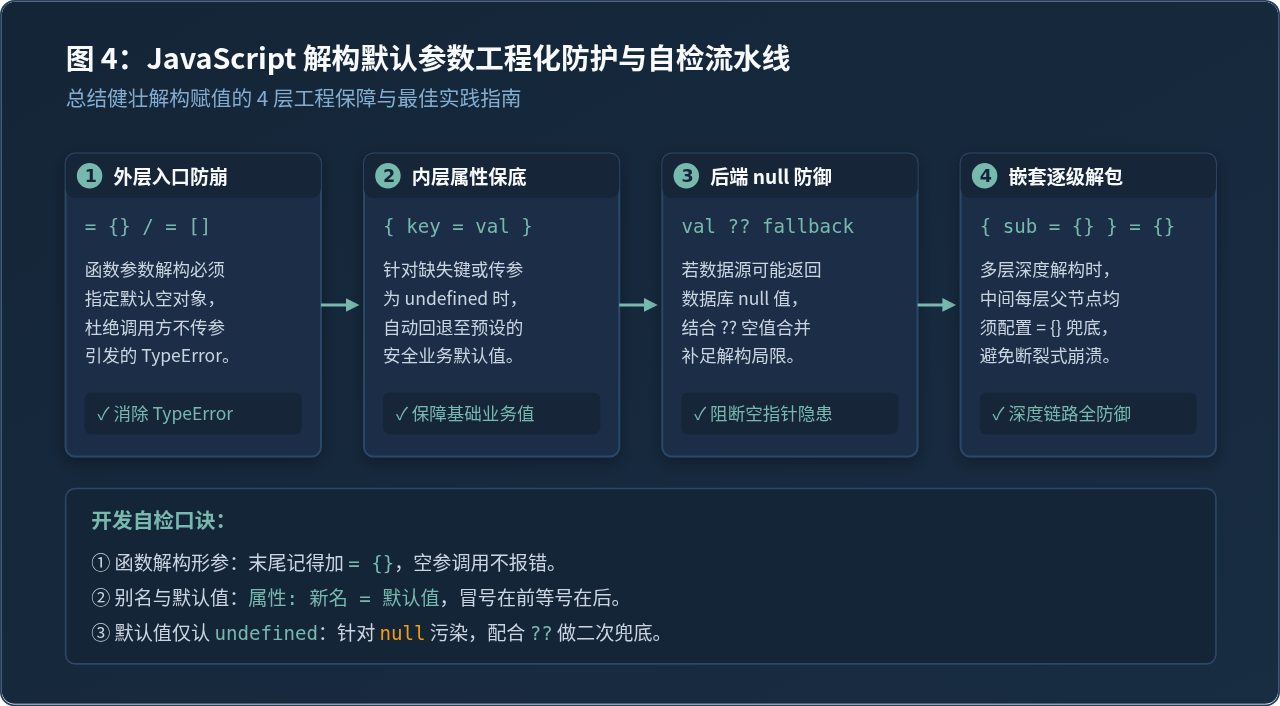
总结与开发自检表
在 JavaScript 中使用解构默认参数时,请在代码评审(Code Review)中对照以下自检清单:
- 函数形参末尾是否配置了
= {}?——只要函数支持可选配置对象,就必须添加顶层保底,防止func()调用发生不可逆崩溃。 - 是否清楚仅
undefined触发默认值?——面对可能为null的复杂外部数据源,必须搭配??空值合并操作符二次防御。 - 别名与默认值书写顺序是否正确?——确认代码严格遵循
{ key: newName = defaultVal }的顺序,避免发生语法错误。 - 多层嵌套对象是否层层防空?——解构两层及以上结构时,确保每一层父节点均配置了
= {}兜底。 - 默认参数是否涉及交叉依赖与调用?——检查依赖变量是否先于当前参数声明,避免触碰暂时性死区(TDZ)。
JavaScript计算器怎么解决浮点数精度误差(如0.1+0.2)?
2026-11-22 11:40:49
JS split拆分后出现空字符串元素的原因及过滤方法
2026-11-22 11:20:54
JS replace只替换第一个?加正则/g实现全局替换
2026-11-22 10:37:02
JavaScript过滤关键词时怎么处理大小写不敏感匹配
2026-11-21 22:39:52
JS数据可视化入门:怎么用ECharts绘制第一个图表
2026-11-21 19:12:41