区分JS语法错误与被拦截:通过Network和Console面板定位
深入讲解如何利用浏览器开发者工具中的Network与Console面板,快速区分并定位JavaScript脚本的语法错误(SyntaxError)与资源加载拦截(扩展拦截、CSP、CORS及WAF),提供清晰的排查流程、面板特征对照与实战解决方案。
当网页某个交互功能毫无响应时,多数开发者会习惯性打开控制台。但脚本未能生效的根源通常分为两种截然不同的阶段:一是脚本资源在网络或安全层被拦截,导致代码根本没有进入浏览器执行器;二是脚本资源已完整下载,但在解析或运行时发生语法错误(SyntaxError)。准确区分这两种情况,只需联动使用浏览器的 Network(网络)与 Console(控制台)面板,即可快速锁定问题并完成修复。
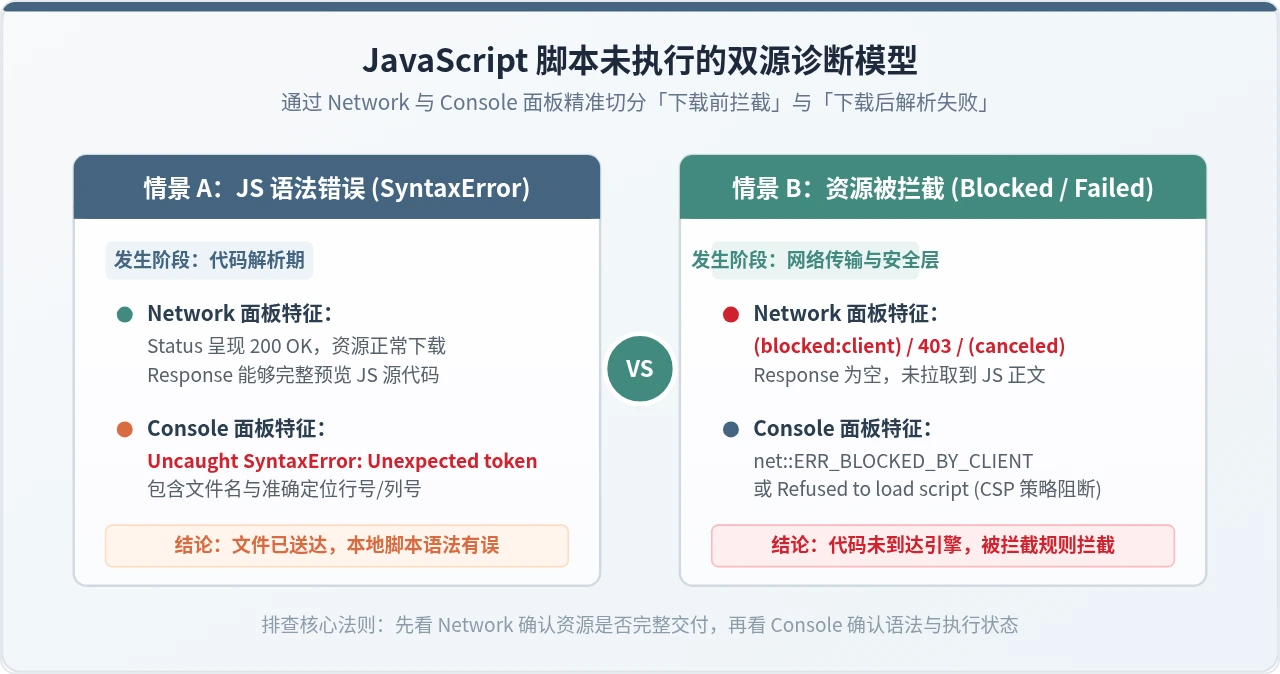
一、现象与本质:明确两个截然不同的故障阶段
在现代 Web 应用中,浏览器运行 JavaScript 脚本经历两个基础阶段:资源获取阶段(Fetch)与代码编译解析阶段(Compile & Parse)。很多初学者在遇到控制台报错或界面未渲染时,往往将所有异常统称为“JS 报错了”,这会导致排查方向出现偏差。
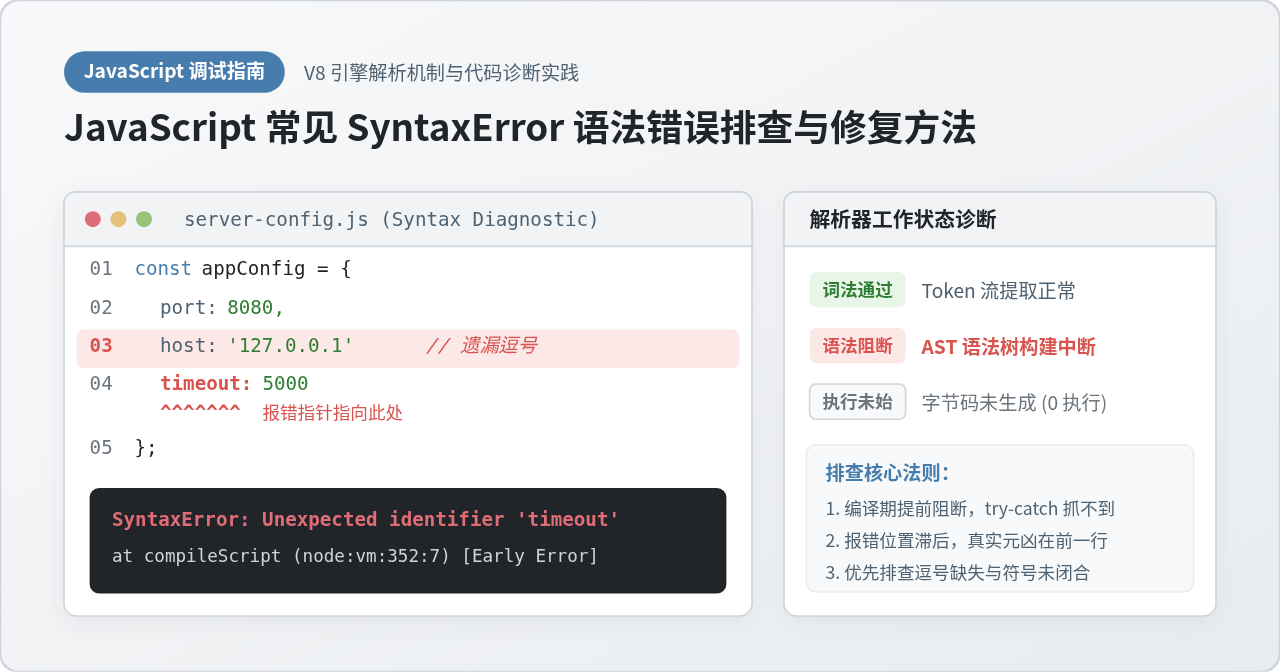
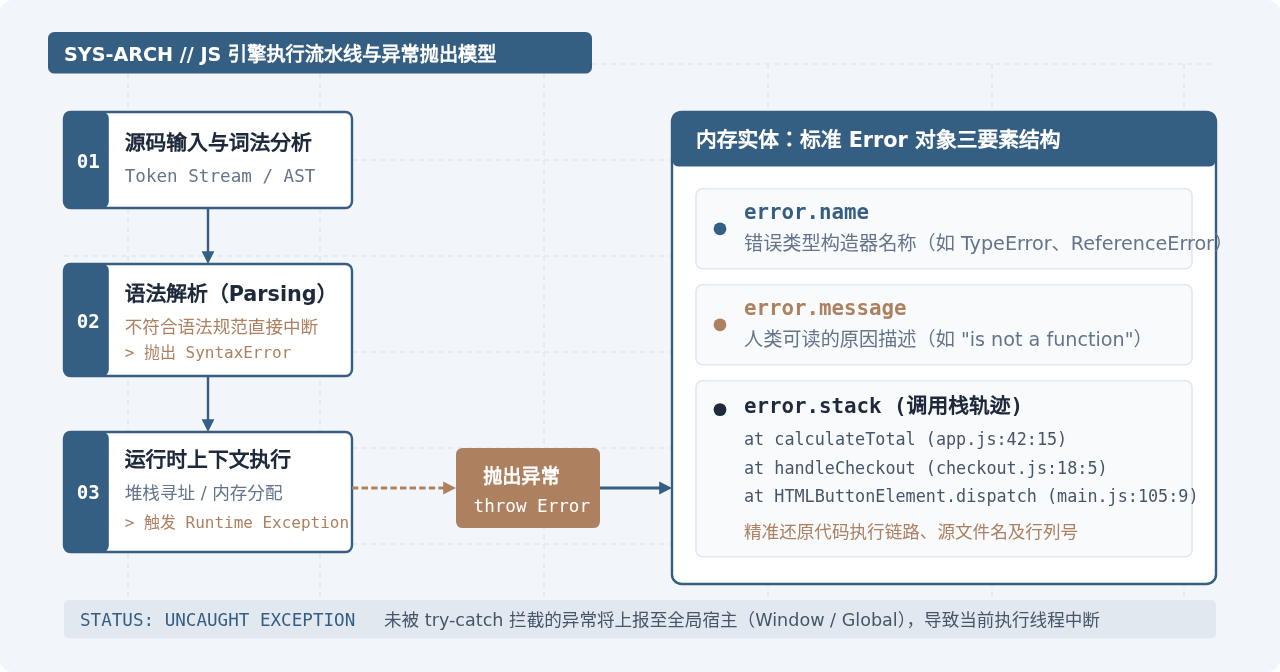
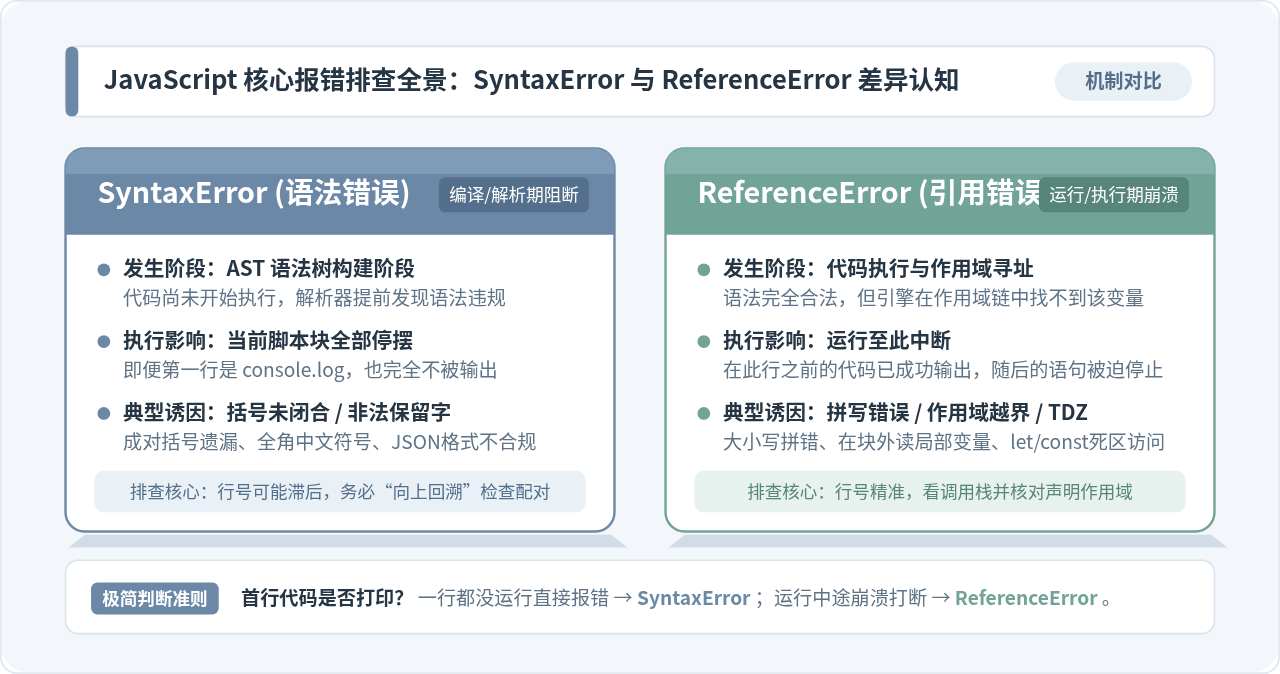
JS 语法错误(SyntaxError)发生在浏览器 JavaScript 引擎(如 V8)对下载完成的代码文本进行词法分析和语法分析期间。如果代码中存在括号未闭合、不合法字符、关键字误用或非法的导出导入语句,解析器在编译阶段便会抛出异常并中断该脚本块的执行。此时,网络传输早已圆满结束,问题出在代码本身的编写或打包产物中。
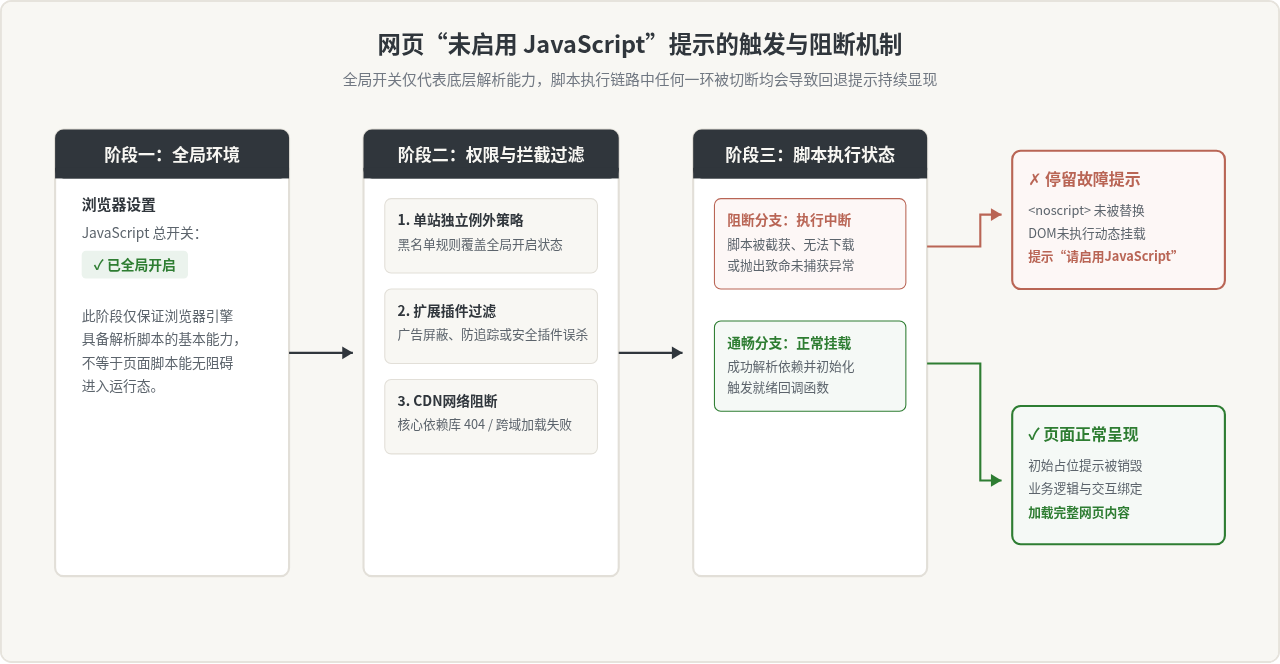
资源被拦截(Blocked Request)则发生在更上游的网络层或浏览器的安全沙箱控制层。浏览器发出 HTTP/HTTPS 请求时,可能被客户端广告拦截插件、浏览器的内容安全策略(Content Security Policy, CSP)、跨域安全规则(CORS)或服务端的安全防护(WAF/防火墙)直接切断。在此情形下,JavaScript 引擎根本没有接收到真正的代码内容,自然无从谈起语法解析。
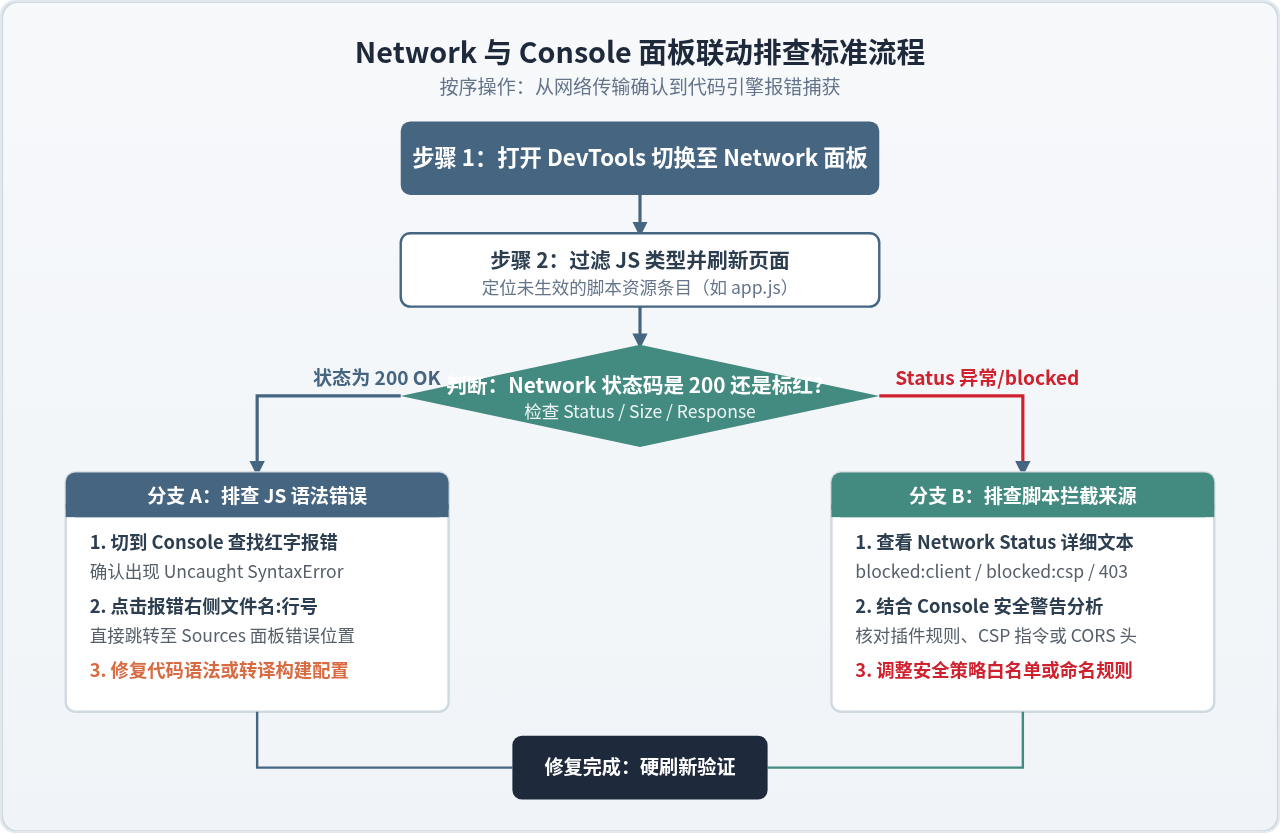
二、通过 Network 面板核查:第一现场排查法
排查问题的第一步永远应当在 Network(网络)面板 展开。按下 F12 打开浏览器开发者工具,切换到 Network 标签页,在过滤器中勾选 JS,然后按下 Ctrl+F5(macOS 为 Cmd+Shift+R)进行强制无缓存刷新。
1. 查看 Status(状态码)与 Initiator(发起方)
观察目标脚本文件的请求状态:
- 若 Status 为 200 OK:表明该 JS 文件已经顺利从服务器或本地缓存中成功下载。如果界面功能仍然失效,则100% 不是网络拦截问题,而应当立即转向 Console 面板寻找语法或逻辑错误。
-
若 Status 呈现红色
(blocked:client):表明该脚本在浏览器客户端本地被直接掐断。最常见的原因是用户安装了广告屏蔽插件(如 uBlock Origin、AdGuard)或防追踪扩展,由于脚本文件名命中包含ad.js、track.js、stat.js或analytics.js等敏感关键词,在请求发出前被本地拦截。 -
若 Status 呈现
(blocked:csp):表明页面设置的Content-Security-Policy响应头或<meta>标签明确限制了外部脚本的来源域名,浏览器主动拒绝加载该地址的脚本。 -
若 Status 呈现
403 Forbidden或401 Unauthorized:表明请求已到达服务端,但被网关、WAF 防火墙(如 Cloudflare、阿里云云盾)或防盗链策略拦截,未能获取文件内容。 -
若 Status 呈现
(canceled)或(failed) net::ERR_ABORTED:多为跨域(CORS)配置错误或页面导航跳转中途取消了未完成的静态资源请求。
2. 查看 Response(响应内容)与 Size(体积)
即便状态码看似正常,也需警惕“假 200”现象。点击该条网络请求,切换到 Response 选项卡:
- 正常情况下,Response 面板应该显示纯粹的 JavaScript 源码文本(或压缩后的混淆代码)。
- 若状态码为 200,但 Response 内容居然是
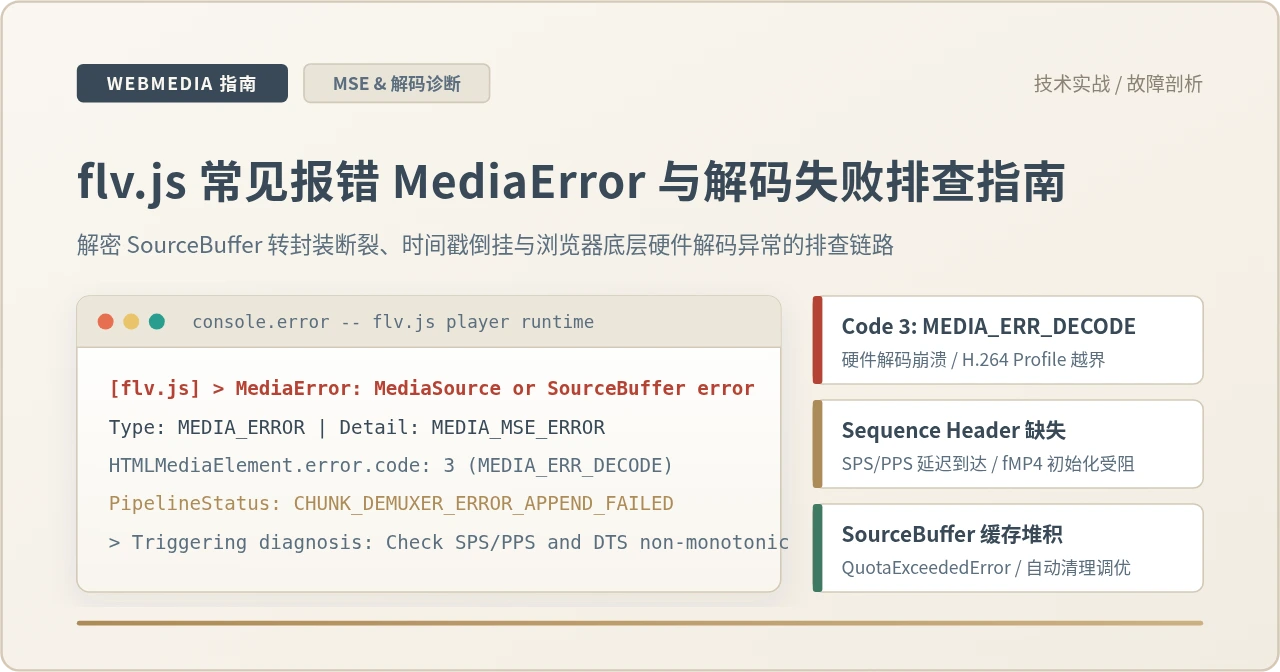
<!DOCTYPE html><html>...,说明服务端启用了单页应用(SPA)重定向规则(例如 Nginx 的try_files $uri /index.html),当真实 JS 路径 404 不存在时,错误地返回了 HTML 页面。浏览器尝试将 HTML 解析为 JS 时,立刻会在 Console 中引发语法错误:Uncaught SyntaxError: Unexpected token '<'。虽然报错类型是语法错误,但根源实际是资源路径丢失。
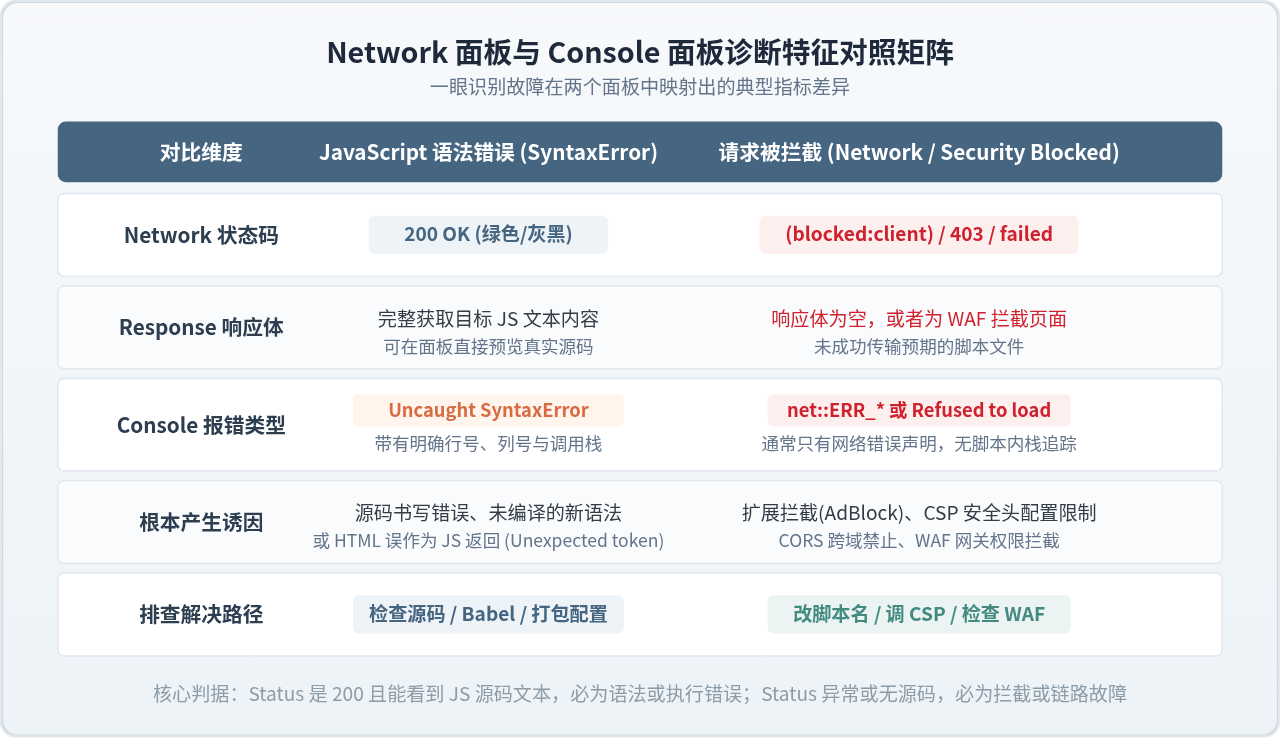
三、通过 Console 面板核查:深层错误信息剖析
当确认 Network 面板状态或需要进一步追查异常具体位置时,Console(控制台)面板提供了决定性的诊断线索。两类错误在控制台上的日志形式、关键字和交互行为存在鲜明界限。
1. 典型的 JavaScript 语法错误形态
如果是语法错误,Console 会直接输出鲜红色的 Uncaught SyntaxError。控制台右侧通常会带有可点击的蓝色文件名和行号链接(例如 main.js:42:15),点击即可直接跳转到 Sources 面板并高亮显示出错的那一行代码。
// 常见语法错误 1:括号或引号未配对
Uncaught SyntaxError: Unexpected token ')' (at main.js:24:18)

// 常见语法错误 2:使用了当前宿主引擎不支持的语法糖(如旧版浏览器运行可选链)
Uncaught SyntaxError: Unexpected token '.' (at vendor.js:108:32)

// 常见语法错误 3:单页路由回退错误导致 HTML 被误当成 JS 加载
Uncaught SyntaxError: Unexpected token '<' (at chunk-vendors.js:1:1)<script> 标签仍然可以正常执行。
2. 典型的被拦截报错形态
如果脚本被网络或安全策略阻断,Console 的报错通常由浏览器底层网络栈发起,信息中通常带有 net::ERR_* 或 Refused to load/execute script,并且绝对不会带有代码内部具体的执行行号,而只会指向引用该脚本的 HTML 页面行数或直接显示为 (index):1。
// 典型拦截 1:广告插件或防追踪扩展拦截
GET https://example.com/assets/js/ad_tracker.js net::ERR_BLOCKED_BY_CLIENT

// 典型拦截 2:CSP 内容安全策略拦截
Refused to load the script 'https://cdn.thirdparty.com/sdk.js' because it violates
the following Content Security Policy directive: "script-src 'self' 'unsafe-inline'".

// 典型拦截 3:跨域未配置 CORS 头被阻断
Access to script at 'https://api.domain.com/lib.js' from origin 'https://myweb.com'
has been blocked by CORS policy: No 'Access-Control-Allow-Origin' header is present.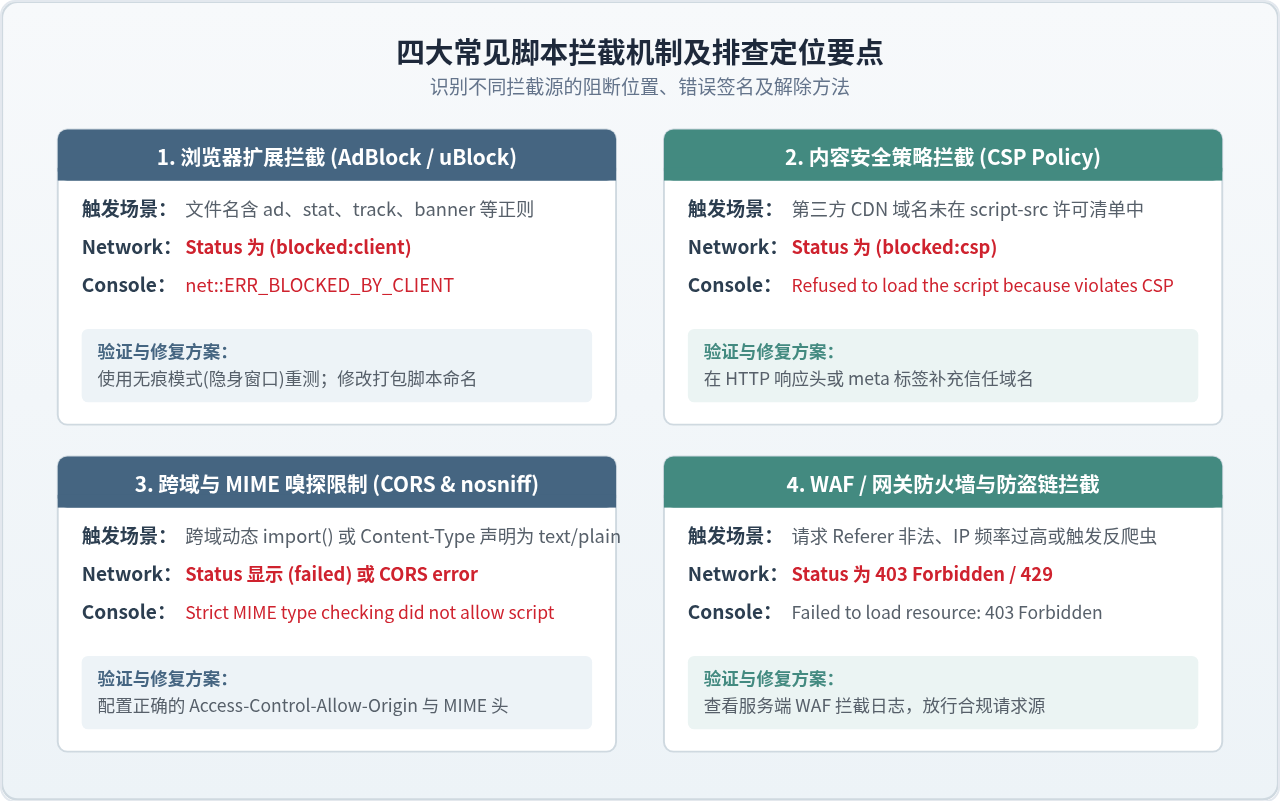
四、四大拦截场景的具体原因与验证技巧
当通过 Network 和 Console 面板确认脚本是由于被拦截而无法运行时,读者应依据具体的拦截特征采用对应的排除法进行定位:
1. 浏览器扩展拦截(Adblock / uBlock Origin)
根本原因:现代广告拦截器基于 EasyList 等规则库运行,通过对 URL 路径中的字符串做正则匹配。如果前端构建生成的 bundle 命名包含 advert.js、click-track.js、analysis.chunk.js,或者请求路径中含有 /ad/、/banner/ 等,请求将在发出浏览器前被扩展底层直接阻断。
快速验证方式:
- 使用浏览器的无痕模式(Incognito Window)打开页面(需确保扩展未勾选“允许在无痕模式下运行”)。如果无痕模式下脚本加载成功且功能完全恢复,则可百分之百断定为本地插件拦截。
- 在构建配置(如 Webpack / Vite / Rollup)中重命名输出 chunk,避免使用命中过滤规则的敏感单词。
2. 内容安全策略(Content Security Policy, CSP)
根本原因:网站服务端配置了严格的 Content-Security-Policy 响应头。例如配置了 script-src 'self',而页面中尝试通过动态加载方式引用了未经授权的第三方 CDN 脚本(如 https://cdn.bootcdn.net/ajax/libs/...)。
排查与修复:在 Network 面板中点击主 HTML 请求,查看 Response Headers 中的 Content-Security-Policy 字段。如果需要引入该外部脚本,需在响应头配置中将该域名追加至 script-src 白名单内,或者为该内联脚本提供合规的 nonce / hash 校验值。
3. MIME 类型安全嗅探与 CORS 阻断
根本原因:当服务端配置了 X-Content-Type-Options: nosniff 时,浏览器将严格校验响应头中的 Content-Type。若静态文件服务器(如 Nginx、CDN 或对象存储)由于 MIME 配置缺失,将 .js 文件以 text/plain 或 application/octet-stream 返回,现代浏览器会直接拒绝执行该脚本,并产生拦截报错。此外,对于 ES Module(<script type="module">),规范要求必须符合 CORS 同源机制,缺少 Access-Control-Allow-Origin 将直接导致加载失败。
排查方式:在 Network 面板选中该 JS 文件,查看 Headers -> Response Headers,确认 Content-Type 是否准确为 application/javascript 或 text/javascript。
4. WAF 防火墙与网关权限拦截
根本原因:请求虽然发往了服务端,但在到达实际业务服务器前,被前置的 WAF 防火墙切断。常见诱因包括请求头中的 User-Agent 异常、请求频次过高、或者请求的 URL 参数触发了 SQL 注入/XSS 规则过滤。
排查方式:Network 面板中 Status 呈现 403 Forbidden,且 Response 往往包含一段防爬虫验证码页面(如 Cloudflare 的 Turnstile 校验页或“安全拦截提示”),此时需要结合服务端安全日志排查。
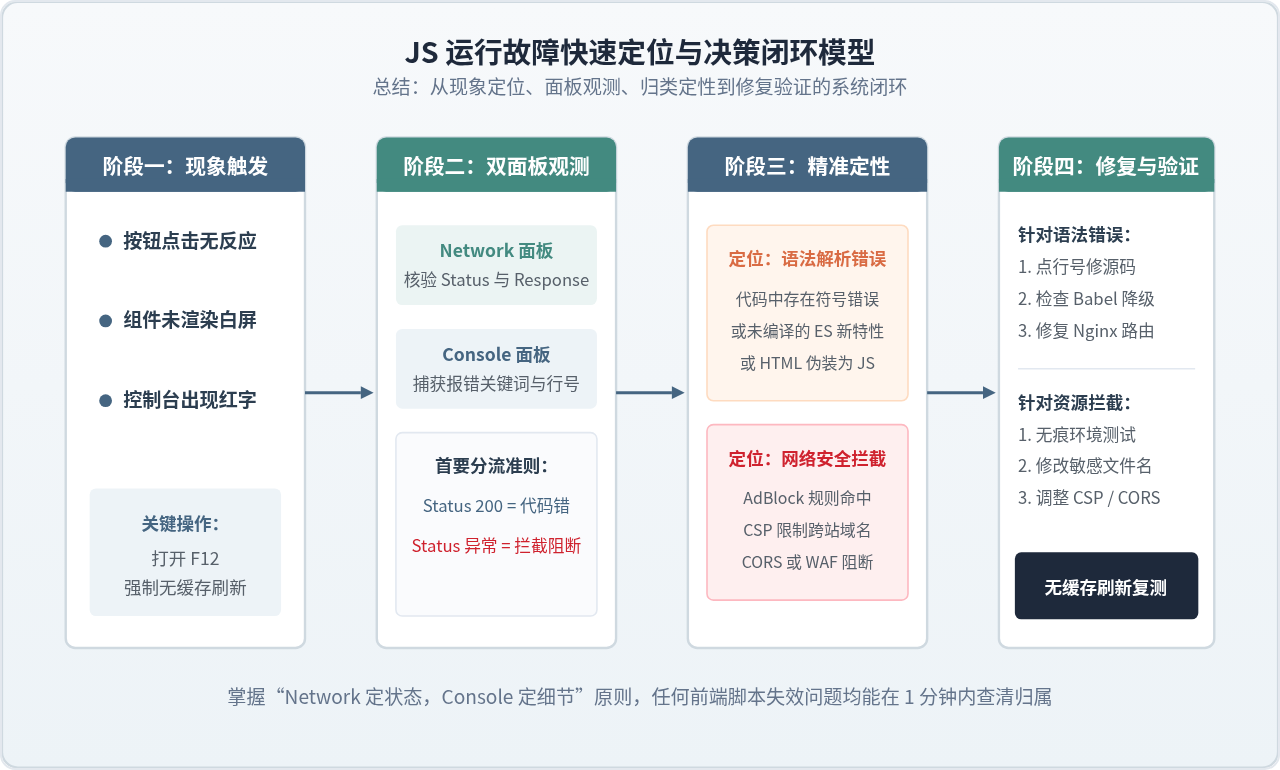
五、实战排查自查清单
为了在实际开发与线上应急中减少混乱,建议团队成员按照以下标准化清单依次确认:
-
第一步(Network 状态检查):
刷新页面,在 Network 面板筛选
JS。检查未执行脚本的 Status 列。如果是200 OK,排除网络拦截,进入第二步;如果是红色或特殊文本(如blocked:client、blocked:csp、403、cors error),直接判定为请求被拦截。 -
第二步(Response 真实性核对):
点击 Network 中的条目,查看 Response。如果返回的是以
<!DOCTYPE html>开头的 HTML,说明前端路由与后端静态服务器路径不匹配,请排查 Webpack/VitepublicPath或 Nginx 代理规则。 -
第三步(Console 错误定位):
切换至 Console 面板。若显示
Uncaught SyntaxError,点击右侧文件名与行号链接跳转至 Sources 面板,查看语法报错的具体代码行与语法高亮指示。 -
第四步(拦截根因排查):
若为
blocked:client,开启隐身窗口测试并重命名带广告特性的脚本名;若为Refused to load,核对主页面的Content-Security-Policy响应头配置;若为403,检查网关与 CDN 防盗链设置。
JavaScript为什么被称为脚本语言
2026-11-20 21:37:57
JS判断空数组的标准写法:使用length属性
2026-11-20 20:45:45
JavaScript控制流基础:条件判断与循环语句用法
2026-11-20 20:30:37
JS判断对象为空时怎么忽略原型链属性
2026-11-20 18:41:22
JavaScript中怎么准确判断变量是否为null
2026-11-20 12:42:47