

前端表单验证:HTML input pattern属性配合JS邮箱正则
深入讲解前端表单中HTML input的pattern属性与JavaScript邮箱正则表达式的协同验证方案,涵盖原生约束验证机制、实用邮箱正则构建、前后端协同流程与生产级代码示例。
<input type="email"> 过于宽松(默认算法通常只要含 @ 即可视作有效,容易放行形如 user@localhost 的无效地址);而完全摒弃原生机制、单纯依靠 JavaScript 进行校验,又会丢失浏览器底层的快速拦截能力与可访问性支持。最稳健的方案是:利用 HTML 的 pattern 属性建立第一道免脚本的高性能声明式防线,同时结合 JavaScript 邮箱正则与 Constraint Validation API 提供失焦反馈、自定义提示信息与统一的表单提交拦截。
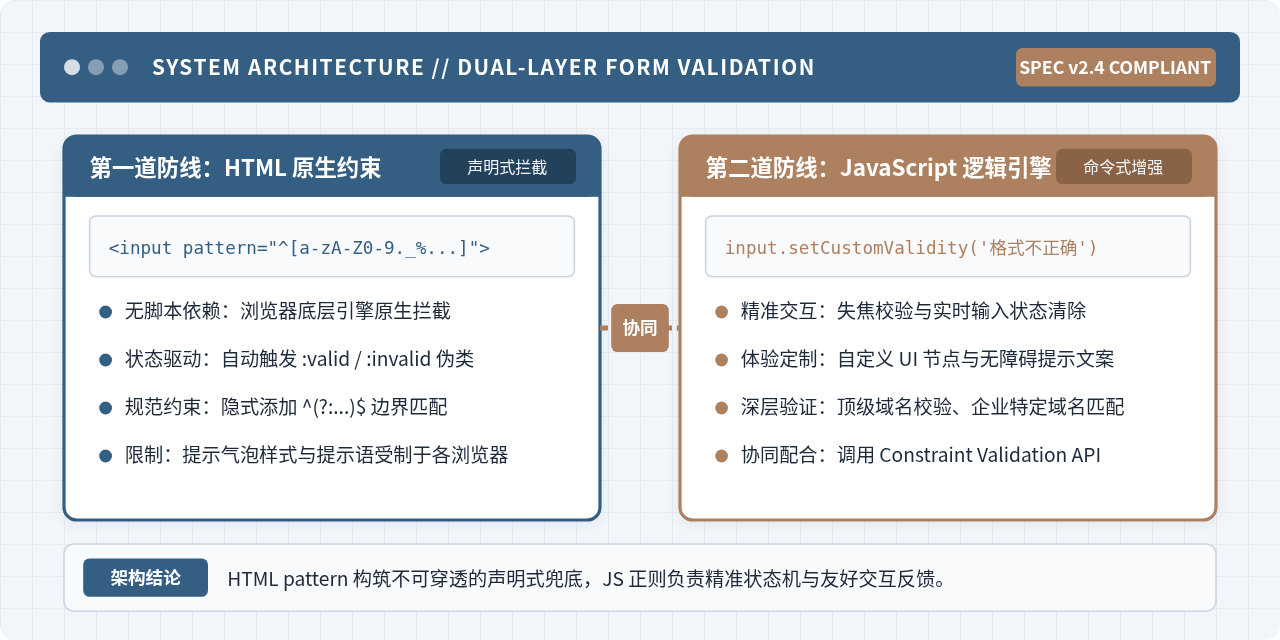
一、HTML input pattern 属性的工作机制与边界
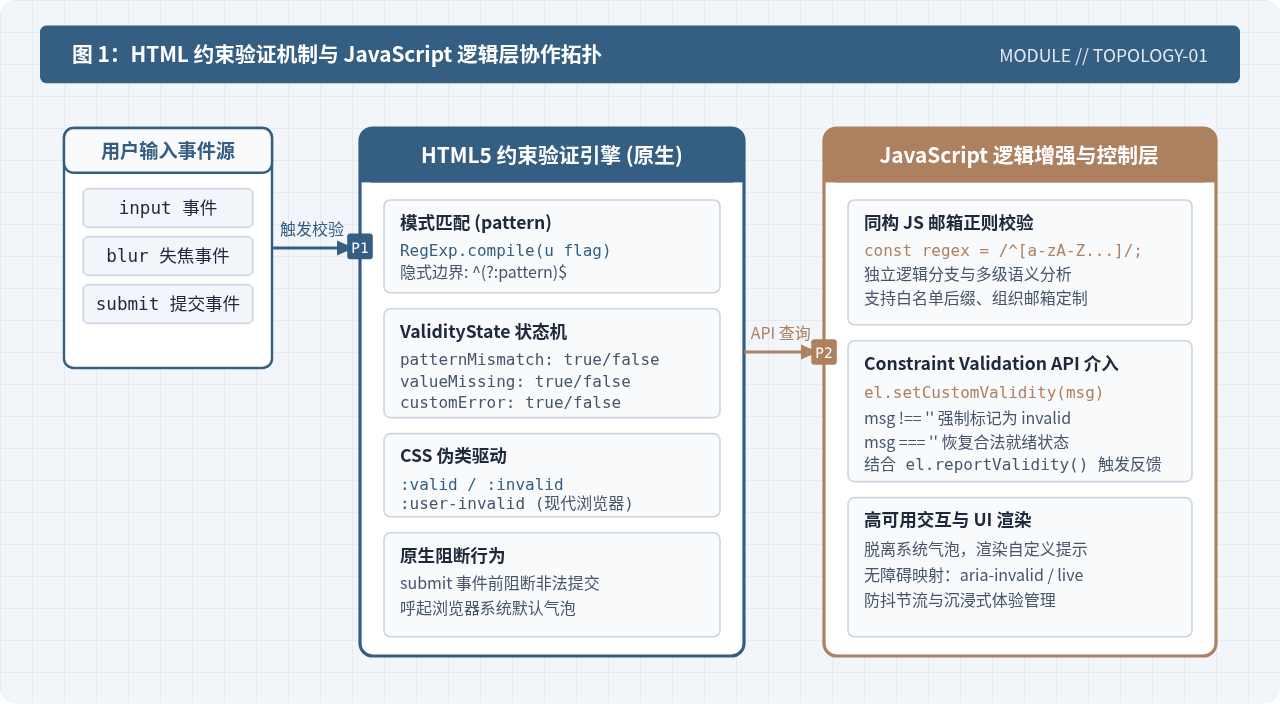
HTML5 的 pattern 属性允许开发者为单行文本输入控件(包括 type="text"、type="email"、type="search"、type="tel"、type="url" 及 type="password")指定一个用于检查输入内容的正则表达式。了解其底层运行机制,是避免出现“莫名通过”或“莫名报错”的前提。
1. 隐式边界锚定(Implicit Anchoring)
在 JavaScript 中,若要全量匹配字符串,我们通常必须显式书写起始符 ^ 与终止符 $,如 /^[a-z]+$/,否则 /[a-z]+/ 会匹配包含任意字母的混合字符串。但在 HTML 规范中,浏览器在解析 pattern 属性时,会自动将给定的正则表达式包裹在 ^(?:...)\$ 中。
这意味着无论你在 pattern 中是否书写 ^ 和 $,输入框内的整个字符串都必须从头到尾严格匹配该表达式,部分匹配或子串匹配均被判定为非法。
2. pattern 与 type="email" 的协同关系
当仅声明 <input type="email"> 时,浏览器会使用符合 HTML5 规范中极为宽泛的简易邮箱验证算法。很多开发者会发现诸如 a@b 甚至某些内网主机名也会被视为合法。
一旦在 <input type="email"> 上叠加了 pattern 属性,浏览器会优先以 pattern 中的正则是更为严格的准绳。如果内容不匹配 pattern,输入元素的 validity.patternMismatch 属性将被立即置为 true,并在表单提交时触发原生阻断。
3. 空值策略与 required 的搭配
pattern 属性对空值是静默放行的。也就是说,如果用户尚未输入任何字符,pattern 不会生效,输入框依然处于合法(valid)状态。如果该邮箱字段是必须填写的,必须显式添加 required 属性,由 validity.valueMissing 与 patternMismatch 协同保障。
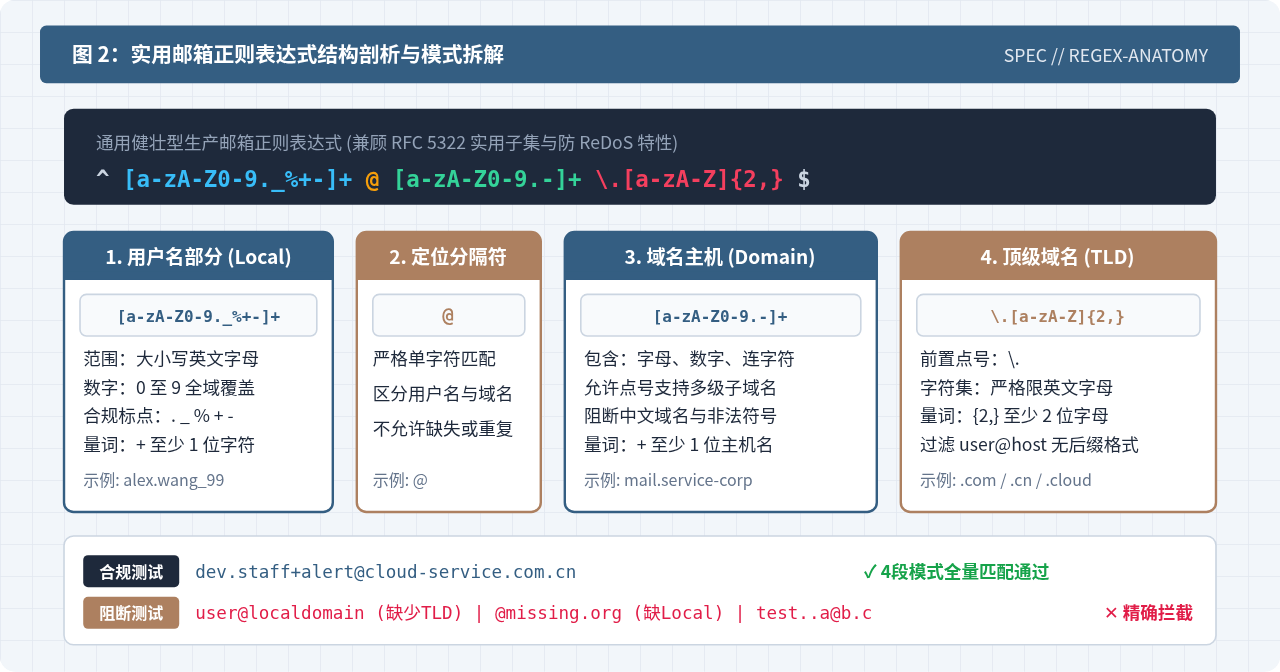
二、实用邮箱正则表达式设计与分段拆解
互联网工程任务组(IETF)在 RFC 5322 中对电子邮箱地址做出了详尽的定义,其涵盖了引号字符串、IP 域字面量、转义字符等冷门规范。如果把完整的 RFC 5322 正则完整搬到前端,表达式长度将超过数千字符,极易引入灾难性的回溯(ReDoS),且不符合常规用户的实际使用习惯。
在现代 Web 生产环境下,我们需要的是一个既能杜绝常见输入错误、又保持极高执行效率与可维护性的“实用健壮型”正则。
通用实用邮箱正则表达式
^[a-zA-Z0-9._%+-]+@[a-zA-Z0-9.-]+\.[a-zA-Z]{2,}$该表达式在逻辑上分为清晰的四个组成部分:
-
1. 用户名部分(Local-part):
[a-zA-Z0-9._%+-]+
匹配邮箱用户名,允许包含英文字母大小写、阿拉伯数字 0-9,以及合规的标点符号(点号、下划线、百分号、加号、减号)。末尾的量词+保证至少包含一个有效字符。 -
2. 核心分隔符:
@
严格匹配唯一的“艾特”符号,清晰区分用户名区域与域名区域。 -
3. 域名主机部分(Domain Host):
[a-zA-Z0-9.-]+
匹配二级域名或多级子域名主体(例如mail.service-company),允许英文字母、数字、点号和连字符。 -
4. 顶级域名后缀(Top-Level Domain, TLD):
\.[a-zA-Z]{2,}
转义点号后紧跟至少两位英文字母(例如.com、.cn、.org、.tech),有效杜绝形如test@domain等缺少顶级域名的无用输入。
pattern 属性中,由于浏览器已自动附加隐式全量匹配边界,属性值可直接写为:
pattern="[a-zA-Z0-9._%+-]+@[a-zA-Z0-9.-]+\.[a-zA-Z]{2,}"
属性中无需写最外层的斜杠
/.../,转义点号只需单斜杠 \. 即可。
三、HTML pattern 与 JavaScript 的协同实现步骤
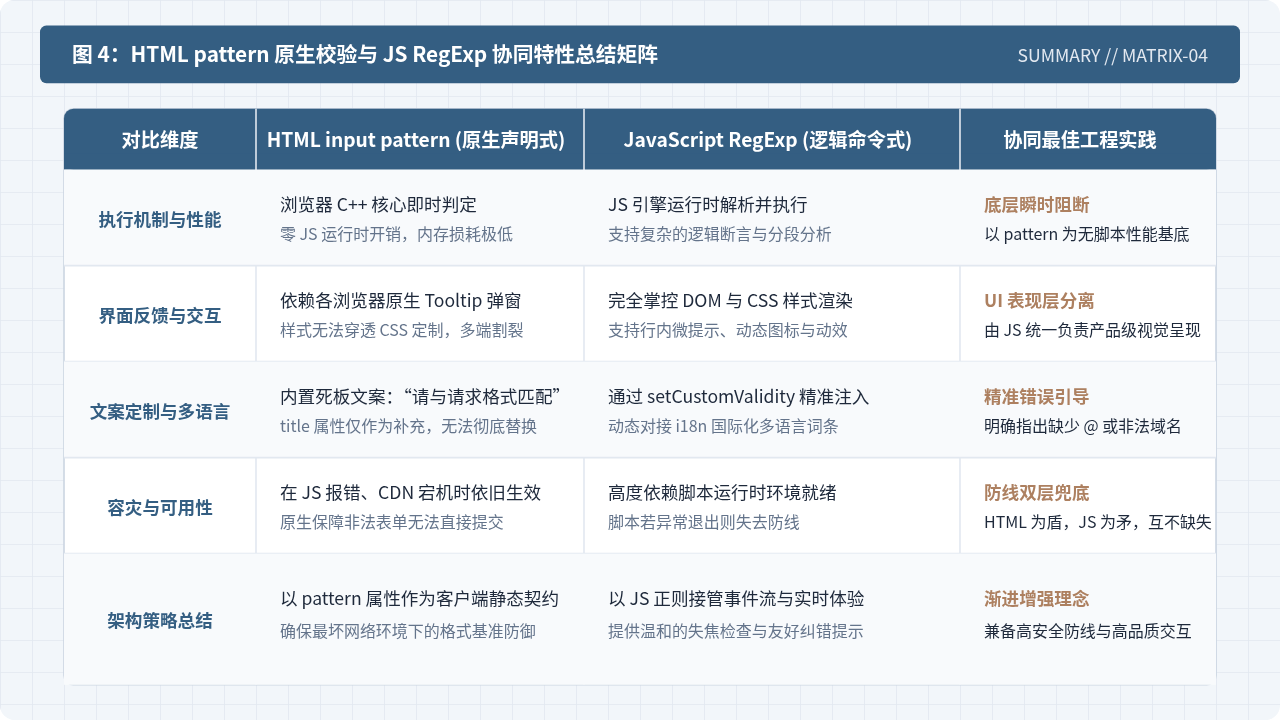
仅依靠 HTML 原生 pattern 存在一个致命的体验缺陷:当输入非法时,浏览器弹出的默认气泡(Tooltip)样式在 Chrome、Firefox、Safari、Edge 等各平台外观互不一致,且默认提示词通常是冰冷生硬的“请与所请求的格式匹配”,容易让用户感到困惑。
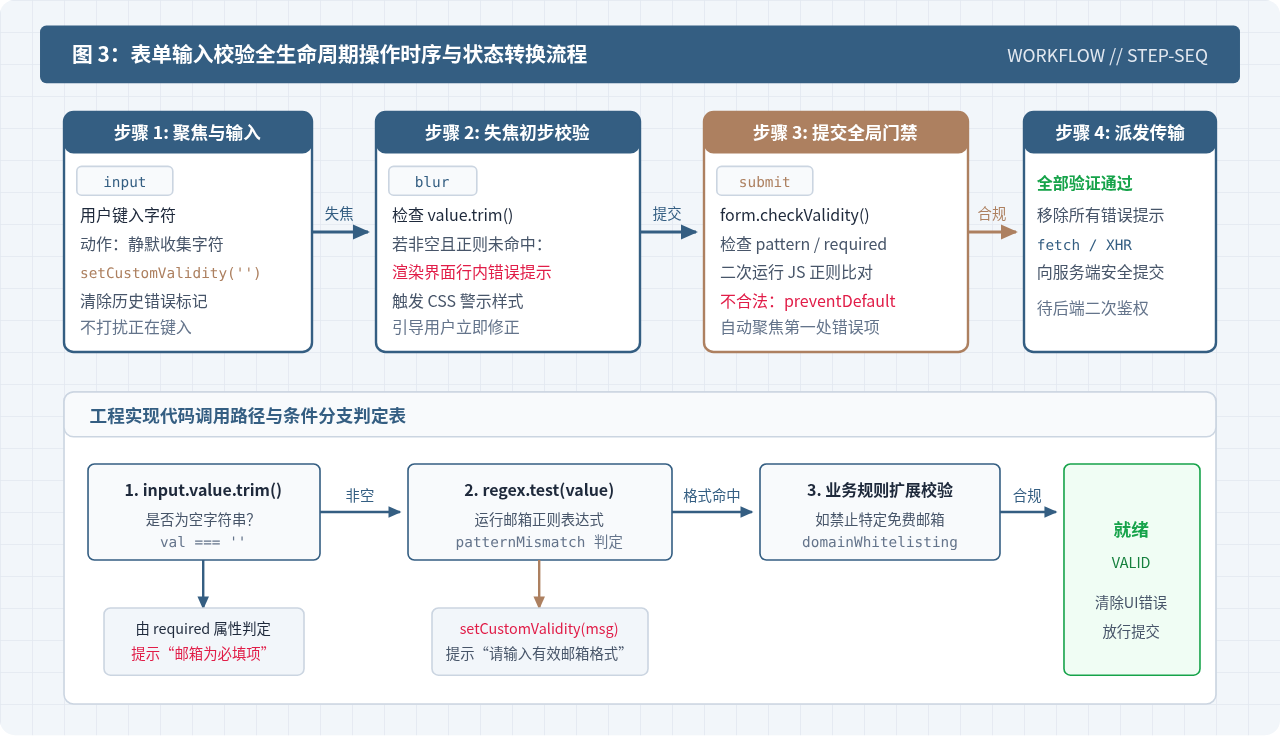
因此,工业级标准做法是:使用 HTML pattern 作为免脚本兜底与可访问性标记,使用 JavaScript 监听表单交互时机,借助 Constraint Validation API 控制提示文本并挂载到自定义的 DOM 节点上。
步骤 1:编写结构规范的 HTML 模板
构建包含输入框、行内错误提示节点与无障碍属性(aria-describedby)的表单结构:
<form id="signup-form" novalidate>
  <div class="form-group">
    <label for="user-email">电子邮箱地址</label>
    <input
      type="email"
      id="user-email"
      name="email"
      required
      placeholder="例如 name@example.com"
      pattern="[a-zA-Z0-9._%+-]+@[a-zA-Z0-9.-]+\.[a-zA-Z]{2,}"
      aria-describedby="email-error-msg"
      autocomplete="email"
    >
    <span id="email-error-msg" class="error-tip" aria-live="polite"></span>
  </div>
  <button type="submit" id="submit-btn">立即提交</button>
</form><form> 上增加了 novalidate 属性。这会禁用浏览器那套丑陋且不可控的原生气泡弹窗,但不会禁用输入框底层的 checkValidity()、validity 状态判定与 CSS 伪类。这使得我们能够完全由 JavaScript 与 CSS 来主导视觉呈现。
步骤 2:配置状态自适应的 CSS 样式
借助 CSS 样式联动,在输入合法、非法以及聚焦状态下给予清晰的直观反馈:
/* 基础输入框 */
.form-group input {
  border: 1px solid #CBD5E1;
  border-radius: 6px;
  padding: 10px 14px;
  font-size: 14px;
  width: 100%;
  transition: border-color 0.2s, box-shadow 0.2s;
}

/* 用户发生交互并处于错误状态时的反馈 */
.form-group input.is-invalid {
  border-color: #E11D48;
  background-color: #FFF1F2;
}

.form-group input.is-invalid:focus {
  box-shadow: 0 0 0 3px rgba(225, 29, 72, 0.2);
}

/* 行内错误提示样式 */
.error-tip {
  display: block;
  font-size: 13px;
  color: #E11D48;
  margin-top: 6px;
  min-height: 18px;
}
步骤 3:编写 JavaScript 校验与交互逻辑
实现合理的交互时机:“输入时静默、失焦时校验、提交时统揽”。切忌在用户刚刚聚焦、正在打第一个字符时就满屏标红。
// 1. 获取 DOM 节点引用
const form = document.getElementById('signup-form');
const emailInput = document.getElementById('user-email');
const emailErrorTip = document.getElementById('email-error-msg');

// 2. 声明与 HTML pattern 对应的 JS 正则对象
const EMAIL_REGEX = /^[a-zA-Z0-9._%+-]+@[a-zA-Z0-9.-]+\.[a-zA-Z]{2,}$/;

/**
 * 执行单字段校验核心逻辑
 * @param {boolean} showUIError 是否在 UI 上立即显示红色报错
 * @returns {boolean} 校验是否通过
 */
function validateEmail(showUIError = true) {
  const rawValue = emailInput.value;
  const val = rawValue.trim();

  // 情况 1: 空值判定 (配合 required 约束)
  if (val === '') {
    if (showUIError) {
      showError('电子邮箱为必填项,请输入您的邮箱地址');
    }
    emailInput.setCustomValidity('电子邮箱不能为空');
    return false;
  }

  // 情况 2: 正则格式判定
  if (!EMAIL_REGEX.test(val)) {
    if (showUIError) {
      showError('邮箱格式不正确,需包含用户名、@与域名后缀(如 name@domain.com)');
    }
    emailInput.setCustomValidity('邮箱格式不符合规范');
    return false;
  }

  // 情况 3: 格式完全正确,清除所有错误状态
  clearError();
  emailInput.setCustomValidity(''); // 关键:恢复原生验证有效状态
  return true;
}

// 辅助函数:显示错误
function showError(message) {
  emailInput.classList.add('is-invalid');
  emailErrorTip.textContent = message;
}

// 辅助函数:清除错误
function clearError() {
  emailInput.classList.remove('is-invalid');
  emailErrorTip.textContent = '';
}

// 交互事件 1: input 实时输入时,清除原有错误,避免干扰用户输入
emailInput.addEventListener('input', () => {
  if (emailInput.classList.contains('is-invalid')) {
    clearError();
    emailInput.setCustomValidity('');
  }
});

// 交互事件 2: blur 失去焦点时执行完整校验,提供温和反馈
emailInput.addEventListener('blur', () => {
  // 只有在用户输入过内容时才在失焦时提示错误,避免误触
  if (emailInput.value.trim() !== '') {
    validateEmail(true);
  }
});

// 交互事件 3: 表单提交全局拦截
form.addEventListener('submit', (event) => {
  // 触发字段最终校验,并强制展示 UI 报错
  const isEmailValid = validateEmail(true);

  if (!isEmailValid) {
    // 阻止表单发送网络请求
    event.preventDefault();
    // 将光标焦点聚焦回错误字段,提升无障碍体验
    emailInput.focus();
    return;
  }

  // 全部验证通过,可以进行正常的 Ajax 提交或派发操作
  event.preventDefault();
  alert('验证通过!正在向服务器安全传输数据:' + emailInput.value.trim());
});
4. 交互验证演示模块
读者可以在下方直接体验这套双层防线协同策略的交互表现:
四、常见陷阱与生产级最佳实践
陷阱 1:两端正则不一致导致的“逻辑打架”
在大型项目中,常见的一种错误是 HTML pattern 中使用的是一套规则(例如允许点号但禁止下划线),而在 JavaScript 或后端校验中使用的又是另一套规则。这会导致用户在输入时通过了前端 HTML 校验,却在提交时被 JS 拦截;或者通过了 JS 校验却在原生提交时被 patternMismatch 阻断。
最佳实践:建立统一的配置常量字典,或者在模板渲染层直接将同一个正则表达式字符串注入到 HTML 的 pattern 属性中,确保两端严格同源。
陷阱 2:滥用过于极端的正则表达式造成误杀
部分开发者试图在前端正则中硬编码支持的顶级域名列表,例如限定只允许 .com、.cn 和 .net。随着国际化新顶级域名(如 .cloud、.io、.ai、.design)的大规模普及,这种过紧的约束会直接导致正常用户无法注册。
顶级域名的正则只需要使用 \.[a-zA-Z]{2,} 确保其至少由两位字母组成即可,不要试图在前端穷举全球所有通用顶级域名。
陷阱 3:将前端验证等同于安全性保障
必须始终牢记:前端的一切验证(无论是 HTML pattern 还是 JavaScript 正则)本质上都属于用户体验优化(UX Enhancement)范畴。任何恶意调用者都可以直接跳过浏览器界面,通过 Postman、cURL 或脚本向后端直接发送 HTTP POST 请求。
真正的邮箱有效性校验最终必须依赖后端二次严格验证与邮件激活链路(发送验证码或激活链接)。前端双层验证的核心使命,是在用户操作的最短时间链路上,温和、快速、准确地协助正常用户完成正确的输入。
使用bowser库在JS中快速识别IE浏览器版本
2026-11-19 22:58:30
JavaScript中mouseleave与mouseout在表单验证时的区别
2026-11-19 20:55:50
网页因JavaScript死循环无响应时怎么强制停止
2026-11-19 19:36:34
JS获取定位报错Permission Denied或Timeout怎么解决
2026-11-19 18:42:09
JavaScript自定义事件的创建、分发与监听完整指南
2026-11-19 10:56:47







