

JS上传头像时怎么处理文件格式与大小校验
在JavaScript中实现头像上传时,前端校验主要负责提升用户体验与阻断无效请求。本文详细解析如何进行文件大小单位换算与上限拦截、对比文件后缀与MIME类型的局限性,并通过二进制魔数(Magic Number)实现真正可靠的格式检测,附带完整的代码实现与边界踩坑处理。
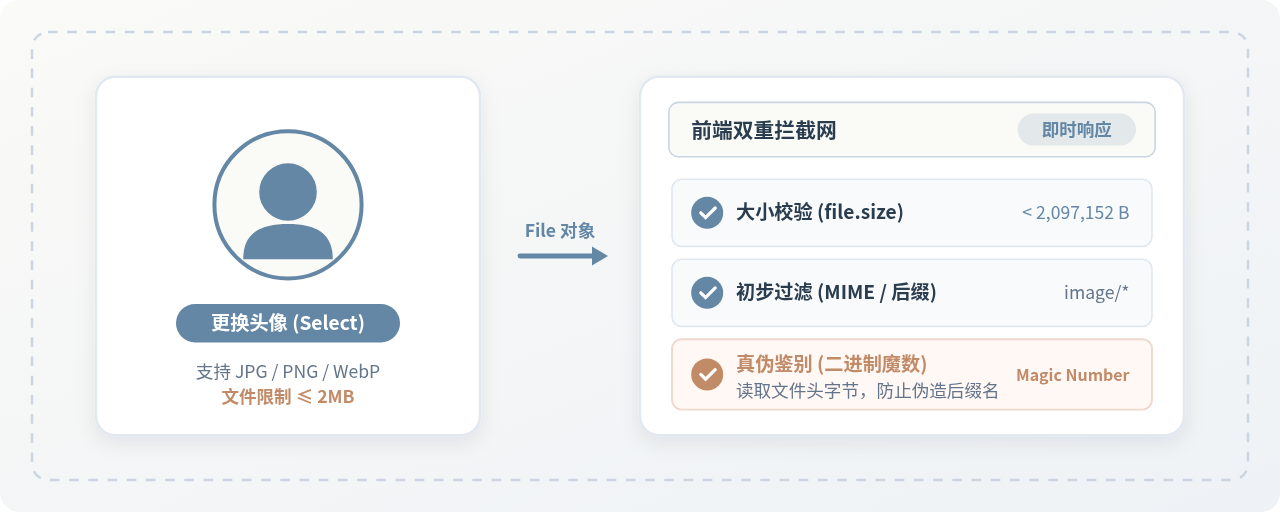
在前端开发中,头像上传是一个典型的高频交互场景。处理文件格式与大小校验的核心思路非常明确:在客户端选择文件的第一时间执行体积拦截与类型真伪辨别,拦截无效请求并即时反馈给用户;同时建立清晰的状态重置与内存清理机制,确保上传体验流畅稳定。本文将从触发机制、大小计算、格式甄别深度(后缀名、MIME与二进制魔数)到完整可运行的代码实现,层层拆解在JavaScript中如何严谨实现这一功能。
一、前端校验的职责边界与整体流程
很多初学者容易产生一个认知误区,认为前端完成了格式与大小校验,后端就可以直接信任接收。在实际架构设计中,必须分清两者的分工:
- 前端校验的价值在于“体验优化”与“节省带宽”:当用户误选了一个 50MB 的视频或者非图片文件时,前端在毫秒级内直接阻断,不必消耗网络上行流量将庞大文件推送到服务器,用户也无需经历漫长等待后才收到“上传失败”的提示。
- 后端校验的价值在于“安全底线”:前端的一切 JavaScript 运行逻辑都运行在浏览器沙箱内,攻击者可以轻易通过本地脚本、Postman 或直接构造 HTTP Multipart 请求绕过前端校验。因此,前端负责极致的交互反馈,后端则负责严密的权限、格式合规与杀毒复检。
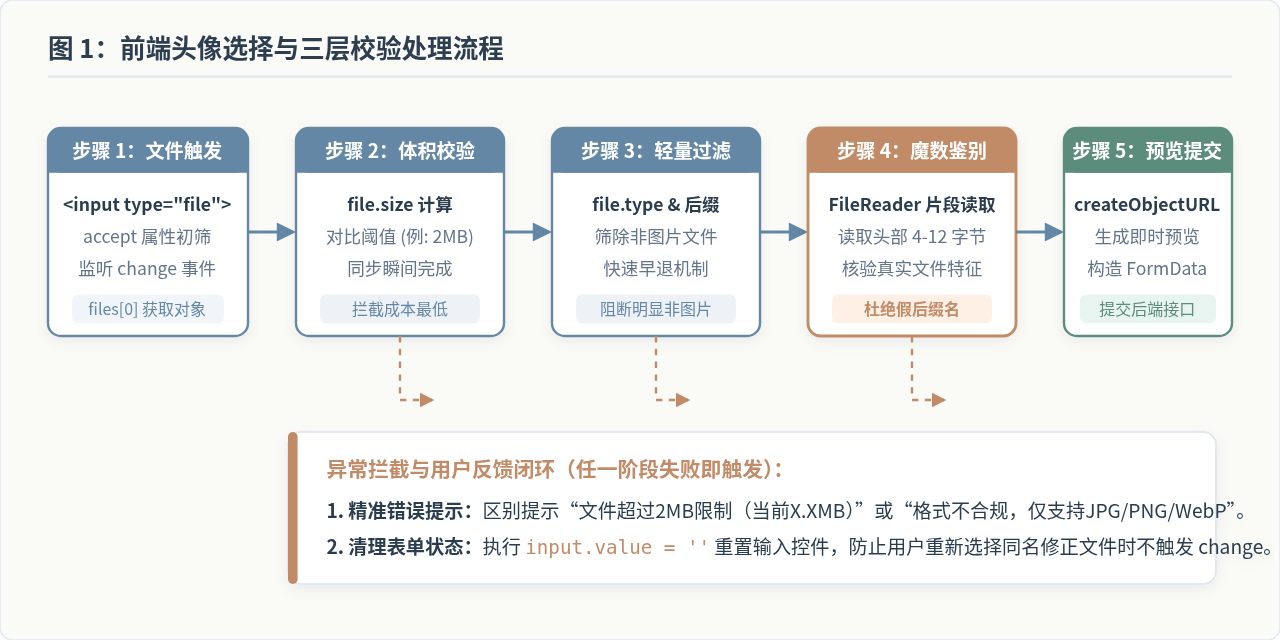
如图 1 所示,前端的标准校验生命周期通常分为五个关键环节:通过 <input type="file"> 绑定 change 事件;首先校验 file.size(计算成本最低,直接同步计算);接着执行基础 MIME 类型过滤;紧接着进行二进制文件头魔数校验(鉴别真实格式);校验通过后生成本地预览图并进入上传队列,任一环节失败则立即中断并重置表单控件。
二、文件大小校验的具体实现与单位换算细节
在用户选定文件后,浏览器会生成一个 File 对象。该对象继承自 Blob,原生提供了一个只读属性 file.size。要正确处理文件大小校验,需要把握三个核心细节:
1. 原生字节(Bytes)与目标单位换算
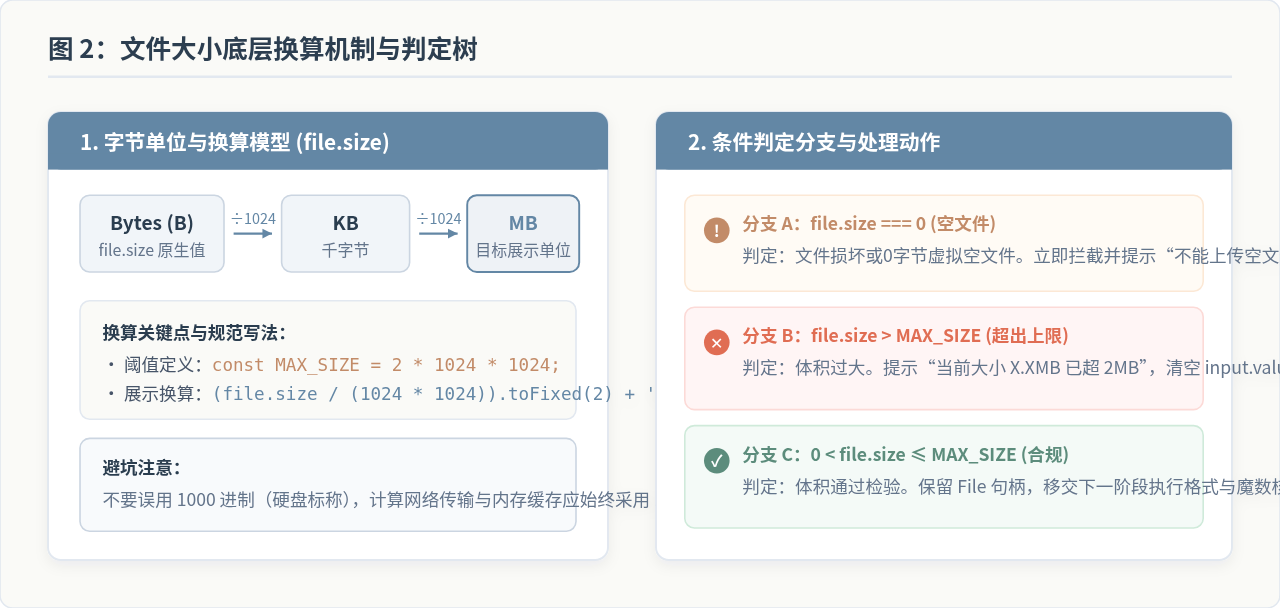
file.size 返回的数值始终是以字节(Bytes)为单位的整数。而在产品设计中,头像上传通常以 MB 或 KB 为限制标准(常见的头像上限为 2MB)。在代码中应始终使用计算机存储的标准 1024 进制进行换算:
1 KB = 1024 Bytes1 MB = 1024 * 1024 Bytes = 1,048,576 Bytes2 MB = 2 * 1024 * 1024 Bytes = 2,097,152 Bytes
2. 边界条件与友好错误提示
在判断逻辑中,不能仅仅判断 file.size > MAX_SIZE,还需要防范 file.size === 0 的异常场景。某些系统由于文件损坏或仅为占位符时,选入的文件体积可能为 0 字节。给出错误提示时,将具体的当前体积换算为保留两位小数的 MB 展现给用户,体验远好于冷冰冰的“文件过大”。
/**
 * 校验文件大小
 * @param {File} file - 文件对象
 * @param {number} maxMb - 允许的最大体积(MB)
 * @returns {{ valid: boolean, message: string }}
 */
function validateFileSize(file, maxMb = 2) {
  if (!file || file.size === 0) {
    return { valid: false, message: '所选文件为空或已损坏,请重新选择' };
  }

  const maxBytes = maxMb * 1024 * 1024;
  if (file.size > maxBytes) {
    const currentMb = (file.size / (1024 * 1024)).toFixed(2);
    return {
      valid: false,
      message: `头像文件不能超过 ${maxMb}MB(当前文件为 ${currentMb}MB)`
    };
  }

  return { valid: true, message: '' };
}
三、文件格式校验的深层问题:为什么只看后缀和 MIME 不够?
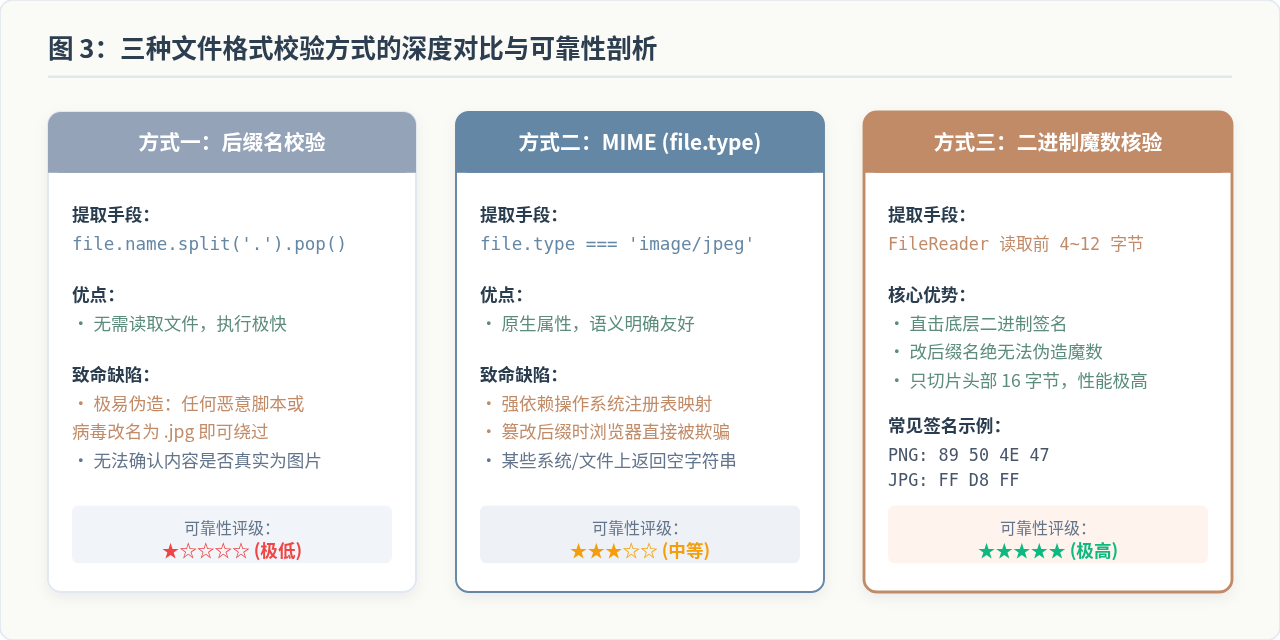
处理文件格式时,很多开发者习惯直接读取 file.name 切割后缀,或者直接读取 file.type。然而在严肃的前端工程中,这两种方式都存在致命缺陷:
1. 扩展名(Extension)校验的缺陷
file.name 是从本地文件系统中直接读取的字符串。用户或攻击者只需将一个可执行文件 malware.exe 或者文本文件 test.txt 手动重命名为 avatar.png,通过 file.name.endsWith('.png') 判定就会完全失效。它只能作为辅助参考,不能作为真实的依据。
2. MIME 类型(file.type)的脆弱性
许多人以为 file.type 是浏览器解析文件后给出的准确 MIME 类型。但事实上,浏览器大多数情况下是通过宿主操作系统的注册表与后缀映射字典来推断该字段的。如果把一个 .exe 强制重命名为 .jpg,绝大多数桌面浏览器给出的 file.type 依旧会盲目显示为 image/jpeg。此外,部分精简版或非标准移动操作系统上,某些合法图片甚至会返回空字符串 ""。
3. 可靠解法:读取二进制文件头魔数(Magic Number)
真实的文件类型不是由名字决定的,而是由文件头部的特定二进制签名(Magic Number,魔数)决定的。各种图片文件格式在文件开头的几个字节都有严格且固定的标志:
| 图片格式 | 起始十六进制签名 (Hex) | 字节位置 | ASCII / 特征说明 |
|---|---|---|---|
| JPEG / JPG | FF D8 FF |
第 0~2 字节 | 标准 JPEG SOI 标记 |
| PNG | 89 50 4E 47 |
第 0~3 字节 | 对应 ASCII 中的 .PNG |
| GIF | 47 49 46 38 |
第 0~3 字节 | 对应 ASCII 中的 GIF8 (GIF87a / GIF89a) |
| WebP | 52 49 46 46 ... 57 45 42 50 |
0~3 字节 (RIFF) 与 8~11 字节 (WEBP) | RIFF 容器包含 WEBP 格式标志 |
四、基于二进制魔数的高可靠校验实现
通过 JavaScript 的 Blob.prototype.slice() 与 FileReader API,我们只需要切片读取文件开头的 16 个字节,将其读入 ArrayBuffer 并转换为十六进制字符串进行匹配。只读前 16 字节不仅速度在微秒级别,更完全不会占用任何额外内存。
/**
 * 异步读取文件头部字节并判断真实图片格式
 * @param {File} file - 文件对象
 * @returns {Promise<{ valid: boolean, format: string }>}
 */
function checkImageMagicNumber(file) {
  return new Promise((resolve) => {
    // 仅切片截取头部 16 字节,轻量高效
    const chunk = file.slice(0, 16);
    const reader = new FileReader();

    reader.onload = function(e) {
      try {
        const buffer = e.target.result;
        const uint8Array = new Uint8Array(buffer);

        // 将字节转换为两位小写十六进制
        const hexArr = [];
        for (let i = 0; i < uint8Array.length; i++) {
          hexArr.push(uint8Array[i].toString(16).padStart(2, '0'));
        }
        const hex = hexArr.join('').toLowerCase();

        // 1. JPEG: 以 ffd8ff 开头
        if (hex.startsWith('ffd8ff')) {
          return resolve({ valid: true, format: 'jpeg' });
        }

        // 2. PNG: 89 50 4e 47 (89504e47)
        if (hex.startsWith('89504e47')) {
          return resolve({ valid: true, format: 'png' });
        }

        // 3. GIF: 47 49 46 38 (47494638)
        if (hex.startsWith('47494638')) {
          return resolve({ valid: true, format: 'gif' });
        }

        // 4. WebP: 0~3 字节是 52494646 (RIFF),8~11 字节是 57454250 (WEBP)
        if (hex.startsWith('52494646') && hex.length >= 24) {
          const webpTag = hex.substring(16, 24); // 对应第 8~11 字节
          if (webpTag === '57454250') {
            return resolve({ valid: true, format: 'webp' });
          }
        }

        // 非合规图片格式
        resolve({ valid: false, format: 'unknown' });
      } catch (err) {
        resolve({ valid: false, format: 'error' });
      }
    };

    reader.onerror = function() {
      resolve({ valid: false, format: 'read_error' });
    };

    reader.readAsArrayBuffer(chunk);
  });
}
五、完整代码示例:整合校验、状态重置与本地预览
将上述体积校验与魔数校验无缝整合,并加入本地即时预览。这里必须特别关注 input.value = '' 的执行时机与 URL.createObjectURL 的内存释放。
<!-- HTML 骨架部分 -->
<div class="avatar-uploader">
  <div class="preview-wrap">
    <img id="avatarPreview" src="/images/default-avatar.png" alt="头像预览" />
  </div>

  <!-- accept 用于唤起系统文件选择框时的原生初筛 -->
  <input
    type="file"
    id="avatarInput"
    accept="image/jpeg,image/png,image/webp"
    style="display:none;"
  />

  <button type="button" id="uploadBtn">选择头像</button>
  <p id="errorMsg" style="color: #c28b68; display: none;"></p>
</div>

<script>
(function() {
  const avatarInput = document.getElementById('avatarInput');
  const uploadBtn = document.getElementById('uploadBtn');
  const avatarPreview = document.getElementById('avatarPreview');
  const errorMsg = document.getElementById('errorMsg');

  // 用于跟踪当前生成的 ObjectURL,方便销毁释放内存
  let currentPreviewUrl = null;

  // 按钮触发 input 点击
  uploadBtn.addEventListener('click', () => avatarInput.click());

  // 统一错误提示与重置函数
  function showError(msg) {
    errorMsg.textContent = msg;
    errorMsg.style.display = 'block';
    // 关键点:清空 input.value,保证用户再次选择同名修正文件时仍能触发 change 事件
    avatarInput.value = '';
  }

  function clearError() {
    errorMsg.textContent = '';
    errorMsg.style.display = 'none';
  }

  avatarInput.addEventListener('change', async function(event) {
    clearError();
    const files = event.target.files;

    // 1. 用户调起选择框后点击取消,files 长度为 0,静默退出
    if (!files || files.length === 0) {
      return;
    }

    const file = files[0];

    // 2. 第一层:文件体积校验(同步,成本最低)
    const sizeResult = validateFileSize(file, 2);
    if (!sizeResult.valid) {
      showError(sizeResult.message);
      return;
    }

    // 3. 第二层:轻量级后缀与 MIME 初筛(排除绝大部分非图片文件)
    const validMimes = ['image/jpeg', 'image/png', 'image/webp'];
    if (file.type && !validMimes.includes(file.type)) {
      showError('文件类型不符合要求,仅支持 JPG、PNG 或 WebP 格式');
      return;
    }

    // 4. 第三层:读取文件头二进制魔数(防止伪造后缀)
    const magicResult = await checkImageMagicNumber(file);
    const allowedFormats = ['jpeg', 'png', 'webp'];
    if (!magicResult.valid || !allowedFormats.includes(magicResult.format)) {
      showError('文件真实格式异常,请上传合法的 JPG、PNG 或 WebP 图片');
      return;
    }

    // 5. 校验全部通过:释放旧预览资源,建立新预览
    if (currentPreviewUrl) {
      URL.revokeObjectURL(currentPreviewUrl);
    }
    currentPreviewUrl = URL.createObjectURL(file);
    avatarPreview.src = currentPreviewUrl;

    // 准备提交数据(例如 FormData)
    console.log(`文件校验通过!格式: ${magicResult.format}, 体积: ${file.size}B`);
  });
})();
</script>
六、边界场景与防御性编程避坑清单
在生产环境中,以下四个细节极易被忽略,但直接决定了功能的健壮度:
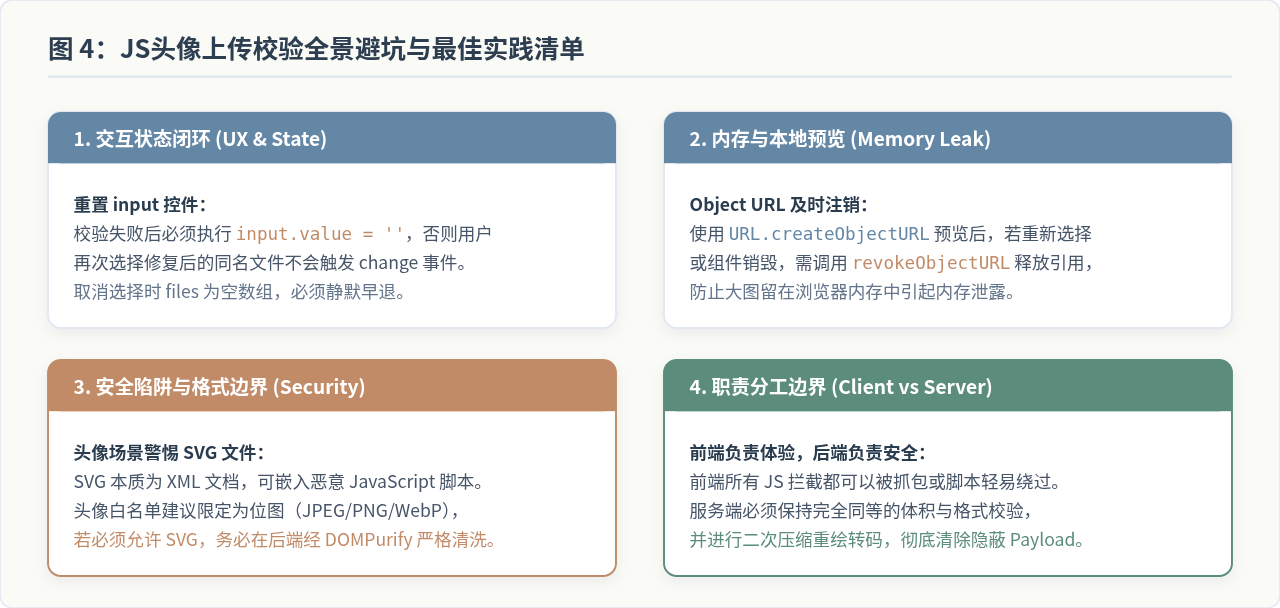
1. 重置 input.value = '' 的重要性
<input type="file"> 只有在用户选中的文件路径或内容发生改变时才会派发 change 事件。如果用户第一次选了一个 5MB 的 my-avatar.png 被拦截,随后他通过制图软件压缩为 1MB,并再次选择这个同名文件,如果之前没有清空 input.value,浏览器会判定该控件的选中项“没有发生变化”,从而根本不会触发 change 事件,导致页面毫无反应。因此,在任何拦截发生或上传完毕后,显式将 input.value 赋值为空字符串是必须执行的操作。
2. 内存泄漏陷阱:URL.revokeObjectURL
为了让用户立即看到上传效果,通常使用 URL.createObjectURL(file) 生成一个 blob:http://... 协议的内部引用。需要注意的是,浏览器在当前页面卸载(刷新或关闭)之前,不会自动回收这个引用对应的内存。如果用户频繁更换头像,反复调用而不清理,会在内存中积攒大量大图二进制缓冲区。最佳实践是在替换新图或组件卸载时,主动调用 URL.revokeObjectURL(oldUrl) 释放句柄。
3. 为什么头像不推荐放行通用 SVG 格式?
SVG 格式虽然也是矢量图片,但其底层本质是 XML 文档。在未经任何严格清洗的情况下,SVG 文件内部完全可以包含 <script>alert(document.cookie)</script> 标签或 onload、onclick 等内联事件。如果网站将用户上传的 SVG 头像直接通过 <img> 或直接以原链接在网页展示,攻击者可以通过构造特定载荷实施存储型跨站脚本攻击(XSS)。对于头像业务,若无特定矢量需求,最安全稳妥的策略是直接在白名单中剔除 SVG,仅放行 JPEG、PNG、WebP 等标准光栅位图。
4. 移动端相机拍照直出的适配策略
在移动端网页中,如果 <input> 调起了手机后置高清相机拍摄,原图体积通常在 5MB 到 20MB 之间,极易直接触发 2MB 的限制提示。如果业务追求更佳的用户体验,可以在前端体积超出时,结合 HTMLCanvasElement 动态按最大宽高比例重绘缩放,调用 canvas.toBlob(callback, 'image/jpeg', 0.8) 进行客户端有损压缩后再行上传,从而在不拒绝用户的前提下满足服务端的体积要求。
file.size 与二进制魔数可以彻底解决误选与假后缀问题。但在构建整体系统时,切记将前端校验视为“前哨站”,后端依旧需配置严格的文件存储策略、格式转换与安全杀毒,形成完整稳固的双层防护网。
JS控制台日志级别详解:console.warn、error与info的区别
2026-11-19 23:38:05
JS遍历数组:for、forEach与for...of的区别及选型指南
2026-11-19 21:05:52
JS静态方法与实例方法有什么区别
2026-11-19 20:29:37
JS生成JSON时怎么处理Date和undefined类型
2026-11-19 19:01:51
JS数字滚动怎么实现先快后慢的自定义缓动曲线
2026-11-19 18:56:54







