

JavaScript Math.random与crypto.getRandomValues的安全性区别
深入对比分析JavaScript中Math.random与crypto.getRandomValues的安全性区别,解析PRNG与CSPRNG的底层生成机制、可预测性反推原理,并提供安全的Token生成、整数采样与UUID代码范例。
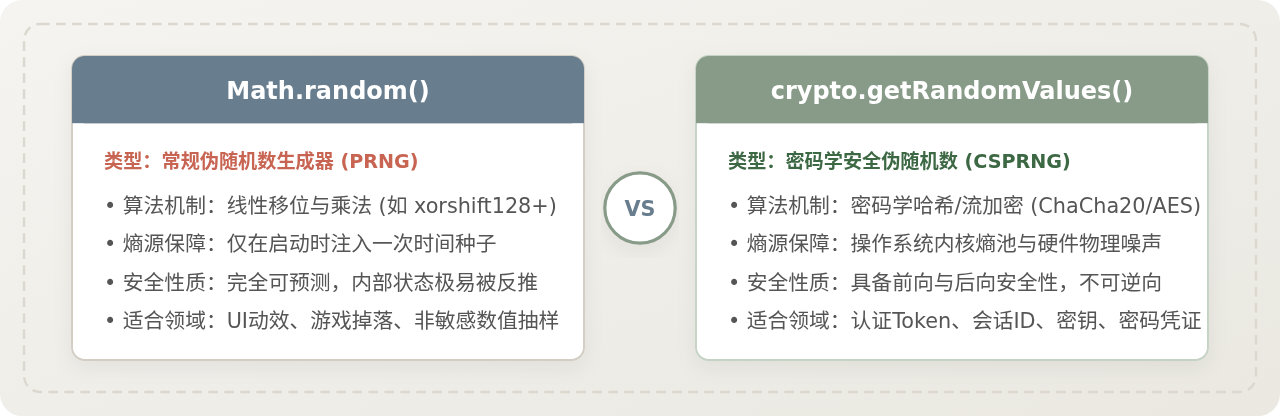
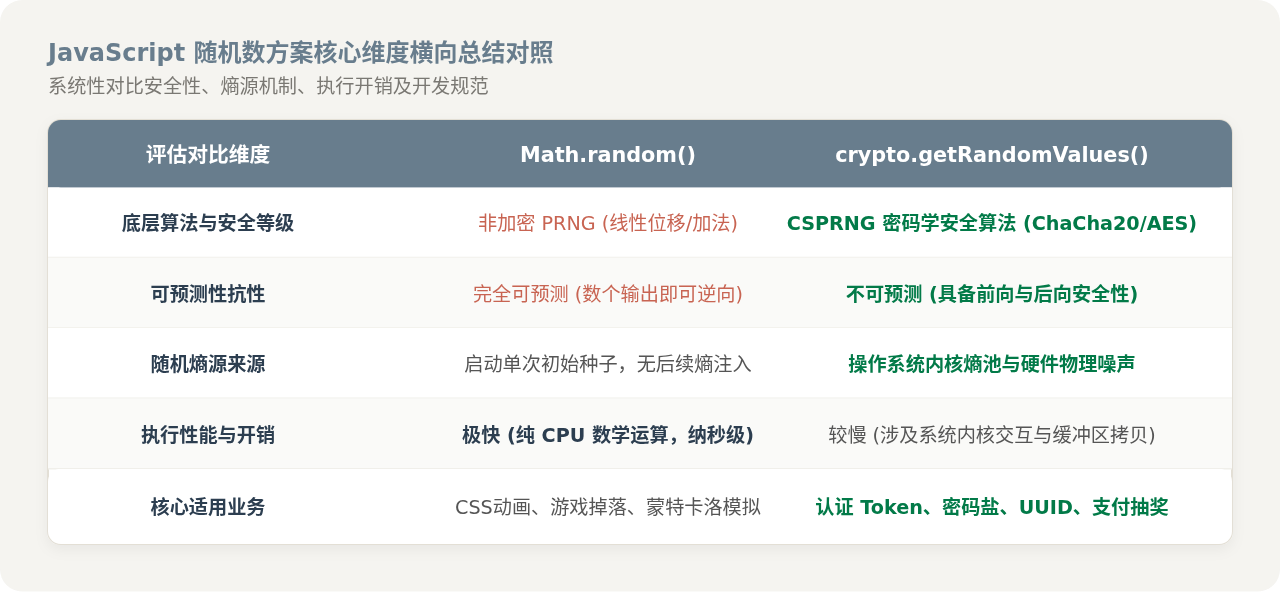
在 JavaScript 开发中,生成随机数是常见的需求。但许多开发者在面对验证码、密码重置口令、会话 Token 等敏感场景时,仍习惯性调用 Math.random()。其核心结论非常明确:Math.random() 绝不能用于任何安全敏感场景。它是常规的伪随机数生成器(PRNG),其内部算法状态极其简单,攻击者仅需截获几个连续输出就能完全逆向出后续所有随机数;而 crypto.getRandomValues() 是密码学安全的伪随机数生成器(CSPRNG),直接受操作系统内核物理熵池支持,具备计算不可逆的前向与后向安全性,是生成安全凭证的标准接口。
一、底层生成原理与熵源差异
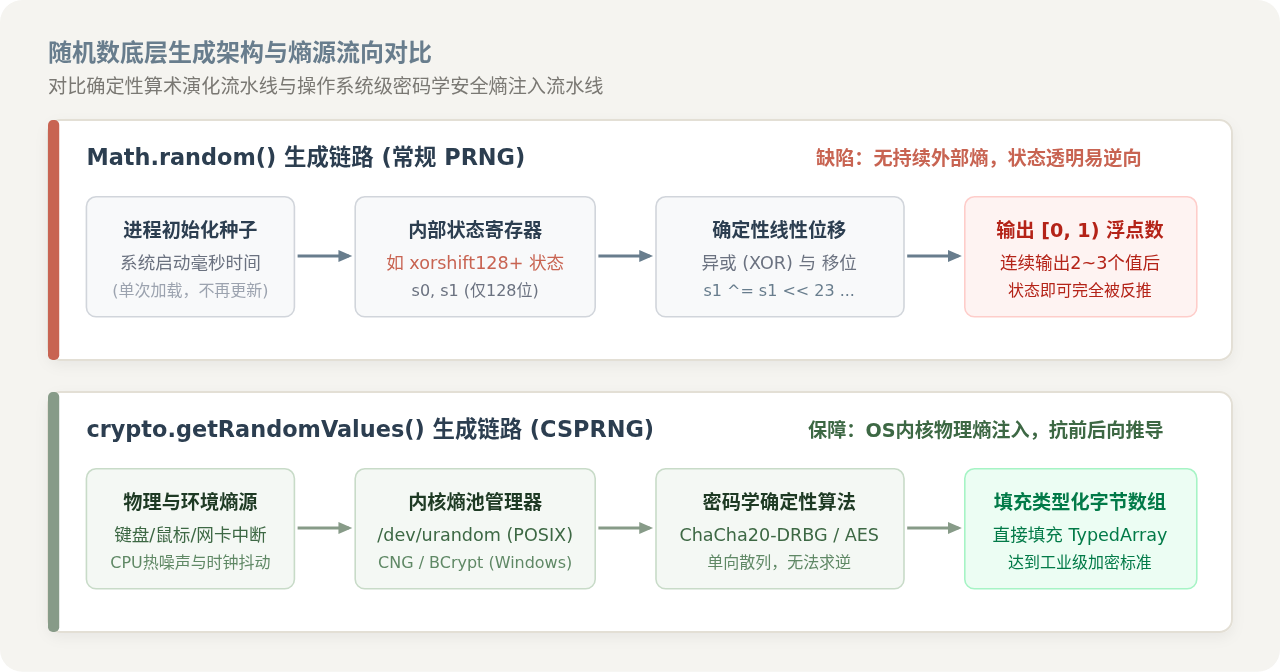
随机数生成器的安全性并不取决于它输出数字在直观上“分布得是否均匀”,而是取决于其输出序列的不可预测性(Unpredictability)与内部状态的不可逆性。两者的核心技术差异源自底层的算法架构与随机熵源。
1. Math.random() 的运作机制:确定性线性计算
主流 JavaScript 引擎(如 Google Chrome V8)中的 Math.random() 采用基于移位和异或的快速伪随机算法,例如 xorshift128+。这种算法的设计目标是极致的执行速度和优良的统计学均匀分布,完全没有考虑对抗恶意推导:
- 初始化单次加载:引擎只在进程启动或上下文创建时,抓取一次当前系统时间等简单参数作为种子(Seed),填充两个 64 位的状态寄存器(总计 128 位状态)。
- 无外部持续熵注入:在随后的运行过程中,生成器不再引入任何外界随机物理噪声,仅靠前一次的内存状态通过简单位移运算递推下一次结果。
- 状态直接映射输出:计算生成新的 64 位整数后,将其转换为 IEEE 754 标准的 64 位双精度浮点数尾数,直接向调用方输出
[0, 1)区间的值。
2. crypto.getRandomValues() 的运作机制:操作系统级熵池与密码学算法
crypto.getRandomValues() 属于现代 Web Crypto API 规范。它不依赖单纯的算术迭代,而是与操作系统底层深度绑定:
- 真实环境熵源收集:操作系统内核(如 Linux 的
/dev/urandom或 Windows 的 CNGBCryptGenRandom)持续收集来自物理世界的非确定性噪声,包括键盘与鼠标中断脉冲、网络数据包抖动、磁盘读写延迟以及硬件随机数指令(如 Intel/AMD 的RDRAND)。 - 密码学加密流加固:收集到的熵被注入内核 CSPRNG 算法(如 ChaCha20-DRBG 或 AES-CTR-DRBG)。这些算法本身具备严格的单向抗碰撞与扩散特性,即便是超级计算机也无法在多项式时间内逆向还原密钥与状态。
- 前向安全与后向安全:即使当前系统状态在未来某一刻被物理读取,攻击者也无法推断出过去生成过的历史随机数(后向安全);同时新物理熵的持续混入,也阻止了对未来序列的长期预测(前向安全)。
二、深度剖析:为什么 Math.random 是“完全可预测”的?
很多开发者误以为“即便算法可知,浮点数截断后也难以精确反推”。实际上,在现代密码分析与符号执行技术面前,反推 Math.random() 的内部状态只需要几毫秒。
以广泛使用的 xorshift128+ 为例,其核心演进逻辑可以简述为:
// xorshift128+ 算法简化原理
uint64_t s1 = state[0];
const uint64_t s0 = state[1];
state[0] = s0;
s1 ^= s1 << 23;
state[1] = s1 ^ s0 ^ (s1 >> 17) ^ (s0 >> 26);
return state[1] + s0;
由于算法内部的所有操作仅包含异或(XOR)、左移、右移以及模加法,这些操作在 Galois 域 $GF(2)$ 上具有高度线性的代数结构。浮点数转换仅仅是取计算结果的高 52 位并拼装指数位。
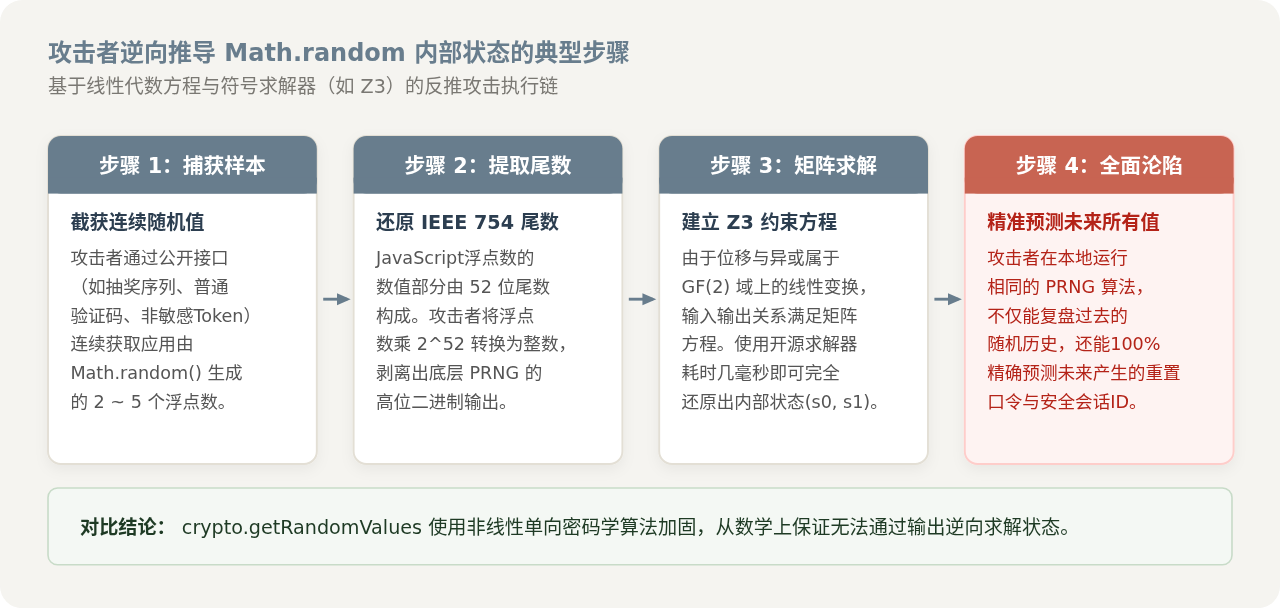
Math.random().toString(36).substring(2) 生成重置链接。攻击者只需在同一应用中连续触发 3 次普通公开随机操作(如普通商品抽奖或图形验证码标识),提取到连续的 3 个随机浮点数,利用 Z3 约束求解器在本地运行 20 毫秒,即可精确算出当前 V8 引擎内的 state[0] 和 state[1]。随后立即点击“重置管理员密码”,攻击者便能在邮件尚未发送前,直接在本地算出一模一样的重置 Token 并成功接管账户。
三、crypto.getRandomValues 的规范用法与防坑指南
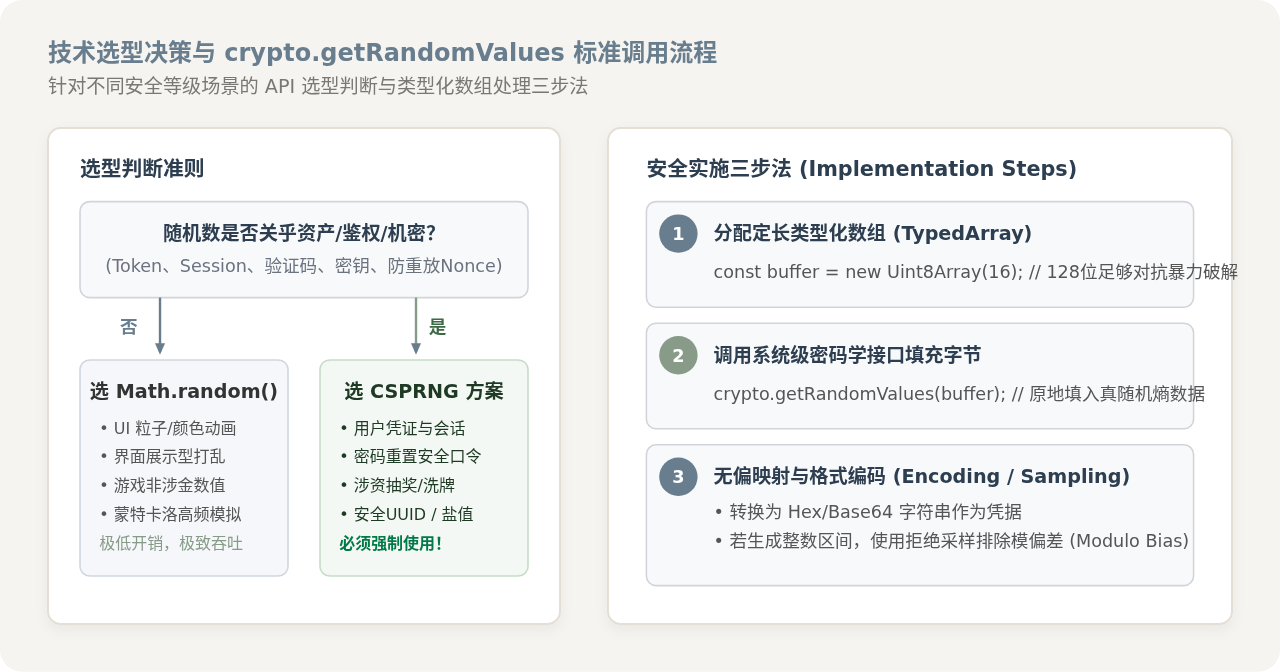
crypto.getRandomValues 在设计上为了兼顾安全与效率,要求开发者显式提供一个定长类型化数组(TypedArray),由底层安全接口直接向内存缓冲区填入真随机二进制字节。
1. 基础调用与类型限制
支持传入的类型包括 Uint8Array、Uint16Array、Uint32Array、Int8Array 等整数型 TypedArray,不支持 Float32Array 或 Float64Array(以避免浮点编码导致熵损失)。单次请求的字节上限为 65,536 字节(64 KiB),超出将抛出 QuotaExceededError。
2. 核心陷阱:模运算偏差(Modulo Bias)
将随机字节映射到指定数字区间时,最常见的错误写法是直接取模:
// 错误写法:存在模运算偏差 (Modulo Bias)
function badRandomInt(max) {
  const arr = new Uint8Array(1);
  crypto.getRandomValues(arr);
  return arr[0] % max; // 导致较小数值出现的概率系统性偏高!
}
因为 256(Uint8Array 范围)通常不能被自定义的 max 整除。例如当 max = 100 时,0~55 会对应 3 个字节值(0-55, 100-155, 200-255),而 56~99 仅对应 2 个字节值(56-99, 156-199)。因此生成 0~55 的概率比 56~99 高出整整 50%。正确的工业级做法是使用拒绝采样(Rejection Sampling)剔除多余余数。
3. 工业级安全实用代码示例
示例一:生成安全随机十六进制 Token(用于 Session / API Key)
/**
 * 生成指定长度的密码学安全 Hex Token
 * @param {number} byteLength 字节长度,默认 32 字节(对应 256 位安全强度,输出 64 个十六进制字符)
 * @returns {string}
 */
function generateSecureToken(byteLength = 32) {
  const buffer = new Uint8Array(byteLength);
  crypto.getRandomValues(buffer);

  let hex = '';
  for (let i = 0; i < buffer.length; i++) {
    hex += buffer[i].toString(16).padStart(2, '0');
  }
  return hex;
}

// 执行调用示例
const sessionToken = generateSecureToken(16);
// 示例输出:"3d8e5f209a47c1b0981e4b85c2763f10"
示例二:无模偏差的安全整数生成函数(用于抽奖、随机验证码)
/**
 * 生成闭区间 [min, max] 内完全均匀分布的加密安全整数
 * 采用拒绝采样彻底消除模运算偏差
 */
function getSecureRandomInt(min, max) {
  if (min > max) throw new Error("min 不能大于 max");
  const range = max - min + 1;
  if (range <= 0) throw new Error("区间超出合法范围");

  // 使用 32 位无符号整数作为基底 (0 ~ 4,294,967,295)
  const maxUint32 = 0xFFFFFFFF;
  const limit = maxUint32 - (maxUint32 % range);
  const buffer = new Uint32Array(1);

  while (true) {
    crypto.getRandomValues(buffer);
    const candidate = buffer[0];
    // 剔除落在余数区间的候选值,避免模偏差
    if (candidate < limit) {
      return min + (candidate % range);
    }
  }
}

// 执行调用示例:生成 6 位短信数字验证码 (100000 ~ 999999)
const verificationCode = getSecureRandomInt(100000, 999999);
// 示例输出:729415
示例三:生成符合 RFC 4122 标准的安全 UUID v4
/**
 * 生成加密安全的 UUID v4
 * 现代浏览器或 Node.js 16.7+ 已原生内置 crypto.randomUUID(),此处展示基于 getRandomValues 的实现规范
 */
function generateSecureUUID() {
  if (typeof crypto.randomUUID === 'function') {
    return crypto.randomUUID();
  }

  const bytes = new Uint8Array(16);
  crypto.getRandomValues(bytes);

  // 设置 UUID 规范版本号 version 4 (高 4 位设为 0100)
  bytes[6] = (bytes[6] & 0x0f) | 0x40;
  // 设置变体 RFC 4122 variant (高 2 位设为 10)
  bytes[8] = (bytes[8] & 0x3f) | 0x80;

  const hex = Array.from(bytes, b => b.toString(16).padStart(2, '0')).join('');
  return [
    hex.slice(0, 8),
    hex.slice(8, 12),
    hex.slice(12, 16),
    hex.slice(16, 20),
    hex.slice(20, 32)
  ].join('-');
}
四、全面对比与技术选型指南
既然 crypto.getRandomValues() 如此安全,是否意味着应该用它彻底淘汰 Math.random()?答案是否定的。工程选型的精髓在于根据具体业务约束在安全性与吞吐性能之间取得平衡。
1. 性能对比与开销开销分析
- Math.random():完全运行在 JavaScript 引擎的用户态寄存器中,单次调用仅耗时约 2 ~ 5 纳秒,每秒可生成上亿次随机数,极度适合高频调用的渲染循环与科学计算。
- crypto.getRandomValues():涉及 TypedArray 内存分配、上下文环境切换及底层操作系统内核系统调用,单次耗时通常在 200 ~ 800 纳秒(视填充分配大小而定)。如果将它放入每秒 60 帧的粒子系统动画循环中,会产生明显的垃圾回收(GC)压力和计算开销。
2. 运行环境与跨平台兼容性
现代 JavaScript 生态中二者均已实现全平台标准化:
- 浏览器端:现代所有主流浏览器(Chrome、Firefox、Safari、Edge)及 Web Worker 中均全局挂载
window.crypto.getRandomValues。 - Node.js 环境:从 Node.js 17.4+ 开始,全局对象
globalThis.crypto已默认内置,代码与前端完全同构。如果使用的是早期 LTS 版本(如 Node.js 14/16),只需在模块头部引入const crypto = require('crypto').webcrypto;即可。
五、开发自查清单
在实际代码审查(Code Review)中,建议对照以下清单快速自查:
- 涉及凭证与鉴权:凡是作为识别身份凭证(Token、Session ID、Cookie 验证值、CSRF Token)的随机串,坚决禁止出现
Math.random()。 - 涉及资产与安全风控:涉及真实资金的抽奖中奖判定、洗牌发牌、抢购防刷校验,必须使用
crypto.getRandomValues()。 - 无偏映射处理:生成有限区间离散数值(如验证码数字)时,检查是否进行了拒绝采样,避免模偏差导致概率失真。
- 动效与模拟计算:页面背景漂浮粒子、Canvas 特效、蒙特卡洛模拟算法,优先选用
Math.random()保证帧率与吞吐。
JS数组取值技巧:索引访问、find查找与解构赋值提取
2026-11-18 08:42:35
JavaScript怎么准确判断变量数据类型
2026-11-18 08:34:17
怎么利用JavaScript控制台堆栈跟踪(Stack Trace)精准定位报错代码行
2026-11-17 21:16:26
JavaScript对象键名含空格或特殊字符时怎么取值
2026-11-17 19:52:55
JavaScript怎么将getDay()数字转换为中文星期几
2026-11-17 19:11:23







