

LiteLLM CVE-2026-40217 涉及哪个 API,为什么公告建议升级到 1.83.11?
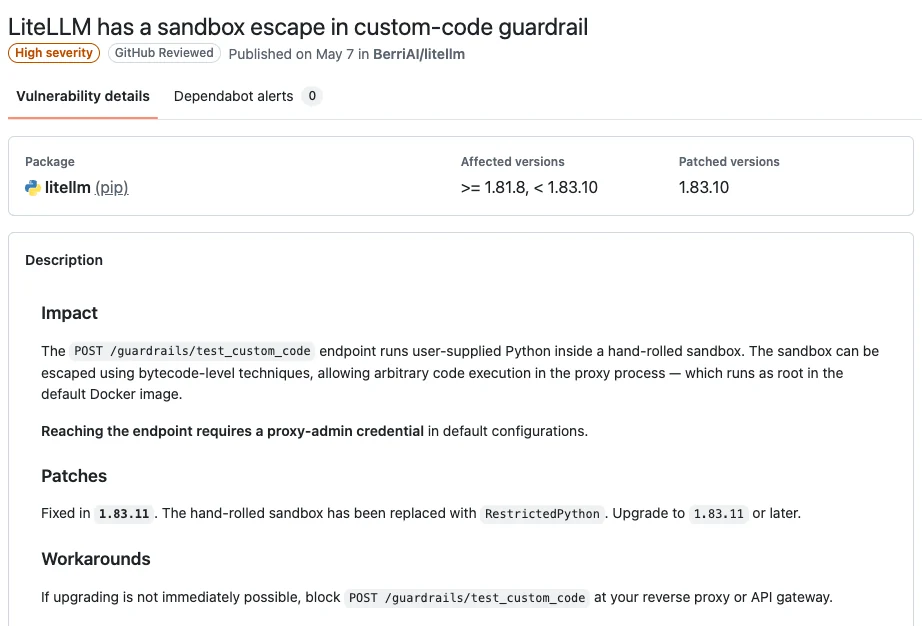
自定义护栏代码测试接口运行在 LiteLLM 代理内,是 CVE-2026-40217 的相关路径。安全公告正文给出的升级下限为 1.83.11,列明的受影响范围从 1.81.8 开始,到 1.83.10 之前。
推理密钥在实际案例中的角色
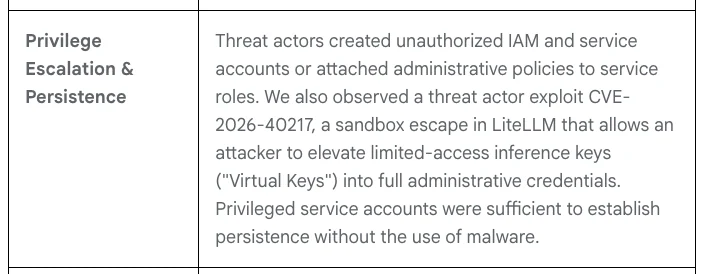
Google 威胁情报团队与 Mandiant 披露,曾观察到攻击者利用这一 LiteLLM 漏洞,将权限有限的虚拟推理密钥提升为管理员凭据。报告没有公布该代理的精确版本。报告所述的访问链路不能代替部署方对自身代理配置的判断。
API 暴露范围和默认权限
相关 API 是 POST /guardrails/test_custom_code。它会在代理进程里测试用户传入的 Python 代码,旧沙箱可被绕过。官方公告对默认配置的描述是需要代理管理员凭据。默认 Docker 镜像中代理以 root 运行,因此漏洞影响还取决于进程在实际部署中拿到了哪些权限。
修复字段与建议升级下限
GitHub 公告的结构化列表把 LiteLLM 1.81.8 至 1.83.10 之前列为影响版本,修复字段写 1.83.10,旁边还给出发布标签 v1.83.10-stable。正文把加入 RestrictedPython 的修复与升级指导都写为 1.83.11 或更高。选择部署版本时需要把这两处信息分别读清。
临时缓解的适用条件
维护方把网关层封锁上述 POST 路径列为无法立即升级时的临时缓解。效果取决于流量是否经过实施拦截的网关,以及测试接口是否还通过其他入口暴露。
llama.cpp b12477 的 K/V 分块读取顺序和长上下文有什么关系?
2026-11-18 00:19:39
Codex 0.171.0-alpha.8 预发行如何用令牌连接应用服务器?
2026-11-17 20:32:33
Cursor Close 插件 1.0.0 为何读取线索和更新记录的授权不同?
2026-11-17 20:26:18
Ducter v0.0.68 与 v0.0.69 的 Agent 消息会投递到哪里?
2026-11-17 20:11:59
OpenCode PTY 0.6.0 怎样判断 shell 子进程会不会被清理?
2026-11-17 16:35:01