

JavaScript循环判断常见bug:变量作用域与条件陷阱
深入解析JavaScript中循环与条件判断的高发缺陷,涵盖var与let闭包作用域覆盖、隐式类型转换真值陷阱、就地遍历修改数组导致的索引漂移以及异步循环时序混乱,提供系统的排查步骤、对比图解与工程化防御方案。
for、while、for...of)与条件分支(if...else、三元表达式)的组合是编写业务逻辑最高频的单元。然而,这也是隐蔽性 Bug 滋生最频繁的地带。这些问题通常不直接抛出语法错误,而是在特定边界数据、异步回调或并发场景下产生数据吞噬、死循环或竞态穿透。本文聚焦于两大核心诱因——变量作用域生命周期失效与条件表达式隐式转换陷阱,通过底层机理解剖、具体复现与防御性编码模式,系统梳理并杜绝这些常见隐患。
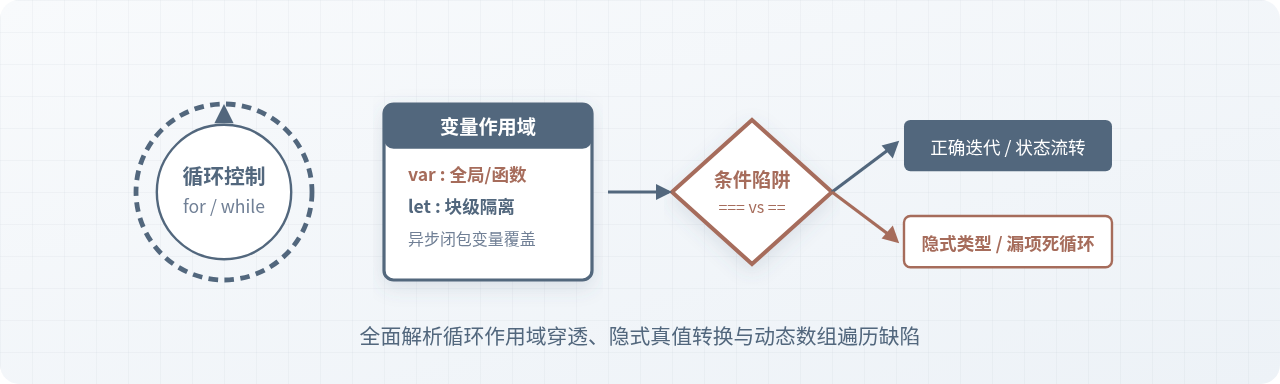
一、作用域穿透:循环内变量生命周期与闭包覆盖陷阱
在 ES6 普及之前,JavaScript 仅具备全局作用域与函数作用域,不存在真正的块级作用域。这一历史包袱在循环与异步执行交汇时尤为致命。即便是现代代码,如果由于习惯残留或解构疏忽而未正确限定作用域,同样会导致所有迭代任务读取到相同的被改写终值。
1.1 经典缺陷:var 声明与异步闭包中的共享变量引用
最典型的现象是在循环体中注册宏任务(如 setTimeout、DOM 事件监听器)或微任务(Promise 链式调用)。初学者往往期望每个异步回调依次打印出对应的循环索引,实际控制台却输出了一连串相同的最大值:
// 错误示范:使用 var 声明索引变量
for (var i = 0; i < 3; i++) {
  setTimeout(function() {
    console.log("当前索引:", i); // 实际输出:3, 3, 3
  }, 100);
}
底层机理解析:var i = 0 具有变量提升(Hoisting)特性,由于循环体不是函数,变量 i 被提升至外层函数或全局作用域。在整个内存空间中,仅存在一个唯一的 i 变量槽。三轮循环同步执行完毕时,i 的值已被累加至 3 并终止循环。当 100 毫秒后事件循环(Event Loop)从任务队列取出回调函数执行时,回调闭包所引用的并非循环当刻的“快照值”,而是该唯一变量槽当前的实时终值 3。
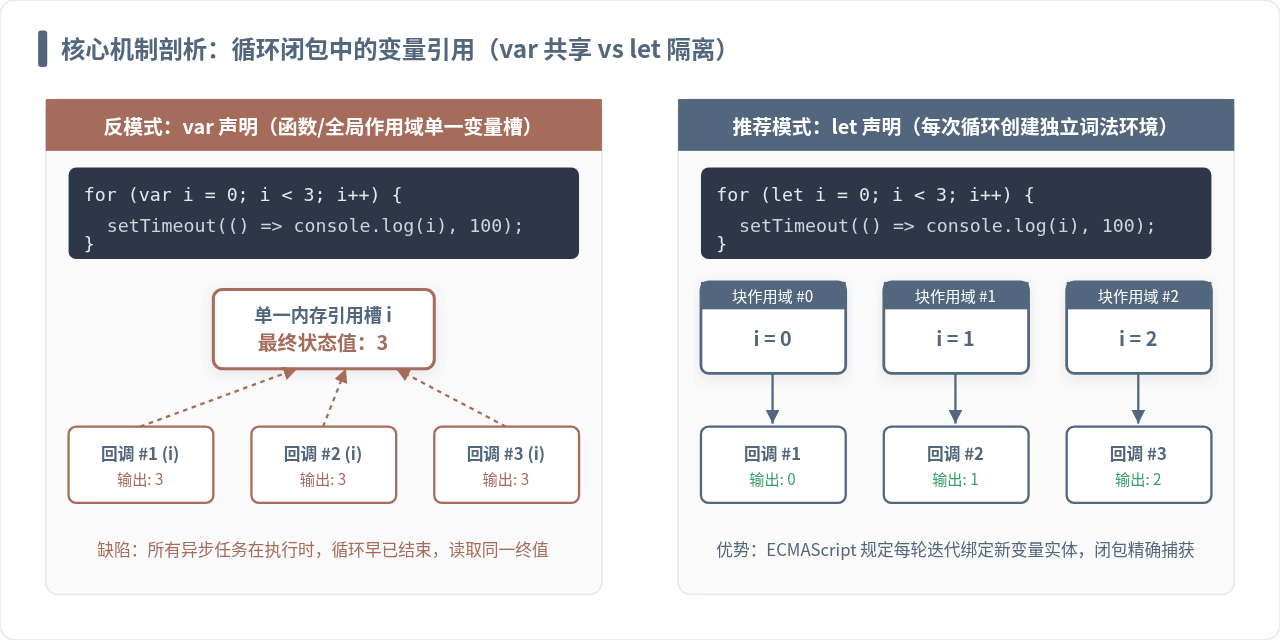
1.2 现代规范解决方案:块级作用域与参数显式固化
解决该问题有两个层面的标准做法:
- 推荐方案(ES6 块级作用域):将
var替换为let。ECMAScript 规范明确规定,在for (let i = 0; ...)语法中,循环头部不仅在初始化时创建词法环境,在每一次迭代求值时都会创建一个全新的块级词法环境(Lexical Environment),并将前一次迭代的变量值复制给当前新环境的同名变量。每个闭包捕获的都是属于当前迭代的独立内存实体。 - 经典闭包固化(IIFE / 传参):如果处于无法升级的特定运行环境,可以使用立即执行函数(IIFE)或将变量作为回调参数直接绑定,强制在堆内存中创建封闭的函数作用域:
// 方案 A:现代推荐,使用 let 获得独立块作用域
for (let i = 0; i < 3; i++) {
  setTimeout(() => console.log("正确索引:", i), 100); // 输出:0, 1, 2
}

// 方案 B:传统环境通过 IIFE 固化作用域参数
for (var j = 0; j < 3; j++) {
  (function(lockedIndex) {
    setTimeout(() => console.log("闭包固化索引:", lockedIndex), 100);
  })(j);
}
1.3 嵌套循环中的全局污染与重名覆盖
在多维数组或树形节点遍历中,开发者偶尔会疏漏声明关键字,或者在内外层循环中直接共用变量名。未加声明的变量会直接逃逸到全局对象(严格模式下抛出 ReferenceError,非严格模式下隐式创建全局属性),导致内层循环无情冲刷外层循环计数器,产生假死或无限死循环:
// 灾难级缺陷:内层漏写关键字,直接修改全局 i
for (let i = 0; i < matrix.length; i++) {
  for (i = 0; i < matrix[i].length; i++) { // 致命手误:应为 let j = 0
    console.log(matrix[i][i]);
  }
  // 外层 i 被内层重置,外部循环永远无法自然退出!
}"use strict"; 严格模式,同时在 ESLint 中启用 no-undef 与 no-shadow 规则。嵌套循环必须强制为内外层使用语义独立、严格限定在块作用域内的变量名(如 rowIndex 与 colIndex),严禁使用简写单字母在复杂逻辑中随意复用。
二、条件陷阱:隐式类型转换、Falsy 吞噬与赋值手误
循环结构通常伴随频繁的状态判定。JavaScript 动态弱类型的特性在提供了编写灵活性的同时,也为逻辑判断埋下了诸多极不易察觉的隐患。
2.1 条件表达式中的赋值误写(Assignment in Condition)
在键盘录入时,将全等比对 === 笔误写为单个等号 = 属于最顽固的人为 Bug 之一。由于赋值表达式在 JavaScript 中本身具有返回值(返回被赋的值),该操作会静默执行赋值并进而判定该值的真假性:
// 错误示范:本意为比对状态,实际发生状态覆写
while (task = queue.pop()) { // 此处合法(获取元素直到为空)
  if (task.status = "DONE") { // 致命笔误!本意为 task.status === "DONE"
    // task.status 被强行赋值为 "DONE",字符串 "DONE" 属于 Truthy 恒真!
    // 导致所有非 DONE 的任务全部分支穿透,执行结果彻底失真
    archive(task);
  }
}
在上述代码中,if (task.status = "DONE") 永远判定为真。工程规避方案不仅依靠人工 Code Review,更应在构建管线中强制启用 ESLint 的 no-cond-assign: ["error", "always"] 规则,从静态检查层面彻底截断此类失误。
2.2 Falsy 假值吞噬合法业务数据(0、空字符串与布尔 false)
在处理数据列表时,开发者常用 if (item) 来简化“判断是否存在”的逻辑。但 JavaScript 中存在 8 个假值(Falsy):false、0、-0、0n、""、null、undefined、NaN。
如果数组中包含合法的数据值 0(如考试成绩为 0 分、库存数量为 0 件、坐标原点 x: 0)或空字符串 "",直接使用真假性判断会将这些合法数据视同不存在而直接跳过:
const scores = [95, 82, 0, 78, 0, 100];
let validCount = 0;
let sum = 0;

for (const score of scores) {
  // 缺陷逻辑:误将 0 判定为假值过滤
  if (score) {
    sum += score;
    validCount++;
  }
}
// 统计结果中有效人数由 6 人错漏为 4 人,平均分计算严重失准!

// 正确防御写法:显式判空,严禁模糊真值求值
for (const score of scores) {
  if (score !== null && score !== undefined && !Number.isNaN(score)) {
    sum += score;
    validCount++;
  }
}
2.3 查找 API 的返回值真假混淆(indexOf 的 -1 陷阱)
另一个极高频的条件漏洞来自于字符串或数组的 indexOf() 方法。当未找到匹配项时,该方法返回数值 -1。在 JavaScript 的类型转换规则中,除了 0 以外的所有数字(包括负数)在布尔上下文中全部转换为 true:
// 严重逻辑倒置:-1 在 if 条件中恒为真!
for (const user of userList) {
  if (blacklist.indexOf(user.id)) { // 当不在黑名单时,返回 -1,Boolean(-1) 为 true!
    blockUser(user); // 灾难:所有正常用户被错误封禁,命中首项(索引0)的反被放行!
  }
}

// 规范写法 1:现代 API includes() 直接返回明确的布尔值
if (blacklist.includes(user.id)) { blockUser(user); }

// 规范写法 2:传统写法显式判断大于等于 0 或不等于 -1
if (blacklist.indexOf(user.id) !== -1) { blockUser(user); }
三、系统排查:循环判断异常定位的四步操作法
当生产环境出现列表漏算、数据覆盖或页面主线程卡死时,往往是由前述隐式缺陷引发的。面对纠缠在一起的循环与条件,应当遵循标准化的四个步骤进行逐步隔离排查。
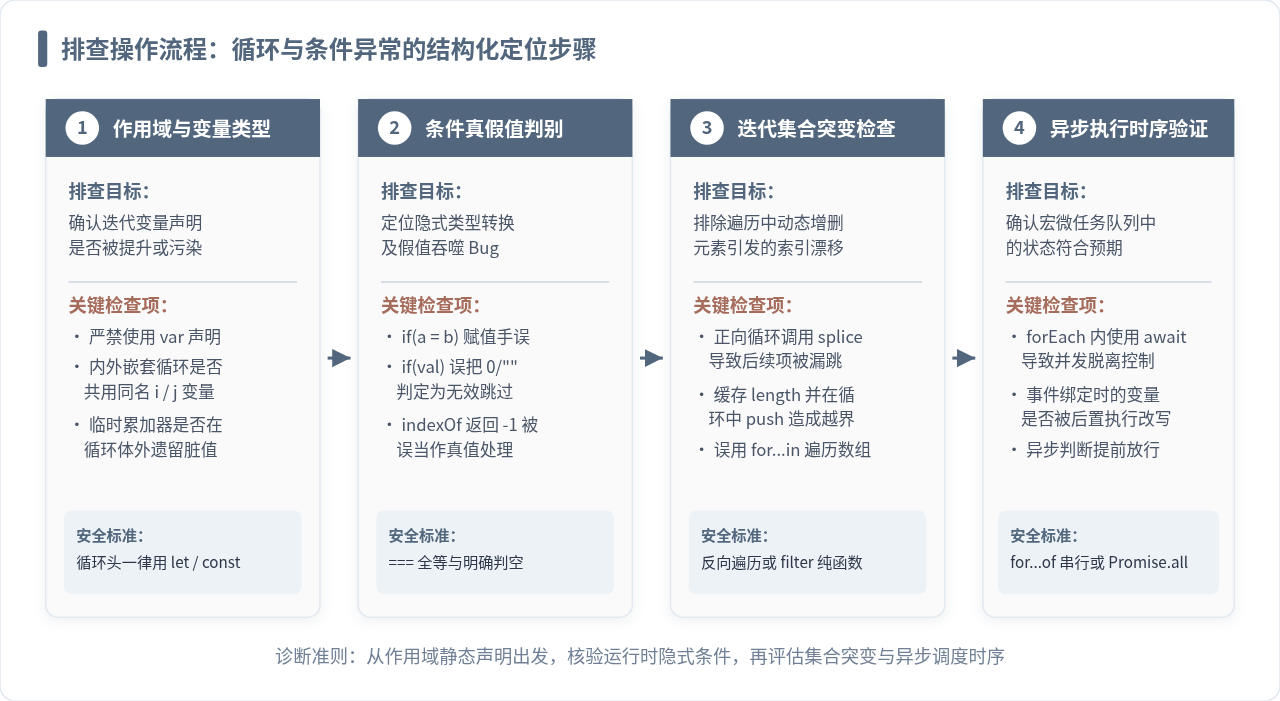
- 步骤一:检查作用域与声明类型。首要审查循环控制变量是否严格使用
let声明。检查是否存在循环内部闭包捕获了可变外部状态,确认内外嵌套循环的游标命名完全隔离,无脏数据滞留。 - 步骤二:审查条件表达式的严格真假值。逐一检查循环内部所有
if分支,杜绝赋值符号误写。对所有涉及0、""、null、undefined、NaN的判断采用显式三全等或空值合并运算符??,杜绝if (data)宽泛求值。 - 步骤三:排查集合在迭代过程中的动态修改。确认循环体内是否有
splice、push、shift等直接变更数组长度的操作。一旦发现索引游标可能与底层内存结构不同步,优先重构为倒序遍历或不可变纯函数。 - 步骤四:验证异步时序与任务队列调度。核验
async/await在循环中的生效范围。严禁在forEach中直接运行异步逻辑,根据业务要求明确区分串行阻塞与Promise.all并发。
四、动态突变陷阱:循环中直接修改数组引发的索引漂移
在很多清洗逻辑中,开发者希望在遍历数组的同时,直接通过 splice() 移除不符合条件的脏项。但在正向自增循环中,这种做法会引发严重的索引漂移(Index Shift)漏洞。
4.1 索引漂移缺陷的具体复现与过程推导
假设我们需要从数组中剔除所有包含 "DELETE" 标记的项。当下标为 1 的元素被 splice(1, 1) 剔除后,原位于下标 2 的后继元素会立即自动前移填充至下标 1 的位置。紧接着循环步进执行 i++,下标变为 2,原本紧邻的第二个目标项被完全跳过:
const list = ["Keep_A", "DEL_1", "DEL_2", "Keep_B"];

// 错误示范:正向遍历时直接修改数组尺寸
for (let i = 0; i < list.length; i++) {
  if (list[i].startsWith("DEL")) {
    list.splice(i, 1);
  }
}

console.log(list);
// 实际输出:["Keep_A", "DEL_2", "Keep_B"] —— DEL_2 逃逸过滤,依然存活!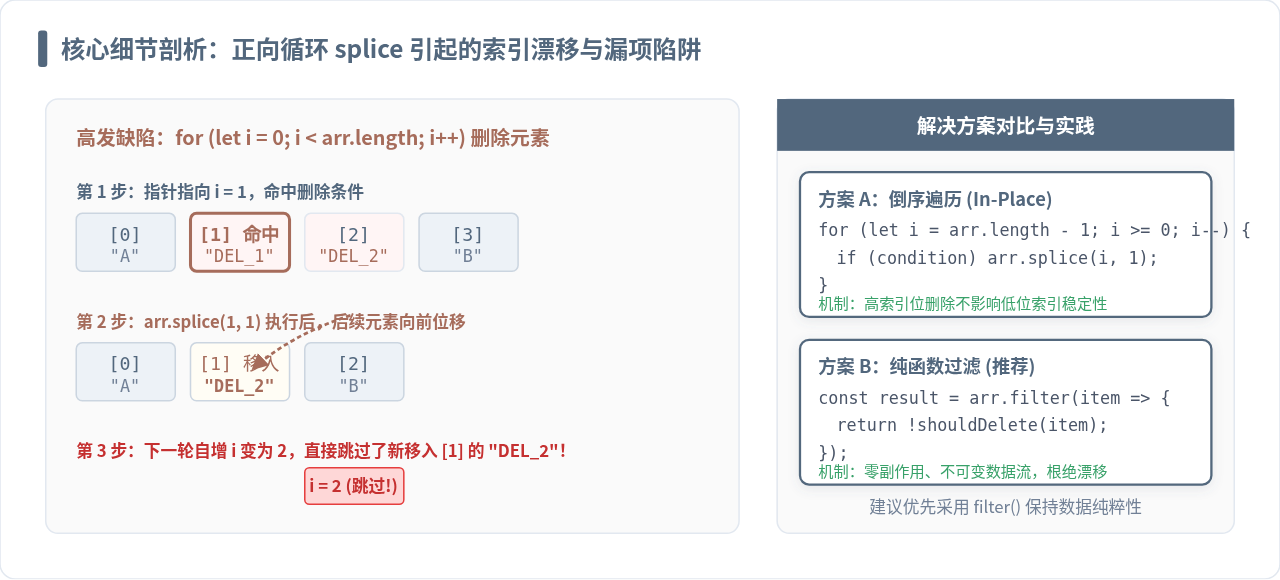
4.2 彻底根绝索引漂移的两种安全范式
根据性能与不可变性要求,有两种行业通用模式可以完美规避该缺陷:
- 模式 A(就地倒序遍历):如果业务对内存极度敏感,必须在原数组上直接修改,改用从后往前(Reverse Loop)遍历。由于数组的内存缩容与位移发生在被删除元素的右侧,左侧待处理的所有元素绝对索引保持稳定,因此即使执行
splice(i, 1)也绝不会造成漏项:for (let i = list.length - 1; i >= 0; i--) { if (list[i].startsWith("DEL")) { list.splice(i, 1); // 倒序执行,高位移除完全不破坏低位下标 } } - 模式 B(不可变函数式过滤,首选):在现代前端与 Node.js 架构中,推荐倡导无副作用的不可变数据流。直接使用
Array.prototype.filter()生成纯净新数组,彻底消除指针突变风险:const cleanList = list.filter(item => !item.startsWith("DEL"));
五、异步与迭代器陷阱:forEach 与 for...in 的认知偏差
循环语法糖极大提升了代码可读性,但不同的迭代抽象具有完全不同的底层运行时语义。一旦混淆,便会带来不可控的时序崩溃。
5.1 forEach 中的 async/await 并发失控
Array.prototype.forEach 设计初衷是同步回调。在 forEach 内部传入 async 函数时,forEach 并不会使用 await 等待每个回调 Promise 的兑现,而是同步地一次性触发全部调用并直接返回 undefined:
// 严重误区:forEach 不会等待内部 Promise
async function syncBatch(tasks) {
  tasks.forEach(async (task) => {
    await processTask(task);
  });
  console.log("全部任务处理完毕?"); // 实际上此时全部任务仅刚发出,远未完成!
}

// 正确方案 1:要求严格串行执行时,使用 for...of
for (const task of tasks) {
  await processTask(task); // 真正阻塞并按序等待上一个完成
}

// 正确方案 2:允许可控并发时,使用 Promise.all + map
await Promise.all(tasks.map(task => processTask(task)));
5.2 误用 for...in 遍历数组引起的属性越界
for...in 设计用于枚举对象的可枚举键名(包括原型链属性),其遍历出的键名为字符串类型(如 "0"、"1"),且遍历顺序在规范中并非绝对保证按数字递增。若在循环体中对键名进行加法求值,将触发字符串拼接("0" + 1 === "01")。严禁使用 for...in 遍历普通数组,数组遍历应统一使用 for...of、常规 for 循环或高阶数组方法。
六、防御性架构与工程化落地总结
避免循环与条件陷阱不能仅靠程序员的心智负担,必须借助静态代码分析规则与现代编码惯用法构建统一的防御防线。
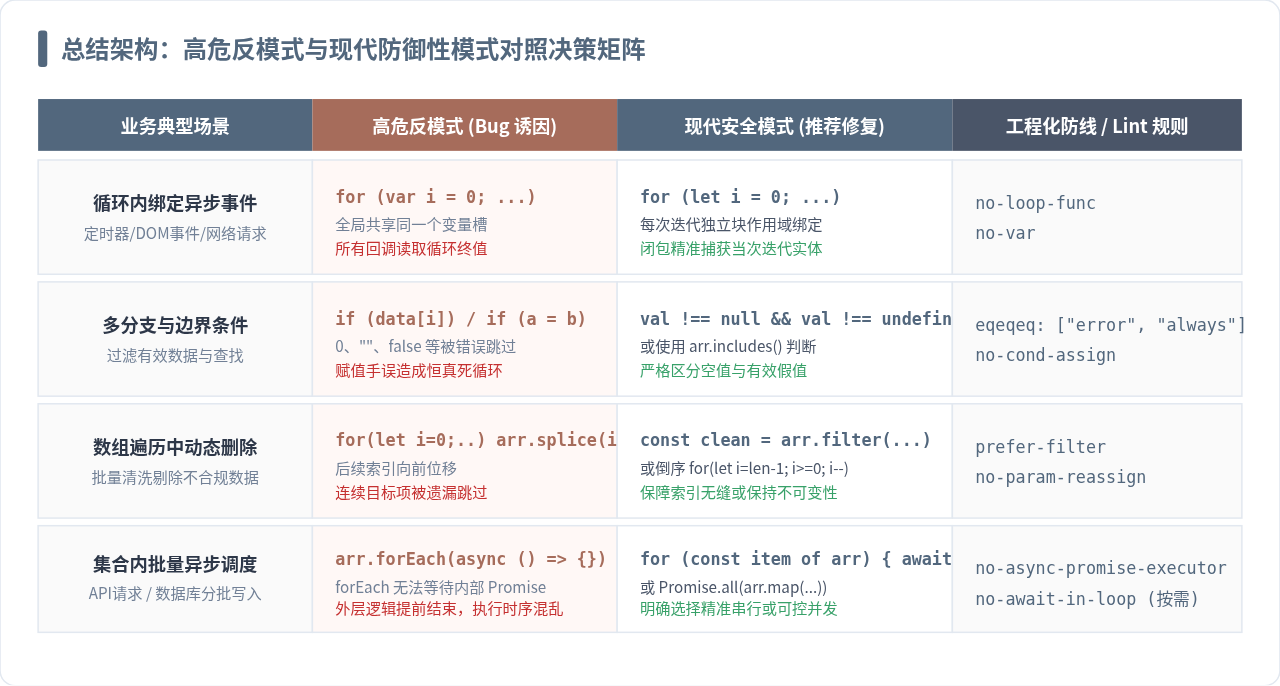
- 语法强制:项目全局禁用
var,循环游标变量只声明为let,常量声明为const。 - 比较严格化:全量推行
===与!==,禁用松散比较==。使用Number.isNaN()替代全局isNaN()。 - ESLint 核心拦截规则:配置
no-cond-assign: ["error", "always"](禁止条件赋值)、no-loop-func(禁止循环闭包函数引用外部变化量)、no-await-in-loop(排查潜在异步串行瓶颈)与eqeqeq: ["error", "always"]。 - 设计偏向:在绝大多数集合数据变换场景中,优先使用不可变的高阶函数(
map、filter、reduce、every、some),将控制流与状态更新完全解耦。
通过理解作用域的生命周期与条件转换的底层规约,开发者能够从根本上规避这些经典陷阱,编写出兼具高健壮性、可读性与确定性的高质量 JavaScript 代码。
JS alert弹窗中怎么实现换行显示?
2026-11-16 13:24:13
JavaScript数组去重与扁平化的几种实现方式
2026-11-16 13:23:55
怎么避免JS常用函数的性能陷阱?
2026-11-16 13:19:08
JS 保留一位小数:toFixed、Math 与正则方案对比选型
2026-11-14 19:12:27
JavaScript怎么判断当前时间并输出“早上”等中文时段
2026-11-14 16:14:18







