

eMudhra证书信任调整的生效范围:Windows、Edge组件与.NET镜像怎样区分
解释微软eMudhra剩余根证书移除默认信任的11月16日安排,区分Windows信任端点、Edge与WebView2组件、Azure Linux镜像和.NET SDK后续节奏,以及本地恢复信任风险。
微软对eMudhra剩余根证书的信任移除,并不是一个统一客户端版本升级。11月16日起,Windows信任列表、Edge与WebView2组件、Azure Linux镜像及.NET相关更新按各自渠道推进;证书验证结果还取决于变化是否到达设备和实际认证路径。
11月16日移除信任,具体意味着什么
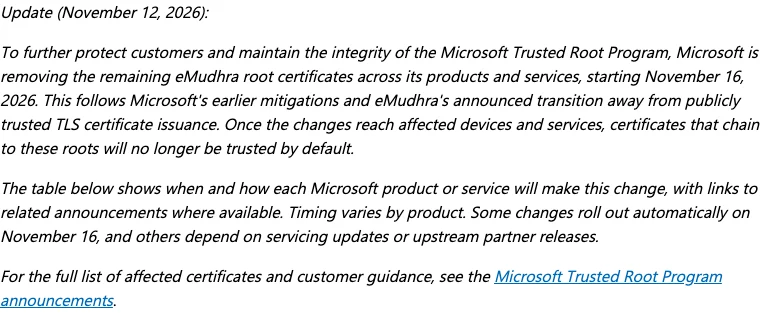
微软Trusted Root Program的11月10日公告列出移除剩余10个eMudhra根证书的安排;MSRC文章在11月12日进一步补充各产品时间表。只有变化到达相应设备或服务后,依赖这些根的证书才不再通过对应微软信任列表获得默认信任。存在另一条受信任认证路径时,验证结果还需按实际证书链判断。
此前对泄露中间CA密钥实施的阻止、CA签发方实施的吊销,以及根证书默认信任移除,是相互关联但不同的措施。不能将“已经阻止已知泄露密钥”理解为所有剩余根都已移除,也不能将移根解释为所有历史签发证书在所有软件中立即得到同一结果。
Windows与Edge为什么不能只看应用版本
Windows通过自动证书信任更新使用的HTTP端点分发剩余10个根的移除。能够连接该端点的设备,包括Azure中的Windows设备,可自动接收变化;断开连接或更新通道不可达的设备,不能仅凭日期认定已经同步。
Edge和WebView2通过PKI Metadata组件调整默认信任。MSRC列出的剩余根为emSign Root CA - G1、emSign Root CA - C1、emSign ECC Root CA与emSign Root TLS CA - G1;设备每10小时以及新启动应用后不久检查组件更新。组件分发与安装新的浏览器主版本并非同一动作,因此只记录浏览器版本不足以证明此次信任状态。
10月移除的七个证书与11月剩余根的安排也应分开。微软说明,10月的七证书移除通过10月26日带外更新提供给断连设备,并已纳入11月10日安全更新;这项历史分发安排不能直接代替11月16日剩余根更新的到达证明。
容器、SDK与下游镜像为什么各有更新时间
Azure Linux计划11月16日移除受影响根并刷新虚拟机、容器镜像。.NET容器镜像则跟随上游ca-certificates包更新,从Azure Linux的11月16日更新开始推进;.NET SDK所包含、用于验证签名包的信任包,计划于2026年12月更新。NuGet.org已在包上传环节阻止受影响证书,不能据此推断每个本地SDK信任包也已更新。
APIM自托管网关依赖Alpine .NET基础镜像,需待相应上游镜像更新后采用并发布新网关镜像。微软构建的OpenJDK同样依赖Mozilla根存储及后续维护周期。对这些依赖链,11月16日是相关推出起点或上游节点,并非所有下游部署的完成日。
证书依赖与本地信任风险应该怎样理解
受影响的八个中间CA私钥涉及六个TLS用途与两个代码签名用途。泄露密钥可能用于伪装网站、服务或软件发布者,风险不局限于浏览器页面。因此,证书链依赖、软件采用的根存储和更新通道,需要分别对应实际环境。
微软的处置方向包括保持证书与组件更新可达,以及替换依赖被移除根的证书或采用其他受信任链。具体企业环境是否存在兼容需求,应结合应用的吊销检查、禁止证书列表检查与组织安全策略评估。为消除报错而恢复本地信任,可能使依赖泄露中间密钥的证书再次通过验证,不能当作通用修复办法。
此次调整没有一个适用于所有Windows、浏览器、容器和SDK的单一版本门槛。判断完成状态应对应各自信任更新与依赖发布,而不是把公告日期、应用升级和证书验证结果混为一项。信任恢复不能代替证书依赖迁移,尤其不能忽视泄露中间密钥仍可能被利用的风险。
Tug 0.9.3的/share、/add-dir和/remove-dir分别解决什么问题?
2026-11-16 11:37:49
Claude iOS新账号为何可能无法用Apple注册,怎样理解官方建议
2026-11-16 11:30:05
Plannotator 0.28.65如何区分消息撤回、访问收紧与存储迁移
2026-11-16 11:21:12
Claude Trading Skills怎样区分报告完成与风险已验证?
2026-11-16 11:20:25
GitHub PR恢复后怎样核对源分支提交和CI检查状态
2026-11-15 09:50:28