JavaScript使用位运算(~~、|0)实现向下取整的原理与局限
深入解析JavaScript中使用位运算符(~~、|0)进行数值取整的底层运行原理、ECMAScript规范中的ToInt32转换细节,辨析向零截断与向下取整的本质差异,并深入剖析32位溢出与特殊值处理等关键局限。
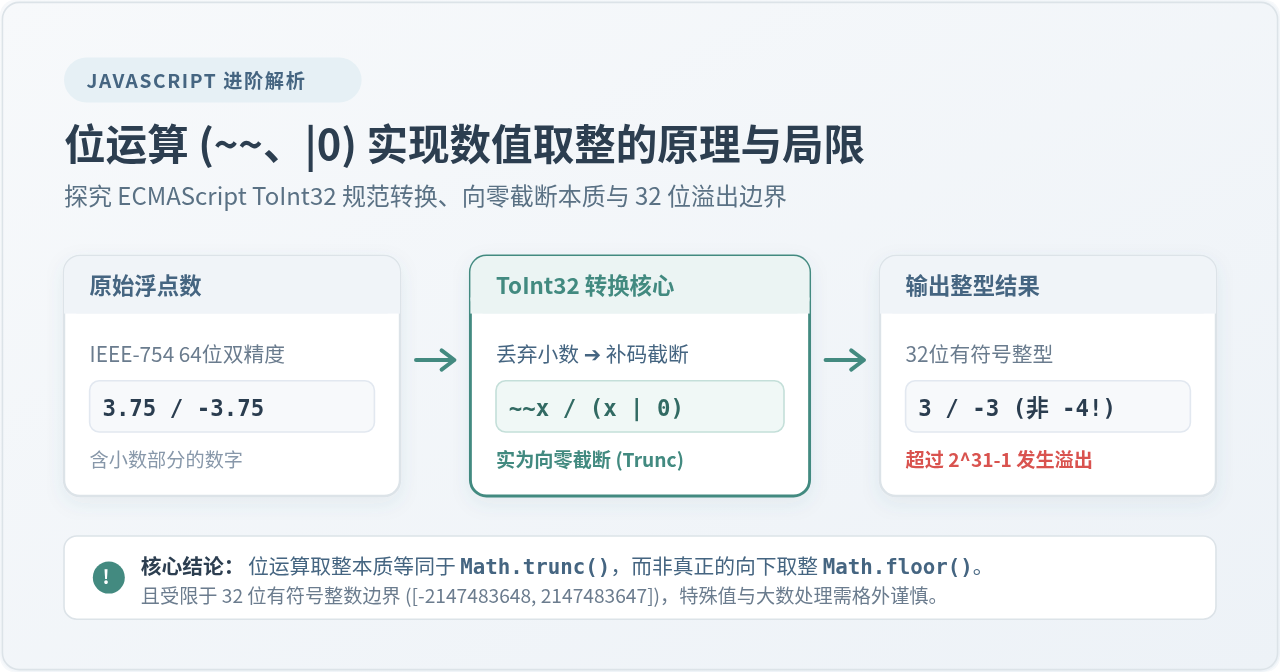
在 JavaScript 代码库或性能敏感算法中,开发者常会见到诸如 ~~x 或 x | 0 这样的位运算写法来代替取整函数。这种做法的核心原理,是利用了 ECMAScript 规范中按位运算符在执行前对操作数强制调用的 ToInt32 抽象转换——该转换会自动剔除小数部分并将其折算为 32 位有符号整数。然而,开发者必须认清:位运算实现的并非真正数学意义上的“向下取整”(Floor),而是“向零截断”(Truncation)。在处理负数、超出 32 位整数边界的大数以及 NaN 等特殊值时,位运算会暴露出严重甚至致命的缺陷。
一、位运算取整的常见写法与直观表现
JavaScript 中的所有数字在底层都以 IEEE-754 标准的 64 位双精度浮点数存储。标准本身没有专门区分整型和浮点型,但在进行位运算时,引擎必须按规范先将它们视为 32 位二进制整数。开发者通常使用以下几种单目或双目位运算符来实现取整操作:
// 1. 按位或 0 (Bitwise OR)
let a = 7.89 | 0;      // 结果: 7

// 2. 双重按位非 (Double Bitwise NOT)
let b = ~~7.89;        // 结果: 7

// 3. 按位异或 0 (Bitwise XOR)
let c = 7.89 ^ 0;      // 结果: 7

// 4. 零位有符号右移 (Sign-propagating Right Shift)
let d = 7.89 >> 0;     // 结果: 7
上述四种写法在绝大多数常规正浮点数场景下的输出完全相同,其中以 ~~x 和 x | 0 最为常见。表面上看,它们都干脆利落地把小数部分剔除掉了,语法简短,且省去了调用全局对象 Math 的字符开销。这让许多初学者误以为它们就是 Math.floor() 的简短语法糖。
二、底层原理解析:ECMAScript 规范中的 ToInt32 转换
位运算符能实现取整,根本原因不在于位运算计算本身,而在于 ECMAScript 规范所强制约定的输入前置处理阶段。根据 ECMAScript 规范定义,按位逻辑运算(如 |、&、^、~)在对其操作数进行运算前,必须依次执行内部抽象操作 ToInt32(argument)。
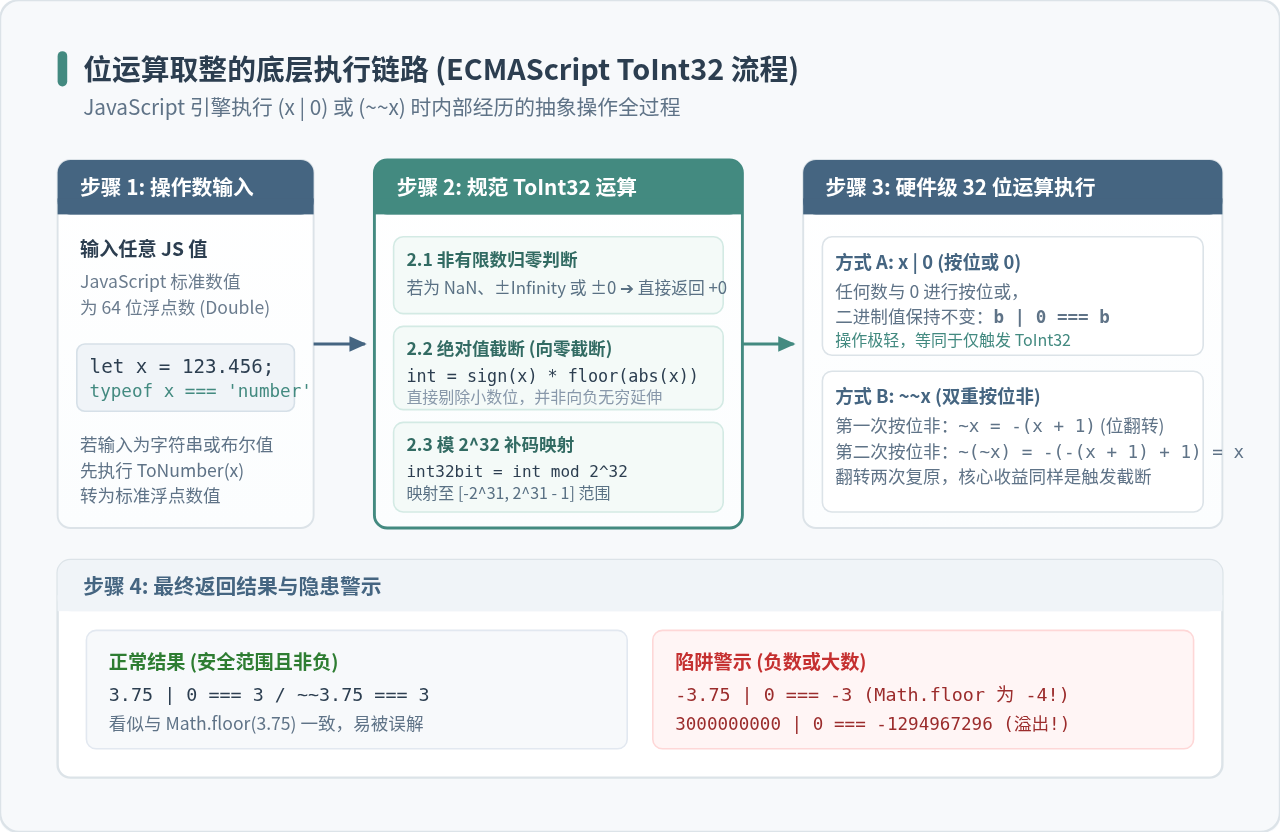
依据规范算法,ToInt32(argument) 的具体推导与处理过程如下:
- 转换为数值(ToNumber):首先确保操作数为合法的 JavaScript Number 类型。如果是字符串或布尔值,会先执行隐式数值转换。
-
非有限数直接归零:如果数值是
+0、-0、+∞、-∞或NaN,ToInt32会直接终止并返回+0。 -
向零截断小数位:获取该数值的符号并截取其绝对值的整数部分,即执行数学运算:
let int = sign(number) * Math.floor(Math.abs(number));
这一步正是剔除浮点数所有小数位的关键所在。 -
模 232 补码折算:计算
int32bit = int modulo 2^32。若计算出的无符号值大于或等于 231,则将其减去 232,最终将其规整为[-2147483648, 2147483647]范围内的 32 位二进制有符号补码整数。
经历 ToInt32 后,具体运算符再进行计算:
- 对于
x | 0:任何 32 位二进制数与全 0 补码做“按位或”,其每个比特位均保持原状,直接输出ToInt32(x); - 对于
~~x:第一次~运算对二进制补码按位反转(数学上相当于-(x + 1)),第二次~再次全盘反转,恢复为原先的ToInt32(x)。
三、核心本质辨析:向零截断 (Trunc) 还是向下取整 (Floor)?
许多开发者常将 ~~ 和 | 0 称为“向下取整”,这是一个严重的数学概念混淆。在计算机数学中:
- 向下取整(Floor):数学定义为 ⌊x⌋,即不超过 x 的最大整数。其方向永远沿着数轴向负无穷延伸(← 向左)。
- 向零截断(Truncation):数学定义为直接截去小数部分,保留整数位。其方向永远向原点 0 靠拢。
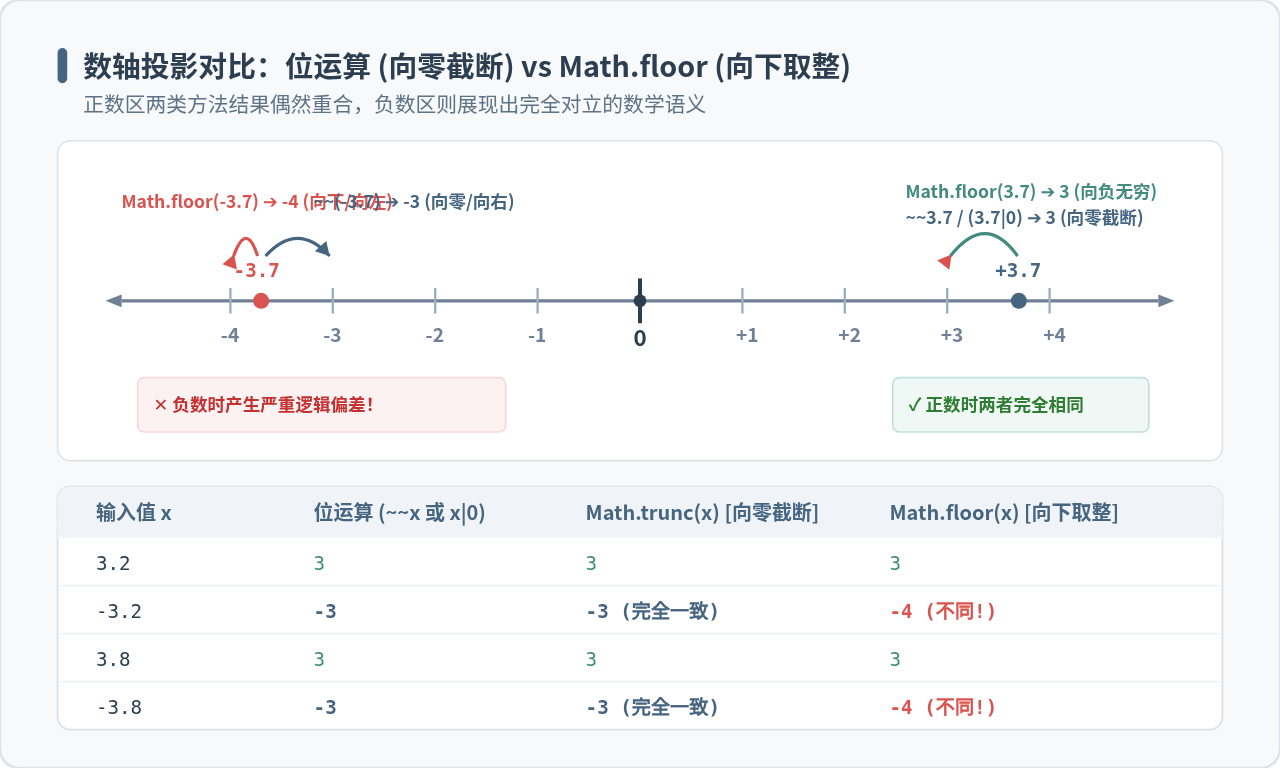
正是因为正数在数轴上位于 0 的右侧,正数向 0 靠拢的方向(←)与向负无穷靠拢的方向刚好一致,因此在正数区间,两者偶然给出了相同的结果:
// 正数区间:位运算与 Math.floor 结果完全一致
console.log(3.7 | 0);           // 3
console.log(Math.floor(3.7));    // 3
console.log(Math.trunc(3.7)); // 3但是一旦进入负数区间,两者的行为就完全背道而驰:
// 负数区间:位运算与 Math.floor 产生完全不同的结果!
console.log(-3.7 | 0);          // -3 (向 0 截断)
console.log(Math.trunc(-3.7));   // -3 (与位运算一致)
console.log(Math.floor(-3.7)); // -4 (真正的向下取整)~~ 和 | 0 在语义和行为上与 ES6 引入的 Math.trunc() 100% 等价,而与 Math.floor() 存在根本性区别。若业务需要真实的向下取整(如分页计算、图表格网格对齐、物理引擎坐标系),盲目使用位运算会导致负数坐标计算全盘出错。
四、致命局限一:32 位有符号整数边界与溢出陷阱
JavaScript 规范的 Number 类型安全整数范围为 Number.MIN_SAFE_INTEGER 至 Number.MAX_SAFE_INTEGER(即 ±(253 - 1),约 9007 兆)。普通的 Math.floor() 和 Math.trunc() 在这 53 位精度范围内都能正常工作。
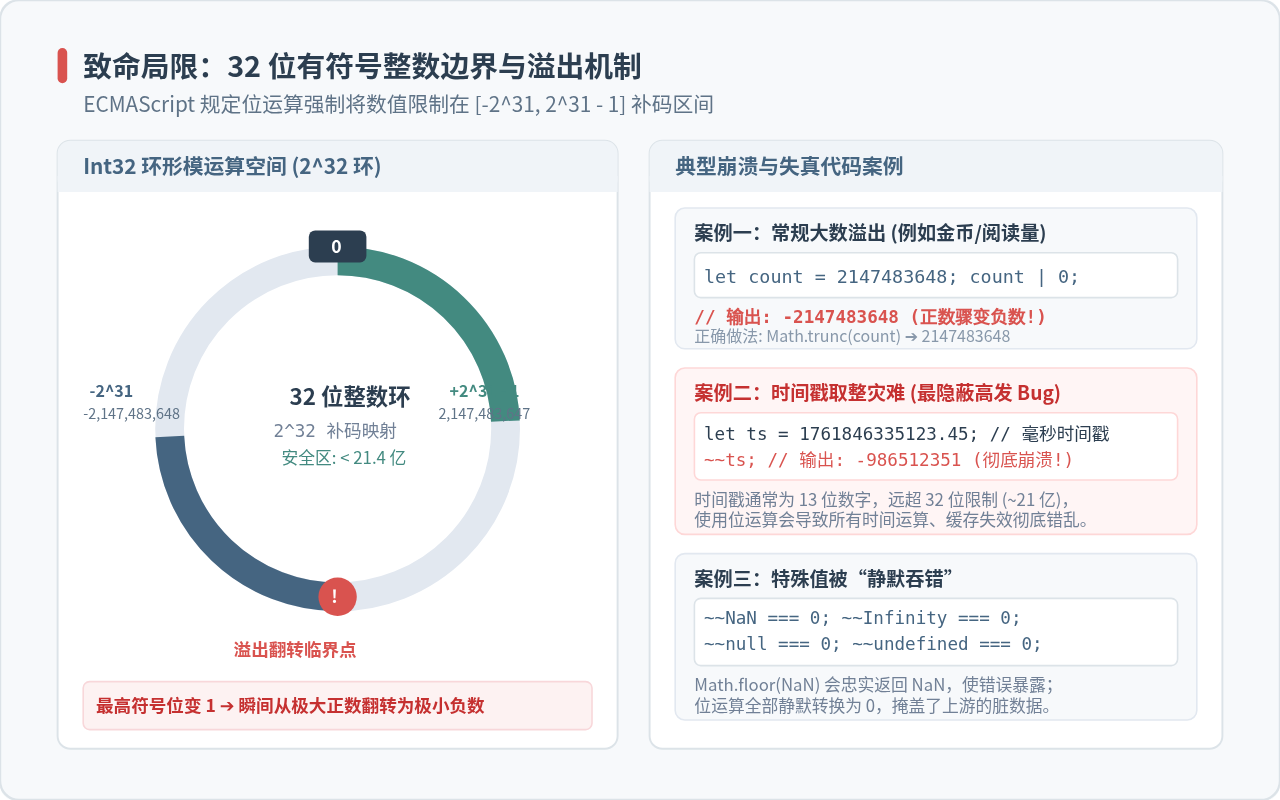
然而,由于 ToInt32 强制执行 mod 2^32 运算,位运算的生效区间被死死限制在 32 位有符号补码整数区间:
[-2147483648, 2147483647] 即 [-2^31, 2^31 - 1]。
1. 正数溢出翻转为负数
当待取整的数字大于 2147483647(约 21.47 亿)时,二进制最高位(符号位)会被置为 1,导致极大的正数瞬间反转为极小的负数:
let num = 2147483648; // 2^31
console.log(num | 0);               // 输出: -2147483648 (溢出翻转为负值)
console.log(Math.trunc(num));      // 输出: 2147483648 (正确保持原值)

let largeNum = 3000000000.5;
console.log(largeNum | 0);          // 输出: -1294967296 (完全失去数学意义)
2. 实战中的灾难:时间戳与数据库 ID 处理
在日常 Web 开发中,13 位的 Unix 毫秒时间戳(如 Date.now() 产生的数值通常在 1.76 × 10¹² 以上)以及分布式雪花算法(Snowflake ID)生成的长整型数字均远超 21 亿。若在时间差计算时随手写下 (ts / 1000) | 0 尚在 32 位边缘徘徊,但一旦直接对毫秒级时间戳取整:
let now = 1761846335123.45;
console.log(~~now);                 // 输出: -986512351
console.log(Math.floor(now));       // 输出: 1761846335123 (正确)
原本代表未来或当前时刻的正数时间戳变成了负数,会直接引发缓存永不过期、鉴权时效崩溃或倒计时异常等极其难以排查的生产事故。
五、致命局限二:非数值与特殊值的静默“吞错”
在严格的代码工程中,防御性编程强调“让错误尽早暴露”。但在异常值输入时,ToInt32 规范的宽容度过高,导致位运算会无条件抹平异常数据:
| 输入值 x | 位运算 (~~x 或 x|0) | Math.floor(x) | Math.trunc(x) | 行为差异评价 |
|---|---|---|---|---|
NaN |
0 |
NaN |
NaN |
位运算将计算异常静默转成合法数字 0,隐藏上游 Bug |
Infinity |
0 |
Infinity |
Infinity |
无穷大直接被降维归零,违背数学极限特性 |
-Infinity |
0 |
-Infinity |
-Infinity |
负无穷大被强制转正为 0,导致边界校验形同虚设 |
null |
0 |
0 |
0 |
隐式转换为 0 |
undefined |
0 |
NaN |
NaN |
位运算吞噬未传参错误;Math 方法正常输出 NaN 告警 |
"abc" (非法字符串) |
0 |
NaN |
NaN |
位运算将解析失败静默化,排查极其困难 |
如上表所示,当上游业务逻辑因数据缺失或除以零而产生 NaN、Infinity 时,标准的 Math.floor() 会忠实返回 NaN,下游断言或校验机制能够迅速捕获异常。而 ~~ 会神不知鬼不觉地将其转换为 0,继续参与后续运算,导致系统最终产生不可预知的逻辑漂移。
六、现代 JavaScript 引擎下的性能与可读性权衡
位运算取整之所以一度非常流行,主要源自十余年前早期 JavaScript 引擎(如 V8 初期版本、SpiderMonkey 及 IE 时代 Chakra)的历史产物:
-
曾经的性能红利:在旧时代,执行
Math.floor()必须经历全局属性查找、作用域解析与函数调用栈开销;而位运算会被编译器直接映射为 CPU 单条原子指令(如 x86 的汇编指令),执行速度往往高出数倍。 -
曾经的代码压缩诉求:早年由于网络带宽昂贵,
~~x(2 字符)相比Math.floor(x)(13 字符)在代码打包体积上能减少数个字节。
然而,在当代前端与 Node.js 运行时环境中,这一技术背景发生了根本性改变:
-
JIT 内联与内置函数编译(TurboFan):现代引擎(V8、JavaScriptCore 等)在编译优化阶段早已将
Math.floor、Math.trunc、Math.ceil标记为“Hot Builtins”,并在 TurboFan 管道中直接内联优化为单条 CPU 汇编指令(如 ARM64 上的FRINTM/FRINTZ,或 x86 上的ROUNDSS/CVTTSD2SI)。在实际基准测试中,两者在现代引擎中的耗时差距已在纳秒级,几乎可以忽略不计。 -
代码可读性与团队协作成本:
~~与|0属于黑魔法(Hack)语法,缺乏语义直观性。对于团队中的新进成员或跨语言开发者,极易被误认为是笔误或位掩码逻辑,增加了理解与评审成本。 - 代码压缩工具全面成熟:现代工程打包工具(Terser、esbuild、SWC 等)具备高度智能化的 Minify 能力,开发者无须在源码中牺牲可读性去手动节省几个字符。
七、取整方案选型指南与工程最佳实践
为了在实际业务开发中兼顾数学正确性、数值安全与工程维护效率,建议团队遵循清晰的选型标准。
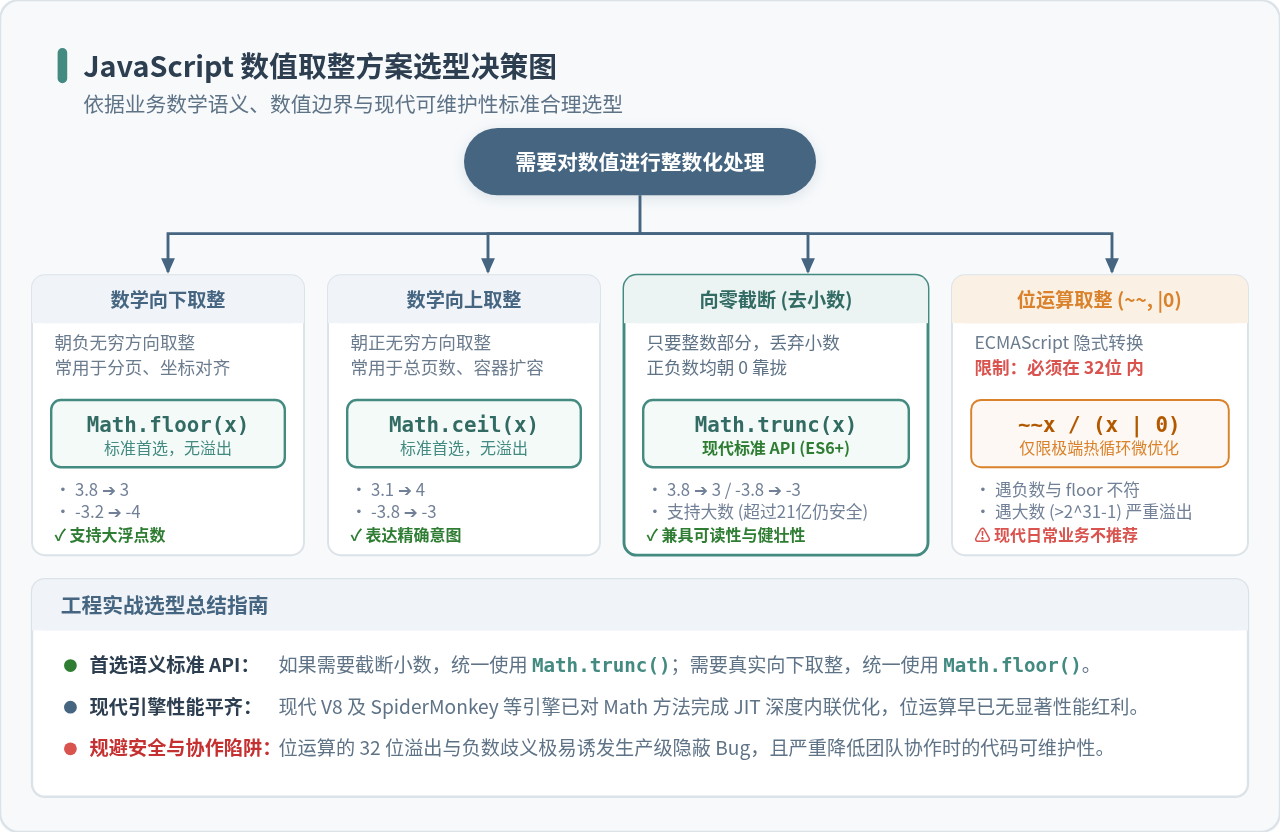
选型实践四项原则:
-
需要向零截断(丢弃小数)时,首选
Math.trunc(): 自 ECMAScript 2015 (ES6) 成为标准后,所有现代主流浏览器及 Node.js 环境均全面原生支持Math.trunc()。它明确表达了“截断小数”的业务意图,同时支持高达 253 - 1 的大浮点数,完全杜绝了 32 位溢出隐患。 -
需要真正的向下取整时,坚定使用
Math.floor(): 凡是涉及分页偏移量计算(如Math.floor(offset / pageSize))、物理网格定位、屏幕像素栅格对齐等场景,由于必须满足负数坐标向小延伸的规律,必须使用Math.floor(),切忌使用位运算替代。 - 坚决禁止在时间戳、金额、大 ID 计算中使用位运算: 只要数值可能突破 21 亿边界,使用位运算就是潜在的线上严重故障隐患。
- 位运算取整的唯一合理领地: 仅在编写底层图形算法(如 WebGL 坐标打包、Canvas 像素数据密集型图像处理)、纯正数索引遍历,且已严格断言数值在 0 到 65535 或小正数范围内的极端热循环(Hot Loop)代码中,为了榨取极限吞吐量才考虑使用位运算。此时应当配合详细的代码注释说明为什么在此处使用位运算。
JS动态创建指定行列的二维数组
2026-11-06 14:57:06
JS构造器prototype与constructor属性详解
2026-11-06 13:23:19
JS随机数取模偏差分析及修正方法
2026-11-06 11:05:13
JavaScript WeakSet 和 WeakMap 的作用及使用场景
2026-11-05 22:32:33
JavaScript展开运算符与迭代器的底层关联
2026-11-05 21:37:03